Beget сделал публичную IPv6-подсеть /64 доступной для облачных серверов во всех локациях

Облачная платформа Beget предоставила публичную IPv6-подсеть /64 для облачных серверов во всех локациях. IPv6 можно использовать одновременно с IPv4 или вместо него. Подключить подсеть к облачному серверу можно в панели управления Beget.

IPv6 для облачной инфраструктуры

Подсеть IPv6 /64 предоставляется бесплатно и позволяет выделять глобальные IPv6-адреса отдельным сервисам, контейнерам и другим сетевым ресурсам. В ряде сценариев это помогает сократить использование NAT и упростить организацию сетевого взаимодействия.

«IPv6 особенно актуальна для инфраструктур с большим количеством сервисов, контейнеров и сетевых ресурсов. Мы сделали публичную подсеть /64 для облачных серверов Beget, чтобы пользователи могли гибко развивать инфраструктуру и не сталкиваться с ограничениями адресного пространства IPv4. IPv6 позволяет выделять публичные адреса отдельным сервисам и другим ресурсам, а возможность использовать протокол одновременно с IPv4 дает возможность постепенно внедрять его в существующую инфраструктуру без необходимости перестраивать ее целиком», – Владислав Колесников, CPO Beget.

Сценарии использования

Публичную IPv6-подсеть можно использовать для размещения сайтов и API, запуска Docker и Kubernetes, построения микросервисных архитектур, создания тестовых и изолированных сред, а также проектов с большим количеством подключаемых устройств, включая IoT.
Большое адресное пространство IPv6 позволяет гибко организовывать сети и выделять адреса отдельным контейнерам и сервисам. Использование IPv6 параллельно с IPv4 позволяет постепенно внедрять протокол в существующую инфраструктуру.

Подключение IPv6


Публичную IPv6-подсеть /64 можно подключить к любому виртуальному серверу в панели управления Beget.

Для пользователей доступны инструкции по настройке глобальных IPv6-адресов для контейнеров и размещению сайта и API с поддержкой IPv6 и IPv4. В дальнейшем Beget планирует расширить доступность IPv6 для других облачных продуктов, включая облачные базы данных и Kubernetes.
Inscale 3.0.0: группы доставки, единый дашборд кластеров и массовая диагностика

Вышла версия 3.0.0 Inscale — российской платформы серверной виртуализации и VDI на KVM (разработчик — «Лаборатория Виртуализации», Санкт-Петербург, реестр российского ПО № 28671).

Для эксплуатации кластеров

  • единый дашборд по кластерам и серверам;
  • удалённый перезапуск сервисов, сбор логов и массовая диагностика узлов из консоли;
  • выбор шины и типа диска ВМ, шифрование дисков стало опциональным;
  • улучшена работа с iSCSI.

Для VDI

  • группы доставки: пользователи, пулы, политики и профиль протокола назначаются одним объектом;
  • права из AD/LDAP выдаются заранее по атрибутам каталога;
  • блокировка локальных учётных записей;
  • клиент показывает состояние сессии.

Метрики выгружаются в Zabbix, Prometheus и Grafana.

Полный список изменений — в release notes. Сайт: inscale.ru

Больше места для рабочих задач


Мы запустили новую услугу — облачное объектное хранилище S3 для хранения файлов, резервных копий, медиаконтента, логов и данных приложений.

Хранилище подойдёт как для активных данных, к которым нужен быстрый доступ, так и для объёмных архивов. Данные размещаются на NVMe-накопителях, а поддержка S3 API позволяет легко подключать хранилище к приложениям, сервисам резервного копирования, CLI и привычным SDK.

Сервис масштабируется без остановки работы и обеспечивает высокую доступность и надёжность хранения за счёт репликации данных на нескольких узлах.

Стоимость аренды хранилища — 2,5 ₽ за 1 ГБ в месяц.
Оплата списывается ежедневно, по факту максимального занятого объёма за предыдущие сутки.

Доступный объём хранилища — от 100 ГБ до 10 ТБ.

ispserver.ru/s3

Обновление Публичной Оферты и Условий возврата средств


ООО «Хостинг-оператор „еСервер.ру“ уведомляет Вас об утверждении и публикации новой редакции „Публичной оферты о предоставлении услуг хостинга и серверной инфраструктуры“ и „Правил возврата денежных средств“.

Новые редакции указанных документов вступают в силу с 28 сентября 2026 года.

Изменения направлены на актуализацию условий предоставления услуг, уточнение порядка взаимодействия между Компанией и Клиентами, условий предоставления отдельных видов услуг, расчетов, ответственности сторон, порядка приостановления и прекращения услуг, а также приведение положений Оферты в соответствие с действующим законодательством Российской Федерации и текущими условиями работы Компании.

Ознакомиться с новой редакцией Публичной оферты можно по постоянному адресу: www.eserver.ru/documents/eserver-virtual-hosting-agreement-online.html
Ознакомиться с новой редакцией Правил возврата денежных средств можно по постоянному адресу: www.eserver.ru/documents/refund-policy.html

Продолжение использования Услуг после вступления новой редакции Оферты в силу означает принятие ее условий в порядке, предусмотренном Офертой и законодательством Российской Федерации.

Если Вы не согласны с изменениями, Вы можете отказаться от дальнейшего использования Услуг в порядке, установленном Договором и Правилами возврата денежных средств.

В DCImanager появился мониторинг сетей Fibre Channel и FC-коммутаторов


В DCImanager появилась возможность работы с сетями Fibre Channel (FC) и FC-коммутаторами. Теперь их можно учитывать в системе, связывать с СХД и видеть вместе с Ethernet-инфраструктурой.

Для FC-коммутаторов мы добавили получение данных из Fabric Operating System (FOS), автоматический учет WWNN, WWPN и FCID, а также указание типа соединения — FC или Ethernet. В системе можно учитывать связи между серверами, СХД и коммутаторами и контролировать состояние FC-соединений.

Новая возможность подойдет компаниям, которые используют системы хранения данных и FC-сети: она позволяет контролировать состояние сетей хранения, а также отслеживать работоспособность связей между СХД и серверами.

Что дает мониторинг FC-коммутаторов:
  • Единое представление инфраструктуры: в одном окне видны все компоненты сети хранения, FC-коммутаторы, серверы и СХД.
  • Понятные связи: можно увидеть, как сервер подключен к СХД и через какие коммутаторы проходит соединение.
  • Быстрый поиск проблем: схема подключений помогает быстрее определить, на каком участке сети хранения нарушилась связность.

Зачем нужен учет и мониторинг FC-сетей
FC-сети отличаются от Ethernet особенностями передачи данных. При потере соединения восстановление передачи по другим маршрутам может занимать больше времени и ресурсов, поэтому важно своевременно обнаруживать проблемы со связностью.

В Ethernet-сетях для идентификации сетевых интерфейсов используются IP- и MAC-адреса. В Fibre Channel для этого используются свои сущности: WWPN (World Wide Port Name), WWNN (World Wide Node Name) и FCID (Fibre Channel ID). Для полноценного учета серверов и их подключений к FC-сетям важно учитывать и параметры FC.

Есть и другая особенность: в FC-сетях передаются данные файловой системы. Если в Ethernet обрыв соединения может привести к кратковременной недоступности прикладного сервиса, то в FC-сетях он может повлиять на целостность данных на СХД.

Кроме того, производительность сети хранения зависит от согласованной работы всех ее соединений и маршрутов. Если один из участков работает медленнее остальных, это может снизить производительность всей системы. Контроль состояния линков помогает вовремя обнаружить такие проблемы и определить участок инфраструктуры, требующий внимания.

FC и Ethernet в одной системе учета
На физическом уровне кабели и часть инфраструктуры FC и Ethernet могут выглядеть одинаково, но сами соединения различаются: для них используются разные трансиверы, настройки портов, параметры ОС и конечного оборудования. При учете инфраструктуры важно фиксировать не только сам факт соединения, но и его тип.

В DCImanager теперь можно просмотреть эту информацию, точнее планировать необходимые расходные материалы и учитывать особенности подключения при масштабировании сети.

Fibre Channel: прозрачность для команд и стандарт сетей хранения
В крупных инфраструктурах за сетевую часть и системы хранения часто отвечают разные команды. Сетевые администраторы работают со своими системами учета и IPAM, а специалисты по СХД — с отдельными инструментами управления фабриками Fibre Channel. При проблемах со связностью бывает сложно быстро определить зону ответственности и выявить участок с неисправностью.

DCImanager объединяет эту информацию в одном окне. Пользователь видит серверы, СХД, FC-коммутаторы и связи между ними, а также контролирует состояние соединений. Это упрощает диагностику, помогает быстрее определить границы проблемы и дает целостное представление об инфраструктуре.

Новая возможность также дополняет работу модуля СХД. Системы хранения не работают изолированно от сети, а Fibre Channel — один из основных протоколов для построения сетей хранения. Теперь связи между серверами и СХД можно учитывать и контролировать не только для Ethernet, но и для FC-инфраструктуры.

Подробнее о настройке FC-коммутаторов и работе с ними читайте в документации DCImanager.
www.ispsystem.ru/docs/dcimanager-admin/oborudovanie/kommutatory/nastrojka-kommutatora-v2026081
www.ispsystem.ru/dcimanager

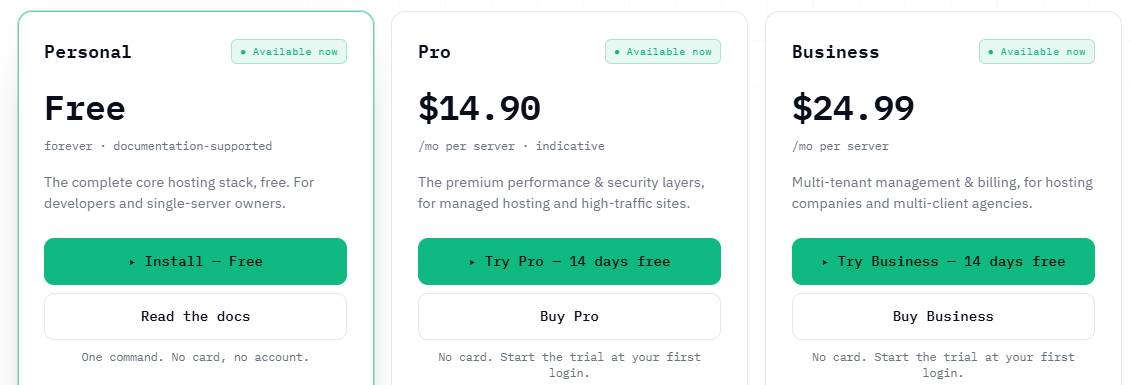
CorePanel — безопасная и современная панель управления веб-хостингом


www.corepanel.net/pricing

Мы — Pyxsoft. Возможно, вы не знаете это название, но если вы когда-либо арендовали сервер cPanel у провайдера, использующего pxShield, то наш WAF (брандмауэр веб-приложений) находится перед вашим Apache с 2020 года.
Нам надоело возиться с панелью управления при отправке продукции, поэтому мы написали свою собственную.

CorePanel — это панель управления хостингом для RHEL 8/9/10, AlmaLinux и Rocky

Установка:
На новом сервере от имени root:
curl -fsSL https://get.corepanel.net/install.sh | bash


Демонстрация в реальном времени: demo.corepanel.net
Сайт: www.corepanel.net
Документация: www.corepanel.net/docs

OVHcloud и CGI разрабатывают для Европейского космического агентства (ESA) «Digital EO

OVHcloud и CGI разрабатывают для Европейского космического агентства (ESA) «Digital EO»: систему информации по наблюдению Земли ESA — стратегическую и суверенную цифровую инфраструктуру, предназначенную для объединения данных, услуг и вычислительных возможностей, связанных с наблюдением за Землёй.

Цель — упростить использование >500 ПБ спутниковых изображений, увеличить количество применений, создать новые потребности и, таким образом, создать новую экономику, связанную с данными спутниковой съёмки.

Почасовой биллинг


Мы запускаем почасовой биллинг для облачных сервисов – и теперь минимальный шаг тарификации составляет один час вместо суток, что делает расчет стоимости точнее и позволяет оплачивать ресурсы по времени их использования.

Обратите внимание!
Стоимость услуг Beget остается прежней, меняется лишь формат оплаты – таким образом, вы можете гибче управлять инфраструктурой и эффективнее решать текущие задачи, оплачивая ресурсы почасово.

Почасовой биллинг позволяет:
  • запускать временную инфраструктуру для CI/CD, нагрузочного тестирования и пиков трафика;
  • проверять продуктовые гипотезы и создавать окружения для демонстрации прототипов;
  • обрабатывать разовые массивы данных и выполнять другие краткосрочные задачи.
При этом в работе сервисов всё остается по-прежнему – их можно создавать, настраивать и использовать так же, как раньше, меняется только принцип расчета стоимости.

Как работает почасовой биллинг
  • минимальная единица тарификации – один час, списания моментально отражаются на остатке баланса;
  • для расчета стоимости за сутки мы, как и ранее, используем 24 часа, за месяц – 30 дней,
поэтому стоимость календарного месяца может отличаться в зависимости от его продолжительности.
Также в соответствии с тарифами в Beget стоимость некоторых ресурсов в пересчете на час может быть меньше одной копейки. Поэтому в интерфейсе мы показываем цену с округлением до копеек, а для списаний используем точное значение.

Правила округления зависят от периода:
  • за час – стоимость округляется в большую сторону до копейки: например, 0,20000001 руб. отображается как 0,21 руб. в час;
  • за день – сначала используем точную стоимость часа и умножаем ее на 24, а затем округляем результат до копеек: например, 0,20000001 руб. × 24 = 4,80000024 руб. → 4,80 руб. в день;
  • за месяц – стоимость за день умножаем на 30 и также округляем результат до копеек: например, 4,80 руб. × 30 = 144 руб. в месяц.
То есть, к примеру, стоимость 1 Гб диска для выключенного VPS составляет 0,006666667 руб. в час – для 30 Гб в интерфейсе отображается 0,21 руб. в час, 4,80 руб. в день и 144 руб. в месяц, а в расчетах сохраняется точная стоимость.

Для каких сервисов действует почасовой биллинг
Мы запускаем почасовой биллинг поэтапно – постепенно он становится доступен для таких сервисов:
  • VPS – почасовые виртуальные серверы, включая архивные;
  • публичные IPv4-адреса;
  • лицензии на панель управления ispmanager;
  • снапшоты облачных серверов;
  • образы облачных серверов.
До конца года почасовая тарификация будет использоваться во всех облачных продуктах.

beget.com

Два дата-центра в Киеве подверглись атакам с разницей в несколько часов: отчет об инциденте и статус восстановления.


23 сентября 2026 года оба дата-центра в Киеве, где размещается инфраструктура VSYS Host, подверглись ракетным ударам со стороны России с разницей в несколько часов. В этом отчете описывается произошедшее, обнаруженные на месте происшествия объекты, уже восстановленные работы и те, которые еще ведутся.

Что случилось
Наша киевская инфраструктура была намеренно разделена между двумя независимыми центрами обработки данных. Цель заключалась в снижении риска того, что отказ одного объекта приведет к полной остановке работы всей системы.

23 сентября первый ракетный удар России пришелся по одному из центров обработки данных. Через несколько часов был поражен второй центр обработки данных, а затем еще один. Оба центра обработки данных выведены из строя на неопределенный срок.

Это были не единичные случаи. Удары затронули и другие центры обработки данных, где у VSYS Host нет оборудования. Это была более масштабная российская атака на инфраструктуру центров обработки данных.

С первого часа команда работала над тремя приоритетными задачами: обеспечение бесперебойной работы компании, получение физического доступа к оборудованию и восстановление обслуживания клиентов везде, где это технически возможно.

Состояние оборудования
На первом этапе инцидента у нас не было физического доступа к нашему оборудованию. Мы получали обновления от команд дата-центра, но не могли самостоятельно проверить состояние отдельных серверов.

Как только наши инженеры прибыли на места, картина стала ясна:
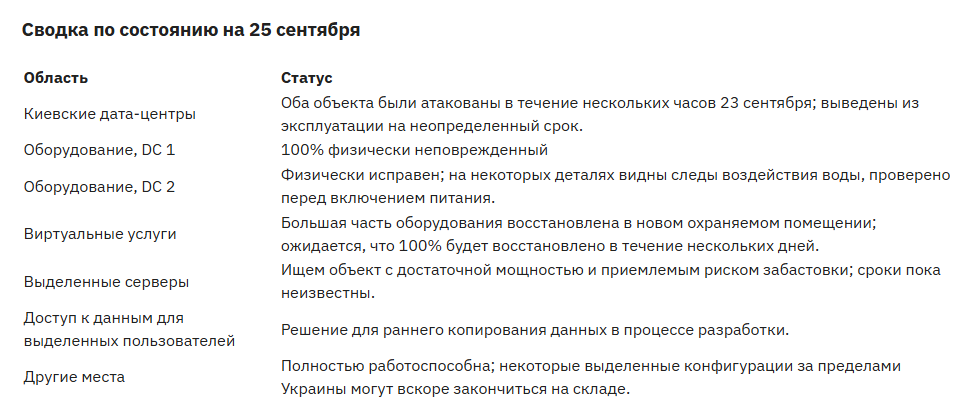
  • Центр обработки данных 1: 100% нашего оборудования физически исправно.
  • Центр обработки данных 2: наше оборудование также уцелело и физически цело, но на некоторых элементах оборудования видны следы воздействия воды.
Оборудование, которое могло подвергнуться воздействию воды, нельзя просто включить. Каждое устройство необходимо сначала осмотреть и бережно с ним обращаться, иначе мы рискуем превратить восстанавливаемое оборудование в поврежденное. Поэтому восстановление происходит поэтапно, сервер за сервером, в зависимости от состояния каждой машины.

Виртуальные услуги: большинство из них уже возобновили работу в онлайн-режиме.
Вместо того чтобы ждать возобновления работы первоначальных центров обработки данных, мы перенесли виртуальную инфраструктуру в другой центр обработки данных, выбранный специально с учетом его уровня безопасности.

По состоянию на 25 сентября большинство затронутых виртуальных сервисов уже работают в новом помещении.

Мы не разглашаем его местоположение. Даже большинство сотрудников VSYS Host не знают адреса; доступ к этой информации ограничен небольшой группой, непосредственно занимающейся развертыванием и эксплуатацией инфраструктуры в этом месте. Это преднамеренная мера для защиты нового объекта, и мы уверены, что он не несет в себе того же риска атаки, что и затронутые объекты.

Работа над оставшимися системами продолжается, в том числе:
  • VPS
  • стриминговые сервисы
  • хранилище
  • хостинг
  • другие виртуальные сервисы
Исходя из текущего прогресса, мы ожидаем, что 100% затронутых виртуальных сервисов будут восстановлены в течение следующих нескольких дней.

Выделенные серверы: почему это занимает больше времени
Выделенные серверы представляют собой принципиально иную проблему. Виртуальные сервисы можно переразвернуть на новом оборудовании. Выделенные серверы — это и есть оборудование, поэтому их необходимо физически переместить в другое помещение, прежде чем они смогут снова работать.

Речь идёт об очень большом флоте.

Для того чтобы найти для него новое место, требуется гораздо больше, чем просто свободное место в стеллажах. Предприятию необходимо достаточное количество:
  • физическое пространство
  • мощность емкость
  • охлаждение
  • сетевое подключение
  • оперативный персонал и ресурсы
Кроме того, после потери двух объектов за один день у нас появилось еще одно требование: новое местоположение не должно представлять неприемлемого риска ракетного удара. Мы не будем перемещать большой объем клиентской инфраструктуры на первый попавшийся объект, где окажется свободное место.

На сегодняшний день мы не нашли учреждение, отвечающее всем этим требованиям. Поиски продолжаются.

Именно поэтому в настоящее время нет точной даты восстановления выделенных серверов. Любая оценка, данная до подтверждения наличия сервера, будет ненадежной, и мы предпочитаем не сообщать клиентам дату, за которую не можем ручаться.

Как только будет найдено подходящее помещение, переезд начнётся немедленно. Из-за большого количества оборудования серверы будут возвращаться постепенно и по порядку, а не все сразу. Затронутые клиенты будут проинформированы по мере выполнения каждого этапа.

Доступ к данным до полного восстановления
Многим клиентам нужны их данные прямо сейчас, а не после полного восстановления работы сервера. Параллельно с поиском подходящего помещения наши инженеры работают над тем, чтобы клиенты могли копировать данные со своих выделенных серверов до полного восстановления.

Техническая возможность будет зависеть от состояния и конфигурации каждого сервера, поэтому универсальной процедуры пока нет. Как только будет готов работоспособный процесс, мы напрямую свяжемся с затронутыми клиентами.

VSYS Host продолжает работать.
Компания работает в полном объеме. Команда работает, поддержка доступна, услуги в других наших офисах функционируют в обычном режиме, и мы продолжаем развертывание новой инфраструктуры.

Мы наблюдаем резкое увеличение запросов на перенос сервисов в наши центры за пределами Украины, и мы помогаем клиентам перенести их туда, где позволяют мощности. В связи с этим спросом некоторые конфигурации выделенных серверов за пределами Украины вскоре могут временно отсутствовать на складе.

Если вы планируете миграцию, свяжитесь с нашей командой, чтобы уточнить наличие свободных мест и варианты миграции.


Спасибо
Мы понимаем, насколько важны эти услуги для наших клиентов и насколько неприятны их недоступности. Команда работает круглосуточно, чтобы как можно быстрее восстановить инфраструктуру, не пренебрегая при этом вопросами безопасности.

Благодарим вас за терпение, доверие и поддержку в эти дни. Самая сложная часть, выделенные серверы, еще впереди. Мы будем и дальше открыто сообщать о ходе работ и делиться обновлениями по мере поступления новой информации.

Команда хоста VSYS
vsys.host/news/two-kyiv-data-centers-hit-within-hours-incident-report-and-recovery-status

Рег.облако выводит на рынок облачный WAF для малого и среднего бизнеса


Новое решение WAFaaS представляет собой облачный сервис защиты для веб-ресурсов по модели подписки. Профессиональную защиту теперь можно подключить без покупки оборудования, найма ИБ-специалистов и длительного проекта внедрения. Продукт предоставляется бесплатно в режиме бета-теста, переход на платную модель планируется в будущем с расширенными опциями защиты.

Провайдер облачных и bare-metal решений Рег.облако запускает WAFaaS собственной разработки — сервис защиты сайтов, веб-приложений и API в формате облачной подписки. Продукт рассчитан на компании, для которых сайт, личный кабинет, интернет-магазин или API являются частью продаж, клиентского сервиса и внутренних процессов бизнеса. Но классическая модель защиты уровня enterprise с отдельной инфраструктурой и долгим внедрением остается для них слишком сложной и дорогой.

По рыночным оценкам, российский рынок WAF сегодня занимает порядка 20% в сфере ИБ-решений среди облачных провайдеров и продолжает расти, а динамика роста направления — 20–22% в год. Растущий спрос на WAF поддерживает рост кибератак, которые сегодня касаются не только крупных компаний, но и малого и среднего бизнеса, для которых сбой веб-ресурса быстро превращается в потерю заказов, заявок и клиентского доверия. При этом доля облачного WAF в России существенно отстает от общемировых показателей — 20% против 55% в мире. Этот разрыв подтверждает наличие незаполненной ниши, и Рег.облако планирует покрыть этот рынок с решением собственной разработки, предлагающим облачную защиту веб-ресурсов по подписке для компаний без собственной ИБ-инфраструктуры.

На российском рынке решения класса WAF среднего сегмента чаще тарифицируются по объему нагрузки и, как правило, ориентированы на более сложную и дорогую модель внедрения по сравнению с международными сервисами, которые нередко предлагают фиксированную подписку, но не всегда учитывают локальные требования и особенности использования. В Рег.облаке сервис также будет развиваться по подписочной модели, однако на первом этапе он доступен в свободном режиме, а коммерческие опции с расширенными функциями защиты станут доступны позже.

Тарифная сетка WAF выстроена по принципу масштабируемости: она учитывает количество защищаемых сайтов, объем трафика (RPS) и уровень нагрузки, а также набор доступных функций защиты. При этом даже минимальный тариф включает базовый необходимый набор возможностей, чтобы обеспечить полноценную защиту уже на старте, а более продвинутые опции становятся доступны по мере роста потребностей. В компании делают акцент на self-service-модели: клиент может подключить сервис самостоятельно, использовать готовые профили защиты и управлять им без развертывания собственной инфраструктуры.

«На рынке малого и среднего бизнеса защита веб-приложений долгое время воспринималась как сложный продукт для крупных корпораций. Но для многих небольших компаний сайт, личный кабинет или API напрямую связаны с выручкой, а собственной ИБ-команды у них нет. Мы исследовали спрос на рынке и выяснили, что при выборе ИБ-решения подавляющее большинство представителей малого и среднего бизнеса в России ставят цену на первое место. Поэтому подписочная модель с низким порогом входа для них предпочтительнее», — отмечает Егор Сапун, руководитель направления сертификации инфраструктуры Рег.облака.

WAF в Рег.облаке ориентирован на интернет-магазины, SaaS-платформы, digital-сервисы, веб-студии, агентства, медиа, корпоративные сайты и компании, которые управляют несколькими публичными веб-ресурсами. Помимо WAF в линейке ИБ-сервисов Рег.облака представлена защита от DDoS-атак на уровнях L3–L4 и L7, компания обладает сертификатами соответствия ISO/IEC 27001, ISO 9001 и ISO 20000, а облачная платформа аттестована по 21 приказу ФСТЭК России для размещения персональных данных. Рег.облако входит в топ-20 крупнейших облачных провайдеров России по выручке от облачных услуг (по данным iKS Consulting) и обслуживает более 30 тысяч клиентов.

reg.cloud/services/waf