Новости
18 октября Взлом хостинг-провайдеров через VMmanager 6: что произошло, что мы сделали и что следует предпринять вам
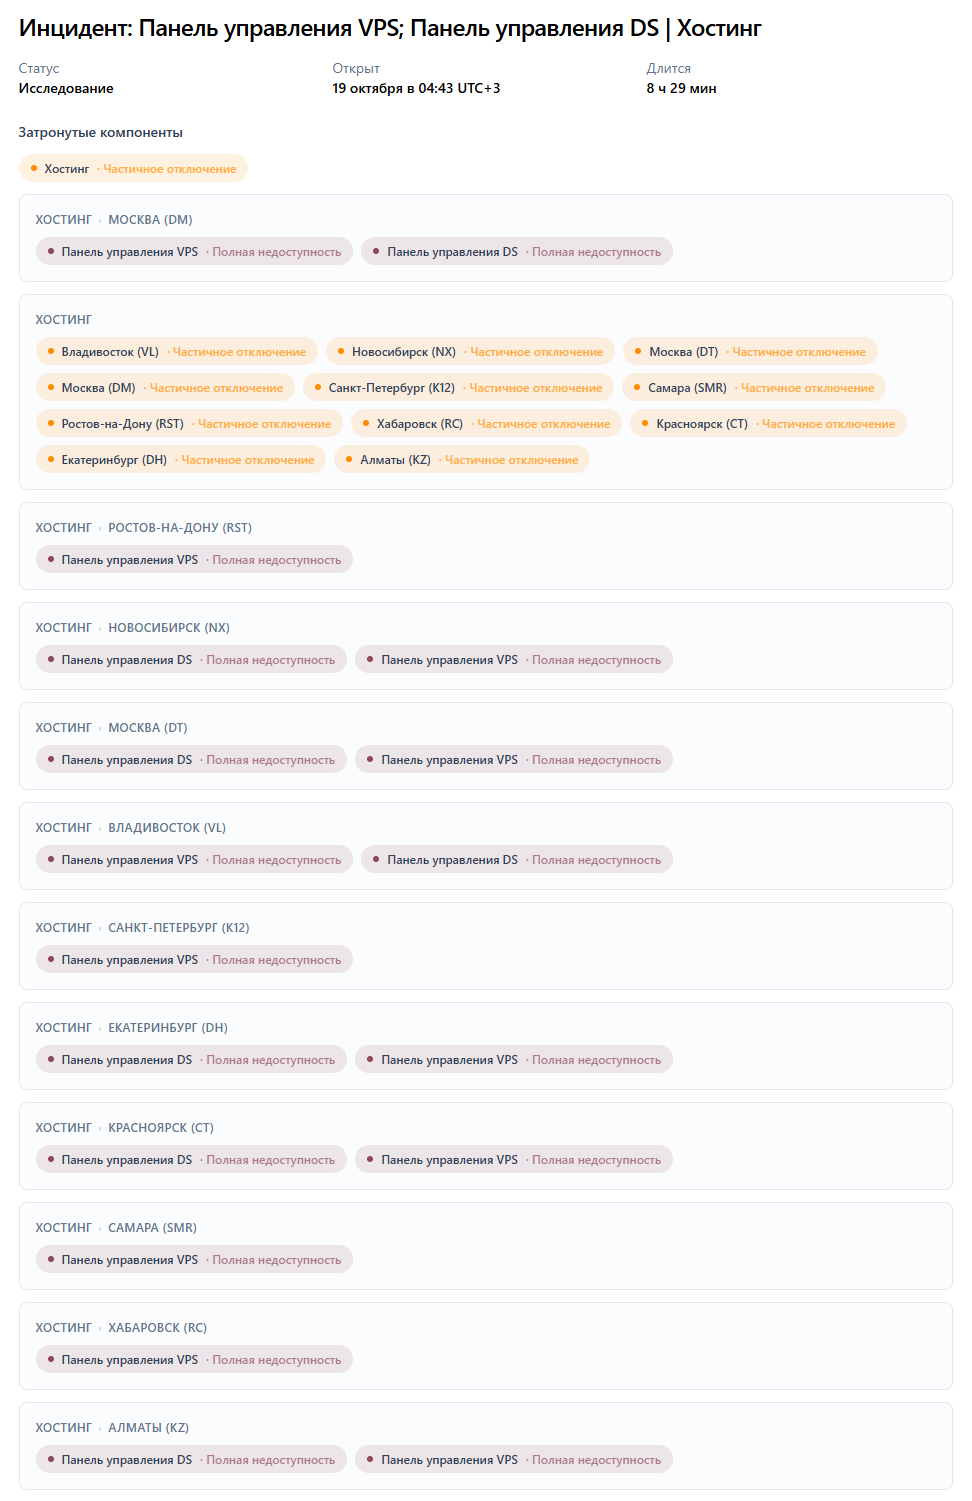
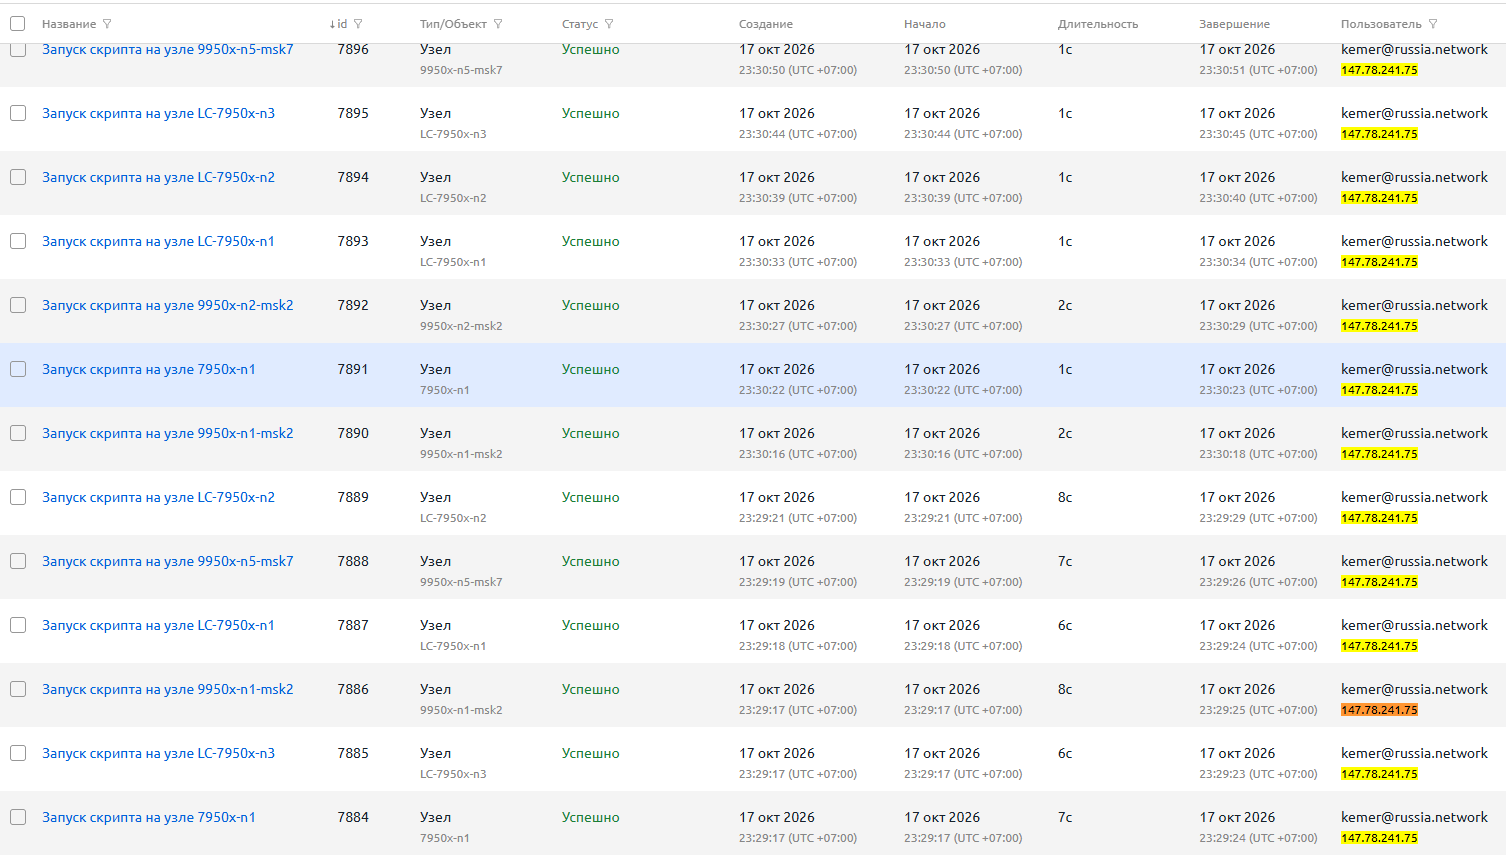
В ночь с 16 на 17 октября злоумышленники атаковали хостинг-провайдеров, использующих VMmanager 6 — панель управления ISPsystem, которая обслуживает VPS для нас и многих других провайдеров. Они заразили панели заранее, с 11 по 16 октября, через критическую уязвимость: они получили доступ к базе данных панели, а у некоторых провайдеров — и к узлам с клиентскими серверами. Мы тоже пострадали. Мы провели расследование вместе с коллегами: в общем чате участвовали 37 человек из разных хостинг-компаний, некоторые из которых управляют более чем 30 000 машинами.
Наши клиентские серверы продолжали работать все это время, но панель управления оставалась закрытой, пока мы проводили расследование. Приносим свои извинения за время, проведенное без нее.
Что просочилось в сеть
Злоумышленники получили доступ к базе данных панели:
- список серверов и их IP-адреса;
- адреса электронной почты учетных записей участников панели;
- Пароли root, устанавливаемые через панель управления — при заказе, переустановке или изменении пароля;
- Пароли консоли VNC.
- Доступ и пароли: ключи SSH, authorized_keysхэши системных паролей, сохраненные пароли от баз данных и Git, менеджеры паролей, ключи GnuPG.
- Облачные технологии и DevOps: учетные данные AWS, Google Cloud, Azure, OpenStack, Kubernetes, Docker и Terraform, токены npm, GitHub и GitLab.
- Приложения и базы данных:.env файлы, конфигурации подключения к приложениям и базам данных, docker-compose.ymlконфигурации хранилища (Vault).
- Криптовалюта: файлы кошелька, сид-фраза и мнемонические фразы, ключи валидатора, ключи API биржи.
- История браузеров: сохраненные в браузерах пароли и файлы cookie, история работы командной оболочки и клиентских баз данных.
- Ключи внутри файлов: закрытые ключи, токены GitHub, GitLab и Slack, ключи AWS и ключи API сервисов искусственного интеллекта, строки подключения к базе данных и Redis, пароли для резервного копирования restic и Borg.
На собственном сервере панели сборщик данных был запущен с правами root вечером 16 октября. На этом сервере, за исключением базы данных панели, нет никаких клиентских данных, и мы выполнили ротацию всего, что было на нем связано с сервисом — см. ниже.
Как всё это развернулось
- 11–16 октября. Злоумышленники заразили панели VMmanager 6 через уязвимость. Первые следы атаки датируются 12 октября; вечером 16 октября сборщик вредоносного ПО запустился на сервере нашей панели.
- Ночь с 16 на 17 октября. Атака на хостинг-провайдеров: злоумышленники проникли в базы данных панелей, а у некоторых провайдеров — и в узлы с клиентскими серверами.
- 17 октября. Мы обнаружили взлом и закрыли публичный доступ к панели. Мы нашли и устранили доступ злоумышленников и восстановили произошедшее по журналам и резервным копиям.
- В ночь с 17 на 18 октября компания ISPsystem выпустила исправление — версию 2026.05.2-6. Мы установили его, убедились, что уязвимость устранена, и сменили ключи и пароли сервисов.
- 18 октября. Приём заявок возобновляется.
Что мы сделали
- Установил исправление от производителя в тот же вечер, когда оно пришло, и убедился, что отверстия закрыты.
- Произведена ротация всех данных, хранящихся на сервере панели управления: ключей доступа к узлам, паролей служб интеграции с системами выставления счетов и поддержки, DNS-ключей и ключей резервного копирования.
- Панель была повторно открыта только через Cloudflare с дополнительной фильтрацией.
- Проверили каждый узел, на котором работают клиентские серверы, и не обнаружили никаких признаков вмешательства.
- Личный кабинет и платежная система на my.forestsnet.cloud работают на отдельном сервере, и панель управления не имеет к нему доступа.
Что вам следует сделать
- Если вы установили пароль root в панели управления и с тех пор его не меняли, измените его — даже если на сервере всё выглядит нормально.
- Переключитесь на вход по SSH-ключу. И отключите вход по паролю — см. раздел «Как повысить безопасность SSH».
- Обновите секретные данные, хранившиеся на сервере: SSH-ключи, токены и API-ключи, пароли к базам данных, учетные данные для облачных сервисов и CI. Если на сервере хранились кошельки или сид-фразы, переведите средства на новые адреса.
- Проверьте сервер: незнакомых пользователей, ключи ~/.ssh/authorized_keys, задания cron, незнакомые процессы и службы. Шаг за шагом — в контрольном списке безопасности VPS .
- У вас есть серверы других провайдеров, работающие в VMmanager 6? Выполните те же действия и там.
17 октября Аварийная перезагрузка узла: уязвимость ядра PwnEscape устранена
17 октября с 14:07 до 14:28 UTC мы поочередно перезагрузили все узлы хостинга — два в Нидерландах и один в Германии. Виртуальные машины корректно завершили работу и запустились сразу после восстановления работы узла, поэтому каждая из них была недоступна примерно пять-шесть минут. Мы не смогли предупредить вас заранее, и приносим свои извинения за это.
Что случилось
В сетевом стеке ядра Linux обнаружена критическая уязвимость — PwnEscape, CVE-2026-99999, получившая оценку 9,3 из 10 по шкале CVSS. Изнутри виртуальной машины она позволяла считывать память физического узла, вызывать сбой узла вместе со всеми соседними машинами или выполнять код на самом узле. Ошибка находится не в гипервизоре или панели управления, а в ядре: она существовала в коде около восемнадцати лет и затрагивает все текущие версии.
Почему сразу, а не ночью?
Обходного пути нет: только новое ядро закрывает уязвимость, и это вступает в силу после перезагрузки. Компания AlmaLinux выпустила исправленное ядро вечером 16 октября; мы установили его и перезагрузили узлы на следующий день. Ожидание ночного окна оставило бы каждый сервер уязвимым еще на один день.
7 октября Тест скорости и Looking Glass — теперь прямо на сайте
Перед покупкой сервера полезно знать, как ваша сеть обеспечивает связь с местоположением. Теперь вы можете проверить это, не покидая веб-сайт: forestsnet.cloud предлагает тест скорости и функцию Looking Glass.
Тест скорости измеряет ваше соединение с нашими серверами в Эйгельсховене и Франкфурте за полминуты — прямо в браузере, без необходимости установки чего-либо.
forestsnet.cloud/en/speedtest
Пинг, дрожание сигнала, загрузка и выгрузка. Данные передаются по нескольким потокам, и сервер сам подсчитывает байты — поэтому эти числа не завышены из-за буфера браузера.
Пинг под нагрузкой. Показывает, есть ли задержки в сети во время загрузки чего-либо — это важно для игр, звонков и удаленной работы.
Маршрут на глобусе. Какие города и сети проходят от сервера к вам, с указанием точек обмена интернет-трафиком и задержки на каждом сегменте.
Оценка соответствия вашей задаче. Веб-сайт или API, игровой сервер, удаленный доступ, потоковая передача, резервное копирование — мы сообщим вам, подходит ли данное местоположение.
Сравниваем местоположения. Проведите тест в обоих местах и посмотрите, где соединение лучше.
Зеркало
Приложение Looking Glass выполняет команды ping, traceroute и MTR с наших серверов определения местоположения до любого адреса — например, до вашего провайдера, веб-сайта или сервиса. По умолчанию заполняется ваш IP-адрес, который показывает обратный путь от нашего сервера к вам.
В комплект также входят тестовые файлы размером 100 МБ и 1 ГБ, а также команды iperf3 для проверки сервера с вашей стороны.
forestsnet.cloud/en/looking-glass
7 октября Соглашение об уровне обслуживания (SLA) с вероятностью неудовлетворительных результатов 99,8% и обновленная версия Условий предоставления услуг
С 15 октября 2026 года у ForestsNet Cloud действует Соглашение об уровне обслуживания (SLA), а также обновленная версия Условий предоставления услуг. Вот что это значит для вас.
Что обещает соглашение об уровне обслуживания (SLA)
- 99,8% в месяц. Это гарантированная доступность каждого сервера — не более полутора часов простоя в месяц.
- Мы отвечаем за наших поставщиков. Сбой, вызванный работой дата-центра или наших подрядчиков, также считается простоем, и именно мы оплачиваем компенсацию за него.
- Прозрачное измерение. Доступность измеряется нашей системой мониторинга, которая проверяет узлы каждые 30 секунд; история инцидентов отображается на странице состояния.
Если доступность сервера в течение календарного месяца падает ниже 99,8%, на ваш баланс добавляется сумма, рассчитанная исходя из ежемесячной стоимости этого сервера:
- ниже 99,8% — 10%;
- ниже 99,0% — 25%;
- ниже 95,0% — 50%.
Что не считается простоем?
- Плановое техническое обслуживание, о котором сообщается не менее чем за 48 часов — до 4 часов в месяц; ваши собственные настройки и перезагрузки; DDoS-атаки на ваш сервер; блокировка наших адресов в определенных странах; и форс-мажорные обстоятельства. Полный список содержится в соглашении об уровне обслуживания (SLA).
- Данные и резервные копии. Вы по-прежнему можете создавать резервные копии самостоятельно: регулярно и не на том же сервере. Мы не храним копии ваших данных.
- Ответственность. В случае недоступности серверов вы получаете компенсацию в соответствии с соглашением об уровне обслуживания (SLA); общая ответственность ограничена суммой, уплаченной за 12 месяцев.
- Форс-мажорные обстоятельства и плановое техническое обслуживание. Список форс-мажорных обстоятельств стал более подробным, и теперь мы объявляем о плановом техническом обслуживании не менее чем за 48 часов.
1 октября Привяжите свой банковский счет через SBP: оплачивайте покупки без QR-кода и настройте автоматическую оплату
Теперь ваш аккаунт поддерживает сохраненные способы оплаты. Вы привязываете свой банковский счет один раз через СБП (Российская система быстрых платежей) и затем можете оплачивать покупки с него без QR-кода или подтверждения в банке. Ниже приведена пошаговая инструкция и три способа использования привязки.
Что можно делать с привязанным аккаунтом
- Оплата без QR-кода. При пополнении счета вы выбираете привязанный счет, и деньги списываются мгновенно, без QR-кода и подтверждения в вашем банке. Удобно для тех, кто пополняет счет вручную.
- Автоматическое продление серверов. В настройках сервера выберите связанный аккаунт в качестве способа оплаты, и сервер будет автоматически продлевать подписку с этого аккаунта. Для каждого сервера предусмотрены свои настройки, поэтому вы можете автоматизировать только нужные вам серверы.
- Включите автоматическое пополнение баланса. Когда на вашем счету будет недостаточно средств для предстоящего продления подписки, баланс будет пополняться с привязанного аккаунта. Это удобно, если у вас несколько серверов и вы не хотите постоянно следить за балансом.
30 сентября Правила использования сторонних доменов в настройках сервера: обновлены
В наши Условия предоставления услуг добавлен раздел о сторонних доменах. Главное: вы по-прежнему сами решаете, какое программное обеспечение и протоколы будут работать на вашем сервере. Правило касается только того, чей ресурс будет выбран в качестве целевого для подключения, и оно применяется также к личному использованию.
Что должны содержать ваши настройки
Все параметры, определяющие целевой ресурс соединения, должны указывать на ваш собственный ресурс: ваш домен и ваш веб-сервер, обычно расположенные на одном сервере. Использование стороннего домена или IP-адреса там не допускается. Это включает в себя:
- SNI и serverName;
- dest, targetи fallback;
- handshake domain;
- Сертификат TLS;
- любые другие настройки, выполняющие ту же функцию.
Совершенно неприемлемо
Представление сервера как ресурса банка или платежной системы, государственного органа, оператора связи или интернет-провайдера, или объекта критической инфраструктуры. Здесь на кону стоит нечто большее, чем просто адрес: подобное выдача себя за другое лицо создает юридические риски как для вас, так и для нас.
Почему
Подделка адресов под другие сайты — распространённая причина их блокировки. Заблокированный адрес выбывает из пула, оставляя меньше чистых адресов для новых серверов. Мы проверяем наши адреса ежедневно и не раздаём заблокированные; новое правило предотвращает их дальнейшее увеличение.
Как мы выявляем нарушения
- Автоматически: каждые 3 часа мы проверяем, какой TLS-сертификат сервер предоставляет на общедоступных портах.
- На основании поступивших к нам сообщений о случаях насилия.
- Две недели, чтобы всё исправить.
С 16 октября предупреждения больше не будут выдаваться: нарушение означает немедленную блокировку сервиса.
Блокировка является окончательной: услуга не восстанавливается, и возврат средств за оплаченный период не производится. Сервер отключается, и его данные в этот момент не уничтожаются, но его невозможно повторно запустить. Второго шанса нет, поэтому проверьте свои серверы сейчас, пока любую ошибку еще можно исправить бесплатно.
Проверьте свой собственный сервер.
Проверьте его IP-адрес на platform.censys.io, чтобы узнать, какие сертификаты используются для открытых портов. Или обратитесь к серверу напрямую: openssl s_client -connect IP:443 </dev/null | openssl x509 -noout -subjectдолжно отобразиться ваше собственное доменное имя.
9 августа Германия в прямом эфире — Франкфурт и скидка 20% в первую неделю
Запущен новый филиал: Германия, Франкфурт. Та же линейка EP-1…EP-5 на базе AMD EPYC 7713 по тем же ценам, что и в Нидерландах — теперь ближе к клиентам в Центральной Европе.
Что доступно
- Планы EP-1…EP-5 во Франкфурте — выберите местоположение прямо в таблице цен.
- Скорость порта можно выбрать при оформлении заказа: 1 / 2 / 5 / 10 Гбит/с.
- Приложение Looking Glass для нового сайта: de.lg.forestsnet.cloud — ping, MTR, traceroute и тест скорости.
- Мониторинг узла ведется круглосуточно — см. страницу состояния узла.
В течение первой недели получите скидку 20% на серверы во Франкфурте. Скидка распространяется и на дополнительный трафик, но не действует на продления — только на новые заказы. Тарифные планы в Нидерландах не входят в это предложение.
Условия
- Скидка 20% на серверы в Германии
- Также распространяется на скидку за проезд.
- Не распространяется на продление договоров и другие места.
- Действительно с 9 по 17 августа 2026 года.
26 июля Возможны задержки доставки электронных писем у некоторых провайдеров
Нам известно о временной проблеме с доставкой электронной почты. Некоторые из наших писем — подтверждения регистрации, уведомления и сообщения для восстановления учетной записи — могут доставляться с задержкой или вообще не доходить до ряда почтовых провайдеров.
Пострадавшие поставщики услуг
- iCloud (@icloud.com, @me.com, @mac.com)
- Yahoo Mail
- Proton Mail (proton.me, protonmail.com)
- Яндекс Почта (@yandex.ru)
- Mail.ru (@mail.ru, @bk.ru, @inbox.ru, @list.ru)
Если вы ждете электронное письмо, но не получили его, сначала проверьте папку «Спам». По возможности, зарегистрируйтесь в почтовом ящике другого провайдера (например, Gmail). Если письмо по-прежнему не приходит, свяжитесь с нашей службой поддержки, и мы поможем вам вручную.
Мы уже работаем над устранением проблемы и в ближайшее время восстановим надежную доставку. Приносим извинения за доставленные неудобства.
24 июля Облачное решение ForestsNet открыто — получите скидку 30% на первую покупку!
Скидка 30% в честь нашего запуска!
В честь запуска получите скидку 30% на первую покупку. Предложение распространяется на первые три сервера в вашем заказе.
Условия
- Скидка 30% на первую покупку
- Применяется к вашим первым трём серверам.
- Действительно с 24 июля по 1 августа 2026 года.