Разбор текущей ситуации
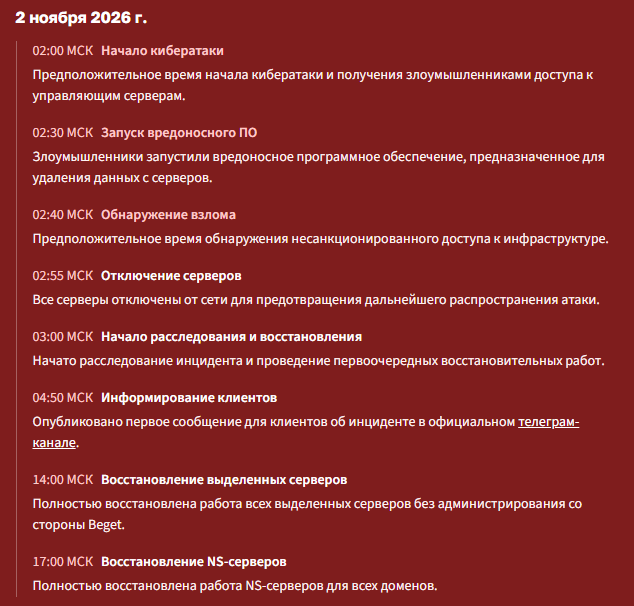
В ночь с 1 на 2 ноября 2026 года на нашу инфраструктуру была совершена кибератака с получением доступа к управляющему контуру всей архитектуры и последующим запуском обнуляющих скриптов.
На текущий момент мы не можем раскрыть все детали происходящего, в том числе в целях последующего безопасного запуска инфраструктуры.
Восстановление инфраструктуры, которая пострадала в этой атаке, продолжается.
Что уже сделано:
- Восстановление dedicated‑серверов под собственным администрированием пользователей. Данный сервис был восстановлен 2.11 ориентировочно в 14:00.
- Восстановление DNS‑серверов. Доступен функционал смены DNS‑записей (A, MX, TXT) в зонах ru/рф/su — можно перенаправить домены на другие адреса. Это применимо для доменов, зарегистрированных в Beget и направленных на DNS‑сервера Beget. Над управлением международными доменами ведётся работа.
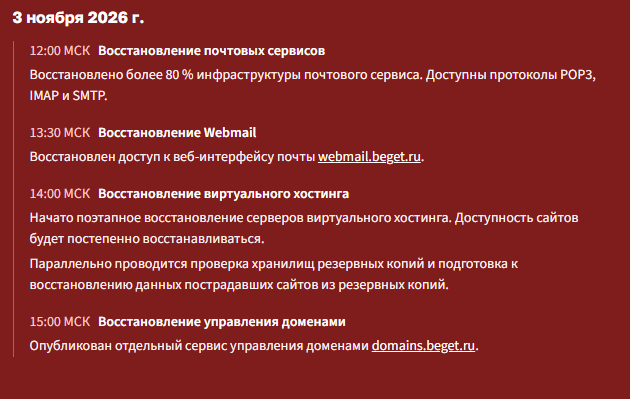
- Восстановление 80 % инфраструктуры почтового сервиса. Ожидаем полный вывод его в полноценную эксплуатацию в течение 10 часов.
- Домены. Мы договорились с КЦ (Координационный центр сети Интернет) о том, чтобы домены в зонах .ru/.рф/.su у которых заканчивается срок делегирования, не были разделегированы и продолжили работать. По международным доменам продолжается работа.
Напоминаем, что приоритетное продление домена возможно даже после окончания его регистрации.
Общее состояние инфраструктуры Beget на данный момент:
Бэкапы и резервные копии.
Файловые бэкапы всего хостинга и облачной инфраструктуры сохранены, но без восстановления работы нашей инфраструктуры нет возможности предоставить к ним доступ прямо сейчас. Это связано с необходимостью ручной проверки каждого сервера на наличие скрытых уязвимостей и вредоносных скриптов. К сожалению, просто включить серверы без их тщательной проверки невозможно.
К сожалению, бинарные бэкапы VPS полностью утеряны. Остаётся возможность восстановления данных из файловых бэкапов.
Выделенные серверы.
Все серверы без нашего администрирования введены в работу. На серверах под нашим администрированием большая часть данных также сохранилась, продолжается проверка и ввод серверов в работу.
Хостинговые серверы.
По предварительной оценке, восстановлению подлежат почти 100 % сайтов, размещавшихся на виртуальном хостинге. Мы приступили к восстановлению работы хостинговых серверов. Запуск виртуального хостинга также требует скрупулёзной проверки серверов, и на это также требуется значительное время.
Облачная инфраструктура.
В облачной инфраструктуре (VPS, S3 и Kubernetes) все данные были утрачены. Сохранены файловые бэкапы VPS. Настройки CDN, IP утрачены. Мы не сдаёмся и продолжаем поиск способов восстановить эти данные.
Доменные имена.
Ваши доменные имена в безопасности. Мы уже работаем над восстановлением управления доменами. Вы уже сейчас можете управлять DNS‑записями доменов.
Панель управления.
В течение 24 часов мы предоставим ограниченный интерфейс для управления частью услуг.
Конкретные сроки восстановления всех сервисов сейчас уточняются.
Это займёт существенное время, так как требуется ручная проверка более 1000 серверов.
По тем данным, которые сейчас есть, мы видим, что на серверах, где были данные пользователей, не было попыток скачать или изменить данные. Мы рекомендуем сменить все пароли, ключи доступа и другие учётные данные, которые могли храниться на серверах.
Все сотрудники Beget работают в кризисном режиме. Отдел DevOps работает круглосуточно и будет работать в таком графике до окончания работ по инциденту.
Мы знаем, что вы на нас рассчитываете, и прикладываем максимум усилий.
Мы понимаем, что в текущей ситуации вам бы хотелось иметь больше информации и контроля, однако мы не можем делиться информацией, которая на данном этапе ещё может повредить проведению расследования.
Спасибо за ваше понимание.
По мере появления достоверной информации мы будем её публиковать.
4 комментария
а и по разным компаниям городам или странам
по факту s3 уже должно быть сразу как cdn но с абсолютной копией, а не просто кешем
это хорошая идея создать реально новую панель для такой услуги
CDNmanager
судя по всему ночью не было не одного человека принимающего решения
и никто его не разбудил
когда происходит подобное обычно сразу отключают узлы от интернета, много школьников спасли свои проекты при атаках просто потому что они работают по выходным и днем и ночью не обламываются
это мое мнение
плюс я бы еще рассматривал точку входа в виде провайдера и аплинка
при похожих атаках везде все начиналось с РУ провайдеринга и их панелей
в европейские например попадали уже из-за другой халатности с ключами или особенностью работы vmmmanager
но начало всегда было с ру локаций
возможно еще у всех был общий провайдер
уж больно часто я стал его видеть везде в этих кейсах
наговаривать не хочу
но уже теперь он в списке листе размышлений совпадений на будущее
Вставка изображения
Оставить комментарий