Новое помещение на территории кампуса Mevspace DC1


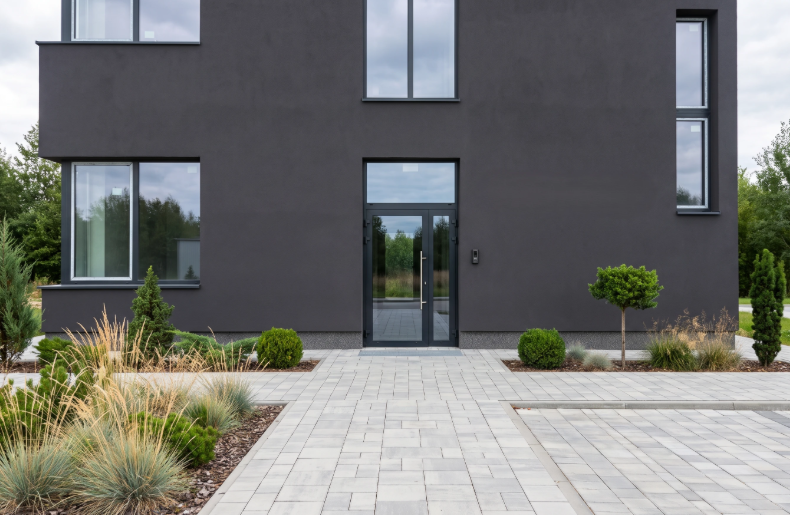
За любой надежной инфраструктурой стоят не только современные центры обработки данных, но, прежде всего, люди и окружающая среда, которые позволяют им эффективно работать. Именно поэтому мы рады представить наше новое пространство в кампусе Mevspace DC1 в Вышкове, недалеко от Варшавы.

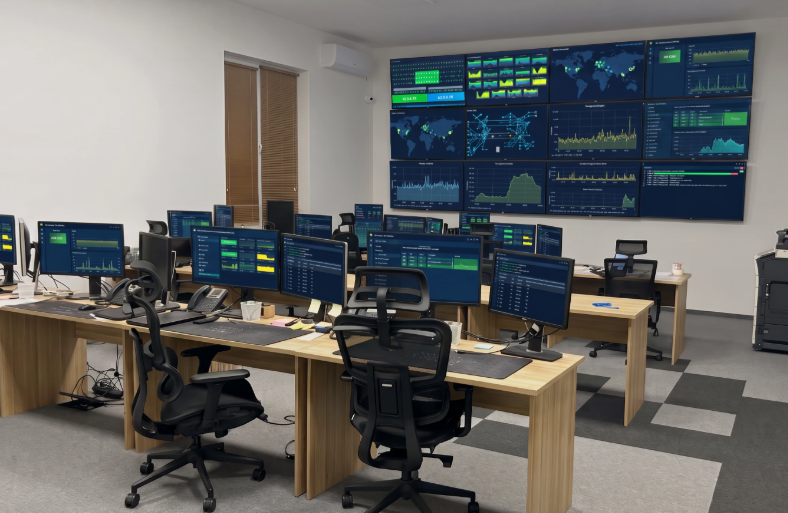
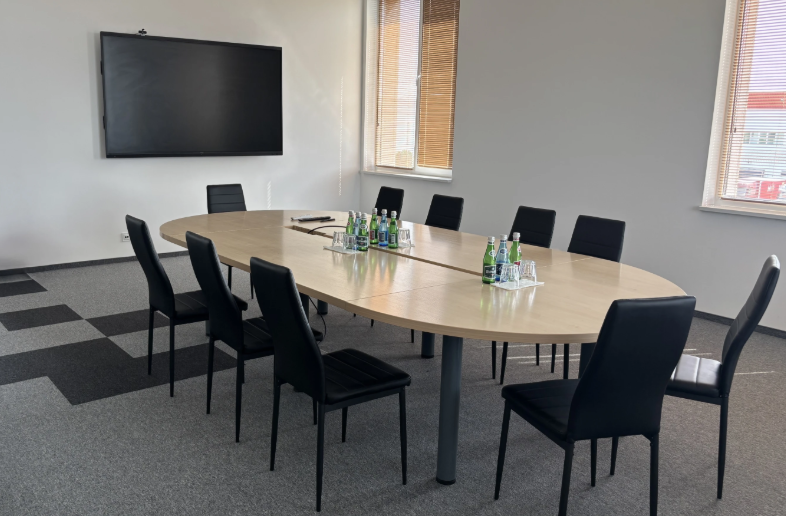
Новое здание расположено прямо рядом с нашим центром обработки данных и объединяет в себе ряд операционных и деловых функций, включая пространство для команды сетевого операционного центра, современные офисы, конференц-зал и профессиональные помещения для обслуживания и подготовки серверов.

Это означает, что наши оперативные группы могут работать буквально в нескольких шагах от инфраструктуры, которой они управляют, круглосуточно и без выходных.

Но это лишь следующий этап нашего развития…


Наши центры обработки данных уже работают на территории кампуса, и к концу года мы введем в эксплуатацию около 1000 м² новых площадей для размещения оборудования. Одновременно мы расширяем нашу техническую инфраструктуру — ведется строительство еще одной трансформаторной подстанции, что увеличит мощность всего комплекса.

Все это объединено несколькими сотнями километров нашей собственной волоконно-оптической сети, которая сводит все элементы нашей инфраструктуры в единую современную экосистему.

Это инвестиции не только в инфраструктуру, но прежде всего в качество наших услуг, безопасность и нашу готовность удовлетворять меняющиеся потребности наших клиентов.

mevspace.com/dedicated-servers/amd

Компрометация ключей УЦ. Требуются ваши действия


Приватные ключи ряда промежуточных удостоверяющих центров eMudhra (бренд emSign) скомпрометированы и опубликованы в открытом доступе. С этими ключами злоумышленник может выпустить валидный TLS-сертификат на любой домен. Корневые программы (Mozilla, Google, Apple, Microsoft) уже заблокировали эти центры, поэтому браузеры защищены. Под риском серверное ПО, CI/CD, контейнеры и SDK, которые не проверяют отзыв сертификатов.

Чем это грозит
При перехвате сетевого трафика злоумышленник может выдать поддельный сертификат за настоящий и реализовать man-in-the-middle: перехватить токены и учётные данные, подменить ответы API или содержимое пакетов и образов. Браузерных пользователей это не затрагивает, автоматизацию и интеграции затрагивает.

Что рекомендуем сделать вам
Виртуальные машины
Обновите пакет ca-certificates в запущенных ВМ, когда ваш дистрибутив выпустит обновление. До этого вручную снимите доверие к корням emSign ECC Root CA — G3 и Comodo AAA (инструкции по дистрибутивам в приложенном файле).

Контейнеры и CI/CD
Пересоберите базовые образы после обновления ca-certificates.
Проверьте рантаймы со встроенным доверенным хранилищем: Python (certifi >= 2026.10.19), Node.js (--use-openssl-ca), Java (cacerts), Go (1.27.3 / 1.26.10).

Terraform
Обновите ca-certificates на раннерах. Для hashicorp/terraform дождитесь пересборки официального образа или соберите свой на обновлённом Alpine.

Пожалуйста, не отвечайте на это письмо — оно отправлено автоматически и не обрабатывается.
Если у вас возникнут вопросы, обращайтесь в службу поддержки через консоль.

С уважением,
Служба технической поддержки #MWS
Тел.: 8-800-250-10-01
e-mail: support@mws.ru

Важное уведомление о безопасности серверной инфраструктуры


Информируем вас о выявленных уязвимостях безопасности в программном обеспечении ISPsystem, используемом для управления части нашей серверной инфраструктуры в частности VMmanager 6 и DCImanager 6.

Что произошло
20 октября 2026 года разработчик ISPsystem официально подтвердил инцидент информационной безопасности, связанный с уязвимостью в одной из версий VMmanager 6.

Подобные уязвимости потенциально могут позволить злоумышленникам получить несанкционированный доступ к инфраструктуре виртуализации, включая виртуальные машины, их диски и хранящиеся на них данные. В частности, существует риск компрометации конфиденциальной информации, учётных данных и ключей доступа.

Какие меры приняты
  • Наша команда оперативно отреагировала на информацию об угрозе и выполнила комплекс мероприятий по обеспечению безопасности инфраструктуры:
  • Установлены все необходимые доступные обновления безопасности VMmanager и DCImanager.
  • Проведена углублённая проверка инфраструктуры виртуализации, управляющих компонентов и серверного оборудования.
  • Выполнен анализ системных журналов и доступных технических данных на предмет несанкционированного доступа и подозрительной активности.
  • Приняты дополнительные меры по ограничению доступа к критически важным компонентам инфраструктуры.
  • По результатам проведённой проверки признаков несанкционированного доступа, компрометации инфраструктуры или утечки клиентских данных не обнаружено.
  • Мы продолжаем контролировать ситуацию, отслеживать рекомендации разработчика и предпринимать необходимые меры для обеспечения безопасности клиентских сервисов.

Рекомендации клиентам
  • Несмотря на отсутствие выявленных признаков компрометации нашей инфраструктуры, в качестве дополнительной меры предосторожности рекомендуем:
  • Сменить пароли административных и пользовательских учётных записей на виртуальных и выделенных серверах.
  • Обновить пароли доступа к базам данных, панелям управления и другим критически важным сервисам.
  • По возможности заменить SSH-ключи, API-ключи и токены доступа, хранящиеся на серверах.
  • Проверить актуальность установленных обновлений операционных систем и используемого программного обеспечения.
  • Указанные меры носят профилактический характер и не означают, что ваши серверы или данные были скомпрометированы.

Дополнительная информация
Официальное сообщение ISPsystem:
www.ispsystem.ru/news/vulnerability-incident

При возникновении вопросов вы можете обратиться в техническую поддержку через личный кабинет.

С уважением,
Команда Hypermetrica

Критические уязвимости в PHP угрожают всем сайтам


Найдена критическая уязвимость, которая угрожает всем сайтам.

Ошибки находятся в самом ядре PHP — в низкоуровневых механизмах обработки входящих HTTP-запросов. Это не уязвимость в каком-то плагине или фреймворке: уязвим сам PHP-интерпретатор.

Атака не требует никаких учётных данных и не зависит от логики конкретного сайта. Злоумышленник отправляет специально сформированный HTTP-запрос напрямую на сервер — и получает возможность выполнить произвольный код с правами веб-сервера. Это означает полный доступ к файлам сайта, конфигурационным файлам с паролями от баз данных, самой базе данных. На практике это заканчивается установкой веб-шелла — скрытого бэкдора, через который атакующий может возвращаться на сервер когда угодно.

Атака срабатывает до того, как начинает работать код приложения — то есть защита на уровне приложения, авторизация и любые проверки в CMS или фреймворке не помогут. Подтверждённых атак в дикой природе на момент выхода патчей не зафиксировано, однако исследователи воспроизвели уязвимость в лабораторных условиях и предупреждают о быстром появлении эксплоитов после публикации деталей.

В ближайшее время выйдет обновление пакетов, а пока вы можете запретить загрузку на сайтах.

Подробности по ссылке:
systemintegra.ru/novosti/kriticheskie-uyazvimosti-v-php-ugrozhayut-vsem-saytam/

Экстренное обновление безопасности: устранение критической уязвимости в PHP


21 октября 2026 года команда разработки PHP выпустила экстренное сообщение о двух критических уязвимостях в ядре интерпретатора (CVE-2026-109618 и CVE-2026-109619) с оценкой 9.2 из 10 по шкале CVSS.

Уязвимости относятся к классу RCE (удаленное выполнение кода) — хакеры могут использовать их для взлома сайтов (WordPress, Битрикс и др.) и получения контроля над сервером. Пожалуйста, ознакомьтесь с информацией ниже в зависимости от типа ваших услуг:

1. Если вы используете наш Виртуальный хостинг (Web-hosting)
Вам ничего делать не нужно. Ваши сайты уже в безопасности.
Наша служба Техподдержки оперативно отреагировала на угрозу. На всех серверах веб-хостинга мы централизованно и принудительно отключили уязвимый параметр:
session.upload_progress.enabled = Off
  • Для версий PHP 8.2, 8.3, 8.4 — это временная мера до выхода официальных обновлений безопасности от разработчиков PHP. Как только патчи выйдут, мы установим их незаметно для вашей работы.
  • Для архивных версий PHP 8.1 и ниже — этот параметр останется выключенным на постоянной основе, так как старые версии больше не поддерживаются создателями PHP и не получат обновлений.
Для 99% сайтов это изменение пройдет абсолютно незаметно, базовая загрузка картинок и файлов работает в штатном режиме.

2. Если вы используете Виртуальный сервер (VPS / VDS)
На виртуальных серверах администрированием занимаетесь вы сами, поэтому вам необходимо применить защитные меры вручную прямо сейчас.
Что нужно сделать:
1. Зайдите в вашу панель управления сервером (например, ISPmanager) под пользователем root.
2. Перейдите в раздел Настройки PHP (или Альтернативные версии PHP).
3. Для каждой установленной версии PHP зайдите в настройки и измените значение параметра session.upload_progress.enabled с On на Off (обязательно для всех режимов: Apache, CGI, FPM).
4. Сохраните изменения. Панель автоматически перезапустит службы, и защита активируется.

Если вы используете сервер без панели управления, откройте конфигурационные файлы php.ini вручную, пропишите session.upload_progress.enabled = Off и перезапустите службу php-fpm или веб-сервер.

С уважением,
Служба техподдержки вашего хостинг-провайдера

Сервисы отключены из-за уязвимостей PHP


Что происходит
Сегодня станут известны две уязвимости безопасности в PHP. Для вашей защиты и защиты нашей платформы мы временно отключили публичный доступ к следующим сервисам до их устранения:
  • my.worldstream.nl
  • customerpanel.nl
  • API Worldstream
  • Веб-сайты клиентских панелей Greenhouse
Ваши серверы, сетевое подключение и размещение оборудования в дата-центре не затронуты.

Что это значит для вас?
В настоящее время вы не можете войти в указанные выше порталы. Автоматизация и интеграция, использующие наш API, не будут работать до восстановления доступа.

Вы сами используете PHP?
Мы советуем вам предпринять тот же шаг:
Проверьте, в каких областях вашей инфраструктуры вы используете PHP, чтобы точно знать, какие обновления необходимо внести, как только они станут доступны.
Отключите общедоступные сервисы, работающие на PHP, или ограничьте к ним доступ до установки исправленных версий PHP.
После публикации мы добавим сюда ссылки на официальные рекомендации PHP.

Затронутые услуги
  • Веб-сайты
  • API
  • Worldstream

Успейте получить 2 500 ₽ на CLO 2.0 до 25 октября


Мы обновили CLO: теперь инфраструктура работает быстрее, стабильнее и предсказуемее.

Серверы, DBaaS, S3 и другие сервисы доступны в одной платформе. Масштабируйте ресурсы по мере роста и платите только за фактическое потребление.
Что нового:
  • Новая локация: кластер в отдельном машинном зале московского ЦОД IXcellerate уровня Tier III Design.
  • Быстрее сеть: поддержка DPDK и обновлённые OpenStack и OpenSDN.
  • Надёжнее хранилище: изоляция трафика защищает сервисы от влияния «шумных соседей».
  • Улучшенный DBaaS: выше производительность, исправлены ошибки, доступны актуальные версии MySQL и PostgreSQL.
  • Больше автоматизации: новый Terraform-провайдер для удобного управления инфраструктурой.
  • Новый личный кабинет: понятный интерфейс, мобильная версия и две темы оформления на console.clo.ru


console.clo.ru/sign/up/?ref_id=1249617

Критические уязвимости в PHP


Критические уязвимости в PHP: что нужно знать и сделать

1. Что произошло
21 октября команда разработки PHP выпускает экстренное обновление безопасности. Оно закрывает две критические уязвимости в ядре PHP — CVE-2026-109618 и CVE-2026-109619, обе с оценкой 9.2 из 10 по шкале CVSS v4.0 («критический» уровень). Это уязвимости класса RCE: при успешной атаке злоумышленник может выполнить произвольный код на сервере.

Обновление выходит в 17:00 по Москве (14:00 UTC). Ситуация острая: вместе с анонсом в сеть попал инструмент для эксплуатации.

2. Чего касается
Уязвимость находится не в CMS или плагине, а в самом интерпретаторе PHP — значит, затрагивает любые сайты и приложения на PHP: WordPress, WooCommerce, Drupal, Bitrix, самописные проекты.
Официальные исправления выходят только для поддерживаемых веток — PHP 8.2, 8.3, 8.4 и 8.5. Патчи для неподдерживаемых версий, будут позже, при возможности их адаптировать.

3. Что делать
Проверить, какая версия PHP используется на сайте — это видно в разделе настроек PHP в панели управления.
Обновить PHP до исправленной версии своей ветки (8.2–8.5), как только она станет доступна. Мы оперативно подготовим обновлённые сборки и сообщим отдельно об их готовности.

Если сайт работает на PHP 8.1 или более старой версии — запланировать переход на поддерживаемую ветку (минимум 8.2, рекомендуем 8.4). Это миграция, а не простое обновление пакета, поэтому стоит заранее проверить совместимость CMS и плагинов на тестовой копии.

4. Как минимизировать риск до обновления
1. Отключить потенциально уязвимую функцию (неофициальная мера)
Утёкшая информация связывает уязвимость с механизмом отслеживания прогресса загрузки. Отключается через session.upload_progress.enabled = Off и последующим перезапуском PHP.

2. Включить WAF — поможет ограниченно:
WAF разбирает запросы иначе, чем PHP, поэтому часть атак пройдёт мимо. Это способ выиграть время до патча, а не закрыть дыру.

3. Убрать непропатчиваемое из открытого доступа
Приложения на EOL-версиях PHP, которые фикс не получат, лучше увести с публичного интернета — за VPN или WAF.

Альтернативные варианты защиты на сайте Oppenet
www.opennet.ru/opennews/art.shtml?num=66516

В инциденте с VMmanager 6 закрытые контуры заказчиков не пострадали, он затронул отдельных хостинг-провайдеров


Платформа серверной виртуализации VMmanager 6, развернутая в инфраструктурах корпоративных и государственных заказчиков, инцидентом не затронута. По текущим данным, инцидент затронул только виртуализацию некоторых публичных хостинг-провайдеров. Платформу разрабатывает компания ISPsystem (АО «Экзософт»), она входит в «Группу Астра».

Что это значит
Мы продаем VMmanager двумя способами. Первый – напрямую заказчикам, которые разворачивают продукт в своем изолированном IT-контуре (on-premise). Этих заказчиков инцидент не затронул.

Второй – через публичных хостинг-провайдеров. С помощью VMmanager пользователи их сервиса могут управлять виртуальными серверами, которые сдаются в аренду. Инцидент произошел в этом сегменте.

Что уже сделали
ISPsystem выпустила оперативные обновления VMmanager 6 и продолжает усиление защиты платформы. Мы на связи с провайдерами: большую часть уязвимостей уже устранили и помогаем многим заказчикам в части обеспечения работоспособности сервисов. Техническая поддержка работает в усиленном режиме и помогает с конкретными инсталляциями.

Мы не называем пострадавших заказчиков, чтобы не создавать дополнительных рисков для их инфраструктуры.

Как это повлияет на бизнес
На другие решения Группы данный инцидент не повлиял, их работоспособность сохраняется в полном объеме. На объем бизнеса, которых затронул инцидент, приходится порядка 1% выручки группы. По текущим данным, инцидент не окажет значительного влияния финансовую стабильность бизнеса «Группы Астра».

Новая панель управления для клиентов теперь доступна на сайте my.contabo.com


Вкратце: теперь на сайте my.contabo.com открывается новая панель управления клиента (CCP). Вы входите в систему, используя свои текущие данные, и если вы используете старый пароль от панели, вас могут попросить один раз установить новый. Запросы в службу поддержки проходят через CCP, а на электронные письма от контактов из старой панели отправляется автоматический ответ. Функции выделенного сервера остались в старой панели, но теперь к ним можно получить доступ через соответствующий пункт меню в новой CCP.

Переход на новую панель управления для клиентов завершен (за исключением выделенных серверов). Панель управления для клиентов (CCP) — это веб-интерфейс, где вы управляете своими серверами, счетами, пользователями и запросами в службу поддержки. В этой статье рассказывается о том, что изменилось и что вам нужно сделать.


Что изменилось?
Теперь my.contabo.com ведет прямо на страницу входа в новую панель управления CCP, которая ранее была доступна по адресу new.contabo.com. Ваша закладка my.contabo.com продолжает работать.

Вместе с этим появились еще два изменения. Запросы в службу поддержки теперь обрабатываются исключительно через CCP, а функции выделенных серверов, которые по-прежнему находятся в старой панели, теперь легко доступны через соответствующий пункт меню в новом CCP (они будут перенесены отдельно в начале 2027 года).

Как мне войти в систему?
Для входа в систему на сайте my.contabo.com используйте либо свои старые учетные данные панели, либо учетные данные, которые вы уже используете для новой панели CCP.

Если вы войдете в систему, используя старый пароль от панели управления, вас могут попросить установить новый в рамках обновления системы безопасности входа. Это одноразовая процедура. После этого вы попадете на свою панель управления CCP и сможете продолжить работу в обычном режиме.

Если вы используете менеджер паролей, обновите сохраненную запись после установки нового пароля. Если вы вообще не можете войти в систему, воспользуйтесь нашей процедурой восстановления учетной записи.

Оформление заказа на нашем сайте не изменится. Вы можете войти на contabo.com, используя любой из этих наборов учетных данных, поэтому вам не потребуется менять пароль в процессе оформления заказа.

Я всегда пользовался только старой панелью. Что мне делать?
Войдите на сайт my.contabo.com, используя свой прежний адрес электронной почты и пароль, а затем, когда появится соответствующий запрос, установите новый пароль. Ваши услуги и счета уже внесены в новую систему CCP.

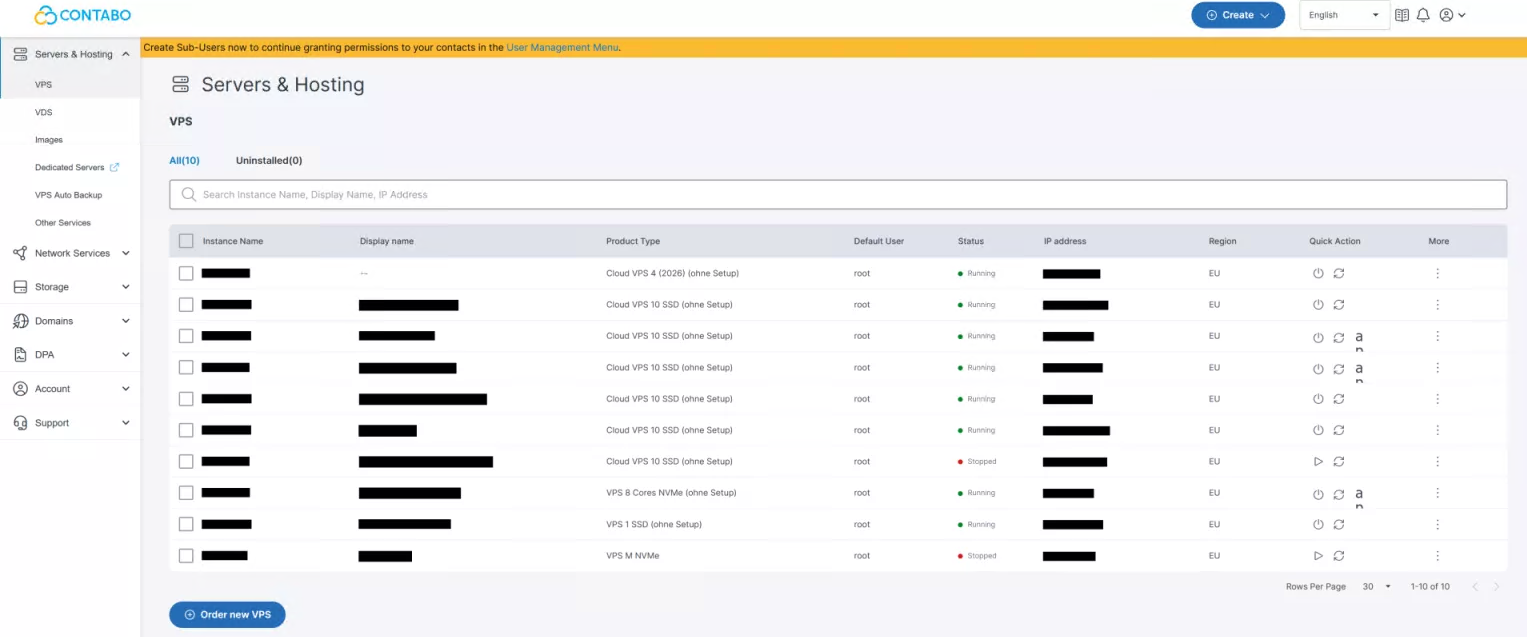
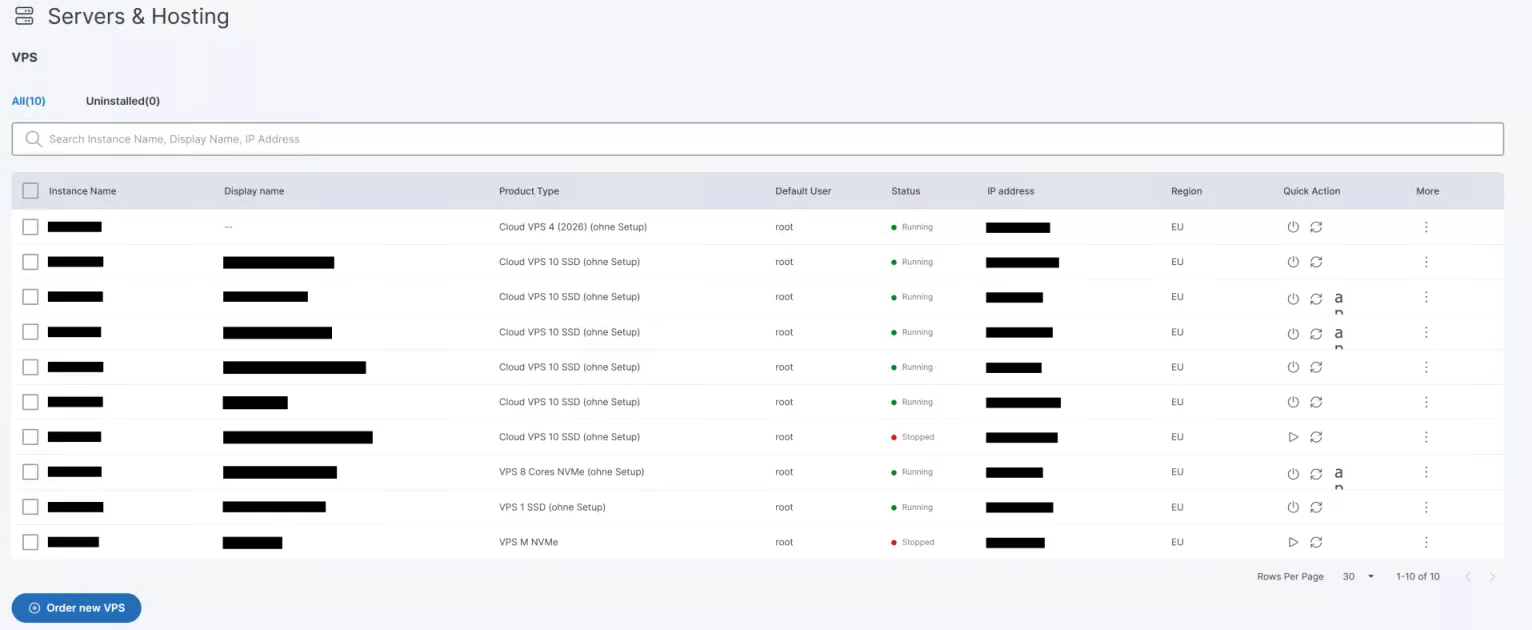
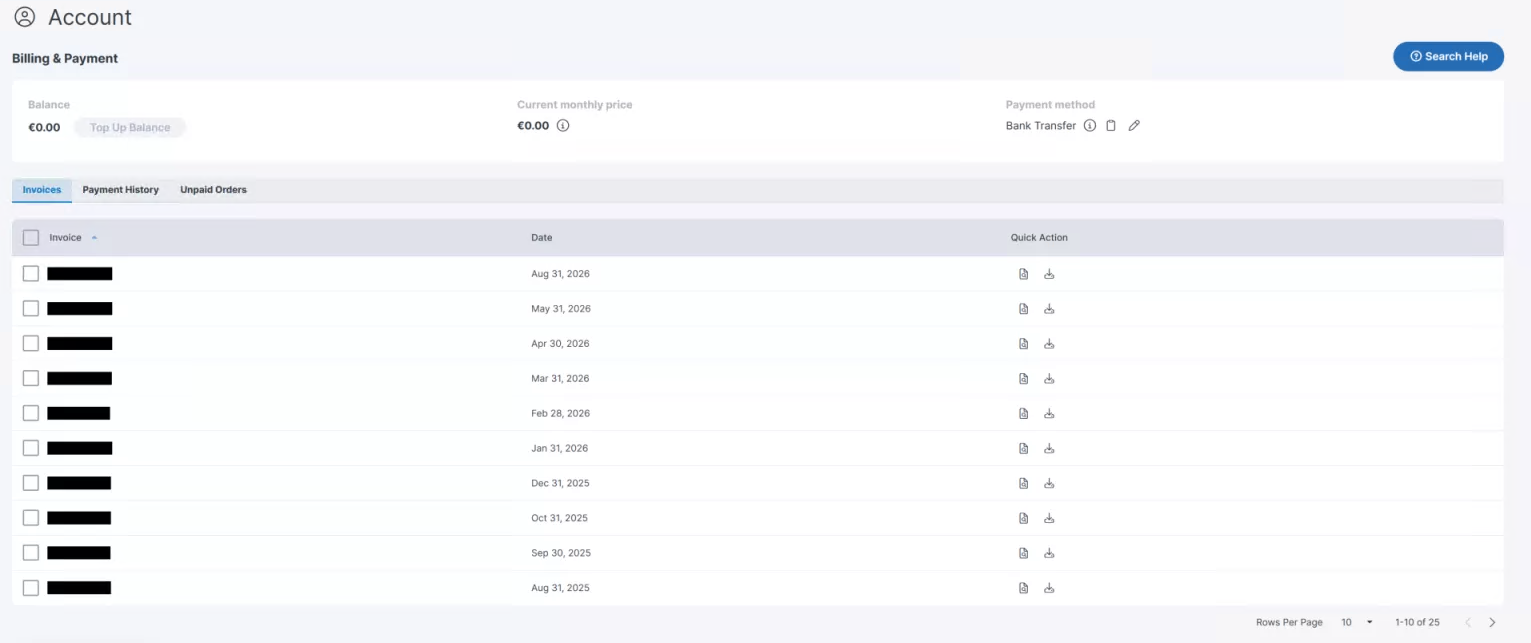
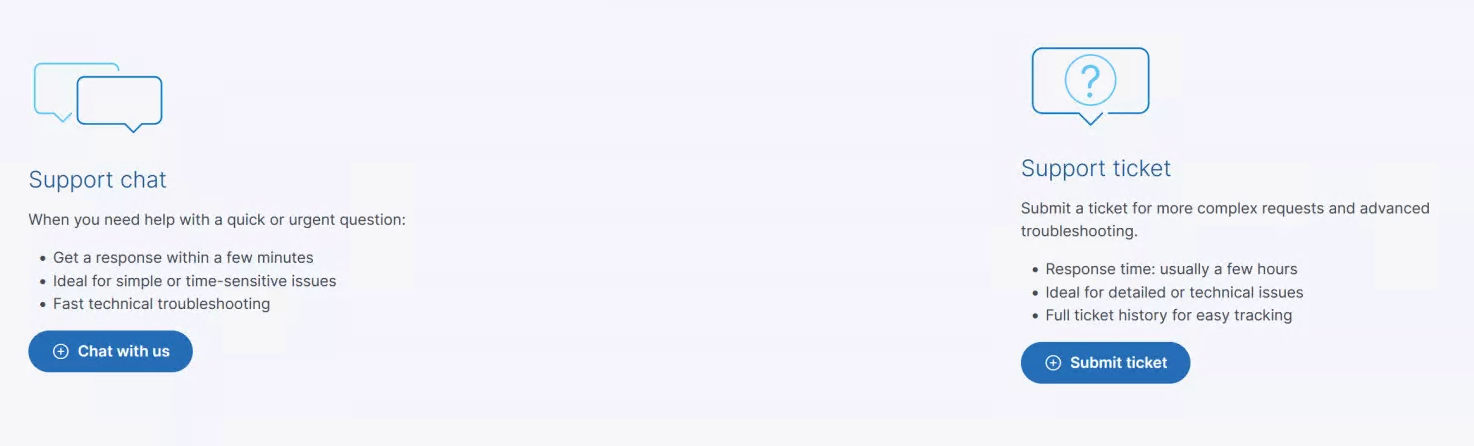
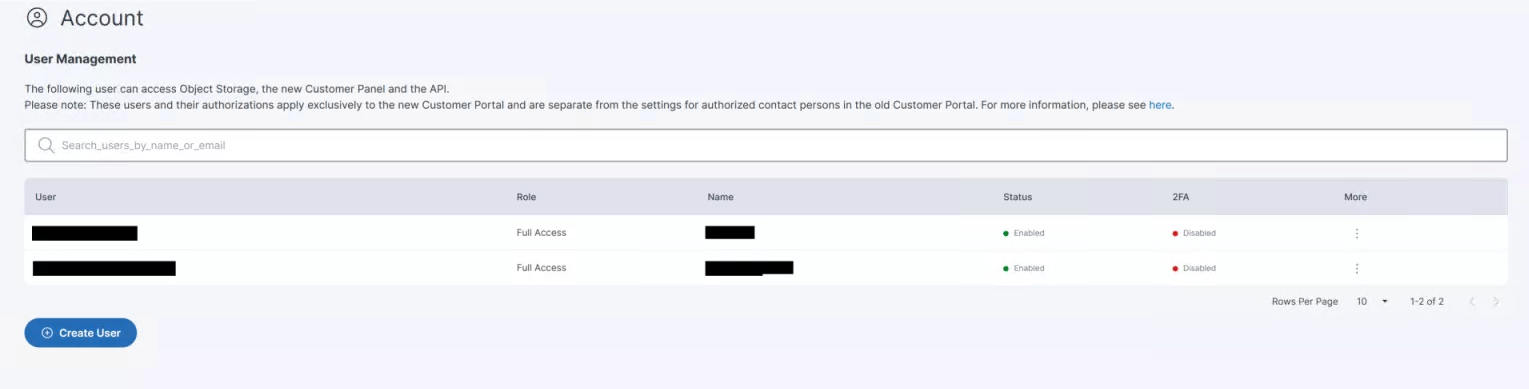
Расположение элементов отличается от старой панели. Ниже перечислены места, которые вы, вероятно, будете искать в первую очередь, используя строку меню слева:

Ваши серверы: Серверы и amp; Хостинг > [Категория продукта]

Счета и платежи: Учетная запись > Выставление счетов и оплата

Служба поддержки и чат: Поддержка > Связаться с нами

Доступ для всей команды: Учетная запись > Управление пользователями

Как работает служба поддержки в новой CCP?
Поддержка осуществляется через раздел «Поддержка» в панели управления клиента. Наш ИИ-помощник сразу же предоставит вам первоначальные рекомендации и поможет устранить неполадки. Если это не решит проблему, ваш запрос будет передан в нашу службу поддержки, и вы также можете в любое время самостоятельно создать заявку.
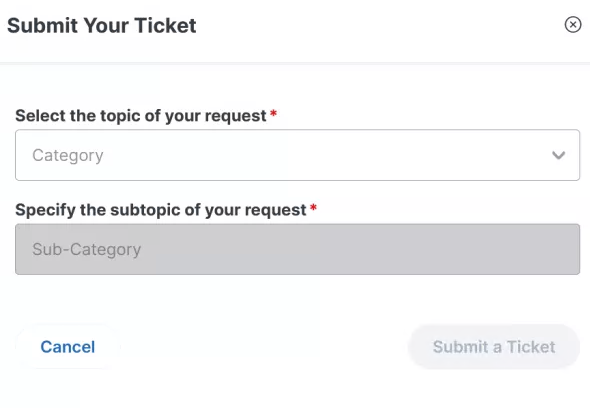

Наш адрес электронной почты службы поддержки больше не используется для запросов в службу поддержки. Если вы напишете на него, вы получите автоматический ответ с просьбой отправить ваш запрос в CCP.

Мы внесли это изменение, потому что в запросах по электронной почте часто отсутствует информация, необходимая нашей команде для начала работы. Запрос, начатый в CCP, привязывается к вашей учетной записи и поступает со всеми необходимыми для нашей команды данными. Вся история ваших заявок также остается в CCP. Это означает, что вам сначала нужно войти в систему, но это гарантирует более быстрое решение.

Что случилось с разделом «Контакты» в старой панели?
Контакты из старой панели не были перенесены в новую CCP. Контакты могли открывать и подтверждать заявки в службу поддержки по электронной почте, но у них никогда не было доступа к панели, и теперь на их электронные письма в службу поддержки приходит автоматический ответ.

После этого изменения редактировать или удалять контакты будет невозможно, а служба поддержки больше не будет отвечать на электронные письма.

Если кто-то из вашей команды использовал свой контактный статус, его заменой станет учетная запись дополнительного пользователя.

Как настроить дочерних пользователей?
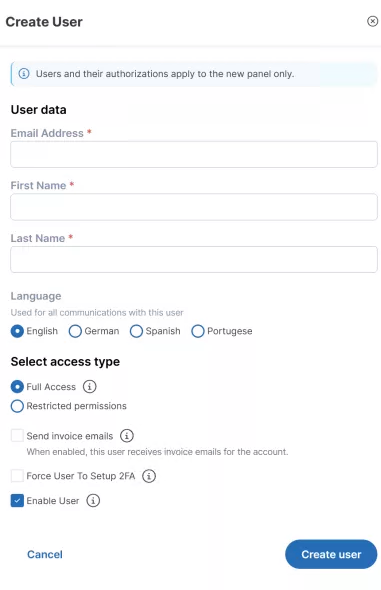
В новой панели управления CCP субпользователей можно настроить в разделе «Учетная запись» > «Управление пользователями» > «Создать пользователя». Субпользователь — это отдельная учетная запись для члена команды, права доступа к которой назначаются вами, как основным пользователем. Субпользователи могут самостоятельно открывать заявки в службу поддержки в новой панели управления CCP.

Вы сами выбираете, к чему может получить доступ каждый субпользователь, от полного доступа до доступа к определенным областям, таким как выставление счетов или объектное хранилище

Где находятся функции моего выделенного сервера?
Функции выделенных серверов, которые по-прежнему находились в старой панели, теперь расположены в отдельном разделе, который открывается из соответствующего пункта меню в новой панели управления. Этот раздел содержит только те функции, которые по-прежнему необходимы для выделенных серверов.

Вы не можете напрямую открыть раздел «Выделенный сервер», поэтому закладки на страницы в старой панели не приведут вас туда. Это на один дополнительный клик по сравнению с обычной закладкой.

Счета и платежи за выделенные серверы остаются в новой CCP, где они обрабатывались более года.


Что ещё нового в КПК?
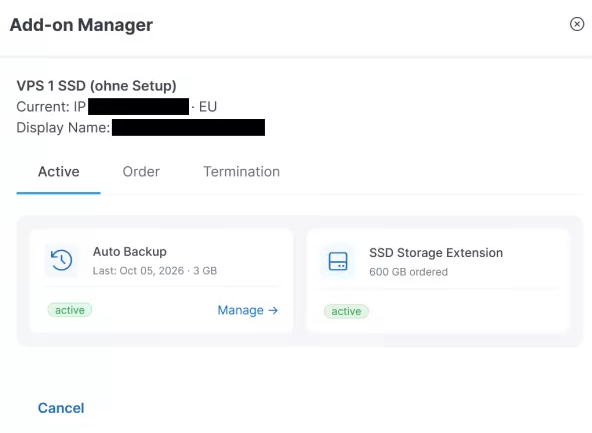
Менеджер дополнений полностью доступен в новой панели управления. В разделе «Серверы и хостинг» откройте меню с тремя точками в столбце «Дополнительно» рядом с продуктом. Там вы можете увидеть активные дополнения и заказать новые. Вы также можете удалить большинство дополнений, не переключаясь между панелями.