Критические уязвимости PHP: требуется срочное обновление


21 октября разработчики PHP выпустили исправления для CVE-2026-109618 и CVE-2026-109619. Уязвимости могут позволить удалённо выполнить код на сервере без аутентификации.

Предупреждение касается установок PHP, которые обрабатывают веб-запросы: PHP-FPM, Apache с mod_php, php-cgi, FrankenPHP и LiteSpeed.

Наибольшим разработчики считают риск для mod_php: продемонстрирована атака, срабатывающая ещё до запуска кода сайта. Использование PHP-FPM не означает, что обновление можно пропустить.

Версии с исправлениями:
  • PHP 8.5 — 8.5.12
  • PHP 8.4 — 8.4.27
  • PHP 8.3 — 8.3.36
  • PHP 8.2 — 8.2.35

Если PHP установлен из репозитория дистрибутива, проверьте его бюллетень безопасности: исправление может быть перенесено в пакет с новым номером сборки, без смены базовой версии PHP.

Что сделать администратору:
  • Сохранить актуальную резервную копию файлов и баз данных.
  • Установить исправленные пакеты PHP или обновить образы контейнеров.
  • Перезапустить обработчики PHP, чтобы не осталось процессов со старым кодом. Для mod_php — Apache; для контейнеров — пересоздать их на обновлённом образе.
  • Проверить, что сайт использует исправленную сборку, и протестировать его работу.

Временные изменения настроек не заменяют обновление. Для PHP 8.1 и более старых веток уточните наличие исправлений у поставщика или переходите на поддерживаемую версию.
www.php.net/archive/2026.php
Важное уведомление: обновите PHP на вашем сервере


Уважаемый клиент Интернет Хостинг Центра!

В PHP обнаружены две критические уязвимости безопасности, которые могут представлять угрозу для серверов и размещенных на них сайтов.

Настоятельно рекомендуем проверить установленную версию PHP и как можно скорее установить актуальные обновления безопасности.

Что необходимо сделать:
  • Проверьте версию PHP. Для этого можно использовать команду php -v в терминале сервера. Если у вас установлено несколько версий PHP, необходимо проверить каждую из них, включая версии, используемые сайтами.
  • Установите актуальные обновления безопасности для используемых версий PHP из официальных репозиториев или других доверенных источников.
  • Проверьте работу сайтов и приложений после обновления.
  • Обратите внимание: на VPS и выделенных серверах с самостоятельным администрированием установка обновлений PHP выполняется владельцем сервера.

Официальная информация об обновлениях доступна на сайте PHP: www.php.net

Не откладывайте обновление. Своевременная установка исправлений поможет защитить ваши сайты и серверы от известных угроз.

При возникновении вопросов свяжитесь с нами.

С уважением, администрация Интернет Хостинг Центра.
ihc.ru
Telegram: @ihc_ru и @IHC_Support_Bot
VK: vk.com/ihcru

В SELECTOS устранили две критические уязвимости PHP


В ядре интерпретатора PHP обнаружены две критические уязвимости с оценкой 9,2/10 баллов по CVSS 4.0. Обновление — единственное решение для закрытия уязвимостей. И в SELECTOS уже выпущены исправления. Рассказываем, как применить актуальные патчи.

Подробнее об уязвимостях
Эксплуатация новых уязвимостей позволяет удаленно выполнять произвольный код на сервере без аутентификации. Общее название — PHP2Shell.

  • CVE-2026-109618 — ошибка обработки нехватки памяти (OOM), которая может привести к повреждению внутреннего состояния PHP и выполнению произвольного кода.
  • CVE-2026-109619 — ошибка управления глобальным состоянием, при которой PHP может обратиться к уже освобожденной памяти (use-after-free). Это также создает возможность удаленного выполнения кода.
PHP2Shell подвержены все версии PHP, ниже 8.2.35, 8.3.36, 8.4.27, 8.5.12. В том числе сайты, приложения и популярные CMS на базе PHP, среди которых — WordPress, Drupal, OpenCart, 1С-Битрикс, а также фреймворки вроде Laravel.

Разработчики PHP опубликовали параметры конфигурации, которые снижают риски отдельных сценариев эксплуатации. Однако обновление — единственное решение для закрытия уязвимости. В SELECTOS уже выпущены исправления для обеих версий системы: SELECTOS Hele — для PHP 8.3 и 8.4; SELECTOS Mega — для PHP 8.2. Актуальные патчи доступны в репозиториях.

Как применить исправления
Перед обновлением убедитесь, что настроены репозитории соответствующей версии SELECTOS, и проверьте предложенный APT список изменений. Подробная инструкция — в документации SELECTOS.

Шаг 1. Обновите список доступных пакетов:
sudo apt update


Шаг 2. Если вы используете SELECTOS Hele — обновите используемую версию PHP.
PHP 8.3:
sudo apt install --only-upgrade '*php8.3*'

PHP 8.4:
sudo apt install --only-upgrade '*php8.4*'


Команды позволяют обновить установленные пакеты соответствующей ветки PHP без перехода на другую версию.

В случае использования SELECTOS Mega введите команду для обновления PHP 8.2:
sudo apt install --only-upgrade '*php8.2*'


Если вы устанавливали определенный пакет, то достаточно выполнить следующие команды:
sudo apt update
sudo apt upgrade -y


В результате обновятся только установленные версии пакетов без перехода на новую мажорную версию.

После установки обновлений рекомендуем перезапустить службы, использующие PHP, чтобы в памяти не остался старый код.

https://selectel.ru

Критические уязвимости PHP (CVE-2026-109618, CVE-2026-109619)


Национальный координационный центр / ЦМУ ССОП (Роскомнадзор) уведомил о критических уязвимостях в интерпретаторе PHP — CVE-2026-109618 и CVE-2026-109619 (CVSS 9.2, удалённое выполнение кода). Уязвимы практически все версии PHP, начиная с 5.4.

Если на вашем сервере/VPS используется PHP, необходимо в кратчайший срок:
  • 1. Обновить PHP до исправленной версии: 8.5.12, 8.4.27, 8.3.36 или 8.2.35 (либо пакет дистрибутива с исправлением). Версии 8.1 и старше больше не поддерживаются — требуется переход на 8.2+.
  • 2. Если обновить сразу невозможно — временно установить в php.ini (для PHP-FPM/Apache) параметр:
  • session.upload_progress.enabled = Off
  • и перезапустить PHP-FPM/веб-сервер.
  • 3. Ограничить доступ к административным панелям (Bitrix, WordPress, phpMyAdmin и т.п.) доверенными IP-адресами.
  • 4. Проверить сервер на признаки взлома: неизвестные .php-файлы, подозрительные процессы и исходящие соединения.

Важно: взломанные ресурсы, используемые для атак, могут быть заблокированы ЦМУ ССОП на уровне сети.

Если сервер обслуживается нашими специалистами или вам нужна помощь с обновлением — ответьте на это письмо.

С уважением, FirstVDS

VMmanager 6: статус инцидента и план дальнейших действий


Коллеги, добрый день!
На сегодняшний день ситуация стабилизировалась. Экстренная фаза завершена, и мы переходим к детальному разбору произошедшего. Хотим рассказать о дальнейших шагах.

Полное раскрытие технических деталей сейчас преждевременно. Стабилизация ситуации не означает, что все процедуры завершены: публичные каналы доступны не только нашим клиентам, и детали, раскрытые до завершения всех необходимых мероприятий, могут создать дополнительные риски.

В течение нескольких дней мы официально опубликуем результаты расследования инцидента. Мы расскажем, что представляла собой уязвимость, как она эксплуатировалась и какие меры мы приняли.

Что можно сказать уже сейчас: инцидент связан с уязвимостью в одной из сборок VMmanager 6. Обновления безопасности выпущены, а следующие дополнительно повысят устойчивость продукта к подобным уязвимостям. Рекомендации по закрытию контура опубликованы и при необходимости дополняются. Техническая поддержка работает в усиленном режиме и помогает с каждой конкретной инсталляцией.

Пожалуйста, напишите нам, если у Вас имеются дополнительные вопросы. Мы всегда остаёмся на связи и призываем пользователей обращаться в техническую поддержку.

Уязвимости в PHP. Для устаревших версий выпущены сборки с исправлениями


Ранее мы сообщали в письме о двух критических уязвимостях в ядре PHP — CVE-2026-109618 и CVE-2026-109619.

Также ранее выпустили патчи к актуальным версиям PHP: 8.2.35-1781
  • 8.3.36-1781
  • 8.4.27-1781
  • 8.5.12-1781

Сообщаем, что, кроме этого, выпустили сборки, которые исправляют уязвимости в устаревших версиях PHP:
  • 5.4.45-1794
  • 5.5.38-1794
  • 5.6.40-1786
  • 7.0.33-1786
  • 7.1.33-1786
  • 7.2.34-1786
  • 7.3.33-1786
  • 7.4.33-1782
  • 8.0.30-1782
  • 8.1.34-1782

Выпустили «нативные» PHP с поддержкой модуля лимитирования для Alma 9/10:
  • 8.0.30-8.el9.alma.1.857351
  • 8.3.36-1.el10.857351

Через панель ispmanager
  • Для установки обновленных версий PHP через панель, выполните следующие шаги:
  • Перейдите в раздел Конфигурация ПО
  • Выберите пункт Обновить
  • Выберите пункт Обновить список доступного ПО, а затем пункт Обновить ПО
  • Нажмите Обновить
  • Дождитесь окончания обновления и перейдите в раздел Службы
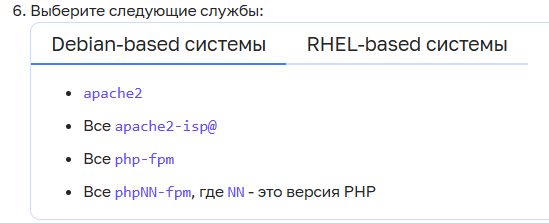
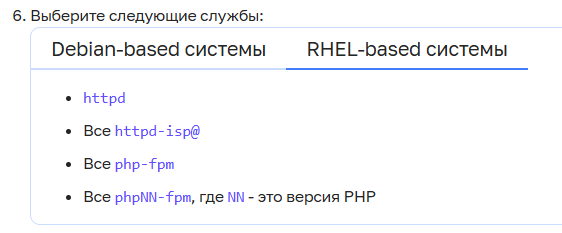
Выберите следующие службы:


  • Перезапустите службы, нажав на Перезапустить службу в меню над списком.
Фактические версии PHP и их значение в панели могут отличаться сразу после обновления — чтобы устранить несоответствие, перезагрузите сервер или перезапустите панель:
/usr/local/mgr5/sbin/mgrctl -m ispmgr -R

Вручную через пакетный менеджер
Обновить PHP можно вручную через системный пакетный менеджер:
Debian-based системы
Обновите все пакеты isp-php, выполнив команды:
apt update
apt install --only-upgrade $(dpkg-query -W -f='${Package}\n' 'isp-php*' php 2>/dev/null)

Перезапустите службы Apache и PHP-FPM, выполнив команды:
systemctl restart apache2 'apache2-isp@*' 
systemctl restart 'php*fpm*'


RHEL-based системы
Обновите все пакеты isp-php, выполнив команды:
dnf clean metadata
dnf update 'isp-php*' php

Перезапустите службы Apache и PHP-FPM, выполнив команды:
systemctl restart httpd 'httpd-isp@*'
systemctl restart 'php*fpm*'

Важно! Критические уязвимости PHP: обновите версию на сервере


В ядре интерпретатора PHP обнаружены две критические уязвимости (9,2/10 баллов по CVSS 4.0) с идентификаторами CVE-2026-109618 и CVE-2026-109619. Общее название — PHP2Shell.

Эксплуатация уязвимости может привести к удаленному выполнению произвольного кода (RCE), несанкционированному доступу к информации, нарушению функционирования системы, а также использованию вашего сервера в проведении компьютерных атак.

Уязвимостям подвержены все версии PHP, ниже 8.2.35, 8.3.36, 8.4.27, 8.5.12. В том числе сайты, приложения и популярные CMS на базе PHP, среди которых — WordPress, Drupal, OpenCart, 1С-Битрикс, а также фреймворки вроде Laravel. Уязвим сам интерпретатор PHP, поэтому обновление любого из перечисленных приложений проблему не решает.

Появилась информация о первых попытках эксплуатации уязвимости. Эксплойт показан в действии на веб-серверах с WordPress, MediaWiki, phpBB, Magento, Joomla, Laravel, Symfony, Drupal и WHMCS.

Разработчики PHP опубликовали параметры конфигурации, которые снижают риски отдельных сценариев эксплуатации. Однако обновление — единственное решение для закрытия уязвимости.
www.php.net/archive/2026.php#2026-10-21-5

Что нужно сделать
1. Обновите версию PHP. Уязвимость устранена в сборках 8.2.35, 8.3.36, 8.4.27, 8.5.12. Дефекты не могут быть устранены средствами прикладного кода — исправление возможно только путем обновления PHP на сервере. Компенсирующие меры помогают только от некоторых векторов атак.
2. Перезапустите сервисы: PHP-FPM или веб-сервер, обработчики очередей и Apache с mod_php, чтобы в памяти не остался старый код.
3. Проверьте установленную версию с помощью команд php -v и php-fpm-<ВЕРСИЯ> -v.
4. Проверьте систему на признаки взлома. После обновления убедитесь в отсутствии посторонних файлов, изучите журналы событий и, при необходимости, смените пароли, ключи и токены.

Если предпринять необходимые меры невозможно, то изолируйте сервер и ограничьте к нему доступ из интернета.

Команда Selectel.

На текущий момент создание бакетов S3 хранилища закрыто во всех пулах


На текущий момент создание бакетов S3 хранилища закрыто во всех пулах.

Мы будем открывать возможность создания бакетов по мере появления достаточного объёма ресурсов в пулах.

https://selectel.ru

Важная информация для клиентов: обновление PHP в связи с критическими уязвимостями безопасности CVE-2026-109618 и CVE-2026-109619


Как вы, вероятно, уже слышали из СМИ, в PHP были обнаружены две критические уязвимости. Разработчики PHP выпустили обновления безопасности для устранения этих проблем. Данные обновления призваны предотвратить выполнение злоумышленниками вредоносного кода в затронутых системах при определенных условиях.

Поскольку вы используете выделенный сервер и/или облачный сервер, вы самостоятельно несете ответственность за установку обновлений безопасности. Если вы используете PHP, мы настоятельно рекомендуем как можно скорее установить доступные обновления безопасности на соответствующие системы: www.php.net/archive/2026.php#2026-10-21-5

Кроме того, внимательно следите за своими системами на предмет подозрительной активности и возможных признаков атаки.

Дополнительную информацию и актуальные сведения можно найти на нашем сайте о состоянии сервисов: status.hetzner.com/incident/f4144d55-38c3-48d1-8664-7a3429355cd7

Благодарим вас за сотрудничество.
С уважением,
Hetzner Online

Новости


13 октября 2026
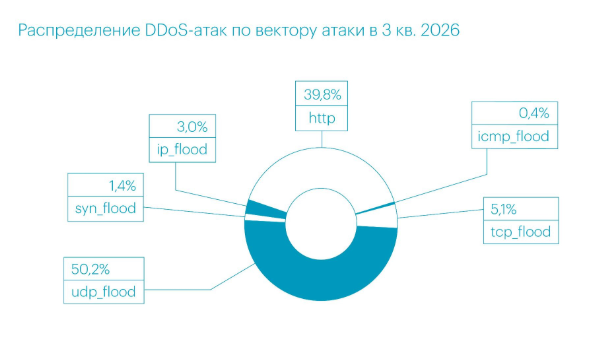
DDoS, боты и BGP-инциденты в 3 квартале 2026 года: статистика и тренды


curator.pro/library/blog/ddos-boty-i-bgp-incidenty-v-3-kvartale-2026-goda-statistika-i-trendy/

15 июля 2026
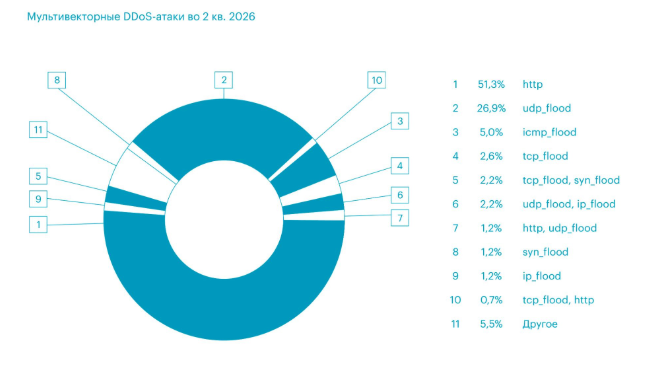
DDoS, боты и BGP-инциденты во 2 квартале 2026 года: статистика и тренды


curator.pro/library/blog/ddos-boty-i-bgp-incidenty-vo-2-kvartale-2026-goda-statistika-i-trendy/

21 апреля 2026
DDoS, боты и BGP-инциденты в 1 квартале 2026 года: статистика и тренды


curator.pro/library/blog/ddos-boty-i-bgp-incidenty-v-1-kvartale-2026-goda-statistika-i-trendy/#preobladaiushhie-vektory-ddos-atak-v-1-kv-2026-goda

14 января 2026
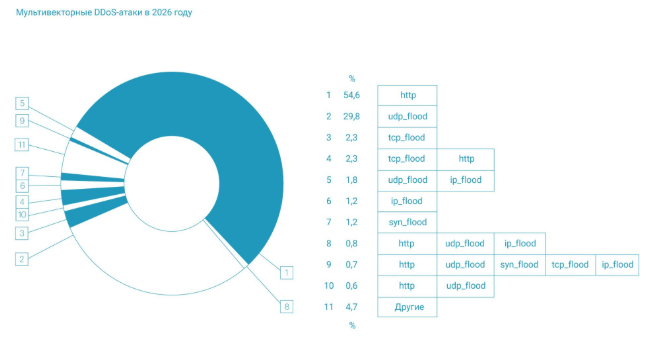
DDoS, боты и BGP-инциденты в 2025 году: статистика и тренды


curator.pro/library/blog/ddos-boty-i-bgp-incidenty-v-2025-godu-statistika-i-trendy/

05 декабря 2025
Исследование устойчивости национальных сегментов Интернета в 2024 году


curator.pro/library/blog/resilience-of-national-internet-segments-in-2024/

17 октября 2025
DDoS, боты и BGP-инциденты в 3 квартале 2025 года: статистика и тренды


curator.pro/library/blog/ddos-boty-i-bgp-incidenty-v-3-kvartale-2025-goda-s/

10 июля 2025
DDoS, боты и BGP-инциденты во 2 квартале 2025 года: статистика и тренды


curator.pro/library/blog/ddos-boty-i-bgp-incidenty-vo-2-kvartale-2025-goda/

21 апреля 2025
DDoS-атаки, боты и BGP-инциденты в 1 квартале 2025 года: статистика и тренды


curator.pro/library/blog/ddos-ataki-boty-i-bgp-incidenty-v-1-kvartale-2025/