Самостоятельно размещаемая система обмена сообщениями Matrix Messaging с использованием Synapse


Обмен информацией в режиме реального времени — одна из областей, где организации чаще всего в наибольшей степени зависят от внешних поставщиков программного обеспечения как услуги (SaaS). История чатов, вложения файлов, пользовательские каталоги и внутренние беседы могут храниться на инфраструктуре, управляемой Microsoft, Slack, Discord или другой третьей стороной. Для команд, которые хотят больше контролировать место хранения своих коммуникационных данных и работу своей инфраструктуры обмена сообщениями, Matrix предлагает открытую альтернативу.
Synapse — наиболее широко используемая реализация домашнего сервера Matrix. Она предоставляет серверную инфраструктуру для пользователей Matrix, комнат, сообщений, федерации, аутентификации и хранения медиафайлов. Synapse разработан компанией Element и может быть размещен на вашей собственной инфраструктуре. В сочетании с клиентом Matrix, таким как Element, он может предоставить организации полноценную платформу для чата, позволяя при этом общаться с пользователями, размещенными на других серверах Matrix.

Информация о проекте Synapse:
Название: Синапс
URL: element-hq.github.io/synapse/
Лицензия: AGPLv3 или коммерческая лицензия Element.
Протокол: Матрица
Язык программирования: Python/Twisted с компонентами Rust.
Последняя версия: 1.163.0
База данных: рекомендуется PostgreSQL.
Коммерческое предложение: Synapse Pro/Element Server Suite
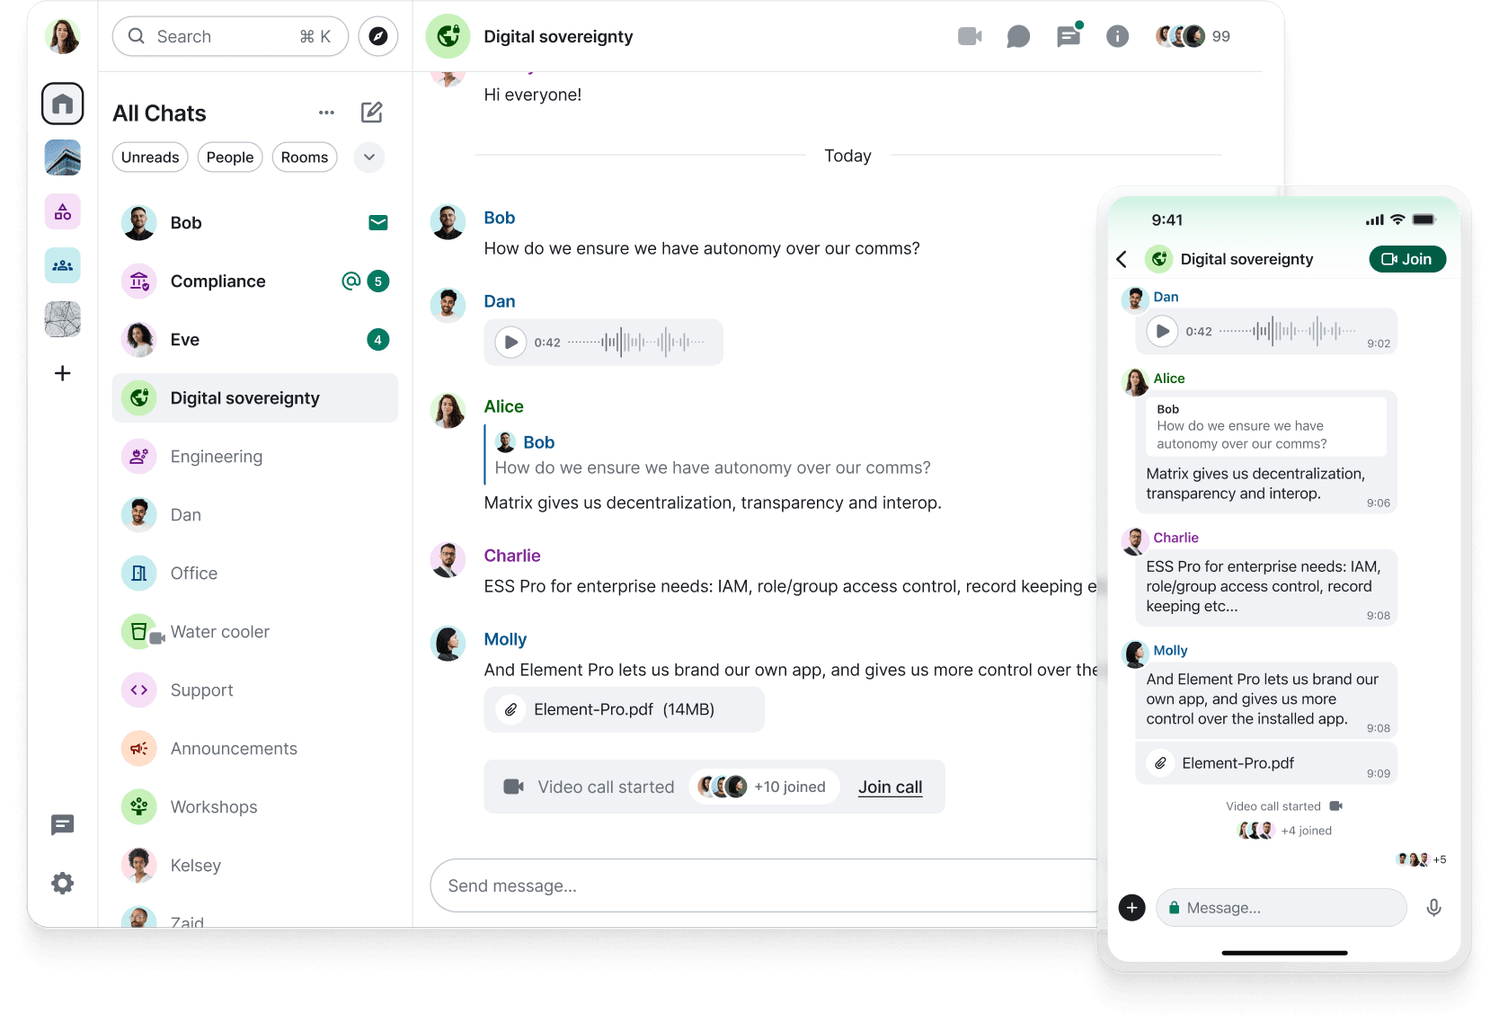


Домашний сервер для сети Matrix
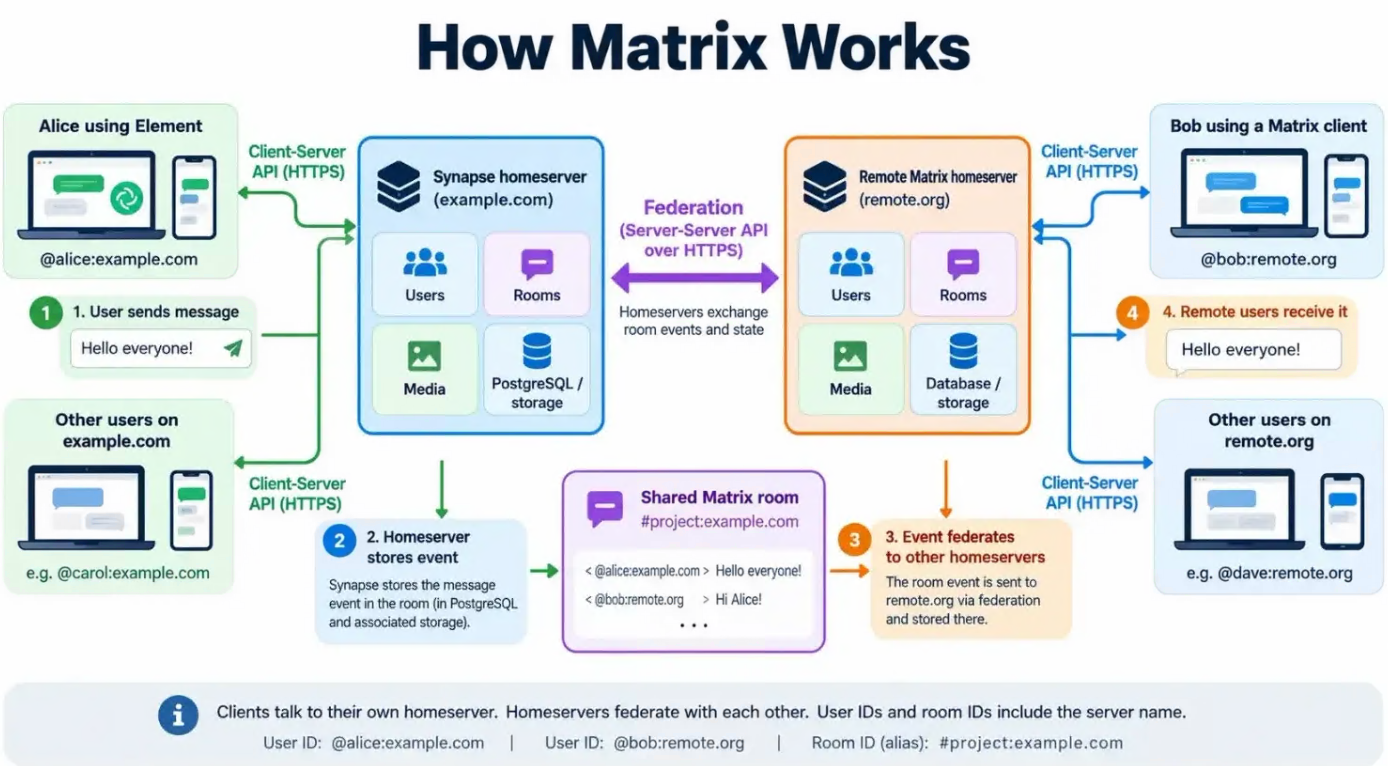
Matrix — это протокол федеративной связи. Вместо того чтобы каждый пользователь принадлежал одному центральному провайдеру, организации могут использовать собственные домашние серверы, продолжая при этом взаимодействовать с пользователями на других серверах.

Synapse реализует эту роль домашнего сервера. Когда пользователь создает учетную запись на сервере Synapse, его идентификатор Matrix ID содержит имя сервера (например, @alice:example.com). Комнаты, пользователи, сообщения, информация о членстве и другие события Matrix затем обрабатываются одним или несколькими домашними серверами, участвующими в беседе.

Для пользователей, самостоятельно размещающих свой сервер, выбор server_name является одним из важнейших решений во время установки. Это значение становится частью идентификаторов пользователей и адресов помещений и не может быть просто изменено позже. Таким образом, компания может использовать example.com в качестве своего идентификатора Matrix, в то время как физически Synapse работает по адресу matrix.example.com.

В Synapse обычно не входит сам интерфейс чата для пользователей. Пользователи подключаются через клиент Matrix, например Element, FluffyChat или другое совместимое приложение. Такое разделение между клиентом и сервером является одним из преимуществ Matrix: пользователи не привязаны к конкретному приложению только потому, что организация выбрала Synapse в качестве своего сервера.

Федерация
Федерация — это то, что отличает Matrix от многих систем чата с самостоятельным размещением. Если федерация включена, пользователи вашего сервера Synapse могут присоединяться к комнатам с пользователями, размещенными на других серверах, а удаленные серверы Matrix могут обмениваться событиями напрямую с вашим сервером.

В концептуальном плане Matrix ближе к электронной почте, чем к традиционной корпоративной платформе для чата. Две организации могут использовать собственную инфраструктуру, не имея учетных записей в одном и том же центральном сервисе.

Однако федерация несколько усложняет настройку сети. Другие серверы Matrix должны знать, как связаться с вашим домашним сервером. По умолчанию это определяется на основе настроенного параметра, но Matrix также поддерживает делегирование через файлы. Это позволяет использовать идентификаторы пользователей, например, в то время как сам Synapse работает под другим именем хоста, например, .server_name.well-known@alice:example.commatrix.example.com

Для частных установок федерацию также можно ограничить или отключить. Компании, которая хочет использовать Matrix только в качестве внутренней коммуникационной платформы, не обязательно предоставлять доступ к своему домашнему серверу более широкой федерации Matrix.

Развертывание и база данных
Synapse можно установить из пакетов, сред Python или контейнеров. Для развертывания в производственной среде на собственном сервере типичная архитектура включает Synapse, PostgreSQL, обратный прокси-сервер, постоянное хранилище медиафайлов и, при необходимости, сервер TURN (Traversal Using Relays around NAT) для надежного голосового и видеосоединения.

Synapse поддерживает SQLite для простых установок, но PostgreSQL следует рассматривать как стандартный выбор для производственных систем. PostgreSQL становится особенно важным по мере роста установки и необходим при масштабировании Synapse с использованием нескольких рабочих процессов.

Обычно перед Synapse устанавливается обратный прокси-сервер, такой как NGINX, Caddy, Apache или HAProxy. Он завершает TLS-соединение и предоставляет доступ к клиенту Matrix и конечным точкам федерации через стандартные порты HTTPS, в то время как сам Synapse прослушивает внутренний порт HTTP.

Для работы с медиаконтентом также требуется планирование. Изображения, видео, голосовые сообщения, документы и другой загруженный контент хранятся отдельно от базы данных PostgreSQL. Поэтому администраторам необходимы резервные копии как базы данных, так и хранилища медиафайлов. Резервного копирования только PostgreSQL недостаточно для полного восстановления.

Аутентификация и управление пользователями
Synapse может управлять собственными пользователями и паролями, но организации часто предпочитают интегрировать его с существующим поставщиком идентификационных данных. В зависимости от среды, Synapse может работать с механизмами аутентификации, такими как OpenID Connect и Security Assertion Markup Language (SAML), позволяя пользователям входить в систему через существующую платформу идентификации.

Настройка регистрации должна быть тщательно продумана. Домашний сервер, доступный из интернета, как правило, не должен разрешать неограниченную регистрацию учетных записей, если это не является преднамеренной частью сервиса. Вместо этого администраторы могут создавать учетные записи самостоятельно, использовать механизмы контролируемой регистрации или полагаться на внешнего поставщика идентификационных данных.

Конфигурация сервера также содержит конфиденциальные данные, такие как секретные ключи регистрации и ключи подписи. К ним следует относиться так же, как и к другим учетным данным инфраструктуры, и включать их в стратегию резервного копирования и управления секретами.


Масштабирование с помощью сотрудников
Для небольших или средних установок Matrix Synapse обычно следует запускать как единый процесс. Официального ограничения по количеству пользователей или событий в секунду не существует, поскольку нагрузка на системы Matrix значительно варьируется: 500 в основном простаивающих пользователей в небольших частных комнатах создают совершенно иную нагрузку, чем 500 пользователей, участвующих в больших объединенных комнатах. Как правило, хорошо сбалансированный единый процесс Synapse с PostgreSQL может без проблем обслуживать несколько сотен активных пользователей, а в системах с примерно 1000 зарегистрированными пользователями может и не быть необходимости вводить дополнительные рабочие процессы, если параллельная обработка и трафик объединения невелики.

Масштабирование рабочих процессов стоит рассмотреть, когда основной процесс Synapse регулярно приближается к 100% одного ядра ЦП, запросы /sync заметно замедляются, очереди федерации начинают отставать или задержка доставки сообщений увеличивается при нормальной пиковой нагрузке. Synapse в основном разделен на специализированные рабочие нагрузки, поэтому первым шагом часто является не создание нескольких идентичных экземпляров, а перенос ресурсоемких функций, таких как синхронизация клиентов, обработка федерации, обработка мультимедиа, фоновые задачи или сохранение событий, на выделенные рабочие процессы. В больших масштабах сохранение событий также может быть распределено по идентификатору комнаты между несколькими рабочими процессами.

Поэтому разумная модель планирования заключается в том, чтобы поддерживать более простую монолитную архитектуру в системах с десятками или несколькими сотнями активных пользователей и отслеживать их состояние перед добавлением сложных компонентов. Как только количество одновременно активных пользователей достигает нескольких сотен, частота запросов исчисляется сотнями в секунду или происходит загрузка ЦП основного процесса, использование рабочих процессов становится все более оправданным. Очень крупные развертывания с тысячами одновременно активных пользователей, как правило, следует проектировать с использованием нескольких рабочих процессов с самого начала. Все рабочие процессы по-прежнему используют общую базу данных PostgreSQL и взаимодействуют через механизмы репликации Synapse, обычно с использованием Redis, поэтому горизонтальное масштабирование Synapse не устраняет необходимость в базе данных соответствующего размера.

Для небольшого выделенного сервера Synapse не требуется особенно мощное оборудование. Домашний сервер для небольшой компании, семьи или сообщества может комфортно начать работу с 2-4 современными ядрами ЦП, 4-8 ГБ оперативной памяти и примерно 100-250 ГБ SSD или NVMe-накопителя, при условии умеренного использования федерации и работы с медиафайлами. Для среднего сервера с несколькими сотнями активных пользователей, большими федеративными комнатами или начальными рабочими процессами лучше подойдет около 6-12 ядер, 32-64 ГБ оперативной памяти и 500 ГБ-1 ТБ NVMe-накопителя. Для крупного сервера с тысячами активных пользователей и несколькими рабочими процессами Synapse разумной отправной точкой являются 16-32 ядра, 64-128 ГБ оперативной памяти и 1-4 ТБ быстрого NVMe-накопителя. Однако в таком масштабе разделение PostgreSQL, рабочих процессов Synapse и хранилища медиафайлов между несколькими системами обычно становится более полезным, чем дальнейшее вертикальное масштабирование одного сервера. Во всех случаях быстрое хранилище на SSD-накопителях важнее больших объемов медленных дисковых накопителей, поскольку производительность PostgreSQL оказывает существенное влияние на быстродействие Synapse.

Безопасность и сквозное шифрование
Matrix поддерживает сквозное шифрование для частных разговоров и комнат. В зашифрованной комнате содержимое сообщений шифруется клиентами до того, как они достигнут Synapse, то есть домашний сервер хранит и пересылает зашифрованные события, а не содержимое сообщений в открытом виде.

Это важное различие при самостоятельном размещении. Использование собственного сервера Synapse дает вам контроль над данными учетной записи, метаданными комнаты, медиафайлами, инфраструктурой и хранением данных, но сквозное шифрование по-прежнему в основном зависит от клиентов Matrix и управления ключами.

Сам домашний сервер по-прежнему имеет критически важное значение с точки зрения безопасности. Администраторам следует обновлять Synapse и PostgreSQL, ограничивать доступ к административным API, защищать механизмы регистрации, использовать HTTPS, создавать резервные копии ключей подписи и избегать прямого доступа к внутренним сервисам через Интернет.

Обзор и перспективы
Synapse — наиболее зрелый вариант для организаций, желающих использовать собственный домашний сервер Matrix. Его главные преимущества — совместимость с экосистемой Matrix, федерация, поддержка сквозного шифрования, развитые функции администрирования и возможность масштабирования от небольшой установки на одном сервере до гораздо более крупных развертываний.

Компромисс заключается в сложности. Серьезная установка включает в себя гораздо больше, чем просто запуск контейнера чата: необходимо учитывать PostgreSQL, DNS, TLS, федерацию, хранилище медиафайлов, резервное копирование, управление идентификацией и, при необходимости, инфраструктуру TURN.

В целом, Synapse отлично подходит для команд, которые хотят контролировать свою коммуникационную инфраструктуру, не создавая при этом еще один изолированный «островок» обмена сообщениями. Для тех, кто самостоятельно управляет вспомогательной инфраструктурой, Matrix и Synapse предлагают привлекательную альтернативу централизованным коммуникационным платформам.
Поправка I-1358 к PLF 2027


Я прочитал поправку I-1358 к PLF 2027, принятую в пятницу в Ассамблее: налог в размере 0,055 € за ГБ, отправленный подписчикам французских провайдеров FAI. Цифра абстрактна, поэтому давайте сравним её. Исправьте меня, если увидите ошибки.

Два сравнения и один конкретный случай:

1. Транзит и пиринг. Порт 100 Гбит/с стоит примерно 6300 € в месяц у глобального провайдера транзита. При прямом соединении с европейским FAI — в 3–5 раз дороже, то есть 20–30 тыс. € в месяц. На этом порту (a) налог достигает 1,02 млн € в месяц, что составляет примерно 3400 % до 16300 % от цены соединения с французскими FAI. Таким образом, мы кардинально меняем экономическую модель пропускной способности во Франции.

2. Гиперскейлеры критикуют за цену исходящего трафика, которая варьируется от примерно 0,08 € до 0,045 € за ГБ в зависимости от объёма. Налог в 0,055 € за ГБ составляет 68 % до 123 % от этой цены. Таким образом, мы говорим о удвоении — для трафика в сторону Франции — цены, которая уже считается слишком высокой!

3. Случай OVHcloud. Мы отправляем порядка 500 Гбит/с по 95-му процентилю в сторону французских FAI, то есть примерно 324 Гбит/с в среднем. За год валовой налог достиг бы 70 млн €. Текст устанавливает потолок в 15 % от выручки, полученной во Франции, или 2 % от глобальной выручки, то есть от примерно 23 до 70 млн € в год, которые мы должны были бы собирать для государства и, следовательно, перекладывать на наших клиентов.

Выводы:

1. Налог обычно взимается с небольшой доли своей базы. Этот же превышает 3000 % от стоимости транзита и составляет примерно 100 % от публичной цены гиперскейлеров. Вспомните закон SREN, принятый для отмены сборов за перенос, которые мешали клиентам уходить от провайдера облачных услуг. Здесь мы говорим об удвоении цены исходящего трафика для французских интернет-пользователей — цены, которая уже очень проблематична.

2. Ограничитель в виде потолка, рассчитанного на выручку, нелогичен. Эта выручка охватывает серверы, хранение, дата-центры и команды, не имеющие отношения к пропускной способности. Это как ввести налог, рассчитанный на энергопотребление французских автозаводов, с потолком в 15 % от выручки производителей. Какая связь между ними?

3. Национальный налог такого типа неизбежно ударит по компаниям, обосновавшимся во Франции, в то время как их глобальные конкуренты без присутствия во Франции доставляют тот же трафик тем же французским FAI, не платя этот налог на практике. Это создаёт искажение конкуренции в ущерб национальным игрокам и деградирует компании, которые нанимают во Франции. Налог, производящий обратный эффект, был бы лучшим подходом.

(a) Фактурируется по 95-му процентилю, этот порт не заполнен постоянно: с типичным дневным профилем (22 % к 4 часам, 90 % к 21 часу) он транспортирует в среднем 57 % своей ёмкости, то есть 18,6 миллиона ГБ в месяц.

RAMageddon: как ИИ поглотил рынок памяти и как мы контролируем затраты


Вы, несомненно, заметили: облачный хостинг подорожал в 2026 году, и реакция отрасли ощущается повсюду. Провайдеры по всей Европе и Северной Америке повысили цены, некоторые из них — несколько раз, и мы также скорректировали некоторые из наших цен. Хотя мы постарались дать некоторое представление об этих изменениях по мере их возникновения, мы считаем, что вы заслуживаете более подробного объяснения того, что происходит и как, вероятно, будут развиваться события в дальнейшем.

Истинная причина роста цен кроется внутри завода по производству микросхем, и результат напрямую отражается в вашем счете. Прослеживание этого процесса от начала до конца может дать важное представление о ситуации. Читайте дальше, чтобы узнать больше о том, откуда взялось это ценовое давление и что мы делаем для решения этой проблемы.

Почему дефицит памяти не является нормальным ценовым циклом
Дефицит памяти в 2026 году носит скорее структурный, чем циклический характер, что, мягко говоря, означает, что это серьезная проблема. Это также означает, что ситуация не разрешится сама собой в обычном порядке.

Чтобы понять почему, начнём с кремниевой пластины. Память — это оперативная память в сервере, быстрое рабочее пространство, которое машина использует во время работы, и она вырезается из кремниевых дисков диаметром 300 мм, примерно размером с обеденную тарелку. Завод по производству микросхем может выпускать лишь определённое количество таких пластин в месяц, поэтому ему приходится решать, что из них вырезать. В 2026 году это решение было принято одним способом.

Для работы с большими моделями ИИ-ускорителей требуется многослойная, очень быстрая память типа HBM (high-bandwidth memory). HBM изготавливается из тех же кремниевых пластин, что и DDR5, обычная память, используемая в серверах, но при этом обеспечивает гораздо меньший объем полезной памяти на пластине. Компания Micron, один из ведущих производителей микросхем памяти, заявила, что производство одной единицы HBM занимает производственные мощности пластины, которые в противном случае были бы использованы для производства трех единиц DDR5.

Легко понять, к чему это приводит: каждая единица HBM — это три единицы обычной серверной памяти, которые так и не производятся. Справедливости ради, производители не преувеличивают. Когда дефицитным является объем производства кремниевых пластин, вы производите то, что приносит наибольшую прибыль с каждой пластины, а HBM приносит гораздо больше, чем DDR5. Умножьте этот выбор на быструю переналадку производства, и вы получите сторону предложения, объясняющую рост цен в этом году. Не очень хорошо для тех, кто находится по эту сторону производственной цепочки.

Цены быстро последовали этой тенденции, как это всегда и бывает. Компания TrendForce, отслеживающая фактические цены крупных покупателей по договорам поставки, а не по розничным ценам, прогнозирует, что контрактные цены на обычную память вырастут на 58–63% только во втором квартале 2026 года, а цены на флэш-память NAND, используемую в быстрых NVMe-накопителях для хранения данных, вырастут на 70–75% за те же три месяца. На открытом спотовом рынке, куда попадает любой покупатель без долгосрочного соглашения, цены на DDR5 выросли примерно в пять раз по сравнению с прошлым годом. Исследовательская компания Gartner оценивает совокупный рост цен на память и накопители примерно в 130% к 2026 году. Нет такой версии бюджета на оборудование, которая бы незаметно поглощала такие цифры, а ведь именно эти компоненты лежат в основе каждого виртуального сервера на рынке, включая наш.

Обычно дефицит заканчивается, когда заводы наращивают мощности. Этот же дефицит не закончится до тех пор, пока не изменится соотношение между памятью для ИИ и обычной памятью, и TrendForce ожидает, что дефицит на рынке сохранится до конца 2026 года, при этом мощности будут продолжать перенаправляться на серверные и ИИ-приложения вплоть до 2027 года. Темпы роста, по крайней мере, показывают признаки замедления: прогнозируется, что контрактные цены на обычную память вырастут на 10-15% в последнем квартале 2026 года. Это более медленные темпы по сравнению с началом года, но цены все еще растут, просто менее резко. Именно на этом сейчас основывается планирование всех участников отрасли, включая нас.

Главные заголовки посвящены оперативной памяти. Остальная часть законопроекта обсуждается гораздо спокойнее.
Память — наиболее заметный фактор, влияющий на стоимость, но не единственный. Несколько более мелких производственных линий развивались одновременно, и их стоимость суммируется таким образом, что цена отдельного компонента не меняется.

Рост цен на энергоносители привел к аналогичному изменению стоимости электроэнергии, охлаждения и эксплуатации самих центров обработки данных. Сами по себе эти факторы не являются существенными. Но вместе они определяют разницу между устойчивой и неустойчивой структурой затрат.

Ещё один наглядный пример — IPv4-адрес. Каждому серверу нужен публичный адрес, чтобы быть доступным в интернете. Запасы новых адресов исчерпались много лет назад, а то, что осталось, продаётся на вторичном рынке по постоянно растущим ценам. Один адрес — это погрешность округления. Несколько сотен тысяч — это целая строка бюджета.

Что мы изменили и как будем двигаться дальше.
Мы скорректировали цены на отдельные тарифные планы. Цены на VPS начального уровня изменились. Cloud VDS был переименован в Max Performance VPS. Цены для некоторых существующих клиентов также изменились. Большая часть портфеля осталась без изменений, а внесенные нами корректировки были незначительными по сравнению с тем, что произошло с нашими собственными затратами.

Мы также реструктурировали портфолио, а не просто изменили цены. Базовый VPS остается самым дешевым вариантом для начала работы, а выше него мы добавили VPS с высокими характеристиками для рабочих нагрузок, требующих более современного оборудования. Смысл добавления тарифных планов в выборе: вы можете соотнести свои расходы с реальными потребностями, вместо того чтобы каждый клиент платил одинаковую сумму за все услуги.

Оборудование для ресурсоемких проектов в области ИИ выделяется в отдельную линейку продуктов по той же причине. Графические процессоры и память, используемая в них, являются самыми дорогими компонентами в современном центре обработки данных, и если бы эта стоимость была распределена по всему спектру оборудования, каждый обычный веб-сервер частично бы покрывал ее. VPS с использованием графических процессоров имеет свою собственную ценовую политику (по-прежнему значительно ниже, чем у большинства конкурентов, предлагающих эквивалентную мощность выделенных графических процессоров), поэтому те, кто запускает ресурсоемкие задачи в области ИИ, платят за необходимое им оборудование.

Ценность ясности в неопределенные времена
Мы четко объясняем причины этих изменений цен, потому что это правильно. Клиенты, подобные вам, которые видят изменения в своих счетах, не успокоятся, пока не поймут, откуда взялась эта разница. Вы доверяете нам свои проекты, а мы доверяем вам полную картину.

Проблемы, с которыми сталкивается рынок хостинга, реальны, и они будут продолжать влиять на ситуацию еще некоторое время. Хотя мы ничего не можем сделать с их причиной, мы упорно работали над тем, чтобы наши действия были значительно менее значительными, чем в целом по рынку, и мы действовали избирательно, чтобы минимизировать воздействие на вас, потому что знаем, что вы ощущаете это воздействие гораздо сильнее, чем мы.

В течение следующих 12 месяцев мы будем придерживаться этого честного подхода, несмотря ни на что. Мы хотели бы заверить вас, что цены останутся стабильными до 2027 года, но, учитывая ситуацию на рынке памяти, это обещание мы вряд ли сможем реально выполнить. Однако мы можем гарантировать то, что наши решения руководствуются следующим принципом: корректировки будут минимальными и редкими, и будут происходить только тогда, когда экономические условия не оставляют альтернативы.

Почему мы могли передвигаться реже, чем большинство?
Мы компенсировали большую часть повышения цен, чем большинство провайдеров, благодаря тому, как мы закупаем и эксплуатируем оборудование, и это произошло примерно за два десятилетия до дефицита. Четыре привычки играют решающую роль. Принимая эти оперативные решения тогда, мы не пытались избежать будущего кризиса. Это был просто наш выбор. И сегодня эти решения действительно приносят свои плоды.

Мы выбираем эффективность и срок службы, а не только скорость. Каждый компонент оценивается по соотношению цены и качества, потребляемой мощности и сроку службы. Производительность на ватт имеет такое же значение, как и производительность на евро, потому что мы платим за электроэнергию еще много лет после того, как оплатили счет.

Эта привычка сейчас приносит свои плоды. Поставщик, который заменяет свое оборудование каждые несколько лет, вынужден снова выходить на рынок и покупать его по той цене, которая актуальна в данном квартале. В этом году это очень невыгодное положение. Мы покупаем реже и дольше поддерживаем работоспособность оборудования, поэтому скачок цен влияет на наши собственные затраты медленнее и небольшими шагами.

Мы используем единую аппаратную платформу повсюду. В отличие от большинства провайдеров, мы используем одинаковую аппаратную конфигурацию во всех наших центрах обработки данных, расположенных в одиннадцати местах в девяти регионах. Покупка одного компонента оптом выгоднее, чем покупка десяти компонентов небольшими партиями. Это также означает, что одна запасная часть подходит для всего, и это сокращает наши расходы на техническое обслуживание.

Мы управляем нагрузкой программным обеспечением. Наши собственные скрипты распределяют работу между машинами, обеспечивая стабильную производительность, а это значит, что нам не нужно покупать дополнительные серверы просто для подстраховки. Простаивающее оборудование, приобретаемое в качестве страховки, — самое дорогое оборудование, и в этом году оно стало еще дороже.

Мы экономим на всем, что не относится к инфраструктуре. В компании работает менее ста человек, от наших технических специалистов, управляющих центрами обработки данных по всему миру, до агентов поддержки, оказывающих круглосуточную помощь более чем 300 000 клиентам. Деньги идут на инфраструктуру, а не на офисы и другие ненужные расходы, и это напрямую отражается на наших низких ценах.

Что делать дальше?
Цены, которые вы видите сейчас, скорее всего, самые низкие в обозримом будущем. Поэтому наш лучший совет — забронировать необходимые вам серверы как можно скорее. Если вы знаете, что они вам понадобятся на некоторое время, долгосрочные планы позволяют зафиксировать текущую цену со скидкой до 20% на срок до двух лет. Это ваша лучшая страховка от будущих повышений цен.

Если цены снова изменятся, мы сообщим вам об этом как можно раньше и с подробным объяснением причин. Никто не может с уверенностью прогнозировать ситуацию на рынке, и мы не собираемся притворяться, что обладаем хрустальным шаром. Мы можем лишь корректировать цены только тогда, когда это необходимо, и каждый раз объяснять вам причину. Это наше обязательство перед вами на 2027 год.

Сервисы Cloudflare для частных источников теперь общедоступны


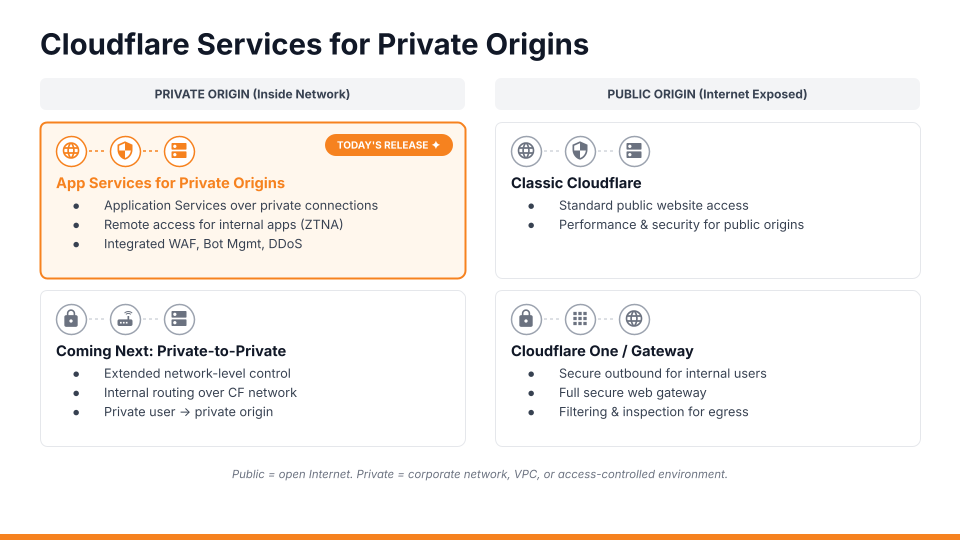
Сегодня сервисы Cloudflare для частных источников общедоступны. Направьте проксированную DNS-запись на частный IP-адрес, и Cloudflare достигнет источника через ваше существующее соединение Cloudflare One. Ваш источник останется приватным, а брандмауэр веб-приложений (WAF), кэширование, управление ботами и рабочие процессы будут работать так же, как и для публичных источников.

В июне мы запустили эту функцию в закрытой бета-версии, чтобы решить проблему, о которой нам постоянно жаловались клиенты: их внутренние API, бэкэнды ИИ-агентов, серверы MCP и операционные инструменты не были рассчитаны на работу в интернете, но этим сервисам все равно необходимо принимать запросы от партнеров, клиентов или агентов через интернет. До бета-тестирования размещение Cloudflare перед этими сервисами означало раскрытие публичного IP-адреса, открытие порта в брандмауэре или работу cloudflared параллельно с источником.

Эти требования часто оставляли частные приложения без тех же средств защиты и контроля, которые использовались для общедоступных приложений, включая WAF, управление ботами, ограничение скорости запросов, кэширование, ускорение трафика, перезапись адресов и обработчики событий.

Что сегодня в целом доступно
В ходе закрытого бета-тестирования соответствующие требованиям клиенты запрашивали доступ через свою команду управления аккаунтом. Сегодня мы открываем доступ за пределы этой бета-группы.

Направьте проксированную запись A или AAAA на частный IP-адрес, и сервисы приложений Cloudflare будут работать так же, как и для общедоступных источников:
  • WAF и управляемые правила
  • Управление ботами
  • Ограничение скорости
  • Кэширование
  • Преобразовывать и переписывать правила
  • Рабочие

Сохраняются некоторые ограничения. Не поддерживаются интеллектуальная маршрутизация Argo и выделенные IP-адреса исходящего трафика CDN, а для проверки работоспособности источника требуется балансировка нагрузки. Полный список текущих ограничений см. в документации для разработчиков.

Ваш источник сохраняет свой частный IP-адрес, и никаких исключений для входящего трафика в брандмауэре не требуется. При использовании Cloudflare WAN на источнике не требуется программное обеспечение коннектора. При использовании Cloudflare Mesh коннектор работает внутри вашей частной сети и может обслуживать несколько источников.

Как это работает
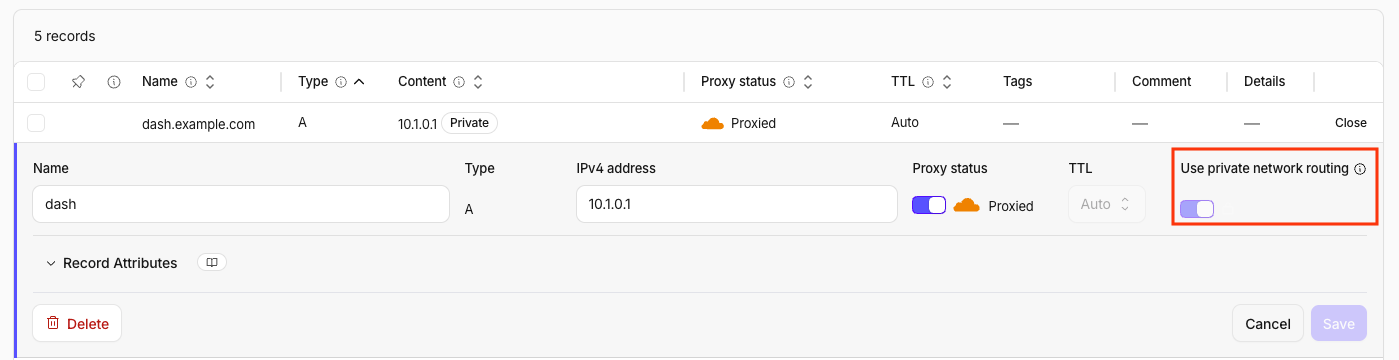
Создайте проксированную запись A или AAAA, указывающую на ваш источник. Для поддерживаемых диапазонов частных IP-адресов маршрутизация по частной сети включается автоматически. Если ваш источник использует публичный IP-адрес, доступный только через вашу частную сеть, вы можете включить эту настройку вручную.

Остальная часть процесса обработки запросов остается неизменной: завершение TLS-соединения, WAF, правила и кэширование продолжают работать в сети Cloudflare.


Эта настройка автоматически включается для частных IPv4-адресов RFC 1918, адресов CGNAT RFC 6598 (100.64.0.0/10) и уникальных локальных IPv6-адресов RFC 4193 (fc00::/7). Отключить её для этих диапазонов невозможно; попытки отключить её через API приводят к ошибке.

Скопировать ссылкуКак выглядит API
Для клиентов, автоматизирующих развертывание через API, частная маршрутизация представляет собой просто дополнительный атрибут в стандартной DNS-записи.
POST /zones/{zone_id}/dns_records
{
 "type": "A",
 "name": "app.example.com",
 "content": "10.0.0.50",
 "ttl": 300,
 "proxied": true,
 "private_routing": true
}


В фоновом режиме прокси-платформа Cloudflare определяет, куда направлять трафик, app.example.com запрашивая API-интерфейс источника Cloudflare. Ответ содержит метаданные, указывающие на то, что доступ к месту назначения должен осуществляться через частный сетевой путь:
{
 "zone_name": "example.com",
 "ipv4_addresses": ["10.0.0.50"],
 "private_routing": true
}


Этот private_routing флаг является ключевым сигналом. Когда наш прокси-сервер его видит, вместо того чтобы пытаться напрямую подключиться к частному IP-адресу через общедоступный Интернет, он передает запрос на наш уровень частной сети, который затем маршрутизирует соединение через существующее частное сетевое соединение клиента, будь то IPsec, GRE, Cloudflare Tunnel, CNI или Cloudflare Mesh.

В бета-версии статьи более подробно рассматривается уровень маршрутизации.

Начать
Прежде чем начать, вам понадобится:

  • Включите функцию «Частный доступ к Origin» в вашем аккаунте. Попросите свою команду по работе с клиентами активировать её.
  • Подключение к Cloudflare One с использованием IPsec, GRE, CNI, Cloudflare Tunnel или Cloudflare Mesh.
  • В вашей учетной записи включена унифицированная маршрутизация, за исключением случаев подключения через туннель Cloudflare (туннель в этом не нуждается). Новые и существующие учетные записи могут обновить маршрутизацию через свою службу поддержки.
  • Если вы подключаетесь через Cloudflare WAN или Cloudflare Mesh, настройте обратный маршрут для диапазонов исходных адресов Cloudflare: 100.64.0.0/12 для IPv4 и 2606:4700:cf1:5000::/64 для IPv6. Затем создайте проксированную запись A или AAAA для частного IP-адреса и убедитесь, что включена опция «Использовать маршрутизацию частной сети». Ваша существующая конфигурация WAF, кэша и управления ботами будет применена к этому имени хоста без дальнейших изменений.
  • Затем создайте проксированную запись A или AAAA для частного IP-адреса и убедитесь, что включена опция «Использовать маршрутизацию частной сети». Ваша существующая конфигурация WAF, кэша и управления ботами будет применяться к этому имени хоста без дальнейших изменений.

Одно замечание из бета-версии: если запросы истекают по таймауту и ​​ничего не доходит до источника, сначала проверьте обратный маршрут. Наиболее распространенной ошибкой при настройке, которую мы наблюдали, было отсутствие маршрута для диапазона исходных маршрутов Cloudflare.

После включения следуйте инструкциям в нашей документации для разработчиков, где подробно описана вся процедура настройки.

Что будет дальше?
Сегодняшний релиз посвящен обработке трафика из публичных сетей, поступающего в частные сети. Далее мы работаем над трафиком между частными сетями: пользователи, сервисы и агенты ИИ в частных сетях достигают приложений в других частных сетях через сервисы приложений Cloudflare.


Ведутся инженерные работы, и мы планируем запустить закрытое бета-тестирование в начале 2027 года. Если вы хотите принять участие, свяжитесь со своей командой по работе с клиентами.

Цель состоит в том, чтобы предоставить частным приложениям ту же защиту и контроль, что и публичным приложениям. wiki.company.internal Например, открытие вакансии сотрудником может получить выгоду от использования WAF, ограничения скорости и управления ботами. Трафик между сервисами в облачных средах и центрах обработки данных также может использовать эти средства контроля, даже если ни одна из сторон не использует общедоступный Интернет.

На данный момент сегодняшний релиз переносит WAF, кэширование, управление ботами и рабочие процессы, используемые для общедоступных приложений, на частные источники через уже существующее у вас подключение.

Написали честный опыт использования Selectel как инфраструктуры для хостера VDS-ок за 2 года пользования


Подробнее — #comment4463

В честь этого события
  • Распродаем остатки
  • И предлагаем щедрое предложение — обратный выкуп акций.
  • Если кто-то хочет продать обратно свою вечную виртуалку — создайте тикет, мы вернем вам деньги на баланс или на карту/СБП но не моментально, сохраним ваши реквизиты и вернем допустим до лета 2027 частями. (если кто-то разочаровался в качественной вечной виртуалке, если все ок, то пусть работает пока не сгорит окей)

Закрываем Aurologic стойки 2 шт - переезжаем в Digital Realty


Ранее мы анонсировали новую локацию


Возможно мы бы и не закрывали.
Но меня уговорил мой партнер складчик, которому я помог собой и другими складчиками вытянуть стоимость первой стойки, в соло было дорого ему.

Причина переезда?
За каждый чих нужно платить.
Хочешь подключить что-ниб? Плати. Человеку это не нравилось.


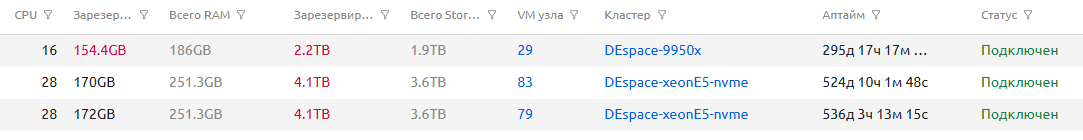
Для истории аптайм был самые долгожители


update
физическая миграция из здания в здание завершилась за 3 часа, потому что самопал Aurologic Tornado это просто присоска


update2
Фактически все равно 2 дня потрачено получилось
Первая стойка в первый день
Вторая во второй
Плюс какие-то серверы нужно было обновлять биос и тп

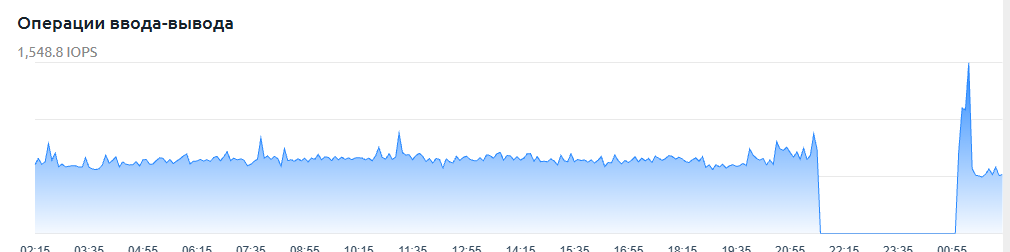
Запустили новую зону доступности и восстановили работу ключевых сервисов


Про новую зону для переноса клиентских нагрузок
23 октября мы открываем новую зону доступности для клиентов технологической платформы. В ней можно будет запустить ваши вычислительные ресурсы, которые ранее размещались в зоне
ru-central1-a.

Зона располагается в новой локации, но в вашей консоли она будет отображаться со старым названием ru-central1-a. Это нужно, чтобы оперативно восстановить мощности и сохранить настроенные на вашей стороне автоматизации.

Важно
Доступ к новой зоне будет открываться поэтапно в ближайшие дни. Узнать о получении доступа можно будет из рассылки.

После получения доступа учитывайте рекомендации
Квоты

На первом этапе доступные мощности будут ограничены, поэтому рекомендуем начинать запуск c самых критичных для бизнеса сервисов. Мы будем планомерно расширять ресурсы, а для увеличения квоты можно будет обратиться в техподдержку. Проверить текущий баланс квот можно в консоли управления Yandex Cloud.

Сеть
Сетевая связность с другими зонами доступности сохранена. Предыдущая конфигурация сервиса Yandex Cloud Router в новой зоне деактивирована, чтобы предотвратить возникновение нежелательной внешней сетевой связности при включении. Вы сможете воспользоваться инструкцией для добавления анонсов или обратиться в техническую поддержку, чтобы мы восстановили настройки Cloud Router, которые были сконфигурированы до этого.

По сети станут доступны таргеты в ru-central1-a (сами виртуальные машины таргетов в состоянии Stopped). Если вам нужно вернуть трафик в ru-central1-a в контролируемом режиме, вы можете вначале вручную отключить ru-central1-a в балансировщике. Подробную инструкцию о Yandex Network Load Balancer и Yandex Application Load Balancer смотрите в рекомендациях.

Yandex Compute Cloud
Вычислительные ресурсы в консоли будут отображаться в состоянии Stopped — вы сможете контролируемо запустить их на своей стороне. Для включения групп виртуальных машин используйте команды по включению зоны доступности. Для включения вычислительных ресурсов используйте инструкцию.

Услуга Dedicated Host пока недоступна — мы добавим её в течение следующей недели.

Yandex Managed Service for Kubernetes
Мастера высокодоступных кластеров в Kubernetes из зоны ru-central1-a вернутся в кластер сами в течение некоторого времени. Зональные кластеры будут выключены — их можно будет включить самостоятельно. Подробнее читайте в рекомендациях.

Управляемые базы данных
Вы сможете запустить кластеры управляемых баз данных, ранее работавшие только в зоне доступности ru-central1-a. По умолчанию эти кластеры остановлены. Вы можете самостоятельно запустить остановленные кластеры или хосты работающих кластеров из зоны ru-central1-a, когда будете готовы возобновить работу.

Инструкции по запуску и восстановлению, особенности отдельных сервисов и действующие ограничения мы описали в рекомендациях. Если возникнут сложности, наша техническая поддержка поможет разобраться.

Про работу сервисов
Мы сделали доступными основные возможности нашей технологической платформы. Можно создавать виртуальные машины и управляемые базы данных, управлять кластерами в Kubernetes, пользоваться бизнес-аналитикой и сервисами для защиты от киберугроз, применять инструменты для работы с искусственным интеллектом. Сейчас наша команда налаживает работу других клиентских сервисов и наращивает вычислительные мощности.

Уведомление об обновлении цен на серверы


23 октября 2026 г
Обратите внимание, что начиная со следующего расчетного периода, стоимость услуг вашего сервера увеличится до текущего тарифа, указанного для вашего тарифного плана на нашем веб-сайте.

Эта корректировка отражает продолжающийся рост затрат на эксплуатацию и техническое обслуживание наших сервисов. Растущий спрос на серверное оборудование и запасные части со стороны центров обработки данных по всему миру приводит к увеличению стоимости компонентов. В свою очередь, наши поставщики и инфраструктурные провайдеры повышают цены, что увеличивает наши операционные расходы.

Эти затраты на оборудование, наряду с растущими расходами на страхование, размещение оборудования в дата-центре, электроэнергию, охлаждение и сетевое подключение, сделали необходимым пересмотр цен. Обновленные тарифы помогают нам поддерживать инфраструктуру и надежное обслуживание, на которое вы полагаетесь.

Мы понимаем, что изменение цен влияет на ваш бюджет, и ценим ваше понимание. Пожалуйста, ознакомьтесь с текущими ценами на ваш тарифный план на нашем сайте перед следующим расчетным периодом. Обновленная цена будет отражена в вашем следующем счете.

Если у вас возникли вопросы по вашему плану или по тому, как это изменение повлияет на предоставляемые вам услуги, пожалуйста, свяжитесь с нами. Благодарим вас за неизменное доверие и сотрудничество.

tinyvds.net

Снижение цен на Power, х2 мощности на Ryzen и запуск резервного канала связи в тест!


Мы рады объявить о запуске масштабного сетевого и аппаратного обновления инфраструктуры «Елена Хостинг»!
1. Подключен второй магистральный провайдер (BGP)
Наша сетевая команда успешно подняла BGP-протокол и подключила второго независимого провайдера связи. Сейчас резервный канал работает в режиме активного тестирования. Мы проверяем маршруты и готовимся полностью перевести подсети на дублированную схему, чтобы навсегда застраховать ваши проекты от любых аварий на линиях связи.
2. Оптимизация и СНИЖЕНИЕ ЦЕН на линейку Power
Глубокий аудит показал, что старые дисковые квоты до 200 ГБ на промышленных серверах H3C простаивали в 90% случаев. Мы привели диски к реальным стандартам e-commerce (15–150 ГБ U.2 NVMe), полностью сохранив объемы оперативной памяти (2–24 ГБ) и скорость до 20 000 IOPS.
Благодаря этому мы СНИЗИЛИ цены на младшие и средние тарифы:
  • Power 0 (1 vCPU / 2 RAM / 15 NVMe) — 180 руб./мес. (Было 190 руб.)
  • Power 1 (2 vCPU / 4 RAM / 30 NVMe) — 360 руб./мес. (Было 380 руб.)
  • Power 2 (4 vCPU / 8 RAM / 50 NVMe) — 720 руб./мес. (Было 760 руб.)
3. Новая сетка Hi-CPU на Ryzen 9 7950X
Мы сохранили старую цену ресурсов — 230 рублей за ядро, но перешли на фиксированный шаг 2 vCPU / 2 ГБ RAM. Вы получаете в 2 раза больше вычислительной мощности на стартовых тарифах для многопоточных скриптов, ботов и парсеров.
Также запущен новый микро-тариф Hi-CPU 0 (1 vCPU / 1.5 RAM / 15 NVMe) всего за 290 руб./мес. Полная линейка включает 6 тарифов.
4. Автоматическая скидка 10% на тест-драйв
Каждому новому клиенту при первом заказе абсолютно любого виртуального сервера (Старт, Power, Hi-CPU) сроком на 1 месяц автоматически предоставляется скидка 10% на первый заказ! Промокоды не нужны — биллинг сам снизит стоимость в корзине.
Действующие клиенты: Все ваши ранее купленные серверы переходят в статус «Архивных». Они полностью сохраняют свои старые характеристики, объемы дисков и прежнюю стоимость продления без каких-либо изменений или урезаний.

https://billing.elenahost.ru

Самые дешевые RU РФ домены