Сервисы Cloudflare для частных источников теперь общедоступны
Сегодня сервисы Cloudflare для частных источников общедоступны. Направьте проксированную DNS-запись на частный IP-адрес, и Cloudflare достигнет источника через ваше существующее соединение Cloudflare One. Ваш источник останется приватным, а брандмауэр веб-приложений (WAF), кэширование, управление ботами и рабочие процессы будут работать так же, как и для публичных источников.
В июне мы запустили эту функцию в закрытой бета-версии, чтобы решить проблему, о которой нам постоянно жаловались клиенты: их внутренние API, бэкэнды ИИ-агентов, серверы MCP и операционные инструменты не были рассчитаны на работу в интернете, но этим сервисам все равно необходимо принимать запросы от партнеров, клиентов или агентов через интернет. До бета-тестирования размещение Cloudflare перед этими сервисами означало раскрытие публичного IP-адреса, открытие порта в брандмауэре или работу cloudflared параллельно с источником.
Эти требования часто оставляли частные приложения без тех же средств защиты и контроля, которые использовались для общедоступных приложений, включая WAF, управление ботами, ограничение скорости запросов, кэширование, ускорение трафика, перезапись адресов и обработчики событий.
Что сегодня в целом доступно
В ходе закрытого бета-тестирования соответствующие требованиям клиенты запрашивали доступ через свою команду управления аккаунтом. Сегодня мы открываем доступ за пределы этой бета-группы.
Направьте проксированную запись A или AAAA на частный IP-адрес, и сервисы приложений Cloudflare будут работать так же, как и для общедоступных источников:
- WAF и управляемые правила
- Управление ботами
- Ограничение скорости
- Кэширование
- Преобразовывать и переписывать правила
- Рабочие
Сохраняются некоторые ограничения. Не поддерживаются интеллектуальная маршрутизация Argo и выделенные IP-адреса исходящего трафика CDN, а для проверки работоспособности источника требуется балансировка нагрузки. Полный список текущих ограничений см. в документации для разработчиков.
Ваш источник сохраняет свой частный IP-адрес, и никаких исключений для входящего трафика в брандмауэре не требуется. При использовании Cloudflare WAN на источнике не требуется программное обеспечение коннектора. При использовании Cloudflare Mesh коннектор работает внутри вашей частной сети и может обслуживать несколько источников.
Как это работает
Создайте проксированную запись A или AAAA, указывающую на ваш источник. Для поддерживаемых диапазонов частных IP-адресов маршрутизация по частной сети включается автоматически. Если ваш источник использует публичный IP-адрес, доступный только через вашу частную сеть, вы можете включить эту настройку вручную.
Остальная часть процесса обработки запросов остается неизменной: завершение TLS-соединения, WAF, правила и кэширование продолжают работать в сети Cloudflare.
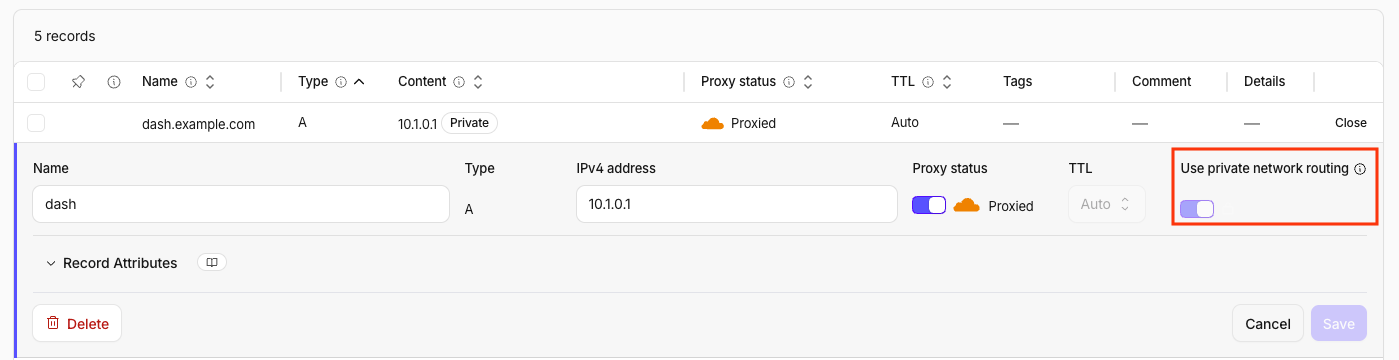
Эта настройка автоматически включается для частных IPv4-адресов RFC 1918, адресов CGNAT RFC 6598 (100.64.0.0/10) и уникальных локальных IPv6-адресов RFC 4193 (fc00::/7). Отключить её для этих диапазонов невозможно; попытки отключить её через API приводят к ошибке.
Скопировать ссылкуКак выглядит API
Для клиентов, автоматизирующих развертывание через API, частная маршрутизация представляет собой просто дополнительный атрибут в стандартной DNS-записи.
POST /zones/{zone_id}/dns_records
{
 "type": "A",
 "name": "app.example.com",
 "content": "10.0.0.50",
 "ttl": 300,
 "proxied": true,
 "private_routing": true
}
В фоновом режиме прокси-платформа Cloudflare определяет, куда направлять трафик, app.example.com запрашивая API-интерфейс источника Cloudflare. Ответ содержит метаданные, указывающие на то, что доступ к месту назначения должен осуществляться через частный сетевой путь:
{
 "zone_name": "example.com",
 "ipv4_addresses": ["10.0.0.50"],
 "private_routing": true
}
Этот private_routing флаг является ключевым сигналом. Когда наш прокси-сервер его видит, вместо того чтобы пытаться напрямую подключиться к частному IP-адресу через общедоступный Интернет, он передает запрос на наш уровень частной сети, который затем маршрутизирует соединение через существующее частное сетевое соединение клиента, будь то IPsec, GRE, Cloudflare Tunnel, CNI или Cloudflare Mesh.
В бета-версии статьи более подробно рассматривается уровень маршрутизации.
Начать
Прежде чем начать, вам понадобится:
- Включите функцию «Частный доступ к Origin» в вашем аккаунте. Попросите свою команду по работе с клиентами активировать её.
- Подключение к Cloudflare One с использованием IPsec, GRE, CNI, Cloudflare Tunnel или Cloudflare Mesh.
- В вашей учетной записи включена унифицированная маршрутизация, за исключением случаев подключения через туннель Cloudflare (туннель в этом не нуждается). Новые и существующие учетные записи могут обновить маршрутизацию через свою службу поддержки.
- Если вы подключаетесь через Cloudflare WAN или Cloudflare Mesh, настройте обратный маршрут для диапазонов исходных адресов Cloudflare: 100.64.0.0/12 для IPv4 и 2606:4700:cf1:5000::/64 для IPv6. Затем создайте проксированную запись A или AAAA для частного IP-адреса и убедитесь, что включена опция «Использовать маршрутизацию частной сети». Ваша существующая конфигурация WAF, кэша и управления ботами будет применена к этому имени хоста без дальнейших изменений.
- Затем создайте проксированную запись A или AAAA для частного IP-адреса и убедитесь, что включена опция «Использовать маршрутизацию частной сети». Ваша существующая конфигурация WAF, кэша и управления ботами будет применяться к этому имени хоста без дальнейших изменений.
Одно замечание из бета-версии: если запросы истекают по таймауту и ничего не доходит до источника, сначала проверьте обратный маршрут. Наиболее распространенной ошибкой при настройке, которую мы наблюдали, было отсутствие маршрута для диапазона исходных маршрутов Cloudflare.
После включения следуйте инструкциям в нашей документации для разработчиков, где подробно описана вся процедура настройки.
Что будет дальше?
Сегодняшний релиз посвящен обработке трафика из публичных сетей, поступающего в частные сети. Далее мы работаем над трафиком между частными сетями: пользователи, сервисы и агенты ИИ в частных сетях достигают приложений в других частных сетях через сервисы приложений Cloudflare.
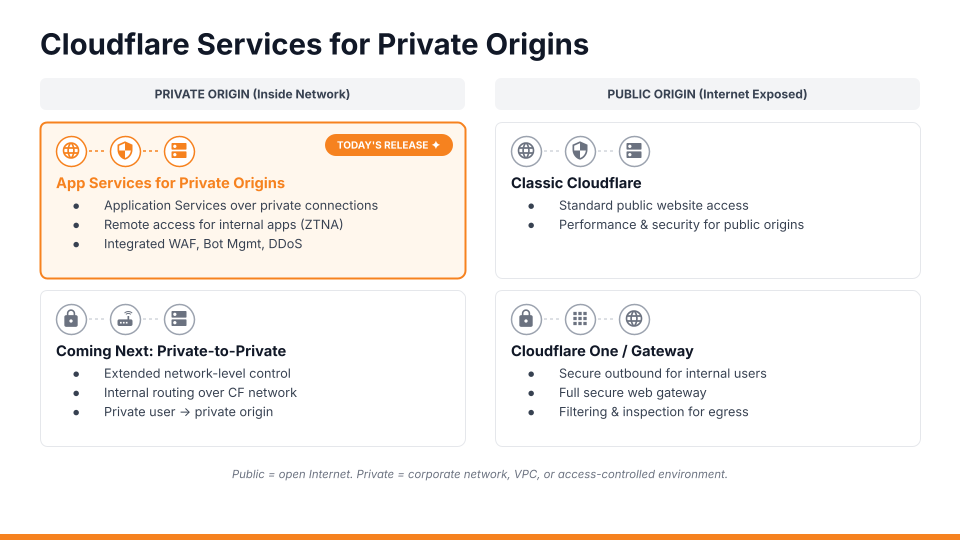
Ведутся инженерные работы, и мы планируем запустить закрытое бета-тестирование в начале 2027 года. Если вы хотите принять участие, свяжитесь со своей командой по работе с клиентами.
Цель состоит в том, чтобы предоставить частным приложениям ту же защиту и контроль, что и публичным приложениям. wiki.company.internal Например, открытие вакансии сотрудником может получить выгоду от использования WAF, ограничения скорости и управления ботами. Трафик между сервисами в облачных средах и центрах обработки данных также может использовать эти средства контроля, даже если ни одна из сторон не использует общедоступный Интернет.
На данный момент сегодняшний релиз переносит WAF, кэширование, управление ботами и рабочие процессы, используемые для общедоступных приложений, на частные источники через уже существующее у вас подключение.
0 комментариев
Вставка изображения
Оставить комментарий