Сервисы отключены из-за уязвимостей PHP


Что происходит
Сегодня станут известны две уязвимости безопасности в PHP. Для вашей защиты и защиты нашей платформы мы временно отключили публичный доступ к следующим сервисам до их устранения:
  • my.worldstream.nl
  • customerpanel.nl
  • API Worldstream
  • Веб-сайты клиентских панелей Greenhouse
Ваши серверы, сетевое подключение и размещение оборудования в дата-центре не затронуты.

Что это значит для вас?
В настоящее время вы не можете войти в указанные выше порталы. Автоматизация и интеграция, использующие наш API, не будут работать до восстановления доступа.

Вы сами используете PHP?
Мы советуем вам предпринять тот же шаг:
Проверьте, в каких областях вашей инфраструктуры вы используете PHP, чтобы точно знать, какие обновления необходимо внести, как только они станут доступны.
Отключите общедоступные сервисы, работающие на PHP, или ограничьте к ним доступ до установки исправленных версий PHP.
После публикации мы добавим сюда ссылки на официальные рекомендации PHP.

Затронутые услуги
  • Веб-сайты
  • API
  • Worldstream

Успейте получить 2 500 ₽ на CLO 2.0 до 25 октября


Мы обновили CLO: теперь инфраструктура работает быстрее, стабильнее и предсказуемее.

Серверы, DBaaS, S3 и другие сервисы доступны в одной платформе. Масштабируйте ресурсы по мере роста и платите только за фактическое потребление.
Что нового:
  • Новая локация: кластер в отдельном машинном зале московского ЦОД IXcellerate уровня Tier III Design.
  • Быстрее сеть: поддержка DPDK и обновлённые OpenStack и OpenSDN.
  • Надёжнее хранилище: изоляция трафика защищает сервисы от влияния «шумных соседей».
  • Улучшенный DBaaS: выше производительность, исправлены ошибки, доступны актуальные версии MySQL и PostgreSQL.
  • Больше автоматизации: новый Terraform-провайдер для удобного управления инфраструктурой.
  • Новый личный кабинет: понятный интерфейс, мобильная версия и две темы оформления на console.clo.ru


console.clo.ru/sign/up/?ref_id=1249617

Критические уязвимости в PHP


Критические уязвимости в PHP: что нужно знать и сделать

1. Что произошло
21 октября команда разработки PHP выпускает экстренное обновление безопасности. Оно закрывает две критические уязвимости в ядре PHP — CVE-2026-109618 и CVE-2026-109619, обе с оценкой 9.2 из 10 по шкале CVSS v4.0 («критический» уровень). Это уязвимости класса RCE: при успешной атаке злоумышленник может выполнить произвольный код на сервере.

Обновление выходит в 17:00 по Москве (14:00 UTC). Ситуация острая: вместе с анонсом в сеть попал инструмент для эксплуатации.

2. Чего касается
Уязвимость находится не в CMS или плагине, а в самом интерпретаторе PHP — значит, затрагивает любые сайты и приложения на PHP: WordPress, WooCommerce, Drupal, Bitrix, самописные проекты.
Официальные исправления выходят только для поддерживаемых веток — PHP 8.2, 8.3, 8.4 и 8.5. Патчи для неподдерживаемых версий, будут позже, при возможности их адаптировать.

3. Что делать
Проверить, какая версия PHP используется на сайте — это видно в разделе настроек PHP в панели управления.
Обновить PHP до исправленной версии своей ветки (8.2–8.5), как только она станет доступна. Мы оперативно подготовим обновлённые сборки и сообщим отдельно об их готовности.

Если сайт работает на PHP 8.1 или более старой версии — запланировать переход на поддерживаемую ветку (минимум 8.2, рекомендуем 8.4). Это миграция, а не простое обновление пакета, поэтому стоит заранее проверить совместимость CMS и плагинов на тестовой копии.

4. Как минимизировать риск до обновления
1. Отключить потенциально уязвимую функцию (неофициальная мера)
Утёкшая информация связывает уязвимость с механизмом отслеживания прогресса загрузки. Отключается через session.upload_progress.enabled = Off и последующим перезапуском PHP.

2. Включить WAF — поможет ограниченно:
WAF разбирает запросы иначе, чем PHP, поэтому часть атак пройдёт мимо. Это способ выиграть время до патча, а не закрыть дыру.

3. Убрать непропатчиваемое из открытого доступа
Приложения на EOL-версиях PHP, которые фикс не получат, лучше увести с публичного интернета — за VPN или WAF.

Альтернативные варианты защиты на сайте Oppenet
www.opennet.ru/opennews/art.shtml?num=66516

В инциденте с VMmanager 6 закрытые контуры заказчиков не пострадали, он затронул отдельных хостинг-провайдеров


Платформа серверной виртуализации VMmanager 6, развернутая в инфраструктурах корпоративных и государственных заказчиков, инцидентом не затронута. По текущим данным, инцидент затронул только виртуализацию некоторых публичных хостинг-провайдеров. Платформу разрабатывает компания ISPsystem (АО «Экзософт»), она входит в «Группу Астра».

Что это значит
Мы продаем VMmanager двумя способами. Первый – напрямую заказчикам, которые разворачивают продукт в своем изолированном IT-контуре (on-premise). Этих заказчиков инцидент не затронул.

Второй – через публичных хостинг-провайдеров. С помощью VMmanager пользователи их сервиса могут управлять виртуальными серверами, которые сдаются в аренду. Инцидент произошел в этом сегменте.

Что уже сделали
ISPsystem выпустила оперативные обновления VMmanager 6 и продолжает усиление защиты платформы. Мы на связи с провайдерами: большую часть уязвимостей уже устранили и помогаем многим заказчикам в части обеспечения работоспособности сервисов. Техническая поддержка работает в усиленном режиме и помогает с конкретными инсталляциями.

Мы не называем пострадавших заказчиков, чтобы не создавать дополнительных рисков для их инфраструктуры.

Как это повлияет на бизнес
На другие решения Группы данный инцидент не повлиял, их работоспособность сохраняется в полном объеме. На объем бизнеса, которых затронул инцидент, приходится порядка 1% выручки группы. По текущим данным, инцидент не окажет значительного влияния финансовую стабильность бизнеса «Группы Астра».

Новая панель управления для клиентов теперь доступна на сайте my.contabo.com


Вкратце: теперь на сайте my.contabo.com открывается новая панель управления клиента (CCP). Вы входите в систему, используя свои текущие данные, и если вы используете старый пароль от панели, вас могут попросить один раз установить новый. Запросы в службу поддержки проходят через CCP, а на электронные письма от контактов из старой панели отправляется автоматический ответ. Функции выделенного сервера остались в старой панели, но теперь к ним можно получить доступ через соответствующий пункт меню в новой CCP.

Переход на новую панель управления для клиентов завершен (за исключением выделенных серверов). Панель управления для клиентов (CCP) — это веб-интерфейс, где вы управляете своими серверами, счетами, пользователями и запросами в службу поддержки. В этой статье рассказывается о том, что изменилось и что вам нужно сделать.


Что изменилось?
Теперь my.contabo.com ведет прямо на страницу входа в новую панель управления CCP, которая ранее была доступна по адресу new.contabo.com. Ваша закладка my.contabo.com продолжает работать.

Вместе с этим появились еще два изменения. Запросы в службу поддержки теперь обрабатываются исключительно через CCP, а функции выделенных серверов, которые по-прежнему находятся в старой панели, теперь легко доступны через соответствующий пункт меню в новом CCP (они будут перенесены отдельно в начале 2027 года).

Как мне войти в систему?
Для входа в систему на сайте my.contabo.com используйте либо свои старые учетные данные панели, либо учетные данные, которые вы уже используете для новой панели CCP.

Если вы войдете в систему, используя старый пароль от панели управления, вас могут попросить установить новый в рамках обновления системы безопасности входа. Это одноразовая процедура. После этого вы попадете на свою панель управления CCP и сможете продолжить работу в обычном режиме.

Если вы используете менеджер паролей, обновите сохраненную запись после установки нового пароля. Если вы вообще не можете войти в систему, воспользуйтесь нашей процедурой восстановления учетной записи.

Оформление заказа на нашем сайте не изменится. Вы можете войти на contabo.com, используя любой из этих наборов учетных данных, поэтому вам не потребуется менять пароль в процессе оформления заказа.

Я всегда пользовался только старой панелью. Что мне делать?
Войдите на сайт my.contabo.com, используя свой прежний адрес электронной почты и пароль, а затем, когда появится соответствующий запрос, установите новый пароль. Ваши услуги и счета уже внесены в новую систему CCP.

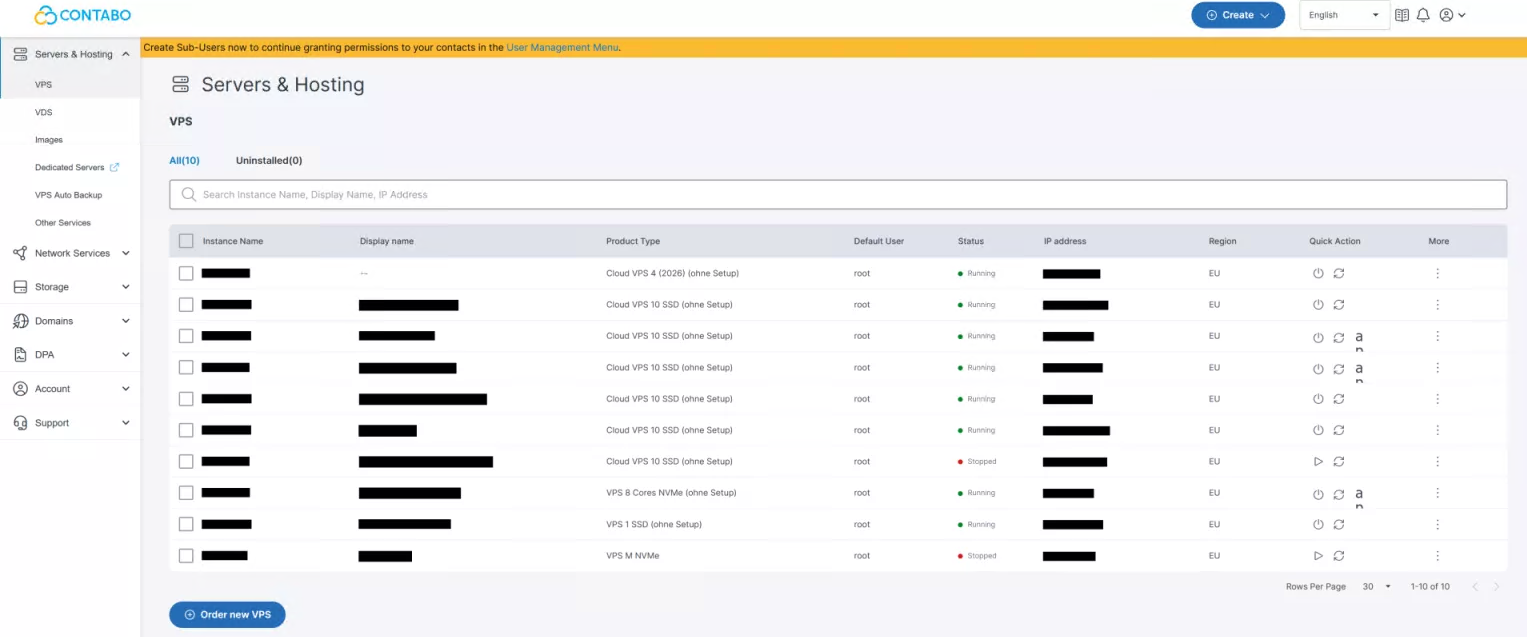
Расположение элементов отличается от старой панели. Ниже перечислены места, которые вы, вероятно, будете искать в первую очередь, используя строку меню слева:

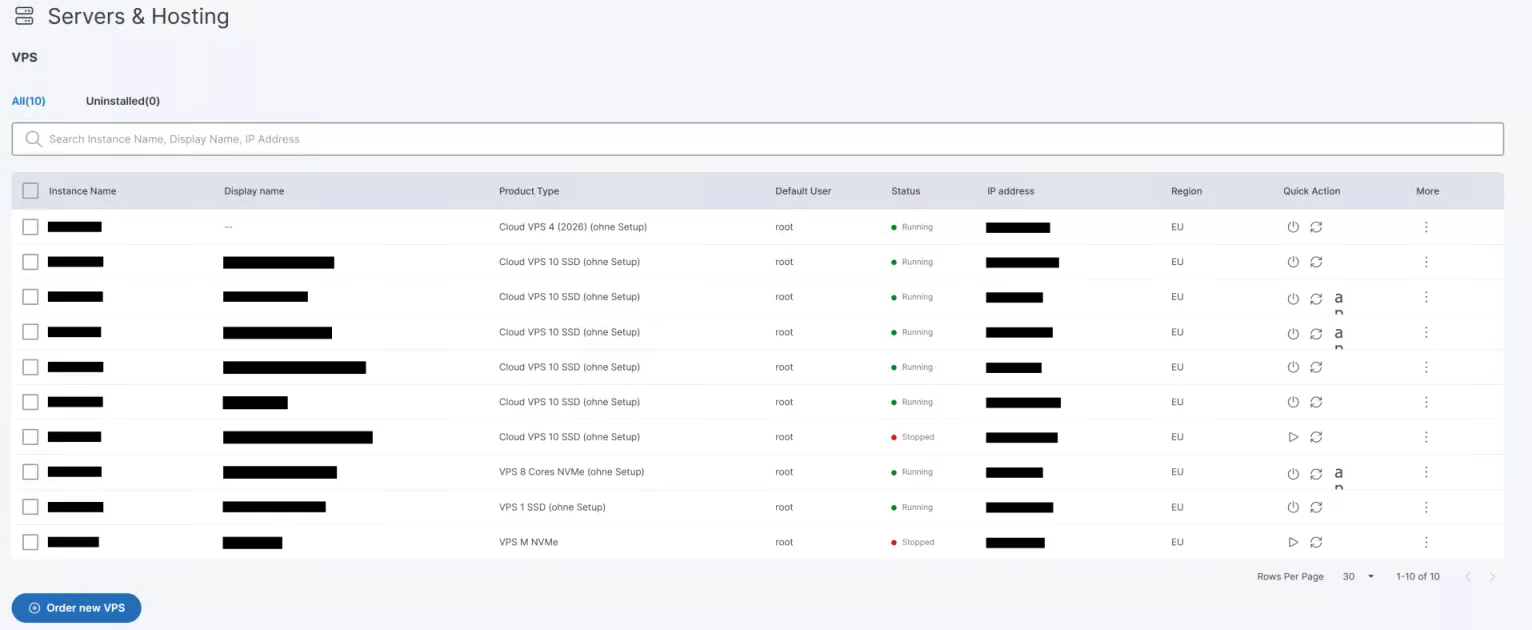
Ваши серверы: Серверы и amp; Хостинг > [Категория продукта]


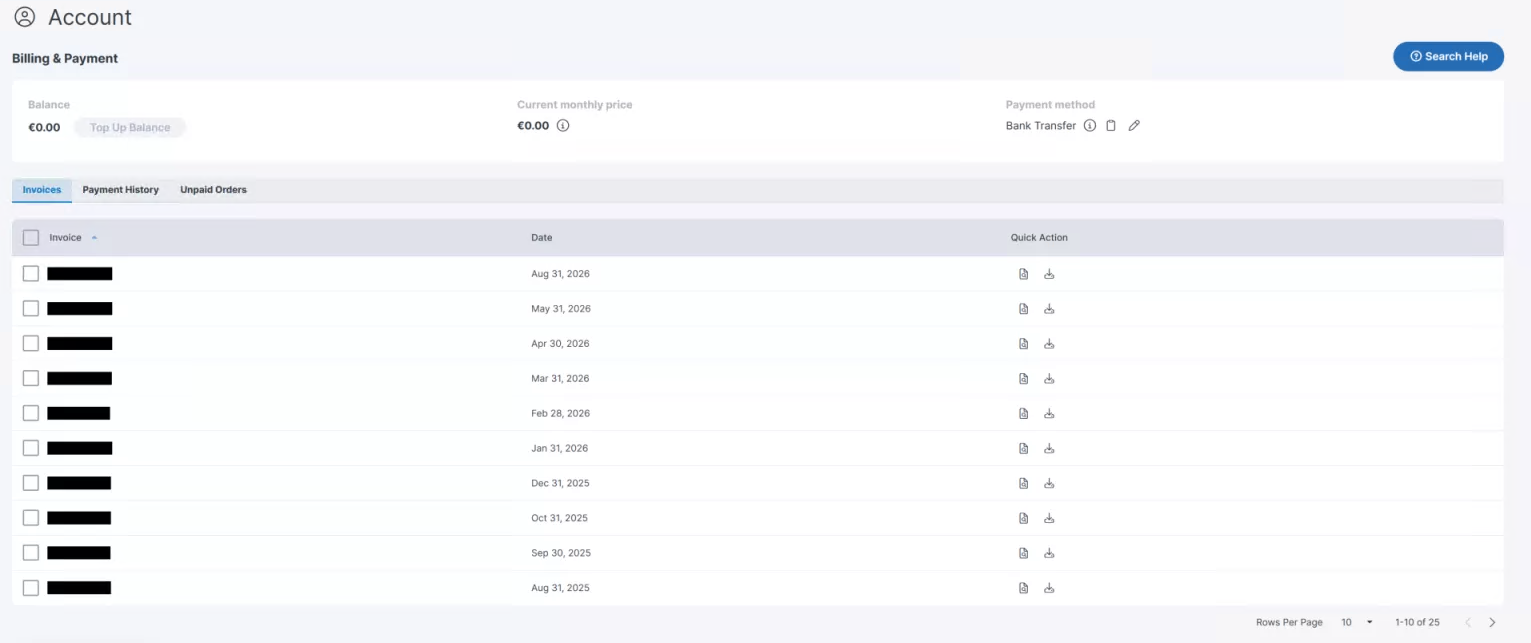
Счета и платежи: Учетная запись > Выставление счетов и оплата


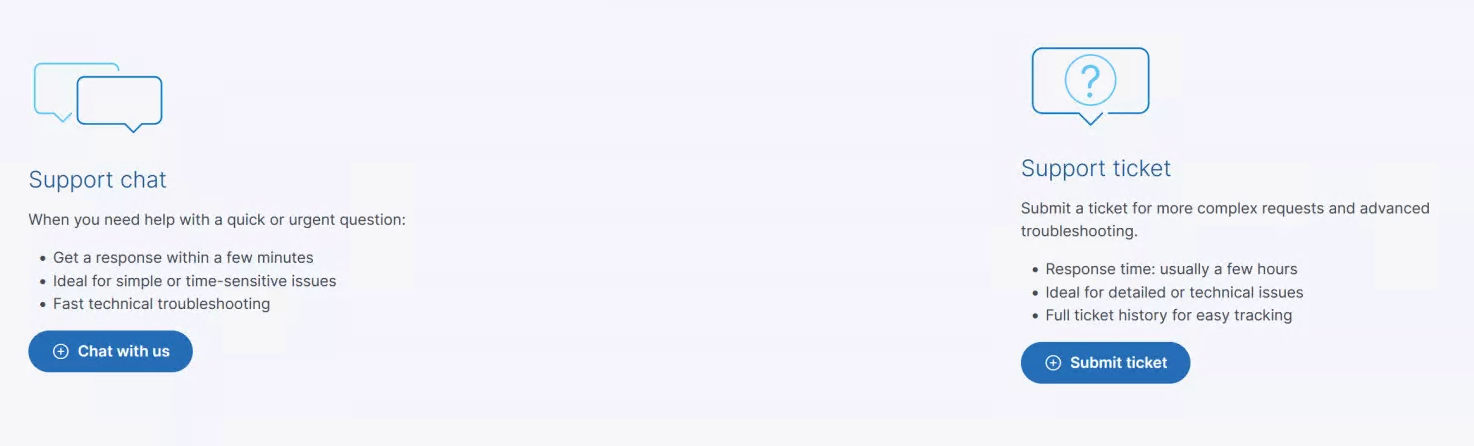
Служба поддержки и чат: Поддержка > Связаться с нами


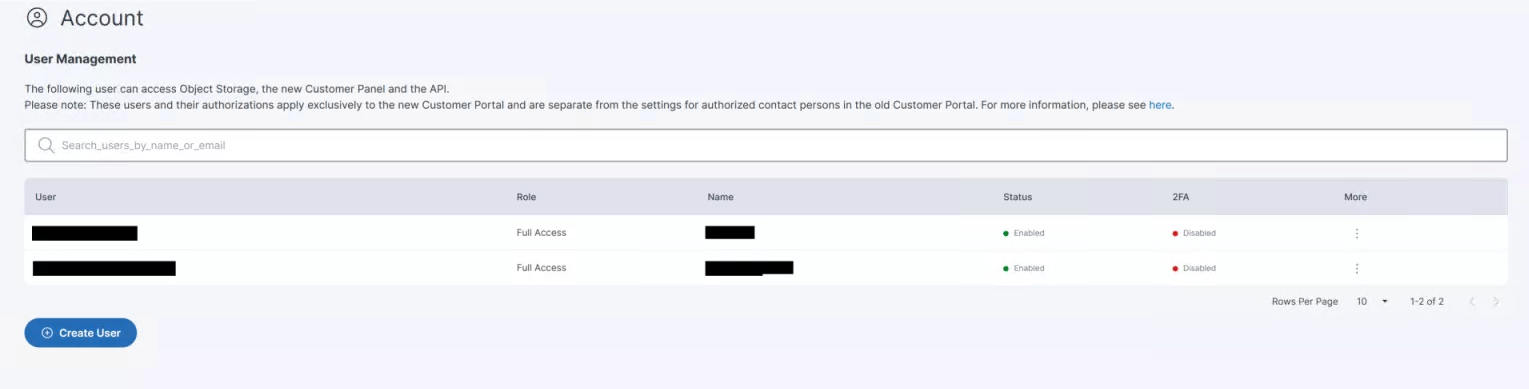
Доступ для всей команды: Учетная запись > Управление пользователями


Как работает служба поддержки в новой CCP?
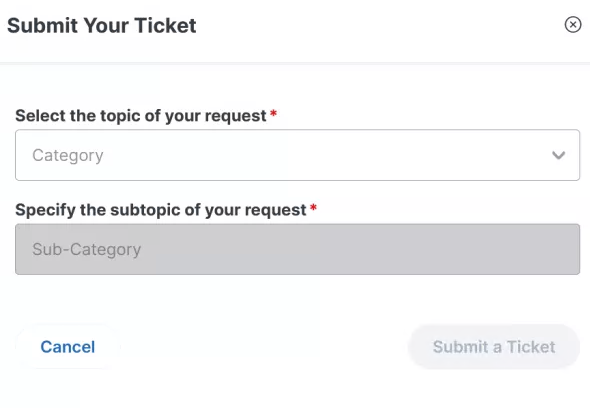
Поддержка осуществляется через раздел «Поддержка» в панели управления клиента. Наш ИИ-помощник сразу же предоставит вам первоначальные рекомендации и поможет устранить неполадки. Если это не решит проблему, ваш запрос будет передан в нашу службу поддержки, и вы также можете в любое время самостоятельно создать заявку.


Наш адрес электронной почты службы поддержки больше не используется для запросов в службу поддержки. Если вы напишете на него, вы получите автоматический ответ с просьбой отправить ваш запрос в CCP.

Мы внесли это изменение, потому что в запросах по электронной почте часто отсутствует информация, необходимая нашей команде для начала работы. Запрос, начатый в CCP, привязывается к вашей учетной записи и поступает со всеми необходимыми для нашей команды данными. Вся история ваших заявок также остается в CCP. Это означает, что вам сначала нужно войти в систему, но это гарантирует более быстрое решение.

Что случилось с разделом «Контакты» в старой панели?
Контакты из старой панели не были перенесены в новую CCP. Контакты могли открывать и подтверждать заявки в службу поддержки по электронной почте, но у них никогда не было доступа к панели, и теперь на их электронные письма в службу поддержки приходит автоматический ответ.

После этого изменения редактировать или удалять контакты будет невозможно, а служба поддержки больше не будет отвечать на электронные письма.

Если кто-то из вашей команды использовал свой контактный статус, его заменой станет учетная запись дополнительного пользователя.

Как настроить дочерних пользователей?
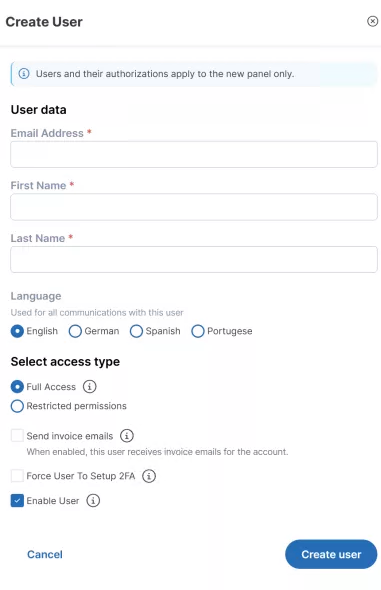
В новой панели управления CCP субпользователей можно настроить в разделе «Учетная запись» > «Управление пользователями» > «Создать пользователя». Субпользователь — это отдельная учетная запись для члена команды, права доступа к которой назначаются вами, как основным пользователем. Субпользователи могут самостоятельно открывать заявки в службу поддержки в новой панели управления CCP.

Вы сами выбираете, к чему может получить доступ каждый субпользователь, от полного доступа до доступа к определенным областям, таким как выставление счетов или объектное хранилище


Где находятся функции моего выделенного сервера?
Функции выделенных серверов, которые по-прежнему находились в старой панели, теперь расположены в отдельном разделе, который открывается из соответствующего пункта меню в новой панели управления. Этот раздел содержит только те функции, которые по-прежнему необходимы для выделенных серверов.

Вы не можете напрямую открыть раздел «Выделенный сервер», поэтому закладки на страницы в старой панели не приведут вас туда. Это на один дополнительный клик по сравнению с обычной закладкой.

Счета и платежи за выделенные серверы остаются в новой CCP, где они обрабатывались более года.


Что ещё нового в КПК?
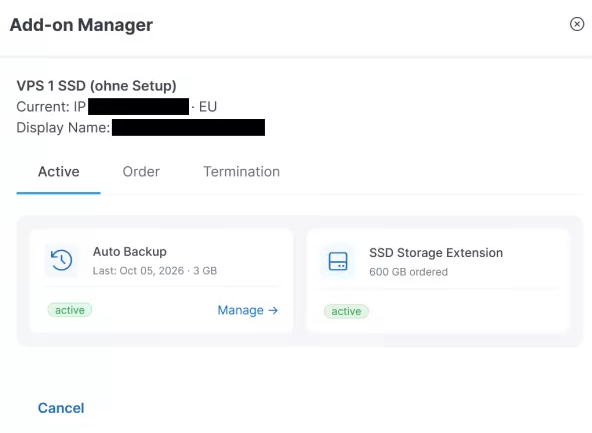
Менеджер дополнений полностью доступен в новой панели управления. В разделе «Серверы и хостинг» откройте меню с тремя точками в столбце «Дополнительно» рядом с продуктом. Там вы можете увидеть активные дополнения и заказать новые. Вы также можете удалить большинство дополнений, не переключаясь между панелями.

Новости


19 октября 2026 — Важно: попытка несанкционированного доступа к панели VMmanager 6
17 октября была зафиксирована попытка проникновения в инфраструктуру всех хостинг-провайдеров через уязвимость в панели управления виртуальными серверами VMmanager 6. Сейчас мы выясняем, насколько серьёзной была эта попытка и могли ли злоумышленники получить доступ к данным.

Что мы уже сделали для защиты:
  • отключили внешний доступ к панели управления, чтобы атаку нельзя было повторить тем же способом;
  • заблокировали в нашей сети адрес сервера, с которого шла атака;
  • разработчики выпустили временный патч и готовят окончательное исправление. Пока оно не готово, доступ к панели останется закрытым — так безопаснее.
В чём главный риск:
Если злоумышленникам удалось войти, под угрозой могут быть данные, которые хранились на ваших виртуальных серверах: пароли, ключи доступа, токены, настройки, история команд, файлы и криптокошельки.
Что рекомендуем сделать вам:
Порядок выполнения не важен, но важно выполнить все пункты.
1. Проверьте, не заходил ли кто-то посторонний.
Посмотрите журналы входов в сервер и в сервисы, чьи ключи или пароли хранились на нём. Особое внимание — на входы с незнакомых IP-адресов после 17 октября.
2. Проверьте признаки постороннего доступа.
Если есть подозрение, что злоумышленник мог войти до смены паролей, проверьте:
  • файл ~/.ssh/authorized_keys — нет ли там лишних SSH-ключей;
  • список пользователей — не появились ли новые;
  • задания в cron и службы в systemd — не добавлено ли что-то подозрительное.
3. Смените все пароли и ключи.
Это касается всего, где использовались доступы, сохранённые на сервере:
  • пароли root и обычных пользователей;
  • SSH-ключи, API-ключи и токены;
  • доступы к базам данных, панелям управления сайтами, почте, облачным сервисам;
  • настройки CI/CD, платёжных систем и т.п.
4. Обязательно отзовите старые ключи.
Недостаточно просто создать новые ключи — старые нужно деактивировать в облачных консолях, GitHub/GitLab, у платёжных провайдеров и в других сервисах.
5. Если у вас есть криптокошельки.
Переведите средства на новые кошельки. Лучше создать их на другом устройстве, которое точно не было связано с сервером.

18 октября 2026 — Временная приостановка работы VMmanager
В панели управления VMmanager обнаружена ещё одна уязвимость. При этом признаков её эксплуатации в нашей инфраструктуре не выявлено.
В целях безопасности мы временно приостановили работу VMmanager до выхода соответствующего исправления (патча).
О восстановлении работы панели сообщим дополнительно.
Благодарим за понимание!

15 октября 2026 — Работа VMmanager восстановлена
Исправление выявленной ранее уязвимости VMmanager выпущено. Необходимые меры безопасности приняты, работа панели управления полностью восстановлена.
Напоминаем, что признаков эксплуатации уязвимости в нашей инфраструктуре не выявлено.
Благодарим за терпение и понимание!

14 октября 2026 — Временная приостановка работы VMmanager
В панели управления VMmanager обнаружена уязвимость. При этом признаков её эксплуатации в нашей инфраструктуре не выявлено.
В целях безопасности мы временно приостановили работу VMmanager до выхода соответствующего исправления (патча).
О восстановлении работы панели сообщим дополнительно.
Благодарим за понимание!

https://eurobyte.ru

Инцидент, затрагивающий персональные данные


Уважаемый клиент
Злоумышленники получили доступ к части нашей хостинговой инфраструктуры через уязвимость в программном обеспечении сторонних разработчиков. Мы не обнаружили доказательств того, что ваши данные были прочитаны или скопированы, но не можем исключить такую ​​возможность, поэтому уведомляем вас сейчас, чтобы помочь вам оценить риск и решить, следует ли сообщить об этом надзорному органу или вашим клиентам. Мы рекомендуем регулярно менять пароли, ключи и другие секретные данные, хранящиеся на ваших серверах.

Gcore выступает в качестве вашего обработчика или субподрядчика контента на ваших серверах, а вы являетесь контроллером (или обработчиком). Это уведомление отправляется без неоправданной задержки в соответствии с разделом 6.1 нашего Соглашения об обработке данных и содержит информацию, требуемую ст. 33(3) GDPR. Если вы являетесь обработчиком, пожалуйста, перешлите его соответствующим контроллерам без промедления.

Что случилось
Что нам известно

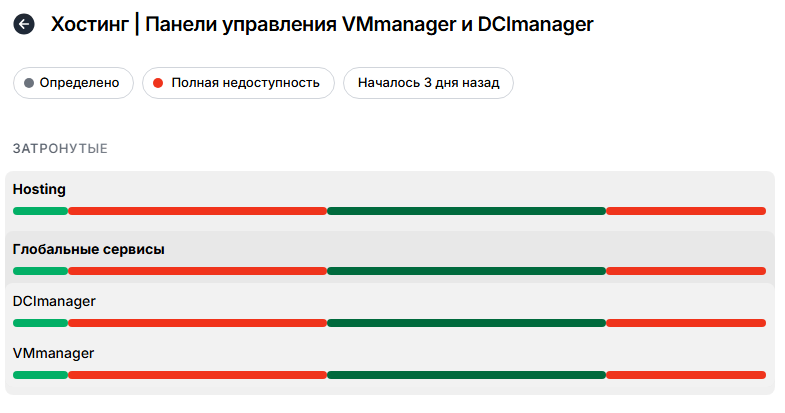
18.10.2026 в 14:44 CEST мы обнаружили несанкционированный доступ к нашим панелям управления VMmanager и DCImanager. Злоумышленники использовали уязвимость в стороннем программном обеспечении виртуализации и получили доступ к серверам (гипервизорам), на которых работают виртуальные машины клиентов. Это подтверждено в некоторых наших хостинг-центрах. В других центрах признаков этого нет.

Чего мы не знаем.
У нас нет доказательств того, что данные на ваших виртуальных дисках были прочитаны, скопированы или отправлены, но мы не можем исключить такую ​​возможность: вредоносное программное обеспечение на гипервизоре может прочитать диск виртуальной машины, не оставив следов. По этой причине мы рассматриваем этот инцидент как потенциальную утечку персональных данных.

То, чего мы не видели.
Мы не обнаружили никаких изменений или удалений данных.

Что не затронуто.
Данные учетных записей Gcore и другие данные, которые мы обрабатываем как контролеры, не затронуты. Системы выставления счетов и платежей, а также выделенные серверы не демонстрируют признаков компрометации, и у нас нет информации о том, что другие продукты Gcore затронуты.

Какие субъекты данных и какие данные задействованы?
Это зависит от того, что вы запускаете на своих серверах (например, данные ваших клиентов, сотрудников или конечных пользователей). Мы не можем достоверно оценить количество субъектов данных или записей, о которых идет речь; лучше всего это сделать вам самостоятельно.

Что это может означать для вас
Если бы ваши диски были прочитаны, злоумышленник мог бы получить ключи, файлы конфигурации, токены доступа и другие секреты, доступ к кошелькам, сохраненные данные браузера и другие файлы. Возможные последствия включают раскрытие личных и конфиденциальных деловых данных, а также повышенный риск фишинга, мошенничества, неправомерного использования личных данных и захвата учетных записей для вас и ваших субъектов данных.

Поскольку мы не можем ни подтвердить, ни исключить факт прочтения данных, мы рекомендуем при оценке риска исходить из наихудшего сценария.

Что мы сделали
  • Путь атаки остановлен. Мы отключили панели управления VMmanager и DCImanager и изолировали затронутые системы.
  • Изменены права доступа. Мы сменили все ключи и пароли, чтобы исключить любой доступ злоумышленников.
  • Удалены инструменты злоумышленников. Мы отключили все обнаруженные нами сервисы и программное обеспечение злоумышленников.
  • Заблокирована передача данных. Серверы изолированы от интернета, поэтому файлы с них не могут быть отправлены.
  • Уязвимость устранена. Мы установили все исправления и, по рекомендации поставщика, удалили пакеты, использованные в атаке. Мы не наблюдаем дальнейшей активности злоумышленников и считаем, что у них больше нет доступа.
  • Ведется расследование. Мы работаем с поставщиком, чтобы оценить полный масштаб и последствия инцидента. Мы уведомим пострадавших клиентов, если подтвердится дополнительная соответствующая информация.

Что это значит для вашего сервиса?
Существующие виртуальные машины продолжают работать в обычном режиме. Пока панели управления не будут восстановлены, вы не сможете создавать, останавливать или управлять виртуальными машинами через них. Мы восстанавливаем их поэтапно; в некоторых местах это может занять до недели.

Что мы просим вас сделать
  • Изменить пароли и SSH-ключи, а также API-ключи, токены и другие секреты, хранящиеся на затронутых виртуальных машинах или используемые с них. Это включает доступ к облаку, репозиториям кода и CI, конфигурации VPN и ключи кошелька.
  • Проверьте журналы доступа на наличие необычной активности.
  • По возможности включите многофакторную аутентификацию.
  • Оцените, обязаны ли вы уведомить надзорный орган (например, в течение 72 часов с момента обнаружения в соответствии с GDPR; вы можете считаться осведомленными с момента получения этого уведомления) или затронутых лиц в соответствии с применимым к вам законодательством.
  • При необходимости зафиксируйте инцидент во внутреннем реестре нарушений.

Контакты
Уполномоченный по защите данных: MGSI Sarl, 52a Route du Vin, L-5495 Wintrange, Люксембург, Privacy@gcore.com
По любым другим вопросам, пожалуйста, пишите на support@gcore.com

Дальнейшие обновления информации об инциденте и восстановлении будут опубликованы на странице состояния Gcore.
status.gcore.com/ru/cmvf63o6901ib1mqee09u5t6r


С наилучшими пожеланиями,
Команда Gcore

Важные меры безопасности для VMmanager 6


Мы подтверждаем информацию об инциденте, который действительно связан с уязвимостью, сценарий эксплуатации которой относится к одной из сборок продукта VMmanager, работающей в открытом информационном контуре.

Что сделано на данный момент?
​После обнаружения инцидента предпринимаются необходимые меры по устранению причин и последствий атаки, расследование продолжается. При необходимости, техническая поддержка помогает с конкретными инсталляциями.

Какие рекомендации актуальны на данный момент?
Для всех инсталляций в обязательном порядке на период инцидента необходимо:
  • На межсетевом экране в инфраструктуре закрыть доступы к платформе и узлам виртуализации для всех, кроме доверенных администраторов и технической поддержки ISPsystem, как на входящие, так и на исходящие соединения
  • Разрешить SSH-доступ к узлам и платформе управления только с доверенных адресов, а также оперативно сменить все пароли

Команда продолжает анализ происходящего и будет сообщать о новых рекомендациях по мере их появления. При появлении актуальной информации, она отобразится во всех версиях продукта, к которым она применима.

Новости


15 октября 2026 Инцидент в VMmanager, и почему ваши серверы в безопасности
Вы, возможно, уже слышали о массовых взломах хостинг-провайдеров через уязвимости в платформе VMmanager.
Сразу к главному: ваши виртуальные серверы никак не пострадали. Все VPS работали в штатном режиме, а наш аудит не выявил никаких следов доступа к нашим узлам и вашим виртуальным серверам.

Что произошло
Это была не целенаправленная атака на Senko Digital — по той же схеме были атакованы как минимум десятки хостинг-провайдеров, использующих платформу VMmanager.
  • 12 октября злоумышленник через цепочку уязвимостей в панели создал два API-ключа с правами администратора. Последнее использование этих ключей было замечено 13 октября в 00:20 UTC. По имеющимся у нас данным и результатам аудита, после этого злоумышленник больше не выполнял никаких операций с помощью этих ключей.
  • 14 октября мы обнаружили их во время плановой проверки безопасности, немедленно отозвали и закрыли публичный доступ к панели. Это произошло за 3 дня до того, как у других провайдеров начались поздние этапы атаки: бэкдоры, сбор данных с дисков VM и выгрузка баз данных. До нас эти этапы попросту не дошли.
Какие меры были приняты
  • заменили управляющий SSH-ключ на всех узлах и сбросили все пароли и учётные данные платформы
  • провели полный аудит инфраструктуры: узлы, сервер панели, база данных — всё чисто
  • развернули новую установку VMmanager на отдельном сервере, изолированном от интернета
В рамках проведённого аудита факта дампов (выгрузки) базы данных, чтения записей в базе данных с данными пользователей, чтения и/или выгрузки содержимого виртуальных серверов, компрометации узлов и виртуальных машин не установлено.
Прямой доступ к VMmanager останется закрытым. Базовые операции с серверами доступны через личный кабинет и нашу техническую поддержку, а в ближайшие дни мы запускаем новый личный кабинет собственной разработки в открытое бета-тестирование.
Что рекомендуем сделать вам
Следов компрометации ваших данных не найдено, но на всякий случай рекомендуем сменить пароли на серверах (особенно если вы используете изначальный root-пароль из письма), перейти на SSH-ключи с отключённым входом по паролю и обновить ключи, токены, пароли и прочие учётные данные, которые хранятся на ваших серверах.

6 сентября 2026 Большой шаг вперёд — сеть 10 Gbps уже в Финляндии!
Серверы переехали в нашу собственную стойку.
Мы завершили технические работы: серверы в Финляндии переехали в нашу стойку и теперь напрямую подключены к нашему сетевому оборудованию.
Теперь у каждого узла в Финляндии есть свой выделенный аплинк в 10 Gbps. Это даёт нам возможность предоставить более стабильную сеть, низкую задержку и расширенный канал для всех клиентов на локации

27 августа 2026 Тарифы BUDGET уже в Финляндии!
Линейка BUDGET VPS появилась в новой локации — Хельсинки, Финляндия. От 2,29 € в месяц, с низким пингом для Северной Европы и всё теми же скидками за длительную аренду.

17 августа 2026 Senko Digital теперь официальный LIR — встречайте новые услуги!
Мы стали членом RIPE NCC (LIR): теперь мы предлагаем регистрацию и спонсорство ASN, спонсорство IPv6 PI и legacy-ресурсов, аренду префиксов IPv6 PA от /48 до /40 и BGP-сессии через нашу сеть в Германии.

16 августа 2026 Летняя распродажа в разгаре — скидка 15% на все VPS и игровые серверы
Самая жаркая акция лета: скидка 15% на все тарифы виртуальных серверов и игрового хостинга при помесячной оплате — для новых и существующих услуг, без ограничений по количеству применений. Предложение действует до конца 31 августа.

11 июня 2026 Более 500 доменных зон — теперь по ещё более выгодным ценам
Теперь в нашем ассортименте доступно более 500 доменных зон (TLD) по ещё более выгодным ценам, с большими скидками на первый год для .com, .org, .xyz и многих других. А также новые SSL-сертификаты (DV) от €13.99/год.

31 мая 2026 Обновлённые скидки на длительную аренду VPS
Мы пересмотрели условия длительной аренды VPS: скидка 5% за 3 месяца, 10% за 6 месяцев и 15% за 12 месяцев. Применяется автоматически, без промокодов, теперь и для линейки BUDGET.

8 марта 2026 Поздравляем с Международным женским днём!
Поздравляем с 8 Марта! В честь этого дня дарим скидку 15% на все тарифы виртуальных серверов — на покупку и продление при помесячной оплате, неограниченное количество раз до конца 9 марта (UTC+0).

14 февраля 2026 День святого Валентина — скидка 14% на все виртуальные серверы
В этот день святого Валентина дарим скидку 14% на все тарифы виртуальных серверов — доступна на покупку и продление серверов при помесячной оплате, неограниченное количество раз до конца дня (UTC+0).

13 февраля 2026 Новые Storage VPS в Германии — максимум диска за минимум цены
Серверы работают на базе надёжного RAID10-массива под управлением ZFS, обеспечивая высокую отказоустойчивость и целостность данных. Для системного раздела у ВМ также используется дополнительное NVMe-хранилище в RAID1, что гарантирует быструю работу ОС и программ работающих на ВМ.
К каждому серверу предоставляется скорость сети до 300 Мбит/с (Fair Use), KVM-виртуализация, выделенный IPv4 и /64 IPv6 подсеть.

18 января 2026 Запуск новой статус-страницы
Представляем нашу новую публичную статус-страницу с мониторингом в реальном времени, историей инцидентов и подпиской на уведомления через электронную почту, Slack и Teams.

1 января 2026 Продление новогодней скидки
Скидка 15% на все тарифы VPS продлена до 5 января 2026 года. Действует на новые заказы и продления, промокод не требуется.

31 декабря 2025 Тарифы NL-EPYC снова в наличии
Тарифы NL-EPYC снова доступны на нашей площадке в Нидерландах. Действует ограниченная по времени скидка 15% на покупку и продление VPS с помесячной оплатой.

24 декабря 2025 С наступающим Рождеством и Новым годом!
Подводим итоги невероятного года — более 20 000 клиентов, 10 000 активных серверов, новая инфраструктура — и дарим праздничную скидку 15% на все тарифы VPS.

24 декабря 2025 Режим работы поддержки в праздники
График работы поддержки в праздничный период, включая расписание с 25 декабря по 2 января и обработку критических запросов в рамках SLA.

17 декабря 2025 Тарифы DE-PROMO снова в наличии
Тарифы DE-PROMO снова доступны в Германии с улучшенной инфраструктурой, повышенной скоростью сети и ограниченным количеством серверов.

4 декабря 2025 Встречайте нашу новую локацию в Нидерландах!
Представляем к вашему вниманию нашу новую площадку виртуальных серверов в дата-центре Equinix, городе Амстердам, Нидерланды.
Виртуальные серверы поставляются процессорами EPYC 9004 series с тактовой частотой до 4.6 ГГц, скоростью 1 Гбит на каждую VPS* и отказоустойчивым RAID10 хранилищем на базе сверхскоростных U.2 NVMe накопителей — отличное сочетание стабильности, скорости и отказоустойчивого железа.

27 октября 2025 Четыре года Senko Digital
Ровно четыре года назад двое лучших друзей с большими идеями и ещё большими мечтами решились сделать громадный шаг вперёд — создать что-то воистину своё, без каких-либо инвесторов и офисов — только удалёнка, только хардкор, с бессонными ночами напролёт (а иначе стартапа и быть не может) и общей целью — построить собственную хостинг-компанию, которая и правда будет выделяться среди остальных.
Один случайный звонок в Discord в 2 часа ночи превратился из случайности в полноценную компанию — и мы правда польщены тем, насколько далеко мы смогли продвинуться.
От пары арендованных серверов у Hetzner мы постепенно смогли вырасти во что-то куда большее. Со временем мы запустили ещё больше новых тарифных линеек, построили собственную инфраструктуру, расширились в совершенно новую локацию в Финляндии, и обслужили тысячи клиентов, которые поверили в нас так же, как и мы в то, что создаём — без вас мы бы не справились.
Мы всегда ценили вашу обратную связь — будь она хорошая или плохая, это никак не имеет значения — главное, чтобы она была честной и искренней, ведь именно это и помогает нам становиться лучше, и следить за тем, чтобы всё работало должным образом.
И разумеется, в такой сфере бизнеса никак не обойтись без нюансов — всегда будут ночи, наполненные фрустрацией, бесконечными дебагами и фиксами ошибок, и всеми остальными человеко-созданными ужасами, которые способен понять только лишь настоящий гик. Но каждый наш шаг вперёд, каждый новый клиент, который доверился нам, вместе делали это всё и в правду стоящим для нас опытом.

13 сентября 2025 Эврика! Встречайте наши новые тарифы в Финляндии
Новые тарифы VPS в Финляндии на базе AMD EPYC 9004 series и Ryzen 9 7950X3D. Низкая задержка для Северной и Восточной Европы, цены от 2.55 €/мес.

28 августа 2025 Debian 13 уже доступен на Senko Digital
Debian 13 (Trixie) теперь доступен для установки на все VPS и выделенные серверы. В комплекте ядро Linux 6.12 и APT 3.0.

22 мая 2025 Бэкап хранилище — новая опция для VPS
Объявляем запуск нашей новой услуги — хранилище бэкапов. Хранилище построено на базе серверных HDD с RAIDZ2 массивом, что обеспечивает максимальную сохранность ваших данных — даже если сгорит весь дата-центр.

1 мая 2025 Промо-тарифы снова в наличии!
Ограниченная серия промо-тарифов снова в продаже — VPS всего за 1 €/мес. Отлично подойдёт для VPN, небольших сайтов и лёгких проектов.

1 мая 2025 С международным днём труда!
Поздравляем с Международным днём труда — в честь всех, кто создаёт, строит и двигает мир вперёд.

28 апреля 2025 Ограниченное предложение: серверы на i9-9900K всего за 1 €!
Новые бюджетные тарифы на i9-9900K от 1 €/мес. — идеальный выбор для VPN, чат-ботов, личных сайтов и небольших проектов.

4 апреля 2025 Не устраивает текущий хостинг?
Переходите на Senko Digital от другого провайдера и получите скидку 30% на любой тариф VPS в течение первых трёх месяцев.

20 марта 2025 Революция производительности: AMD EPYC 9454P уже во Франкфурте!
Новые тарифы на AMD EPYC 9454P во Франкфурте с DDR5 ECC памятью, NVMe-хранилищем и мгновенной активацией. Цены от 2.10 €/мес. со скидкой 20% на старте продаж.

19 февраля 2025 Скидки при предоплате услуг
Экономьте до 10% на VPS-хостинге с новыми скидками за предоплату — 5% при оплате за 6 месяцев и 10% при оплате за год.

13 января 2025 Мощные VPS на Ryzen 9 5950X
Новые тарифы VPS на базе AMD Ryzen 9 5950X вместо i9-9900K. Существующие клиенты перенесены без доплаты. Цены от 2.15 €/мес.

10 января 2025 Выделенные серверы в Германии
Выделенные серверы теперь доступны в Фалькенштайне, Германия. Возможность заказа с GPU, бесплатная защита от DDoS и оперативная поддержка.

2 января 2025 Посуточная аренда серверов
Все тарифы VPS теперь доступны для посуточной аренды от 0.2 €/сутки — отличное решение для краткосрочных задач без переплаты за целый месяц.

27 декабря 2024 Новые операционные системы
Новые ОС для VPS: CentOS 8/9 Stream, FreeBSD 12/13, Oracle Linux 8/9 и Rocky Linux 8/9. Также поддерживается установка с пользовательских ISO-образов.

24 декабря 2024 Начало работы с VPS сервером
Понятное руководство по настройке и защите вашего нового VPS — от первого подключения до основ безопасности.

15 декабря 2024 С Новым 2025 годом!
С Новым 2025 годом от Senko Digital! Скидка 20% на новые заказы и 10% на продление — до 2 января.

4 декабря 2024 Мощные серверы в Германии на базе Intel i9-9900K
Новые тарифы на Intel i9-9900K в Германии с частотой 5.0 ГГц, NVMe-хранилищем, скоростью сети до 500 Мбит/с и мгновенной активацией за 120 секунд.

29 октября 2024 Хэллоуин — время страшных скидок
Хэллоуин-акция: скидка 15% на новые VPS и игровые серверы, а также 10% на продление. Действует до 2 ноября.

15 сентября 2024 Обновление на игровом хостинге
Обновления игрового хостинга: отображение количества игроков, авторизация через Discord, улучшенная производительность Garry's Mod и усиленная защита от DDoS.

15 сентября 2024 Запуск реферальной программы
Присоединяйтесь к нашей реферальной программе — получайте 5% с каждой покупки приведённых клиентов с возможностью мгновенного вывода средств.

10 сентября 2024 Запуск вики
Наша база знаний уже работает — узнайте, как создать игровой сервер, изучите панель управления и настройте интеграцию с Discord-ботом.

9 сентября 2024 Запуск личного кабинета
Новый личный кабинет для управления серверами, заказа услуг и оплаты картами Visa, MasterCard и криптовалютами.

22 апреля 2024 Новая локация — Финляндия
Новая локация в Финляндии с серверами на Intel i9-9900K с частотой 5.0 ГГц, DDR4 ECC памятью и NVMe-хранилищем. Тарифы от 3.50 € с активацией за 15 минут.

29 февраля 2024 Discord OAuth в панели управления
Входите в панель управления через Discord — привяжите аккаунт в настройках профиля для более удобной авторизации.

15 января 2024 Изменились условия бэкап хранилища
Обновлённые условия бэкап хранилища: каждый игровой сервер теперь включает 50 ГБ бесплатного хранилища. Дополнительное место — 1.50 € за 50 ГБ.

31 декабря 2023 С наступающим 2024 годом!
С Новым 2024 годом! Праздничная скидка 20.24% на все новые заказы — действует до 5 января.

2 декабря 2023 Перерасчёт цен на хостинг
Цены на хостинг обновлены в связи с улучшением экономической ситуации. Ознакомьтесь с актуальными тарифами на игровые и виртуальные серверы.

23 ноября 2023 Новая версия сайта
Представляем новый сайт Senko Digital — в планах статус-страница, база знаний и полностью автоматизированный личный кабинет.

senko.digital/ru/auth/register
senko.digital

Beget запустил ИИ-шлюз в облаке для подключения языковых моделей к продуктам и бизнес-процессам


Облачный провайдер Beget запустил — ИИ-шлюз — сервис, который помогает разработчикам и бизнесу внедрять искусственный интеллект в приложения и рабочие процессы без развертывания отдельной AI-инфраструктуры. Решение предназначено для команд, которым необходимо подключать языковые модели к своим инструментам, проверять идеи и запускать AI-функции.

ИИ-шлюз предоставляет доступ к нескольким крупным языковым моделям (LLM) через единый OpenAI-совместимый API. Пользователи могут выбирать модель под конкретную задачу, без необходимости менять способ интеграции при переключении между моделями, и использовать готовые интеграции и SDK. Управление моделями и API-ключами доступно в панели Beget.

Сервис поддерживает несколько сценариев применения:
  • Боты и ассистенты: подключение LLM к сервисам поддержки и внутренним помощникам.
  • AI-функции в продуктах: генерация текстов, подготовка кратких пересказов, ответы на вопросы и обработка контента.
  • Автоматизация задач: обработка и классификация данных с помощью языковых моделей в скриптах и рабочих процессах.
  • Прототипирование и MVP: проверка идей и тестирование AI-функций без отдельной инфраструктуры.
Стоимость использования зависит от выбранной модели и рассчитывается по количеству входящих и исходящих токенов. Средства списываются с баланса аккаунта по факту потребления. Для контроля расходов пользователи могут установить месячный лимит для API-ключа. В дальнейшем Beget планирует добавить подробную статистику, которая позволит отслеживать потребление по отдельным ключам и моделям.

«Мы видим, что ИИ всё чаще нужен нашим клиентам в повседневной работе. Особенно это заметно по росту числа установок собственных ИИ-агентов на базе OpenClaw или Hermes. При этом подключать модели по отдельности долго и неудобно, особенно небольшой команде или одному человеку. В ИИ-шлюзе разные модели доступны через один API, а средства за их использование списываются с того же баланса, что и за остальные услуги Beget. Так проще начать и легче понять, сколько это стоит», — отметил Андрей Гуляев, продакт-менеджер облачной платформы Beget.

ИИ-шлюз уже доступен в панели управления Beget. Для начала работы необходимо выбрать модель, создать API-ключ и отправить первый запрос через единый OpenAI-совместимый API.