Инцидент, затрагивающий персональные данные
Уважаемый клиент
Злоумышленники получили доступ к части нашей хостинговой инфраструктуры через уязвимость в программном обеспечении сторонних разработчиков. Мы не обнаружили доказательств того, что ваши данные были прочитаны или скопированы, но не можем исключить такую возможность, поэтому уведомляем вас сейчас, чтобы помочь вам оценить риск и решить, следует ли сообщить об этом надзорному органу или вашим клиентам. Мы рекомендуем регулярно менять пароли, ключи и другие секретные данные, хранящиеся на ваших серверах.
Gcore выступает в качестве вашего обработчика или субподрядчика контента на ваших серверах, а вы являетесь контроллером (или обработчиком). Это уведомление отправляется без неоправданной задержки в соответствии с разделом 6.1 нашего Соглашения об обработке данных и содержит информацию, требуемую ст. 33(3) GDPR. Если вы являетесь обработчиком, пожалуйста, перешлите его соответствующим контроллерам без промедления.
Что случилось
Что нам известно
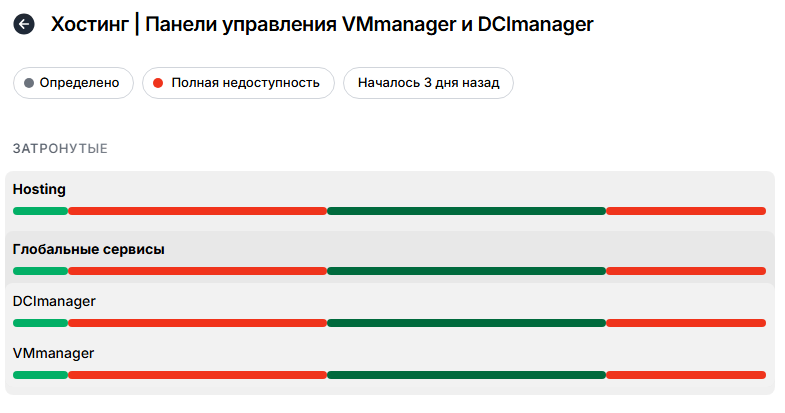
18.10.2026 в 14:44 CEST мы обнаружили несанкционированный доступ к нашим панелям управления VMmanager и DCImanager. Злоумышленники использовали уязвимость в стороннем программном обеспечении виртуализации и получили доступ к серверам (гипервизорам), на которых работают виртуальные машины клиентов. Это подтверждено в некоторых наших хостинг-центрах. В других центрах признаков этого нет.
Чего мы не знаем.
У нас нет доказательств того, что данные на ваших виртуальных дисках были прочитаны, скопированы или отправлены, но мы не можем исключить такую возможность: вредоносное программное обеспечение на гипервизоре может прочитать диск виртуальной машины, не оставив следов. По этой причине мы рассматриваем этот инцидент как потенциальную утечку персональных данных.
То, чего мы не видели.
Мы не обнаружили никаких изменений или удалений данных.
Что не затронуто.
Данные учетных записей Gcore и другие данные, которые мы обрабатываем как контролеры, не затронуты. Системы выставления счетов и платежей, а также выделенные серверы не демонстрируют признаков компрометации, и у нас нет информации о том, что другие продукты Gcore затронуты.
Какие субъекты данных и какие данные задействованы?
Это зависит от того, что вы запускаете на своих серверах (например, данные ваших клиентов, сотрудников или конечных пользователей). Мы не можем достоверно оценить количество субъектов данных или записей, о которых идет речь; лучше всего это сделать вам самостоятельно.
Что это может означать для вас
Если бы ваши диски были прочитаны, злоумышленник мог бы получить ключи, файлы конфигурации, токены доступа и другие секреты, доступ к кошелькам, сохраненные данные браузера и другие файлы. Возможные последствия включают раскрытие личных и конфиденциальных деловых данных, а также повышенный риск фишинга, мошенничества, неправомерного использования личных данных и захвата учетных записей для вас и ваших субъектов данных.
Поскольку мы не можем ни подтвердить, ни исключить факт прочтения данных, мы рекомендуем при оценке риска исходить из наихудшего сценария.
Что мы сделали
- Путь атаки остановлен. Мы отключили панели управления VMmanager и DCImanager и изолировали затронутые системы.
- Изменены права доступа. Мы сменили все ключи и пароли, чтобы исключить любой доступ злоумышленников.
- Удалены инструменты злоумышленников. Мы отключили все обнаруженные нами сервисы и программное обеспечение злоумышленников.
- Заблокирована передача данных. Серверы изолированы от интернета, поэтому файлы с них не могут быть отправлены.
- Уязвимость устранена. Мы установили все исправления и, по рекомендации поставщика, удалили пакеты, использованные в атаке. Мы не наблюдаем дальнейшей активности злоумышленников и считаем, что у них больше нет доступа.
- Ведется расследование. Мы работаем с поставщиком, чтобы оценить полный масштаб и последствия инцидента. Мы уведомим пострадавших клиентов, если подтвердится дополнительная соответствующая информация.
Что это значит для вашего сервиса?
Существующие виртуальные машины продолжают работать в обычном режиме. Пока панели управления не будут восстановлены, вы не сможете создавать, останавливать или управлять виртуальными машинами через них. Мы восстанавливаем их поэтапно; в некоторых местах это может занять до недели.
Что мы просим вас сделать
- Изменить пароли и SSH-ключи, а также API-ключи, токены и другие секреты, хранящиеся на затронутых виртуальных машинах или используемые с них. Это включает доступ к облаку, репозиториям кода и CI, конфигурации VPN и ключи кошелька.
- Проверьте журналы доступа на наличие необычной активности.
- По возможности включите многофакторную аутентификацию.
- Оцените, обязаны ли вы уведомить надзорный орган (например, в течение 72 часов с момента обнаружения в соответствии с GDPR; вы можете считаться осведомленными с момента получения этого уведомления) или затронутых лиц в соответствии с применимым к вам законодательством.
- При необходимости зафиксируйте инцидент во внутреннем реестре нарушений.
Контакты
Уполномоченный по защите данных: MGSI Sarl, 52a Route du Vin, L-5495 Wintrange, Люксембург, Privacy@gcore.com
По любым другим вопросам, пожалуйста, пишите на support@gcore.com
Дальнейшие обновления информации об инциденте и восстановлении будут опубликованы на странице состояния Gcore.
status.gcore.com/ru/cmvf63o6901ib1mqee09u5t6r
С наилучшими пожеланиями,
Команда Gcore
0 комментариев
Вставка изображения
Оставить комментарий