Критические уязвимости в PHP угрожают всем сайтам


Найдена критическая уязвимость, которая угрожает всем сайтам.

Ошибки находятся в самом ядре PHP — в низкоуровневых механизмах обработки входящих HTTP-запросов. Это не уязвимость в каком-то плагине или фреймворке: уязвим сам PHP-интерпретатор.

Атака не требует никаких учётных данных и не зависит от логики конкретного сайта. Злоумышленник отправляет специально сформированный HTTP-запрос напрямую на сервер — и получает возможность выполнить произвольный код с правами веб-сервера. Это означает полный доступ к файлам сайта, конфигурационным файлам с паролями от баз данных, самой базе данных. На практике это заканчивается установкой веб-шелла — скрытого бэкдора, через который атакующий может возвращаться на сервер когда угодно.

Атака срабатывает до того, как начинает работать код приложения — то есть защита на уровне приложения, авторизация и любые проверки в CMS или фреймворке не помогут. Подтверждённых атак в дикой природе на момент выхода патчей не зафиксировано, однако исследователи воспроизвели уязвимость в лабораторных условиях и предупреждают о быстром появлении эксплоитов после публикации деталей.

В ближайшее время выйдет обновление пакетов, а пока вы можете запретить загрузку на сайтах.

Подробности по ссылке:
systemintegra.ru/novosti/kriticheskie-uyazvimosti-v-php-ugrozhayut-vsem-saytam/

Экстренное обновление безопасности: устранение критической уязвимости в PHP


21 октября 2026 года команда разработки PHP выпустила экстренное сообщение о двух критических уязвимостях в ядре интерпретатора (CVE-2026-109618 и CVE-2026-109619) с оценкой 9.2 из 10 по шкале CVSS.

Уязвимости относятся к классу RCE (удаленное выполнение кода) — хакеры могут использовать их для взлома сайтов (WordPress, Битрикс и др.) и получения контроля над сервером. Пожалуйста, ознакомьтесь с информацией ниже в зависимости от типа ваших услуг:

1. Если вы используете наш Виртуальный хостинг (Web-hosting)
Вам ничего делать не нужно. Ваши сайты уже в безопасности.
Наша служба Техподдержки оперативно отреагировала на угрозу. На всех серверах веб-хостинга мы централизованно и принудительно отключили уязвимый параметр:
session.upload_progress.enabled = Off
  • Для версий PHP 8.2, 8.3, 8.4 — это временная мера до выхода официальных обновлений безопасности от разработчиков PHP. Как только патчи выйдут, мы установим их незаметно для вашей работы.
  • Для архивных версий PHP 8.1 и ниже — этот параметр останется выключенным на постоянной основе, так как старые версии больше не поддерживаются создателями PHP и не получат обновлений.
Для 99% сайтов это изменение пройдет абсолютно незаметно, базовая загрузка картинок и файлов работает в штатном режиме.

2. Если вы используете Виртуальный сервер (VPS / VDS)
На виртуальных серверах администрированием занимаетесь вы сами, поэтому вам необходимо применить защитные меры вручную прямо сейчас.
Что нужно сделать:
1. Зайдите в вашу панель управления сервером (например, ISPmanager) под пользователем root.
2. Перейдите в раздел Настройки PHP (или Альтернативные версии PHP).
3. Для каждой установленной версии PHP зайдите в настройки и измените значение параметра session.upload_progress.enabled с On на Off (обязательно для всех режимов: Apache, CGI, FPM).
4. Сохраните изменения. Панель автоматически перезапустит службы, и защита активируется.

Если вы используете сервер без панели управления, откройте конфигурационные файлы php.ini вручную, пропишите session.upload_progress.enabled = Off и перезапустите службу php-fpm или веб-сервер.

С уважением,
Служба техподдержки вашего хостинг-провайдера

Сервисы отключены из-за уязвимостей PHP


Что происходит
Сегодня станут известны две уязвимости безопасности в PHP. Для вашей защиты и защиты нашей платформы мы временно отключили публичный доступ к следующим сервисам до их устранения:
  • my.worldstream.nl
  • customerpanel.nl
  • API Worldstream
  • Веб-сайты клиентских панелей Greenhouse
Ваши серверы, сетевое подключение и размещение оборудования в дата-центре не затронуты.

Что это значит для вас?
В настоящее время вы не можете войти в указанные выше порталы. Автоматизация и интеграция, использующие наш API, не будут работать до восстановления доступа.

Вы сами используете PHP?
Мы советуем вам предпринять тот же шаг:
Проверьте, в каких областях вашей инфраструктуры вы используете PHP, чтобы точно знать, какие обновления необходимо внести, как только они станут доступны.
Отключите общедоступные сервисы, работающие на PHP, или ограничьте к ним доступ до установки исправленных версий PHP.
После публикации мы добавим сюда ссылки на официальные рекомендации PHP.

Затронутые услуги
  • Веб-сайты
  • API
  • Worldstream

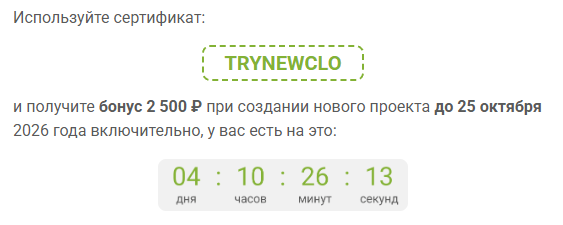
Успейте получить 2 500 ₽ на CLO 2.0 до 25 октября


Мы обновили CLO: теперь инфраструктура работает быстрее, стабильнее и предсказуемее.

Серверы, DBaaS, S3 и другие сервисы доступны в одной платформе. Масштабируйте ресурсы по мере роста и платите только за фактическое потребление.
Что нового:
  • Новая локация: кластер в отдельном машинном зале московского ЦОД IXcellerate уровня Tier III Design.
  • Быстрее сеть: поддержка DPDK и обновлённые OpenStack и OpenSDN.
  • Надёжнее хранилище: изоляция трафика защищает сервисы от влияния «шумных соседей».
  • Улучшенный DBaaS: выше производительность, исправлены ошибки, доступны актуальные версии MySQL и PostgreSQL.
  • Больше автоматизации: новый Terraform-провайдер для удобного управления инфраструктурой.
  • Новый личный кабинет: понятный интерфейс, мобильная версия и две темы оформления на console.clo.ru


console.clo.ru/sign/up/?ref_id=1249617

Критические уязвимости в PHP


Критические уязвимости в PHP: что нужно знать и сделать

1. Что произошло
21 октября команда разработки PHP выпускает экстренное обновление безопасности. Оно закрывает две критические уязвимости в ядре PHP — CVE-2026-109618 и CVE-2026-109619, обе с оценкой 9.2 из 10 по шкале CVSS v4.0 («критический» уровень). Это уязвимости класса RCE: при успешной атаке злоумышленник может выполнить произвольный код на сервере.

Обновление выходит в 17:00 по Москве (14:00 UTC). Ситуация острая: вместе с анонсом в сеть попал инструмент для эксплуатации.

2. Чего касается
Уязвимость находится не в CMS или плагине, а в самом интерпретаторе PHP — значит, затрагивает любые сайты и приложения на PHP: WordPress, WooCommerce, Drupal, Bitrix, самописные проекты.
Официальные исправления выходят только для поддерживаемых веток — PHP 8.2, 8.3, 8.4 и 8.5. Патчи для неподдерживаемых версий, будут позже, при возможности их адаптировать.

3. Что делать
Проверить, какая версия PHP используется на сайте — это видно в разделе настроек PHP в панели управления.
Обновить PHP до исправленной версии своей ветки (8.2–8.5), как только она станет доступна. Мы оперативно подготовим обновлённые сборки и сообщим отдельно об их готовности.

Если сайт работает на PHP 8.1 или более старой версии — запланировать переход на поддерживаемую ветку (минимум 8.2, рекомендуем 8.4). Это миграция, а не простое обновление пакета, поэтому стоит заранее проверить совместимость CMS и плагинов на тестовой копии.

4. Как минимизировать риск до обновления
1. Отключить потенциально уязвимую функцию (неофициальная мера)
Утёкшая информация связывает уязвимость с механизмом отслеживания прогресса загрузки. Отключается через session.upload_progress.enabled = Off и последующим перезапуском PHP.

2. Включить WAF — поможет ограниченно:
WAF разбирает запросы иначе, чем PHP, поэтому часть атак пройдёт мимо. Это способ выиграть время до патча, а не закрыть дыру.

3. Убрать непропатчиваемое из открытого доступа
Приложения на EOL-версиях PHP, которые фикс не получат, лучше увести с публичного интернета — за VPN или WAF.

Альтернативные варианты защиты на сайте Oppenet
www.opennet.ru/opennews/art.shtml?num=66516

В инциденте с VMmanager 6 закрытые контуры заказчиков не пострадали, он затронул отдельных хостинг-провайдеров


Платформа серверной виртуализации VMmanager 6, развернутая в инфраструктурах корпоративных и государственных заказчиков, инцидентом не затронута. По текущим данным, инцидент затронул только виртуализацию некоторых публичных хостинг-провайдеров. Платформу разрабатывает компания ISPsystem (АО «Экзософт»), она входит в «Группу Астра».

Что это значит
Мы продаем VMmanager двумя способами. Первый – напрямую заказчикам, которые разворачивают продукт в своем изолированном IT-контуре (on-premise). Этих заказчиков инцидент не затронул.

Второй – через публичных хостинг-провайдеров. С помощью VMmanager пользователи их сервиса могут управлять виртуальными серверами, которые сдаются в аренду. Инцидент произошел в этом сегменте.

Что уже сделали
ISPsystem выпустила оперативные обновления VMmanager 6 и продолжает усиление защиты платформы. Мы на связи с провайдерами: большую часть уязвимостей уже устранили и помогаем многим заказчикам в части обеспечения работоспособности сервисов. Техническая поддержка работает в усиленном режиме и помогает с конкретными инсталляциями.

Мы не называем пострадавших заказчиков, чтобы не создавать дополнительных рисков для их инфраструктуры.

Как это повлияет на бизнес
На другие решения Группы данный инцидент не повлиял, их работоспособность сохраняется в полном объеме. На объем бизнеса, которых затронул инцидент, приходится порядка 1% выручки группы. По текущим данным, инцидент не окажет значительного влияния финансовую стабильность бизнеса «Группы Астра».

Новая панель управления для клиентов теперь доступна на сайте my.contabo.com


Вкратце: теперь на сайте my.contabo.com открывается новая панель управления клиента (CCP). Вы входите в систему, используя свои текущие данные, и если вы используете старый пароль от панели, вас могут попросить один раз установить новый. Запросы в службу поддержки проходят через CCP, а на электронные письма от контактов из старой панели отправляется автоматический ответ. Функции выделенного сервера остались в старой панели, но теперь к ним можно получить доступ через соответствующий пункт меню в новой CCP.

Переход на новую панель управления для клиентов завершен (за исключением выделенных серверов). Панель управления для клиентов (CCP) — это веб-интерфейс, где вы управляете своими серверами, счетами, пользователями и запросами в службу поддержки. В этой статье рассказывается о том, что изменилось и что вам нужно сделать.


Что изменилось?
Теперь my.contabo.com ведет прямо на страницу входа в новую панель управления CCP, которая ранее была доступна по адресу new.contabo.com. Ваша закладка my.contabo.com продолжает работать.

Вместе с этим появились еще два изменения. Запросы в службу поддержки теперь обрабатываются исключительно через CCP, а функции выделенных серверов, которые по-прежнему находятся в старой панели, теперь легко доступны через соответствующий пункт меню в новом CCP (они будут перенесены отдельно в начале 2027 года).

Как мне войти в систему?
Для входа в систему на сайте my.contabo.com используйте либо свои старые учетные данные панели, либо учетные данные, которые вы уже используете для новой панели CCP.

Если вы войдете в систему, используя старый пароль от панели управления, вас могут попросить установить новый в рамках обновления системы безопасности входа. Это одноразовая процедура. После этого вы попадете на свою панель управления CCP и сможете продолжить работу в обычном режиме.

Если вы используете менеджер паролей, обновите сохраненную запись после установки нового пароля. Если вы вообще не можете войти в систему, воспользуйтесь нашей процедурой восстановления учетной записи.

Оформление заказа на нашем сайте не изменится. Вы можете войти на contabo.com, используя любой из этих наборов учетных данных, поэтому вам не потребуется менять пароль в процессе оформления заказа.

Я всегда пользовался только старой панелью. Что мне делать?
Войдите на сайт my.contabo.com, используя свой прежний адрес электронной почты и пароль, а затем, когда появится соответствующий запрос, установите новый пароль. Ваши услуги и счета уже внесены в новую систему CCP.

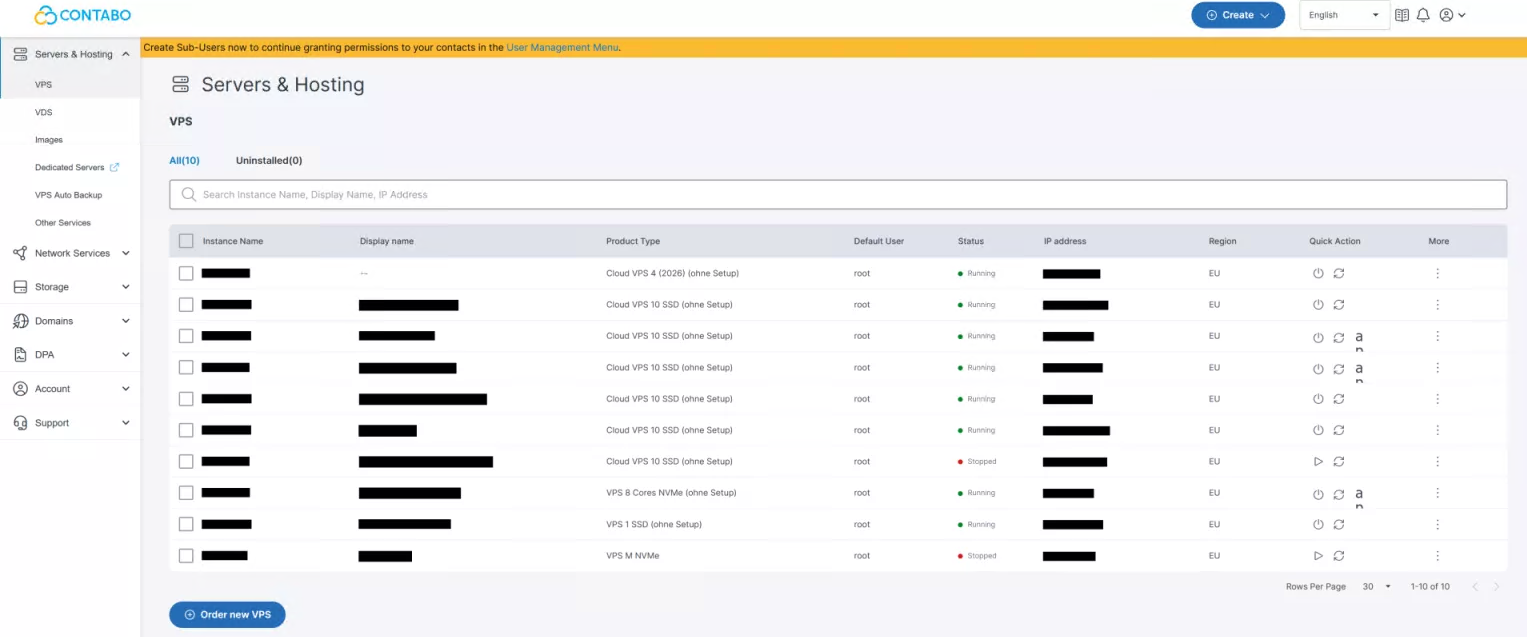
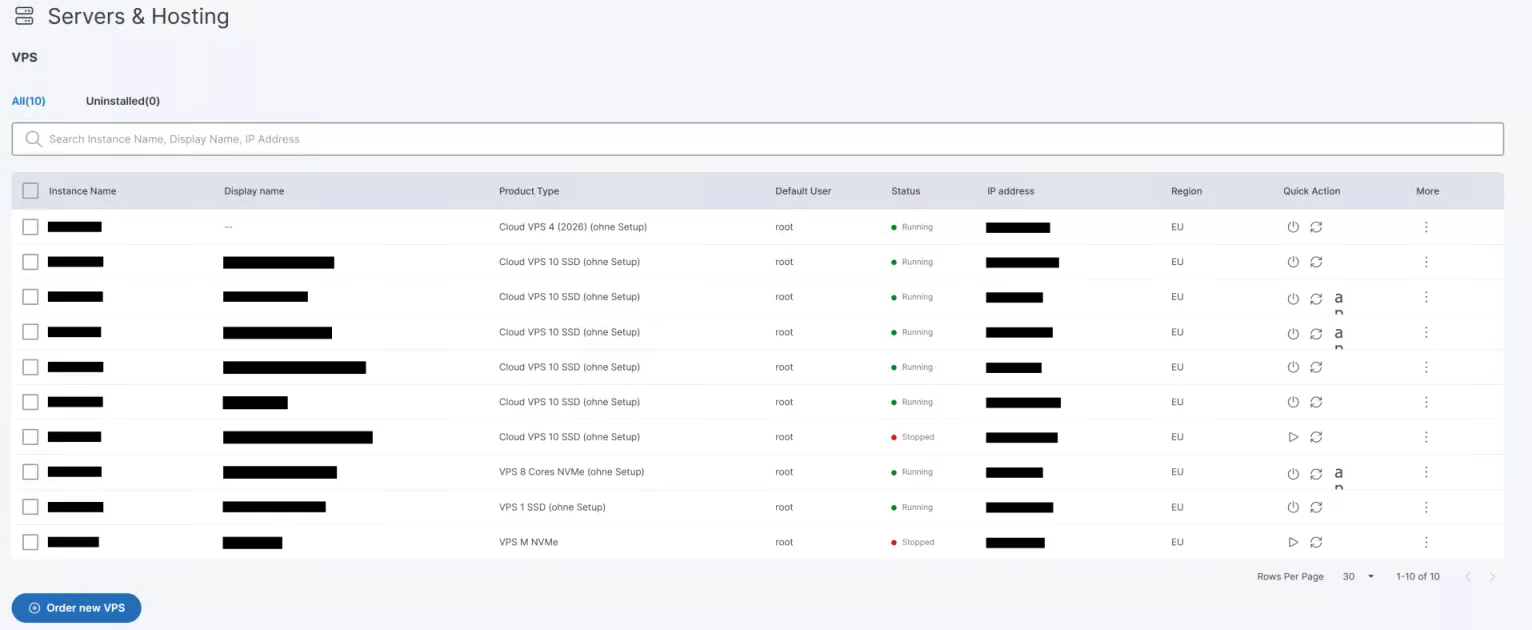
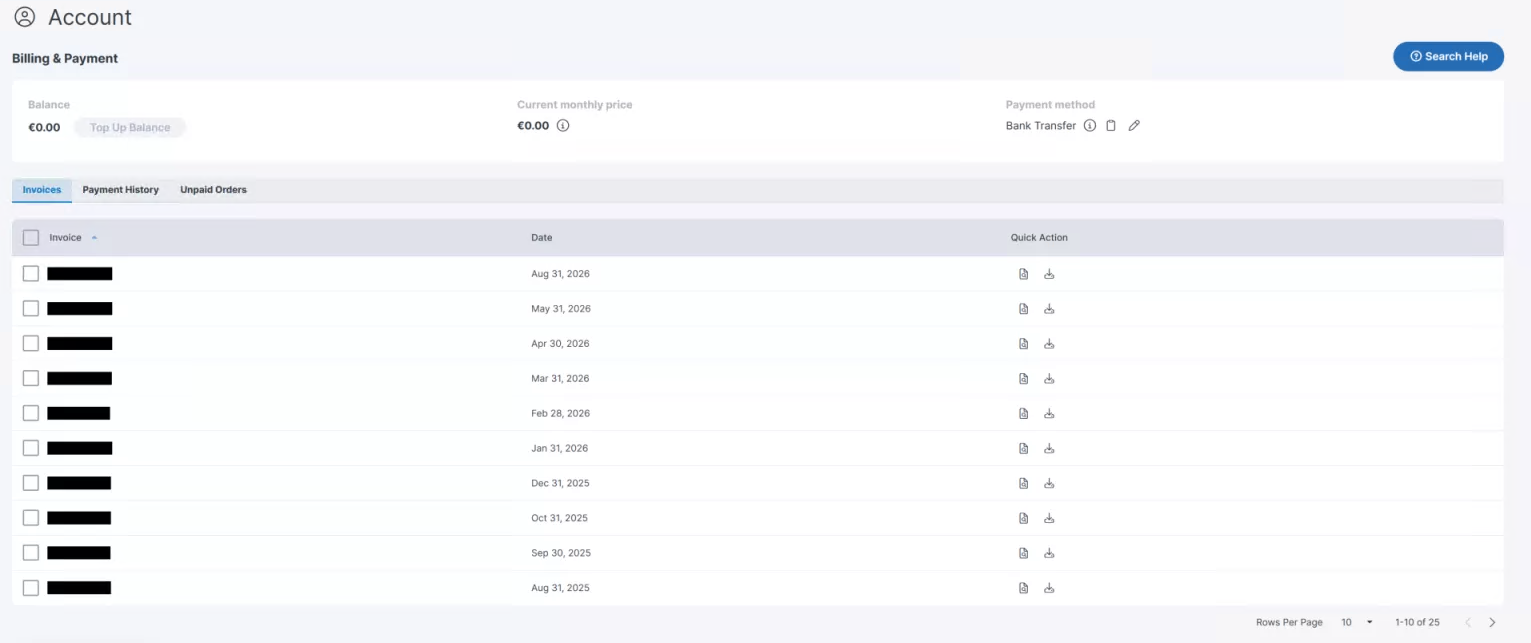
Расположение элементов отличается от старой панели. Ниже перечислены места, которые вы, вероятно, будете искать в первую очередь, используя строку меню слева:

Ваши серверы: Серверы и amp; Хостинг > [Категория продукта]

Счета и платежи: Учетная запись > Выставление счетов и оплата

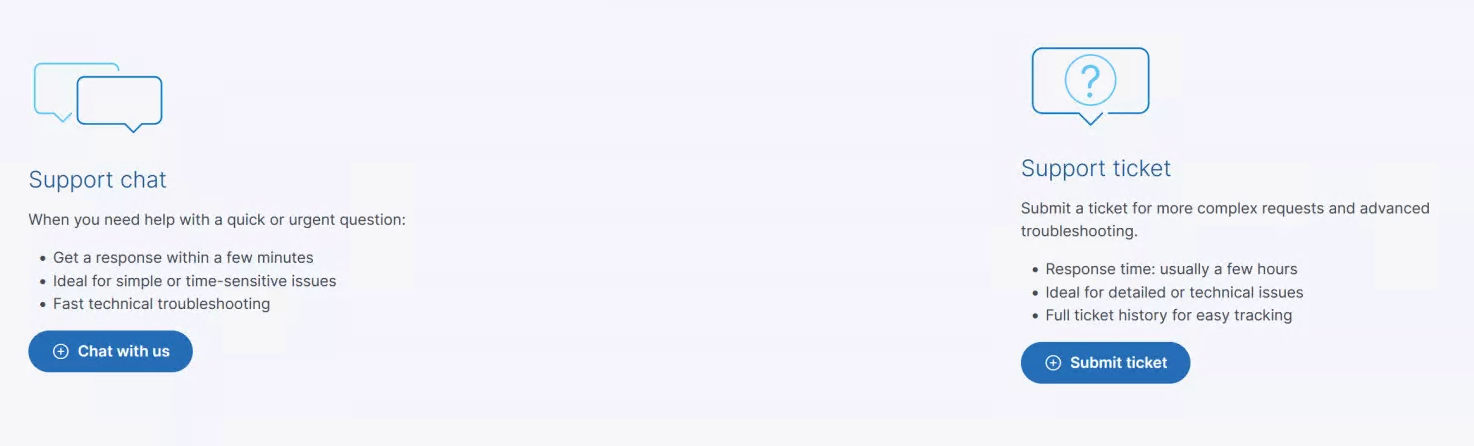
Служба поддержки и чат: Поддержка > Связаться с нами

Доступ для всей команды: Учетная запись > Управление пользователями

Как работает служба поддержки в новой CCP?
Поддержка осуществляется через раздел «Поддержка» в панели управления клиента. Наш ИИ-помощник сразу же предоставит вам первоначальные рекомендации и поможет устранить неполадки. Если это не решит проблему, ваш запрос будет передан в нашу службу поддержки, и вы также можете в любое время самостоятельно создать заявку.
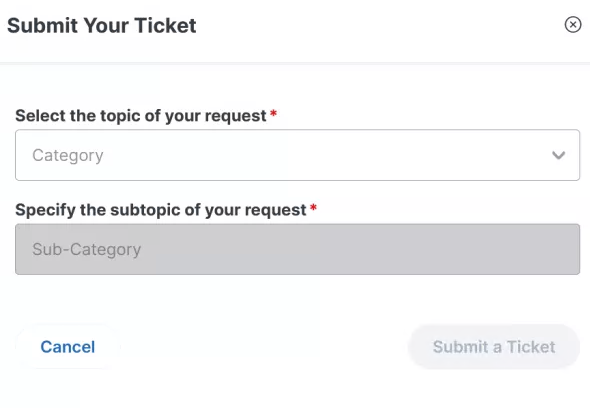

Наш адрес электронной почты службы поддержки больше не используется для запросов в службу поддержки. Если вы напишете на него, вы получите автоматический ответ с просьбой отправить ваш запрос в CCP.

Мы внесли это изменение, потому что в запросах по электронной почте часто отсутствует информация, необходимая нашей команде для начала работы. Запрос, начатый в CCP, привязывается к вашей учетной записи и поступает со всеми необходимыми для нашей команды данными. Вся история ваших заявок также остается в CCP. Это означает, что вам сначала нужно войти в систему, но это гарантирует более быстрое решение.

Что случилось с разделом «Контакты» в старой панели?
Контакты из старой панели не были перенесены в новую CCP. Контакты могли открывать и подтверждать заявки в службу поддержки по электронной почте, но у них никогда не было доступа к панели, и теперь на их электронные письма в службу поддержки приходит автоматический ответ.

После этого изменения редактировать или удалять контакты будет невозможно, а служба поддержки больше не будет отвечать на электронные письма.

Если кто-то из вашей команды использовал свой контактный статус, его заменой станет учетная запись дополнительного пользователя.

Как настроить дочерних пользователей?
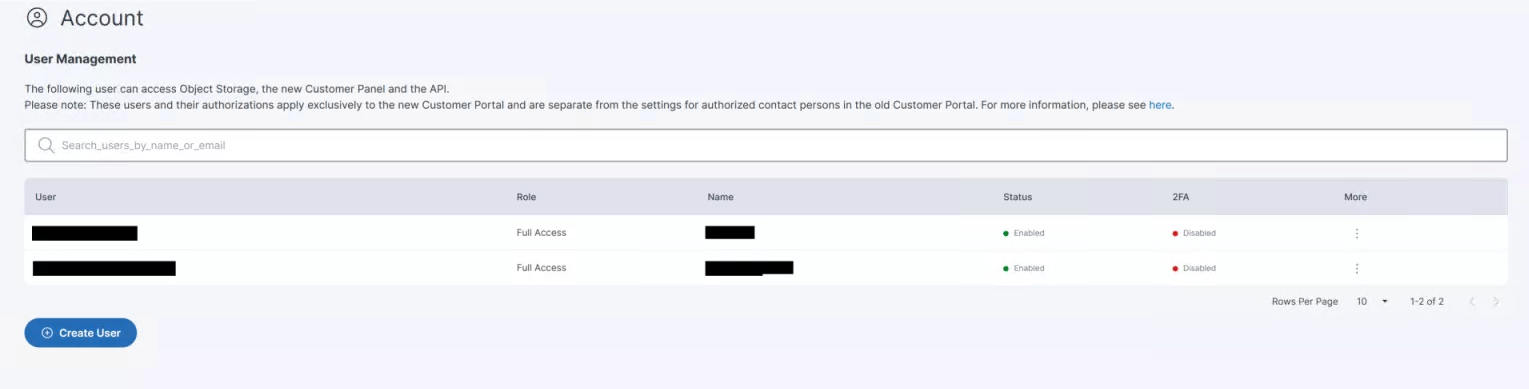
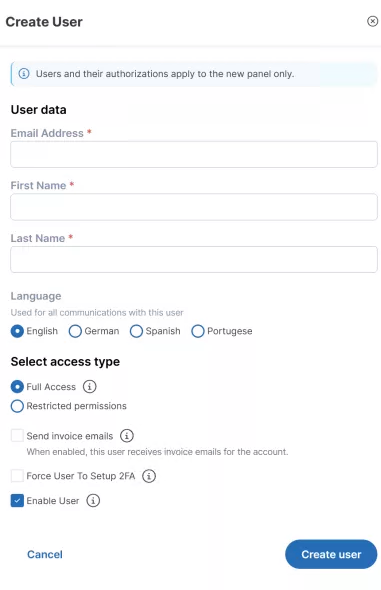
В новой панели управления CCP субпользователей можно настроить в разделе «Учетная запись» > «Управление пользователями» > «Создать пользователя». Субпользователь — это отдельная учетная запись для члена команды, права доступа к которой назначаются вами, как основным пользователем. Субпользователи могут самостоятельно открывать заявки в службу поддержки в новой панели управления CCP.

Вы сами выбираете, к чему может получить доступ каждый субпользователь, от полного доступа до доступа к определенным областям, таким как выставление счетов или объектное хранилище

Где находятся функции моего выделенного сервера?
Функции выделенных серверов, которые по-прежнему находились в старой панели, теперь расположены в отдельном разделе, который открывается из соответствующего пункта меню в новой панели управления. Этот раздел содержит только те функции, которые по-прежнему необходимы для выделенных серверов.

Вы не можете напрямую открыть раздел «Выделенный сервер», поэтому закладки на страницы в старой панели не приведут вас туда. Это на один дополнительный клик по сравнению с обычной закладкой.

Счета и платежи за выделенные серверы остаются в новой CCP, где они обрабатывались более года.
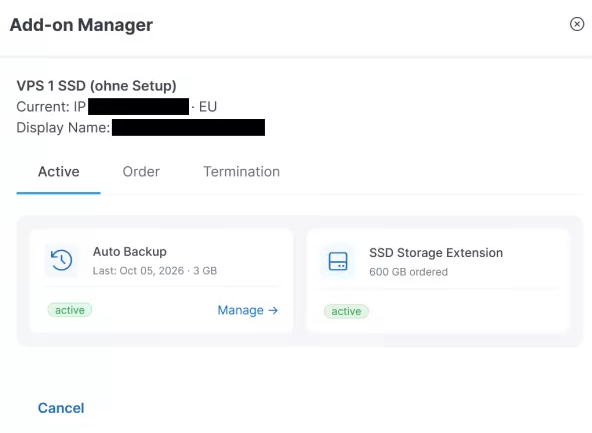


Что ещё нового в КПК?
Менеджер дополнений полностью доступен в новой панели управления. В разделе «Серверы и хостинг» откройте меню с тремя точками в столбце «Дополнительно» рядом с продуктом. Там вы можете увидеть активные дополнения и заказать новые. Вы также можете удалить большинство дополнений, не переключаясь между панелями.
Новости


19 октября 2026 — Важно: попытка несанкционированного доступа к панели VMmanager 6
17 октября была зафиксирована попытка проникновения в инфраструктуру всех хостинг-провайдеров через уязвимость в панели управления виртуальными серверами VMmanager 6. Сейчас мы выясняем, насколько серьёзной была эта попытка и могли ли злоумышленники получить доступ к данным.

Что мы уже сделали для защиты:
  • отключили внешний доступ к панели управления, чтобы атаку нельзя было повторить тем же способом;
  • заблокировали в нашей сети адрес сервера, с которого шла атака;
  • разработчики выпустили временный патч и готовят окончательное исправление. Пока оно не готово, доступ к панели останется закрытым — так безопаснее.
В чём главный риск:
Если злоумышленникам удалось войти, под угрозой могут быть данные, которые хранились на ваших виртуальных серверах: пароли, ключи доступа, токены, настройки, история команд, файлы и криптокошельки.
Что рекомендуем сделать вам:
Порядок выполнения не важен, но важно выполнить все пункты.
1. Проверьте, не заходил ли кто-то посторонний.
Посмотрите журналы входов в сервер и в сервисы, чьи ключи или пароли хранились на нём. Особое внимание — на входы с незнакомых IP-адресов после 17 октября.
2. Проверьте признаки постороннего доступа.
Если есть подозрение, что злоумышленник мог войти до смены паролей, проверьте:
  • файл ~/.ssh/authorized_keys — нет ли там лишних SSH-ключей;
  • список пользователей — не появились ли новые;
  • задания в cron и службы в systemd — не добавлено ли что-то подозрительное.
3. Смените все пароли и ключи.
Это касается всего, где использовались доступы, сохранённые на сервере:
  • пароли root и обычных пользователей;
  • SSH-ключи, API-ключи и токены;
  • доступы к базам данных, панелям управления сайтами, почте, облачным сервисам;
  • настройки CI/CD, платёжных систем и т.п.
4. Обязательно отзовите старые ключи.
Недостаточно просто создать новые ключи — старые нужно деактивировать в облачных консолях, GitHub/GitLab, у платёжных провайдеров и в других сервисах.
5. Если у вас есть криптокошельки.
Переведите средства на новые кошельки. Лучше создать их на другом устройстве, которое точно не было связано с сервером.

18 октября 2026 — Временная приостановка работы VMmanager
В панели управления VMmanager обнаружена ещё одна уязвимость. При этом признаков её эксплуатации в нашей инфраструктуре не выявлено.
В целях безопасности мы временно приостановили работу VMmanager до выхода соответствующего исправления (патча).
О восстановлении работы панели сообщим дополнительно.
Благодарим за понимание!

15 октября 2026 — Работа VMmanager восстановлена
Исправление выявленной ранее уязвимости VMmanager выпущено. Необходимые меры безопасности приняты, работа панели управления полностью восстановлена.
Напоминаем, что признаков эксплуатации уязвимости в нашей инфраструктуре не выявлено.
Благодарим за терпение и понимание!

14 октября 2026 — Временная приостановка работы VMmanager
В панели управления VMmanager обнаружена уязвимость. При этом признаков её эксплуатации в нашей инфраструктуре не выявлено.
В целях безопасности мы временно приостановили работу VMmanager до выхода соответствующего исправления (патча).
О восстановлении работы панели сообщим дополнительно.
Благодарим за понимание!

https://eurobyte.ru

Инцидент, затрагивающий персональные данные


Уважаемый клиент
Злоумышленники получили доступ к части нашей хостинговой инфраструктуры через уязвимость в программном обеспечении сторонних разработчиков. Мы не обнаружили доказательств того, что ваши данные были прочитаны или скопированы, но не можем исключить такую ​​возможность, поэтому уведомляем вас сейчас, чтобы помочь вам оценить риск и решить, следует ли сообщить об этом надзорному органу или вашим клиентам. Мы рекомендуем регулярно менять пароли, ключи и другие секретные данные, хранящиеся на ваших серверах.

Gcore выступает в качестве вашего обработчика или субподрядчика контента на ваших серверах, а вы являетесь контроллером (или обработчиком). Это уведомление отправляется без неоправданной задержки в соответствии с разделом 6.1 нашего Соглашения об обработке данных и содержит информацию, требуемую ст. 33(3) GDPR. Если вы являетесь обработчиком, пожалуйста, перешлите его соответствующим контроллерам без промедления.

Что случилось
Что нам известно

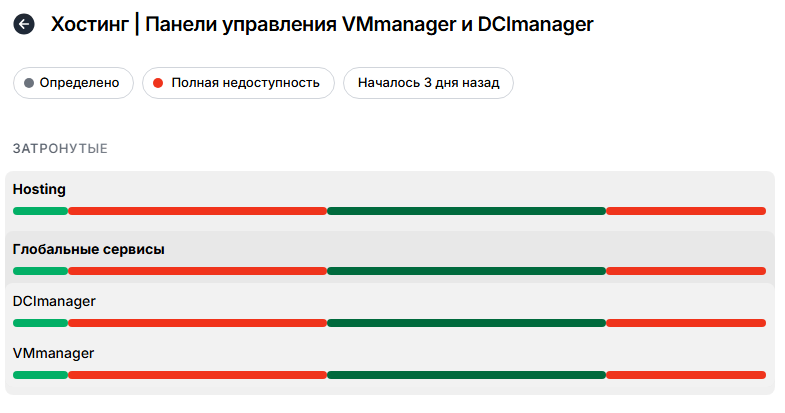
18.10.2026 в 14:44 CEST мы обнаружили несанкционированный доступ к нашим панелям управления VMmanager и DCImanager. Злоумышленники использовали уязвимость в стороннем программном обеспечении виртуализации и получили доступ к серверам (гипервизорам), на которых работают виртуальные машины клиентов. Это подтверждено в некоторых наших хостинг-центрах. В других центрах признаков этого нет.

Чего мы не знаем.
У нас нет доказательств того, что данные на ваших виртуальных дисках были прочитаны, скопированы или отправлены, но мы не можем исключить такую ​​возможность: вредоносное программное обеспечение на гипервизоре может прочитать диск виртуальной машины, не оставив следов. По этой причине мы рассматриваем этот инцидент как потенциальную утечку персональных данных.

То, чего мы не видели.
Мы не обнаружили никаких изменений или удалений данных.

Что не затронуто.
Данные учетных записей Gcore и другие данные, которые мы обрабатываем как контролеры, не затронуты. Системы выставления счетов и платежей, а также выделенные серверы не демонстрируют признаков компрометации, и у нас нет информации о том, что другие продукты Gcore затронуты.

Какие субъекты данных и какие данные задействованы?
Это зависит от того, что вы запускаете на своих серверах (например, данные ваших клиентов, сотрудников или конечных пользователей). Мы не можем достоверно оценить количество субъектов данных или записей, о которых идет речь; лучше всего это сделать вам самостоятельно.

Что это может означать для вас
Если бы ваши диски были прочитаны, злоумышленник мог бы получить ключи, файлы конфигурации, токены доступа и другие секреты, доступ к кошелькам, сохраненные данные браузера и другие файлы. Возможные последствия включают раскрытие личных и конфиденциальных деловых данных, а также повышенный риск фишинга, мошенничества, неправомерного использования личных данных и захвата учетных записей для вас и ваших субъектов данных.

Поскольку мы не можем ни подтвердить, ни исключить факт прочтения данных, мы рекомендуем при оценке риска исходить из наихудшего сценария.

Что мы сделали
  • Путь атаки остановлен. Мы отключили панели управления VMmanager и DCImanager и изолировали затронутые системы.
  • Изменены права доступа. Мы сменили все ключи и пароли, чтобы исключить любой доступ злоумышленников.
  • Удалены инструменты злоумышленников. Мы отключили все обнаруженные нами сервисы и программное обеспечение злоумышленников.
  • Заблокирована передача данных. Серверы изолированы от интернета, поэтому файлы с них не могут быть отправлены.
  • Уязвимость устранена. Мы установили все исправления и, по рекомендации поставщика, удалили пакеты, использованные в атаке. Мы не наблюдаем дальнейшей активности злоумышленников и считаем, что у них больше нет доступа.
  • Ведется расследование. Мы работаем с поставщиком, чтобы оценить полный масштаб и последствия инцидента. Мы уведомим пострадавших клиентов, если подтвердится дополнительная соответствующая информация.

Что это значит для вашего сервиса?
Существующие виртуальные машины продолжают работать в обычном режиме. Пока панели управления не будут восстановлены, вы не сможете создавать, останавливать или управлять виртуальными машинами через них. Мы восстанавливаем их поэтапно; в некоторых местах это может занять до недели.

Что мы просим вас сделать
  • Изменить пароли и SSH-ключи, а также API-ключи, токены и другие секреты, хранящиеся на затронутых виртуальных машинах или используемые с них. Это включает доступ к облаку, репозиториям кода и CI, конфигурации VPN и ключи кошелька.
  • Проверьте журналы доступа на наличие необычной активности.
  • По возможности включите многофакторную аутентификацию.
  • Оцените, обязаны ли вы уведомить надзорный орган (например, в течение 72 часов с момента обнаружения в соответствии с GDPR; вы можете считаться осведомленными с момента получения этого уведомления) или затронутых лиц в соответствии с применимым к вам законодательством.
  • При необходимости зафиксируйте инцидент во внутреннем реестре нарушений.

Контакты
Уполномоченный по защите данных: MGSI Sarl, 52a Route du Vin, L-5495 Wintrange, Люксембург, Privacy@gcore.com
По любым другим вопросам, пожалуйста, пишите на support@gcore.com

Дальнейшие обновления информации об инциденте и восстановлении будут опубликованы на странице состояния Gcore.
status.gcore.com/ru/cmvf63o6901ib1mqee09u5t6r


С наилучшими пожеланиями,
Команда Gcore

Важные меры безопасности для VMmanager 6


Мы подтверждаем информацию об инциденте, который действительно связан с уязвимостью, сценарий эксплуатации которой относится к одной из сборок продукта VMmanager, работающей в открытом информационном контуре.

Что сделано на данный момент?
​После обнаружения инцидента предпринимаются необходимые меры по устранению причин и последствий атаки, расследование продолжается. При необходимости, техническая поддержка помогает с конкретными инсталляциями.

Какие рекомендации актуальны на данный момент?
Для всех инсталляций в обязательном порядке на период инцидента необходимо:
  • На межсетевом экране в инфраструктуре закрыть доступы к платформе и узлам виртуализации для всех, кроме доверенных администраторов и технической поддержки ISPsystem, как на входящие, так и на исходящие соединения
  • Разрешить SSH-доступ к узлам и платформе управления только с доверенных адресов, а также оперативно сменить все пароли

Команда продолжает анализ происходящего и будет сообщать о новых рекомендациях по мере их появления. При появлении актуальной информации, она отобразится во всех версиях продукта, к которым она применима.