Чёрная пятница 2026: все VPS со скидкой 80%!


Чёрная пятница превращается в целую неделю огромных скидок!

С пятницы 27 ноября и до конца дня пятницы 4 декабря на Virterion.com любой VPS можно заказать со скидкой 80% на первый платеж по промокоду BLACKFRIDAY26!
Это отличная возможность сэкономить десятки долларов на аренде быстрого и надёжного виртуального сервера в Нидерландах или Болгарии.

Свежие поступления VPS уже ожидают вас на полках Virterion. Вот несколько из них:

VPS NL Middle
2 vCPU, 4 GB RAM, 20 GB SSD, 300 MBit/s
Заказать за $31.62 на 12 месяцев (вместо $158.10)

VPS BG Start
1 vCPU, 1 GB RAM, 10 GB SSD, 300 MBit/s
Всего за $1.40 на 1 месяц (вместо $7.00)

VPS SSD Storage XL
2 x vCPU, 4 GB RAM, 1.0 TB SSD, 300 Mbit/s
Только $12.60 (вместо $63.00)
Остальные не менее интересные предложения вы можете найти у нас на сайте.

Не упусти возможность получить быстрый VPS с максимальной выгодой!

Акция действует на все тарифы VPS и на любой первый период аренды.
Мы работаем по часовому поясу Mountain Standard Time (MST).

Обновление о восстановлении сервисов Beget


Коротко: восстанавливаем файловые бэкапы VPS под выдачу пользователям. Работаем над восстановлением серверов. Ниже сроки по каждому этапу.

Пока сервисы не восстановлены, оплата не списывается.

Облако (VPS)
Большая часть файловых бэкапов сохранилась, и мы готовимся их отдавать.
Работы идут в два этапа.
Этап 1. Восстановление работы серверов с резервными копиями
  • Ориентировочный срок окончания работ — до 24 часов с момента публикации.
Этап 2. Панель управления
  • Продолжаем работу над панелью управления, синхронизируем её с резервными копиями и покажем их в панели. После этого вы сможете получить доступ к бэкапам.
  • Ориентировочный срок окончания работ — 5 дней с момента публикации. Мы стараемся сделать это раньше, но возникают технические сложности.

Работы по этим направлениям идут полностью параллельно и ведутся двумя командами.
Мы прикладываем максимум усилий, чтобы успеть раньше.

Хостинг и выделенные серверы
Сейчас работают:
  • 100% выделенных серверов без нашего администрирования;
  • 60% серверов виртуального хостинга;
  • 40% выделенных серверов под нашим администрированием.

Остальные серверы восстанавливаются медленнее, так как они пострадали сильнее.
Для части из них нужно подготовить оборудование, заново развернуть программное окружение и сервисы. Данные значительной части этих серверов будут восстановлены из резервных копий.
Сейчас нет возможности определить точные сроки окончания этих работ. Когда у нас будет информация, мы сообщим отдельно.

Почта
Работает 99% почтовых серверов, оставшийся 1% восстанавливаем.
Веб-интерфейс webmail.beget.ru доступен.

Панель управления
Приоритет — на доступ к бэкапам и управлению доменами.
О доступности оповестим вас в этом канале.

Мы понимаем, насколько эта ситуация критична для вас и ваших проектов. Вся команда работает круглосуточно, посменно.

Спасибо за терпение и понимание. Следующее обновление опубликуем, когда будет достоверная информация.

Новые выделенные серверы на AMD EPYC с сетью 10 Гбит/с


В линейке выделенных серверов Servercore появились две конфигурации на высокочастотных процессорах AMD EPYC 9004 (F-серия). Одна рассчитана на задачи, где важна скорость отдельного ядра, другая на параллельные вычисления. Обе подходят для сборки кластеров: в них NVMe-диски и подключение 10 Гбит/с с MC-LAG.

[ AL26-NVMe-10GE ]
Для баз данных и сервисов, чувствительных к задержкам
AMD EPYC 9274F (24 ядра, 4,05 ГГц)
256 ГБ DDR5 ECC Reg
2x 3,84 ТБ NVMe
Высокая частота процессора и 256 МБ кэша L3 ускоряют последовательные вычисления, а NVMe-диски держат интенсивные операции чтения и записи. Конфигурация подходит для высоконагруженных СУБД, серверов приложений и сервисов, чувствительных к задержкам.
от 711 732 тенге или 15 367 156 сумов в месяц
servercore.com/ru/services/dedicated-servers/

[ AL73-NVMe-10GE ]
Для Kubernetes, VDI и HPC
2x AMD EPYC 9474F (96 ядер, 3,6 ГГц)
256 ГБ DDR5 ECC Reg
2x 1,92 ТБ NVMe + 500 ГБ NVMe M.2
Сервер сочетает большое количество ядер с высокой частотой каждого. Поэтому он подходит для нагрузок, которые хорошо распараллеливаются: Kubernetes-кластеров, виртуальных рабочих столов и HPC-расчетов.
от 811 017 тенге или 17 510 854 сума в месяц
servercore.com/ru/services/dedicated-servers/

В обеих конфигурациях:
  • подключение 10 Гбит/с с MC-LAG;
  • два и более блока питания;
  • KVM-консоль;
  • бесплатная защита от DDoS и техподдержка 24/7;
  • uptime 100% по SLA с финансовой гарантией.

Япония стала 13-й локацией HIP-HOSTING


Расширяем границы инфраструктуры! Теперь вы можете развернуть VPS в Японии — одном из ключевых технологических и сетевых центров Восточной Азии.

В основе японской локации — процессоры Intel Xeon E5-2697A v4:
  • 16 ядер / 32 потока;
  • Частота до 3,60 ГГц;
  • KVM-виртуализация и SSD-хранилище;
  • Полный root-доступ.

VPS в Японии — от $3/мес. Новая локация доступна по стандартной тарифной сетке HIP-HOSTING: никаких региональных наценок, доплат за размещение или изменения привычных условий обслуживания.

Выбирайте Японию для запуска новых проектов, выхода на азиатские рынки или размещения инфраструктуры ближе к целевой аудитории.

13 локаций. Единая глобальная инфраструктура. Япония — уже в HIP-HOSTING!

Выбрать VPS в Японии hip.hosting/location/japan-tokyo

—

Japan Becomes HIP-HOSTING's 13th Location
We're expanding our global infrastructure! You can now deploy VPS servers in Japan, one of East Asia's leading technology and network hubs.

The new Japanese location is powered by Intel Xeon E5-2697A v4 processors, featuring:
  • 16 cores / 32 threads;
  • Clock speeds of up to 3.6 GHz;
  • KVM virtualization and SSD storage;
  • Full root access.

VPS in Japan starts at just $3/month. The new location follows HIP-HOSTING's standard pricing — no regional surcharges, additional hosting fees, or changes to the terms you're already familiar with.

Choose Japan to launch new projects, expand into Asian markets, or bring your infrastructure closer to your target audience.

13 locations. One global infrastructure. Now in Japan!

Делаем максимум. Извините за перерывы. Объемы возвращаются.


За последние 2 недели у нас временный «sold out» на VPS-2, VPS-3 и VPS-4, в то время как VPS-1 продолжает быть доступным.

Причина проблемы:
Основываясь на продажах предыдущих месяцев, мы запланировали запас серверов на октябрь, который был распродан за 10 дней вместо 30 дней.

В 3 раза больше заказов в день, чем обычно! Спасибо!

За 2 недели мы скорректировали объемы и увеличиваем темпы производства уже на этой неделе, чтобы произвести в 5 раз больше серверов в ноябре, чем изначально планировалось. Это должно компенсировать объемы за октябрь и ноябрь.

Хотя мы считаем, что теперь у нас правильные объемы до марта 2027 года, все равно будут небольшие перерывы в поставках, на несколько дней, то тут, то там. Также возникнут проблемы с равномерной доставкой VPS во все локации.

В то же время, мы сможем обеспечивать непрерывные поставки в RBX, где мы умеем размещать серверы разных типов и поэтому гарантировать быструю доставку в ближайшие 6 месяцев нескольких сотен тысяч VPS (!!). И мы ищем решения, чтобы снова поставлять несколько сотен тысяч VPS начиная с марта 2027 года.

Короче, мы работаем над этим. Делаем максимум. Извините за перерывы. Объемы возвращаются.

Новая услуга - IP-транзит - гибкий доступ в Интернет


IP Transit — это услуга, предоставляющая клиентам доступ в Интернет через сеть Mevspace. Эта услуга предназначена для клиентов, которым требуется надежное подключение к Интернету и возможность обмена маршрутной информацией с использованием BGP, включая поддержку собственного ASN и адресного пространства IP.

Открытый порт и приверженность делу
В рамках услуги клиент получает открытый порт с указанной максимальной пропускной способностью, например, 100 Гбит/с. Открытый порт определяет максимальный объем полосы пропускания, который может использовать клиент.

Независимо от максимальной пропускной способности порта, определяется минимальный уровень полосы пропускания, покрываемый фиксированной платой, независимо от фактического использования. Например, для порта 100 Гбит/с этот уровень может составлять 5 Гбит/с

В то же время клиент может использовать пропускную способность сверх выделенного лимита, вплоть до максимальной пропускной способности порта, при этом использование измеряется по методу 95-го процентиля.

Расчет стоимости производится на основе 95-го процентиля.
Если использование полосы пропускания превышает выделенный объем, для определения уровня оплачиваемого использования может использоваться метод 95- го процентиля.

В течение всего расчетного периода использование полосы пропускания измеряется через регулярные интервалы. 5% самых высоких значений отбрасываются. Наибольшее значение из оставшихся 95% измерений используется в качестве уровня оплачиваемого использования.

Такой подход позволяет клиентам гибко использовать доступную полосу пропускания и справляться с временными всплесками трафика без необходимости постоянного ограничения максимальной пропускной способности порта.

Если значение, рассчитанное с использованием 95-го процентиля, ниже оговоренного в договоре обязательства, для выставления счетов все равно используется уровень обязательства.

Гибкость без постоянной оплаты максимальной пропускной способности.
Модель, основанная на открытом порте, гарантированном объеме трафика и 95-м процентиле, позволяет клиентам использовать высокую пропускную способность при необходимости, не прибегая к постоянному ограничению максимальной пропускной способности порта.

Кратковременные всплески трафика, известные как пики трафика, исключаются из 5% самых высоких показателей. Это означает, что отдельные или кратковременные пики трафика не приводят автоматически к выставлению клиенту счета на основе максимального использования полосы пропускания, достигнутого в течение месяца.

В то же время, метод 95-го процентиля отражает фактическое устойчивое использование полосы пропускания клиентом. Если высокое использование полосы пропускания продолжается в течение достаточно большой части расчетного периода, это может повлиять на окончательный уровень оплачиваемого использования.

  • BGP (Border Gateway Protocol) — протокол, позволяющий сетям обмениваться маршрутной информацией через Интернет и определять, как должен маршрутизироваться трафик.
  • ASN (Autonomous System Number) — уникальный номер, идентифицирующий сеть в Интернете. Наличие собственного ASN позволяет клиенту самостоятельно управлять своими маршрутами BGP.
  • Открытый порт — это порт, максимальная пропускная способность которого определяет самый высокий уровень полосы пропускания, доступный клиенту, например, 100 Гбит/с .
  • Пропускная способность — это объем данных, который может быть передан через порт за определенный период времени.
  • Обязательство — минимальный уровень пропускной способности, за который клиент платит фиксированную плату. Независимо от фактического использования, сумма, выставленная к оплате, не может быть ниже этого уровня.
  • 95-й процентиль — метод измерения использования полосы пропускания, при котором исключаются 5% самых высоких значений, а для выставления счетов используется наибольшее значение из оставшихся.

mevspace.com

Теперь спотовые цены открыты и не имеют ограничений


8 октября мы запустили спотовые цены на виртуальные машины с возможностью прерывания. Интерес со стороны отрасли оказался больше, чем мы ожидали, и один из вопросов, который нам постоянно задавали, касался того, как на самом деле будет вести себя цена.

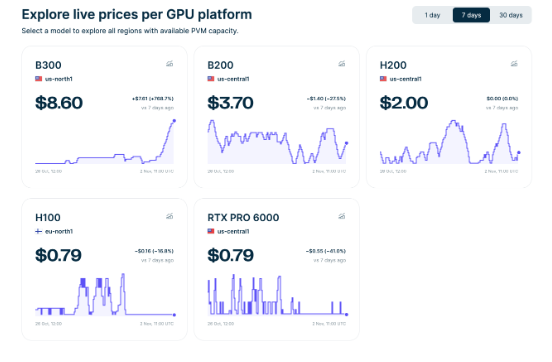
Две недели назад мы обнародовали эти данные. API для просмотра цен теперь доступен всем, а панели мониторинга цен в режиме реального времени размещены на нашем веб-сайте. Любой может увидеть текущие цены и историю цен для любого типа графического процессора и региона, даже с телефона, без входа в консоль.


Снятие ограничения на спотовые цены
Сегодня мы вносим второе изменение: мы снимаем ограничение цены. До сих пор спотовая цена всегда оставалась на один цент ниже цены по требованию. С сегодняшнего дня она может превышать её.

Ограничение цены служило своего рода ограничителем на этапе запуска. Поскольку спотовые цены остаются стабильными, мы готовы позволить цене свободно меняться и отражать реальные рыночные условия на платформе Nebius.

Ваши элементы управления не изменились.
Установите максимальную цену, и с вас никогда не будет взиматься плата выше нее. Выберите опцию «следовать за спотовой ценой», и колебания цен не повлияют на вашу работу.

Если вы используете ресурсы с возможностью вытеснения в качестве виртуальных машин, бессерверных приложений искусственного интеллекта или управляемых узлов Kubernetes, сейчас самое время пересмотреть свои настройки. Определение максимальной цены — это самый простой способ исключить затраты, к которым вы не готовы.

А если вам срочно нужна емкость для размещения видеокарт, и цена не является для вас ограничивающим фактором, то следование спотовой цене открывает больше возможностей, чем раньше. Отсутствие ограничений позволяет вам поддерживать емкость даже в периоды пикового спроса, которые ранее были бы для вас препятствием.

nebius.com/spot-prices

Готовим новую панель управления VDS: что изменится и как пройдёт переход


Мы начинаем переход на собственную панель управления виртуальными выделенными серверами. Это большое обновление, которое даст нам больше свободы в развитии сервиса, а вам со временем предложит новые возможности для работы с VDS.

Собственное решение позволит нам быстрее внедрять нужные функции, дорабатывать управление серверами и учитывать пожелания клиентов. Мы хотим, чтобы дальнейшее развитие панели зависело прежде всего от реальных задач, с которыми вы сталкиваетесь каждый день.

Что потребуется для перехода
Обновление затронет не только внешний вид панели, но и техническую часть сервиса. Полная миграция потребует времени и, к сожалению, не обойдётся без перерывов в работе отдельных VDS.

При переносе потребуется лишь перезапуск виртуальных серверов. На это время сайты, приложения и другие размещённые на них сервисы будут недоступны. Если какие-то программы вы запускаете вручную, после перезагрузки их также может потребоваться запустить заново.

Кроме того, изменятся виртуальные MAC-адреса сетевых интерфейсов. Если внутри VDS есть настройки, правила или лицензии, привязанные к текущему MAC-адресу, их может потребоваться обновить. При нестандартной конфигурации сети после переноса возможна дополнительная настройка подключения.

Изменится и привычный порядок работы с панелью. Некоторые разделы и действия будут выглядеть иначе, поэтому на освоение нового интерфейса понадобится немного времени. На начальном этапе также возможны отдельные недочёты, которые нам предстоит исправлять по результатам реального использования.

Как подготовиться
Перед переносом рекомендуем:
  • Сохранить актуальную резервную копию важных данных за пределами VDS.
  • Проверить, что необходимые приложения и службы запускаются автоматически после перезагрузки.
  • Проверить настройки и лицензии, если они привязаны к MAC-адресу.
  • Если на сервере выполняются длительные задачи, учитывать возможный перезапуск и сохранять промежуточные результаты.

Настоятельно рекомендуем до начала миграции самостоятельно перезагрузить VDS и убедиться, что операционная система загружается, а все необходимые сервисы запускаются и работают корректно. Это позволит заранее обнаружить и устранить проблемы, которые могут проявиться при любой перезагрузке: ошибки конфигурации, отключённый автозапуск служб, последствия незавершённых обновлений и другие неисправности внутри ОС.

В рамках миграции мы не изменяем содержимое диска VDS, установленные пакеты, настройки операционной системы и ваших приложений. При этом потребуется перезапуск сервера и изменятся виртуальные MAC-адреса сетевых интерфейсов. Если ваши настройки или лицензии привязаны к MAC-адресу, их потребуется отдельно проверить и при необходимости скорректировать.

Сам по себе сбой, обнаруженный после технических работ, не означает, что он вызван миграцией. Проблемы загрузки и запуска приложений, связанные с существующими настройками или состоянием ПО внутри VDS, требуют отдельной диагностики. Пожалуйста, выполните проверочную перезагрузку заранее, чтобы такие неисправности можно было выявить и исправить до переноса.

После переноса стоит проверить доступность сервера и работу основных приложений. Если что-то работает иначе или возникли сложности с подключением, обратитесь в поддержку.

Мы понимаем, что даже один перезапуск может нарушить ваши планы. Наша задача состоит в том, чтобы свести неудобства к минимуму и сделать переход максимально спокойным. При этом обещать полное отсутствие сложностей при таком обновлении было бы нечестно.

Спасибо за терпение и доверие. Мы вкладываемся в собственную платформу, чтобы дальше предлагать вам более удобное управление, больше гибкости и новые возможности, которые действительно нужны в работе.

hosting-vds.com

В ядре Linux критическая уязвимость CVE-2026-98432 (CVSS 9.8)


Удалённый злоумышленник без учётных данных может уронить необновлённый сервер через любой открытый IPv4 TCP-порт. Red Hat предупреждает, что уязвимость может привести и к удалённому выполнению кода. Anthropic описала эксплойт, который получает root на серверах с листенером Multipath TCP (MPTCP).

Затронуты Linux-серверы с ядром 4.4 и новее, то есть практически все. У VPS на KVM собственное ядро, независимое от нашего хоста: обновлять его и перезагружаться нужно внутри VPS.
Не затронуты: RHEL 7, CentOS 7, CloudLinux 7 (не гибридный), Windows, FreeBSD и другие не-Linux системы.

Реальных атак на 2 ноября не зафиксировано, но исправление публично и доступно для анализа.

Что сделать:
  • Исправление вышло: Debian 12/13, RHEL 8/9/10, AlmaLinux 8, SLES 16.0, openSUSE Leap 16.0, SLES 15 SP4/SP5/SP6 LTSS, Proxmox VE. Сделайте бэкап, обновите ядро и перезагрузитесь. Новое ядро защищает только после перезагрузки
  • Исправление в тестировании или раскатывается: AlmaLinux 9/10, CloudLinux 7h/8/9/10, SLES 15 SP7. Примените временную защиту и обновитесь после выхода в стабильный репозиторий
  • Исправления пока нет: Ubuntu 26.10/26.04/24.04/22.04, Rocky Linux 8/9/10. Ubuntu 20.04/18.04/16.04: только через Ubuntu Pro / ESM, сроков нет. Debian 11 и старше: только платная LTS. CentOS 8 / Stream 8 и другие снятые с поддержки версии: исправления не будет, переходите на поддерживаемую версию. Примените временную защиту сейчас

Как обновить ядро:
Debian 12/13, Ubuntu (после выхода исправления), Proxmox VE:
sudo apt update && sudo apt full-upgrade
sudo reboot


RHEL 8/9/10, AlmaLinux, Rocky Linux, CloudLinux:
sudo dnf --refresh updateinfo info --cves CVE-2026-98432
sudo dnf update 'kernel*'
sudo reboot


openSUSE / SLES:
sudo zypper refresh && sudo zypper patch && sudo reboot


Временная защита:
Отбрасывайте входящие IPv4 TCP-пакеты с IP-опциями, обычный трафик их не использует. Правило опубликовал Red Hat (RHSB-2026-016), он советует сначала проверить его на вашем трафике. Создайте каталог:
sudo mkdir -p /etc/nftables.d

Сохраните правило в /etc/nftables.d/cve-2026-98432.nft:
table inet cve_2026_98432 {
    chain input {
        type filter hook input priority -310; policy accept;
        ip protocol tcp ip hdrlength > 5 counter drop
    }
}

Загрузите и проверьте:
sudo nft --check --file /etc/nftables.d/cve-2026-98432.nft
sudo nft --file /etc/nftables.d/cve-2026-98432.nft
sudo nft list table inet cve_2026_98432


Если сервер маршрутизирует трафик в Docker или LXC, замените хук на prerouting. Не применяйте фильтр в сетях с метками безопасности CIPSO / NetLabel
Чтобы правило сохранилось после перезагрузки, добавьте строку include "/etc/nftables.d/cve-2026-98432.nft" в /etc/nftables.conf (Debian/Ubuntu) или /etc/sysconfig/nftables.conf (семейство RHEL) и выполните sudo systemctl enable nftables
На системах только с iptables:
sudo iptables -t raw -I PREROUTING -p tcp -m u32 --u32 "0>>24&0x0F=6:15" -j DROP


Отключите Multipath TCP, если он не нужен:
sudo sysctl -w net.mptcp.enabled=0
echo 'net.mptcp.enabled = 0' | sudo tee /etc/sysctl.d/99-cve-2026-98432.conf


Затем перезапускайте сервисы, которые показывает эта команда, пока её вывод не станет пустым:
sudo ss -lnMp


Это сужает атаку, но не устраняет уязвимость: ошибка не специфична для MPTCP

Временная защита снижает риск, но не заменяет обновление ядра.

Бюллетень Red Hat: access.redhat.com/security/vulnerabilities/RHSB-2026-016
Статус исправления для Ubuntu: ubuntu.com/security/CVE-2026-98432
Нужна помощь? Напишите нам: ishosting.io/ru/support

Обновления


https://timeweb.cloud

30 октября 2026 Сразу видно, на что уходят токены
В ИИ-сервисах появилась вкладка «Активность» — общий дашборд по всем API-ключам и агентам. Он помогает ответить на главные вопросы о расходах:
1. Почему вырос счет за месяц? Наверху пять цифр: расходы, запросы, токены, доля кэша и средняя цена за 1 млн токенов. Ниже — топ ключей и агентов: видно, кто тратит больше всех.
2. Как простые задачи выходят дорого? Расходы разложены по моделям и типам токенов — видно, какие запросы можно перевести на модель подешевле.
3. Работает ли кэш? Доля кэша есть в общих цифрах, а подробности — на отдельном графике.
4. Откуда резкий скачок расходов? В режиме «Тренды» видно, какие модели и ключи растут быстрее всего. Новый всплеск не потеряется в общей сумме.
А еще у каждой модели в AI Gateway появилась своя карточка — параметры больше не нужно искать отдельно. По клику открываются:
Цена и калькулятор «Сколько это будет стоить»
— Контекст, максимальный ответ, режим рассуждений, вызов функций и Batch API
— Индексы Artificial Analysis: интеллект, программирование, агентность
— Скорость генерации, задержка первого токена и доступность за сутки
— Где и кем обрабатываются данные
— Ваше использование модели за 30 дней
— Готовый код для подключения по API

29 октября 2026 Осенняя_уборка.сom
Навели порядок в разделе «Домены» — все по вашим идеям и запросам (раз, два, три). Теперь будет гораздо проще следить за сроками, хранить заметки и забирать DNS-записи.
1. Самое срочное: отсортировали домены по дате окончания, просили не раз и не два. Вверху списка будут уже удаленные регистратором, следом — ближайшие к окончанию. Если нужен обратный порядок — нажмите на заголовок «Автопродление».
2. Домены у других регистраторов. Рядом с ними появился бейдж «НЕ У НАС», а под названием — дата окончания. За 60 дней до нее срок дублируется в колонке «Автопродление», только без кнопки продления.
3. DNS-записи.zоne. Добавили кнопку «Импорт и экспорт» в разделе DNS: через нее все записи домена скачиваются в формате .zone. Например, чтобы сохранить копию зоны перед правками или показать настройки.
4. Заметки. Чтобы через полгода не гадать, для какого проекта был куплен домен, есть «Комментарий к домену» в шапке. В общем списке он виден в подсказке рядом с названием.
Все обновления уже в панели — как и повод разобрать накопленные домены.

28 октября 2026 Один ключ к видео и картинкам
Сравнить несколько видеомоделей, оживить фото или сгенерировать картинки для рекламы теперь можно через AI Gateway по тому же ключу, что и текст. Подключили сразу 23 модели, чтобы было из чего выбрать:
Veo 3.1 от Google — сгенерировать ролик сразу со звуком
Kling 3.0 и O3 от Kuaishou — провести героя через несколько планов
Seedance 2.0 и 2.5 от ByteDance — снять динамичную рекламу с движением камеры
Gen-4.5 и Gen-4 Turbo от Runway — оживить фото товара
Hailuo 3 и H3 Max от MiniMax — сделать вертикальный ролик для соцсетей
Wan 3 и Wan 3 Prime от Alibaba — получить длинный ролик за один проход
Seedream 5 от ByteDance — нарисовать картинку с аккуратным текстом
Gen-4 Image от Runway — поместить одного персонажа в разные сцены
Как это работает: отправляете через API промпт и, если нужно, картинку — через несколько минут забираете ролик. Картинки приходят сразу, до четырех за запрос. Чтобы сменить модель, достаточно поменять ее название.
Так черновики можно делать на Wan 3 или Hailuo H3 Max от 6,75 ₽ за секунду, а финалить на Veo 3.1: 8 секунд со звуком за 432 ₽, без звука — 216 ₽. Оплата за секунды готового ролика.

27 октября 2026 У рестарта в App Platform появился план Б
Обычного перезапуска контейнера хватает не всегда. Например, если процесс завис или его завершил OOM, а приложение так и не восстановило работу.
На такой случай добавили возможность перезагрузить всю среду выполнения. Теперь при перезапуске приложения можно выбрать один из двух вариантов:
Перезапуск контейнера — перезапускается только контейнер с приложением. Подходит для большинства ситуаций.
Перезапуск среды выполнения — перезагружается сервер, на котором работает приложение. Пригодится, когда обычный рестарт не помог.
Оба варианта уже доступны в панели. А если приложение регулярно падает из-за нехватки памяти, стоит проверить потребление ресурсов — перезапуск не устранит саму причину.

26 октября 2026 Бэкапы для выделенных серверов — еще и в S3
У выделенных серверов появились бэкапы. Подключаете — и в вашем S3 сам появляется холодный бакет с плашкой «Бэкапы сервера». Там же переход к настройкам.
Копии в нем можно только читать. Агент сервера записывает новые, но стереть их не может даже своим ключом, так что утечка бэкапам не страшна. А если удалить сервер или бакет, ключ тут же блокируется: никаких забытых доступов.
Сколько копий создавать, решаете сами: есть автоматическая ротация по заданному числу и ручное удаление из панели. Если удалили бакет по ошибке — переподключите бэкапы, и сервер получит новый.
Стоимость — 6 ₽ за 1 ГБ в месяц, сам бакет бесплатный.

22 октября 2026 Непубличный Kubernetes
Теперь кластер можно создать с мастером без публичного IP. Управление будет доступно только из приватной сети, а приложения продолжат работать для пользователей как обычно.
Когда может пригодится:
1. Политика компании или условия проекта запрещают публичный доступ к API кластера.
2. С API работают только CI/CD-раннеры и сервисы внутри вашей приватной сети, поэтому публичный адрес не нужен.
3. Хотите убрать API из открытого доступа, чтобы к нему нельзя было обратиться из интернета.
Как тогда управлять кластером?
Через бастион-хост — отдельный сервер с доступом в приватную сеть. Работает как проходная: сначала подключаетесь к нему, а уже через него — к API кластера. Настраивается самостоятельно, подробная инструкция → в доке.
Как сделать приватную мастер-ноду: при создании кластера отключите публичный IP в разделе «Конфигурация мастер-нод». У существующего кластера убрать публичный IP не получится.

21 октября 2026 Вышел патч для двух критических уязвимостей в PHP
Разработчики PHP выпустили исправления для двух критических уязвимостей, через которые можно удаленно выполнить код на сервере (CVE-2026-109618 и CVE-2026-109619). Детали уже обсуждают публично, поэтому в ближайшие часы ожидаются массовые попытки взлома.
Если на ваших виртуальных серверах работают проекты на PHP, обновитесь как можно скорее.

20 октября 2026 Расширили холодное хранилище S3 на 1 ПБ
Потребность в хранении данных растет, поэтому мы увеличили емкость в холодном S3 еще на 1 петабайт. Этого объема хватит, чтобы ваши проекты продолжали масштабироваться без задержек.
Холодное хранилище отлично подходит для:
— Резервных копий
— Долгосрочных архивов
— Системных логов
Это данные, к которым вы обращаетесь редко, но они всегда должны быть под рукой в полной сохранности. В ближайшее время добавим еще 3 ПБ, чтобы обеспечить запас емкости на будущее.

19 октября 2026 Показываем расходы и переключаем модели в AI Gateway
В AI Gateway сразу два обновления — теперь можно посмотреть стоимость и статус каждого запроса, а еще настроить резервные модели для AI-ключа на случай, если основная не ответит.
1. Логи запросов — чтобы проверять результаты и следить за расходами
В AI Gateway появилась вкладка «Логи». Для каждого запроса по AI-ключу можно посмотреть модель, токены, стоимость и статус запроса.
Логи доступны только владельцу аккаунта и содержат запросы начиная с 9 октября. Тексты промптов и ответов не сохраняются.
2. Резервные модели — на случай, если основная модель не отвечает
Для AI-ключа можно выбрать до двух резервных моделей. Если основная недоступна — AI Gateway сам отправит запрос на одну из двух запасных.
Сработает при сбое у провайдера, таймауте модели или ограничении частоты запросов.
Где включить: ИИ-сервисы → AI Gateway → нужный ключ → «Управление» → «Резервные модели».
Оплата считается только за модель, которая ответила. Запасная может стоить дороже основной — учитывайте при выборе.

16 октября 2026 Больше фреймворков и контроля над деплоями
В App Platform выкатили два релиза для разных этапов деплоя: от создания приложения до проверки изменений.
1. Выбираем фреймворк
Расширили список поддерживаемых фронтенд-фреймворков и добавили еще шесть:
• Astro — для блогов, лендингов и контентных сайтов.
• TanStack Start — для веб-приложений с обработкой данных на сервере.
• Solid — для интерактивных интерфейсов с частым обновлением данных.
• SolidStart — для приложений на Solid с серверным рендерингом.
• Remix — для приложений на React с формами и работой с данными.
• SvelteKit — для сайтов и приложений на Svelte.
Для всех, кроме Solid, доступны SSR (рендеринг страниц на сервере). Для Solid — только фронтенд.
2. Управляем деплоями на стенде
В стендах появился селектор деплоев — такой же, как в родительском приложении. Теперь прямо в стенде можно:
— Посмотреть все запущенные в нем деплои и их статусы.
— Остановить текущий деплой, если заметили ошибку.
— Вернуться к любому коммиту, по которому уже запускался деплой.

15 октября 2026 Меньше кликов для нужных опций
Проверить нагрузку серверов или переключиться на дополнительного пользователя стало проще. В последних обновлениях убрали лишние действия в этих задачах.
1. Нагрузка всех серверов перед глазами
Больше не нужно открывать серверы по очереди — все видно в новой колонке с графиками CPU и RAM за последние 24 часа и актуальной нагрузкой в процентах.
Если текущая загрузка превышает 90%, график становится красным — серверу пора уделить внимание.
При наведении курсора на график появятся среднее и максимальное значения за сутки, а также время пика.
2. Сменить пользователя не выходя из панели
Добавляйте дополнительного пользователя в меню аккаунта и переключайтесь на него без повторного входа.
Как настроить: меню аккаунта → «Добавить аккаунт» → емейлl доп. пользователя и его пароль. Для переключения нажмите на новый пункт в меню, для возврата — на свой логин.

14 октября 2026 Два релиза для вашей экономии
Выкатили два обновления в AI-сервисах, чтобы вы могли платить меньше за запросы и заранее определять бюджет:
1. Batch API — запросы за полцены
Если ответ не нужен сразу — отправляйте запросы единым пакетом через Batch API в AI Gateway. Входные и исходящие токены обойдутся вдвое дешевле, чем при обычном обращении.
Как использовать: соберите до 50 000 запросов в файл, отправьте через API и получите файл с ответами в течение 24 часов.
2. Лимиты в рублях — без пересчета токенов
Добавили лимиты в рублях для AI-сервисов и AI-ключей — теперь вы сами фиксируете траты.
Можно настроить дневной бюджет для AI-сервиса / общий дневной лимит для AI-ключа / отдельные суммы для выбранных моделей AI-ключа.
Например, задайте лимит для ключа — 3 000 ₽ в день, а для самой дорогой модели — 1 000 ₽. Когда лимит закончится, новые запросы не пройдут.
Где настроить: «Управление» в настройках агента или AI-ключа → «Установить лимиты» → указать сумму в рублях.

13 октября 2026 Агенты теперь запоминают контекст
Формат ответов, важные детали, условия — все это приходилось заново прописывать в новых чатах. Теперь у AI-агентов есть память: с ней они сохраняют важный контекст из переписки и учитывают его в следующих диалогах.
Как это работает:
1. Сохранение фактов
Агент сам выделяет нужные факты и условия из переписки. Можно попросить его и напрямую: «Запомни, что примеры кода нужны в формате TypeScript».
2. Использование памяти
Когда для ответа понадобится информация из прошлых чатов, агент возьмет ее из памяти. Все, что сохранилось, можно посмотреть во вкладке «Память».
3. Управление памятью
Пользователи с правами на управление агентом могут добавлять, менять и удалять факты. Общий лимит — 1 000 фактов на агента для всех пользователей.
Где включить: при создании агента или во вкладке «Память» в настройках выбранного агента.
Вы уже можете проверить память на новых моделях: GPT-6.1 Sol • Claude Sonnet 5.5 • Claude Haiku 5.5 • Gemini 3.5 Flash Lite • Qwen 3.8 Flash

12 октября 2026 От приложения в Kubernetes до AI Gateway — одна настройка
В Kubernetes появился ИИ-коннектор, который создает API-ключи. Так ваши приложения могут обращаться к моделям напрямую через AI Gateway.
Больше не нужно выпускать ключ отдельно, копировать его и вручную добавлять в кластер.
Сейчас вы выбираете проект, срок действия ключа и нужные namespaces в настройках кластера, а коннектор автоматически создает ключ и сохраняет его как секрет.
Найти можно в настройках кластера → «Управление» → «ИИ-коннектор».
Что еще важно знать про ключи:
— При удалении ключа удалятся и связанные с ним секреты во всех выбранных namespaces.
— В разделе AI Gateway такой ключ отмечен как управляемый кластером и доступен только для просмотра.

9 октября 2026 Алерты для облачных серверов и баз данных
Запустили бесплатные алерты, которые помогают следить за показателями серверов и баз данных без необходимости постоянно проверять их в панели.
Выбираете метрику и задаете для нее правила — получаете уведомление, если условия выполняются.
Например:
1. На диске осталось меньше 5 ГБ в течение 5 минут — пора почистить логи или расширить диск.
2. CPU загружен больше чем на 90% уже 10 минут — стоит проверить нагрузку, возможно, сервису не хватает ресурсов.
3. Использовано больше 80% доступных подключений к PostgreSQL или MySQL — стоит проверить нагрузку на базу и количество открытых соединений.
Настроить просто: «Мониторинг» → «Алерты» → «Добавить». Выберите сервисы, задайте правила: метрику, порог и длительность условия → «Создать».

6 октября 2026 Новые фреймворки для бэкенда
Теперь панель сама определяет, что необходимо приложению, и подставляет команды для сборки и запуска. Поэтому проанализировали результаты ваших детекций и добавили еще 6 фреймворков:
1. Echo и Fiber (Go) — для создания быстрых и легких приложений.
— Echo использует стандартную библиотеку net/http и совместим с большинством библиотек и middleware из экосистемы Go.
— Fiber работает поверх fasthttp и ориентирован на высокую производительность. По подходу он похож на Express.js, но совместим не со всеми библиотеками Go.
Пример: сервис авторизации, который отвечает за регистрацию пользователей, вход в аккаунт и проверку доступа.
2. Aiohttp и Tornado (Python) — поддерживают асинхронную обработку и большое количество подключений за раз.
— Aiohttp совмещает веб-сервер и HTTP-клиент, поэтому удобен для сервисов, которые активно обращаются к внешним API.
— Tornado поддерживает долгие соединения и позволяет постоянно обмениваться данными с клиентом.
Пример: онлайн-чат, где сообщения должны приходить тысячам пользователей.
3. Quarkus и Micronaut (Java) — ускоряют запуск приложений и экономят память.
— Quarkus тесно интегрирован с экосистемой Red Hat и стандартами Jakarta EE.
— Micronaut меньше привязан к конкретной экосистеме и подходит для небольших проектов.
Пример: внутренний сервис компании, который собирает данные из нескольких систем и отдает их через API.

5 октября 2026 Лидер запросов на добавление в App Platform
Выкатили автозапуск стенда на pull request: получаете готовый стенд с версией приложения из этой ветки — ничего не нужно поднимать вручную

2 октября 2026 Выделенные серверы для AI вошли в чат
По вашим запросам добавили 47 конфигураций выделенных серверов с видеокартой. Теперь в Москве и Санкт-Петербурге — от RTX A2000 и RTX 4090 до RTX PRO 6000, H100 и H200, включая сборки с несколькими GPU.
Подходят под AI и ML-задачи, рендеринг и другие проекты, которым нужны вычисления на GPU.
А если готовой конфигурации мало — запустили конфигуратор выделенных серверов. Выбираете нужные компоненты, а мы готовим сервер, все просто.

1 октября 2026 Qupra → NorthC. Переезд завершен
Инфраструктуру перенесли один в один: те же конфигурации, та же архитектура. До конца года обновим магистраль и агрегацию, а в начале следующего года повысим отказоустойчивость на уровне стоек.
Итого по цифрам
— 300 физических серверов
— 65 000 виртуальных машин
— оборудование из ~30 стоек
— десятки тысяч проектов, которые все это время продолжали работать
И это не финальная точка. Ждем от площадки решения по дальнейшему расширению и параллельно смотрим дополнительные варианты размещения.
Уложились меньше чем в 3 месяца — чуть медленнее, чем рассчитывали, но быстрее, чем в прошлый переезд в этой локации.