Важно! Уязвимость PHP!


В PHP обнаружены две уязвимости, которые могут позволить злоумышленникам взломать ваш веб-сайт. Разработчики PHP объявили о выпуске экстренных обновлений безопасности.

Обновления безопасности вышли для следующих веток PHP: 7.4, 8.0, 8.1, 8.2, 8.3, 8.4 и 8.5.
Обязательно проверьте, какая версия PHP используется на вашем сайте. Если это PHP 8.1 или более ранняя версия, проверьте совместимость вашего проекта с PHP 8.3+ и переключите свой проект на пропатченную версию PHP (8.3-8.5). Если нет возможности обновить проект до версии, совместимой с PHP 8.3+, допустимо использовать в целях закрытия уязвимости версии PHP 7.4, 8.0, 8.1, 8.2, вышедших сегодня.

С уважением,
Команда MyHosti International

Критические уязвимости в PHP


Критические уязвимости в PHP: обновления уже доступны
Команда разработки PHP выпустила экстренное обновление безопасности, которое закрывает две критические уязвимости в ядре PHP — CVE-2026-109618 и CVE-2026-109619 (оценка 9.2 из 10 по CVSS v4.0, класс RCE — удалённое выполнение кода).

Мы оперативно подготовили и выложили обновленные сборки для PHP версий 7.4, 8.0, 8.1, 8.2, 8.3, 8.4 и 8.5.

Рекомендуем обновиться как можно скорее: эксплойт для этих уязвимостей уже в публичном доступе.

Что делать
Обновить все пакеты системы: перейти в раздел «Конфигурация ПО», на панели инструментов нажать «Обновить» и отметить пункты «Обновить список доступного ПО» и «Обновить ПО». Либо воспользоваться пакетным менеджером ОС.

Для ручного обновления установленной версии PHP выполнить команду:
# для Debian-based систем
apt install isp-php83

# для RHEL-based систем
yum install isp-php83

где 83 — номер версии PHP (пакеты имеют вид isp-php<версия>).

После обновления PHP перезапустить службы, которые с ним работают. Для этого перейти в раздел «Все разделы» → «Управление сервером» → «Службы» и перезапустить:
  • веб-сервер Apache — httpd и httpd-isp* (для RHEL-систем), apache2 и apache2-isp (для Debian-систем);
  • службы PHP-FPM — php-fpm, php-fpm*, php<версия>-fpm.

Если сайт работает на PHP 7.3, 5.6 или старше
Для этих версий исправлений пока нет — они сняты с официальной поддержки и остаются уязвимыми. Мы работаем над адаптацией патчей для этих версий. А пока их нет, по возможности уведите сайты с публичного интернета за VPN или WAF.

Новая инфраструктура будет оснащена системой DWDM до 4,8 Тбит


Мы увеличили пропускную способность нашей инфраструктуры DWDM (плотное мультиплексирование с разделением по длинам волн), соединяющей центр обработки данных MEVSPACE DC1 в Вышкове с нашими сетевыми узлами в Варшаве, еще на 800 Гбит/с.

Мы расширили нашу существующую инфраструктуру, добавив два канала 400G, работающих по двум независимым путям внутри нашей сети. В результате пропускная способность нашей текущей инфраструктуры DWDM увеличилась до 3,2 Тбит/с.

Три независимых маршрута
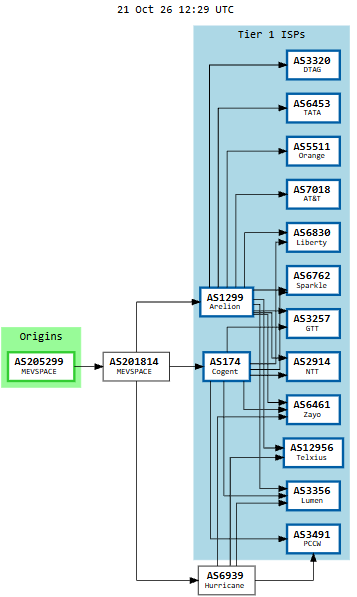
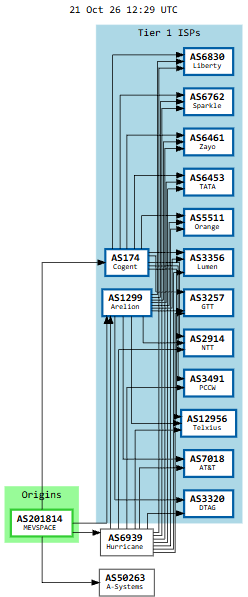
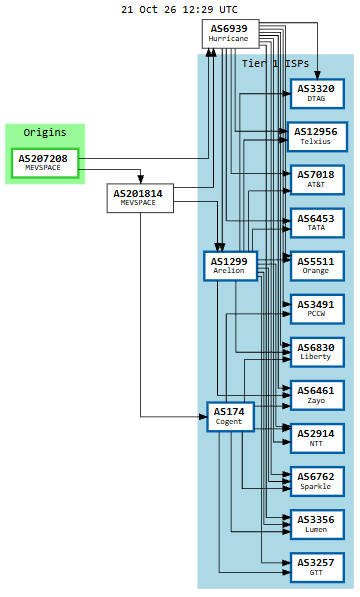
В настоящее время MEVSPACE DC1 подключен к узлам нашей сети в Варшаве по трем независимым оптоволоконным линиям, оснащенным инфраструктурой DWDM.

Это обеспечивает надежное и отказоустойчивое соединение с нашим центром обработки данных.

Диверсификация оптоволоконных маршрутов является ключевым элементом отказоустойчивости сети и позволяет динамически распределять трафик по независимым каналам. Это становится критически важным в случае отказа одного из маршрутов: оставшиеся два автоматически берут на себя передачу трафика. Для наших клиентов вся инфраструктура продолжает бесперебойно работать.

Все процессы управления ресурсами происходят в фоновом режиме, не влияя на работу служб поддержки клиентов.

Четвертый маршрут находится в стадии строительства.
Мы не ограничиваемся тремя существующими маршрутами.

Мы уже строим четвертую независимую волоконно-оптическую линию между Вышковом и Варшавой.

Новая инфраструктура будет оснащена системой DWDM, рассчитанной на обеспечение общей пропускной способности до 4,8 Тбит/с.

Мы инвестируем в расширение сети, чтобы удовлетворить растущий спрос на наши услуги, одновременно поддерживая достаточные резервы мощностей на будущее.

На практике это позволяет нам безопасно масштабировать клиентский трафик, развивать дополнительные подключения к операторам связи, напрямую улучшать качество нашей интернет-сети и проводить работы по техническому обслуживанию без ущерба для непрерывности предоставления услуг.

3,2 Тб/с сегодня.


В разработке находятся еще 4,8 Тб/с.

MEVSPACE DC-1

MEVSPACE DC-2

Новое помещение на территории кампуса Mevspace DC1


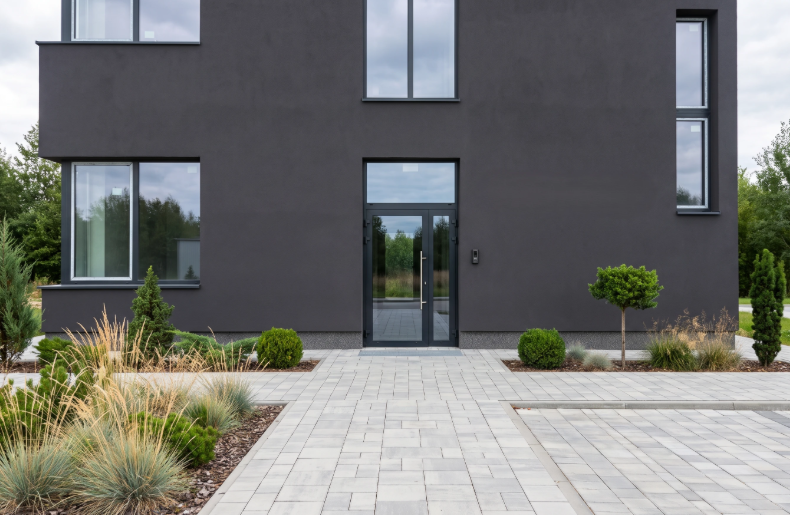
За любой надежной инфраструктурой стоят не только современные центры обработки данных, но, прежде всего, люди и окружающая среда, которые позволяют им эффективно работать. Именно поэтому мы рады представить наше новое пространство в кампусе Mevspace DC1 в Вышкове, недалеко от Варшавы.

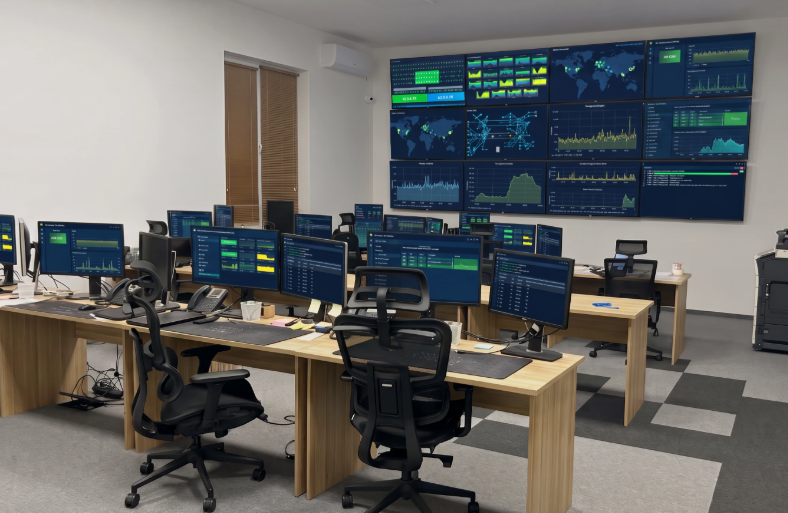
Новое здание расположено прямо рядом с нашим центром обработки данных и объединяет в себе ряд операционных и деловых функций, включая пространство для команды сетевого операционного центра, современные офисы, конференц-зал и профессиональные помещения для обслуживания и подготовки серверов.

Это означает, что наши оперативные группы могут работать буквально в нескольких шагах от инфраструктуры, которой они управляют, круглосуточно и без выходных.

Но это лишь следующий этап нашего развития…


Наши центры обработки данных уже работают на территории кампуса, и к концу года мы введем в эксплуатацию около 1000 м² новых площадей для размещения оборудования. Одновременно мы расширяем нашу техническую инфраструктуру — ведется строительство еще одной трансформаторной подстанции, что увеличит мощность всего комплекса.

Все это объединено несколькими сотнями километров нашей собственной волоконно-оптической сети, которая сводит все элементы нашей инфраструктуры в единую современную экосистему.

Это инвестиции не только в инфраструктуру, но прежде всего в качество наших услуг, безопасность и нашу готовность удовлетворять меняющиеся потребности наших клиентов.

mevspace.com/dedicated-servers/amd

Компрометация ключей УЦ. Требуются ваши действия


Приватные ключи ряда промежуточных удостоверяющих центров eMudhra (бренд emSign) скомпрометированы и опубликованы в открытом доступе. С этими ключами злоумышленник может выпустить валидный TLS-сертификат на любой домен. Корневые программы (Mozilla, Google, Apple, Microsoft) уже заблокировали эти центры, поэтому браузеры защищены. Под риском серверное ПО, CI/CD, контейнеры и SDK, которые не проверяют отзыв сертификатов.

Чем это грозит
При перехвате сетевого трафика злоумышленник может выдать поддельный сертификат за настоящий и реализовать man-in-the-middle: перехватить токены и учётные данные, подменить ответы API или содержимое пакетов и образов. Браузерных пользователей это не затрагивает, автоматизацию и интеграции затрагивает.

Что рекомендуем сделать вам
Виртуальные машины
Обновите пакет ca-certificates в запущенных ВМ, когда ваш дистрибутив выпустит обновление. До этого вручную снимите доверие к корням emSign ECC Root CA — G3 и Comodo AAA (инструкции по дистрибутивам в приложенном файле).

Контейнеры и CI/CD
Пересоберите базовые образы после обновления ca-certificates.
Проверьте рантаймы со встроенным доверенным хранилищем: Python (certifi >= 2026.10.19), Node.js (--use-openssl-ca), Java (cacerts), Go (1.27.3 / 1.26.10).

Terraform
Обновите ca-certificates на раннерах. Для hashicorp/terraform дождитесь пересборки официального образа или соберите свой на обновлённом Alpine.

Пожалуйста, не отвечайте на это письмо — оно отправлено автоматически и не обрабатывается.
Если у вас возникнут вопросы, обращайтесь в службу поддержки через консоль.

С уважением,
Служба технической поддержки #MWS
Тел.: 8-800-250-10-01
e-mail: support@mws.ru

Важное уведомление о безопасности серверной инфраструктуры


Информируем вас о выявленных уязвимостях безопасности в программном обеспечении ISPsystem, используемом для управления части нашей серверной инфраструктуры в частности VMmanager 6 и DCImanager 6.

Что произошло
20 октября 2026 года разработчик ISPsystem официально подтвердил инцидент информационной безопасности, связанный с уязвимостью в одной из версий VMmanager 6.

Подобные уязвимости потенциально могут позволить злоумышленникам получить несанкционированный доступ к инфраструктуре виртуализации, включая виртуальные машины, их диски и хранящиеся на них данные. В частности, существует риск компрометации конфиденциальной информации, учётных данных и ключей доступа.

Какие меры приняты
  • Наша команда оперативно отреагировала на информацию об угрозе и выполнила комплекс мероприятий по обеспечению безопасности инфраструктуры:
  • Установлены все необходимые доступные обновления безопасности VMmanager и DCImanager.
  • Проведена углублённая проверка инфраструктуры виртуализации, управляющих компонентов и серверного оборудования.
  • Выполнен анализ системных журналов и доступных технических данных на предмет несанкционированного доступа и подозрительной активности.
  • Приняты дополнительные меры по ограничению доступа к критически важным компонентам инфраструктуры.
  • По результатам проведённой проверки признаков несанкционированного доступа, компрометации инфраструктуры или утечки клиентских данных не обнаружено.
  • Мы продолжаем контролировать ситуацию, отслеживать рекомендации разработчика и предпринимать необходимые меры для обеспечения безопасности клиентских сервисов.

Рекомендации клиентам
  • Несмотря на отсутствие выявленных признаков компрометации нашей инфраструктуры, в качестве дополнительной меры предосторожности рекомендуем:
  • Сменить пароли административных и пользовательских учётных записей на виртуальных и выделенных серверах.
  • Обновить пароли доступа к базам данных, панелям управления и другим критически важным сервисам.
  • По возможности заменить SSH-ключи, API-ключи и токены доступа, хранящиеся на серверах.
  • Проверить актуальность установленных обновлений операционных систем и используемого программного обеспечения.
  • Указанные меры носят профилактический характер и не означают, что ваши серверы или данные были скомпрометированы.

Дополнительная информация
Официальное сообщение ISPsystem:
www.ispsystem.ru/news/vulnerability-incident

При возникновении вопросов вы можете обратиться в техническую поддержку через личный кабинет.

С уважением,
Команда Hypermetrica

Критические уязвимости в PHP угрожают всем сайтам


Найдена критическая уязвимость, которая угрожает всем сайтам.

Ошибки находятся в самом ядре PHP — в низкоуровневых механизмах обработки входящих HTTP-запросов. Это не уязвимость в каком-то плагине или фреймворке: уязвим сам PHP-интерпретатор.

Атака не требует никаких учётных данных и не зависит от логики конкретного сайта. Злоумышленник отправляет специально сформированный HTTP-запрос напрямую на сервер — и получает возможность выполнить произвольный код с правами веб-сервера. Это означает полный доступ к файлам сайта, конфигурационным файлам с паролями от баз данных, самой базе данных. На практике это заканчивается установкой веб-шелла — скрытого бэкдора, через который атакующий может возвращаться на сервер когда угодно.

Атака срабатывает до того, как начинает работать код приложения — то есть защита на уровне приложения, авторизация и любые проверки в CMS или фреймворке не помогут. Подтверждённых атак в дикой природе на момент выхода патчей не зафиксировано, однако исследователи воспроизвели уязвимость в лабораторных условиях и предупреждают о быстром появлении эксплоитов после публикации деталей.

В ближайшее время выйдет обновление пакетов, а пока вы можете запретить загрузку на сайтах.

Подробности по ссылке:
systemintegra.ru/novosti/kriticheskie-uyazvimosti-v-php-ugrozhayut-vsem-saytam/

Экстренное обновление безопасности: устранение критической уязвимости в PHP


21 октября 2026 года команда разработки PHP выпустила экстренное сообщение о двух критических уязвимостях в ядре интерпретатора (CVE-2026-109618 и CVE-2026-109619) с оценкой 9.2 из 10 по шкале CVSS.

Уязвимости относятся к классу RCE (удаленное выполнение кода) — хакеры могут использовать их для взлома сайтов (WordPress, Битрикс и др.) и получения контроля над сервером. Пожалуйста, ознакомьтесь с информацией ниже в зависимости от типа ваших услуг:

1. Если вы используете наш Виртуальный хостинг (Web-hosting)
Вам ничего делать не нужно. Ваши сайты уже в безопасности.
Наша служба Техподдержки оперативно отреагировала на угрозу. На всех серверах веб-хостинга мы централизованно и принудительно отключили уязвимый параметр:
session.upload_progress.enabled = Off
  • Для версий PHP 8.2, 8.3, 8.4 — это временная мера до выхода официальных обновлений безопасности от разработчиков PHP. Как только патчи выйдут, мы установим их незаметно для вашей работы.
  • Для архивных версий PHP 8.1 и ниже — этот параметр останется выключенным на постоянной основе, так как старые версии больше не поддерживаются создателями PHP и не получат обновлений.
Для 99% сайтов это изменение пройдет абсолютно незаметно, базовая загрузка картинок и файлов работает в штатном режиме.

2. Если вы используете Виртуальный сервер (VPS / VDS)
На виртуальных серверах администрированием занимаетесь вы сами, поэтому вам необходимо применить защитные меры вручную прямо сейчас.
Что нужно сделать:
1. Зайдите в вашу панель управления сервером (например, ISPmanager) под пользователем root.
2. Перейдите в раздел Настройки PHP (или Альтернативные версии PHP).
3. Для каждой установленной версии PHP зайдите в настройки и измените значение параметра session.upload_progress.enabled с On на Off (обязательно для всех режимов: Apache, CGI, FPM).
4. Сохраните изменения. Панель автоматически перезапустит службы, и защита активируется.

Если вы используете сервер без панели управления, откройте конфигурационные файлы php.ini вручную, пропишите session.upload_progress.enabled = Off и перезапустите службу php-fpm или веб-сервер.

С уважением,
Служба техподдержки вашего хостинг-провайдера

Сервисы отключены из-за уязвимостей PHP


Что происходит
Сегодня станут известны две уязвимости безопасности в PHP. Для вашей защиты и защиты нашей платформы мы временно отключили публичный доступ к следующим сервисам до их устранения:
  • my.worldstream.nl
  • customerpanel.nl
  • API Worldstream
  • Веб-сайты клиентских панелей Greenhouse
Ваши серверы, сетевое подключение и размещение оборудования в дата-центре не затронуты.

Что это значит для вас?
В настоящее время вы не можете войти в указанные выше порталы. Автоматизация и интеграция, использующие наш API, не будут работать до восстановления доступа.

Вы сами используете PHP?
Мы советуем вам предпринять тот же шаг:
Проверьте, в каких областях вашей инфраструктуры вы используете PHP, чтобы точно знать, какие обновления необходимо внести, как только они станут доступны.
Отключите общедоступные сервисы, работающие на PHP, или ограничьте к ним доступ до установки исправленных версий PHP.
После публикации мы добавим сюда ссылки на официальные рекомендации PHP.

Затронутые услуги
  • Веб-сайты
  • API
  • Worldstream

Успейте получить 2 500 ₽ на CLO 2.0 до 25 октября


Мы обновили CLO: теперь инфраструктура работает быстрее, стабильнее и предсказуемее.

Серверы, DBaaS, S3 и другие сервисы доступны в одной платформе. Масштабируйте ресурсы по мере роста и платите только за фактическое потребление.
Что нового:
  • Новая локация: кластер в отдельном машинном зале московского ЦОД IXcellerate уровня Tier III Design.
  • Быстрее сеть: поддержка DPDK и обновлённые OpenStack и OpenSDN.
  • Надёжнее хранилище: изоляция трафика защищает сервисы от влияния «шумных соседей».
  • Улучшенный DBaaS: выше производительность, исправлены ошибки, доступны актуальные версии MySQL и PostgreSQL.
  • Больше автоматизации: новый Terraform-провайдер для удобного управления инфраструктурой.
  • Новый личный кабинет: понятный интерфейс, мобильная версия и две темы оформления на console.clo.ru


console.clo.ru/sign/up/?ref_id=1249617