Рейтинг
0.00

ISPmanager Панель

3 читателя, 65 топиков

Уязвимости в PHP. Для устаревших версий выпущены сборки с исправлениями


Ранее мы сообщали в письме о двух критических уязвимостях в ядре PHP — CVE-2026-109618 и CVE-2026-109619.

Также ранее выпустили патчи к актуальным версиям PHP: 8.2.35-1781
  • 8.3.36-1781
  • 8.4.27-1781
  • 8.5.12-1781

Сообщаем, что, кроме этого, выпустили сборки, которые исправляют уязвимости в устаревших версиях PHP:
  • 5.4.45-1794
  • 5.5.38-1794
  • 5.6.40-1786
  • 7.0.33-1786
  • 7.1.33-1786
  • 7.2.34-1786
  • 7.3.33-1786
  • 7.4.33-1782
  • 8.0.30-1782
  • 8.1.34-1782

Выпустили «нативные» PHP с поддержкой модуля лимитирования для Alma 9/10:
  • 8.0.30-8.el9.alma.1.857351
  • 8.3.36-1.el10.857351

Через панель ispmanager
  • Для установки обновленных версий PHP через панель, выполните следующие шаги:
  • Перейдите в раздел Конфигурация ПО
  • Выберите пункт Обновить
  • Выберите пункт Обновить список доступного ПО, а затем пункт Обновить ПО
  • Нажмите Обновить
  • Дождитесь окончания обновления и перейдите в раздел Службы
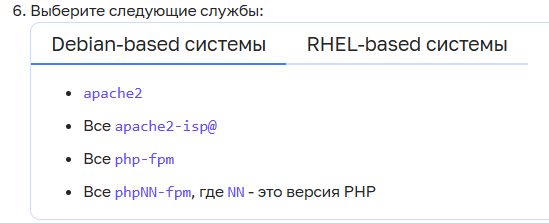
Выберите следующие службы:


  • Перезапустите службы, нажав на Перезапустить службу в меню над списком.
Фактические версии PHP и их значение в панели могут отличаться сразу после обновления — чтобы устранить несоответствие, перезагрузите сервер или перезапустите панель:
/usr/local/mgr5/sbin/mgrctl -m ispmgr -R

Вручную через пакетный менеджер
Обновить PHP можно вручную через системный пакетный менеджер:
Debian-based системы
Обновите все пакеты isp-php, выполнив команды:
apt update
apt install --only-upgrade $(dpkg-query -W -f='${Package}\n' 'isp-php*' php 2>/dev/null)

Перезапустите службы Apache и PHP-FPM, выполнив команды:
systemctl restart apache2 'apache2-isp@*' 
systemctl restart 'php*fpm*'


RHEL-based системы
Обновите все пакеты isp-php, выполнив команды:
dnf clean metadata
dnf update 'isp-php*' php

Перезапустите службы Apache и PHP-FPM, выполнив команды:
systemctl restart httpd 'httpd-isp@*'
systemctl restart 'php*fpm*'

Критические уязвимости в PHP


Критические уязвимости в PHP: обновления уже доступны
Команда разработки PHP выпустила экстренное обновление безопасности, которое закрывает две критические уязвимости в ядре PHP — CVE-2026-109618 и CVE-2026-109619 (оценка 9.2 из 10 по CVSS v4.0, класс RCE — удалённое выполнение кода).

Мы оперативно подготовили и выложили обновленные сборки для PHP версий 7.4, 8.0, 8.1, 8.2, 8.3, 8.4 и 8.5.

Рекомендуем обновиться как можно скорее: эксплойт для этих уязвимостей уже в публичном доступе.

Что делать
Обновить все пакеты системы: перейти в раздел «Конфигурация ПО», на панели инструментов нажать «Обновить» и отметить пункты «Обновить список доступного ПО» и «Обновить ПО». Либо воспользоваться пакетным менеджером ОС.

Для ручного обновления установленной версии PHP выполнить команду:
# для Debian-based систем
apt install isp-php83

# для RHEL-based систем
yum install isp-php83

где 83 — номер версии PHP (пакеты имеют вид isp-php<версия>).

После обновления PHP перезапустить службы, которые с ним работают. Для этого перейти в раздел «Все разделы» → «Управление сервером» → «Службы» и перезапустить:
  • веб-сервер Apache — httpd и httpd-isp* (для RHEL-систем), apache2 и apache2-isp (для Debian-систем);
  • службы PHP-FPM — php-fpm, php-fpm*, php<версия>-fpm.

Если сайт работает на PHP 7.3, 5.6 или старше
Для этих версий исправлений пока нет — они сняты с официальной поддержки и остаются уязвимыми. Мы работаем над адаптацией патчей для этих версий. А пока их нет, по возможности уведите сайты с публичного интернета за VPN или WAF.

Критические уязвимости в PHP


Критические уязвимости в PHP: что нужно знать и сделать

1. Что произошло
21 октября команда разработки PHP выпускает экстренное обновление безопасности. Оно закрывает две критические уязвимости в ядре PHP — CVE-2026-109618 и CVE-2026-109619, обе с оценкой 9.2 из 10 по шкале CVSS v4.0 («критический» уровень). Это уязвимости класса RCE: при успешной атаке злоумышленник может выполнить произвольный код на сервере.

Обновление выходит в 17:00 по Москве (14:00 UTC). Ситуация острая: вместе с анонсом в сеть попал инструмент для эксплуатации.

2. Чего касается
Уязвимость находится не в CMS или плагине, а в самом интерпретаторе PHP — значит, затрагивает любые сайты и приложения на PHP: WordPress, WooCommerce, Drupal, Bitrix, самописные проекты.
Официальные исправления выходят только для поддерживаемых веток — PHP 8.2, 8.3, 8.4 и 8.5. Патчи для неподдерживаемых версий, будут позже, при возможности их адаптировать.

3. Что делать
Проверить, какая версия PHP используется на сайте — это видно в разделе настроек PHP в панели управления.
Обновить PHP до исправленной версии своей ветки (8.2–8.5), как только она станет доступна. Мы оперативно подготовим обновлённые сборки и сообщим отдельно об их готовности.

Если сайт работает на PHP 8.1 или более старой версии — запланировать переход на поддерживаемую ветку (минимум 8.2, рекомендуем 8.4). Это миграция, а не простое обновление пакета, поэтому стоит заранее проверить совместимость CMS и плагинов на тестовой копии.

4. Как минимизировать риск до обновления
1. Отключить потенциально уязвимую функцию (неофициальная мера)
Утёкшая информация связывает уязвимость с механизмом отслеживания прогресса загрузки. Отключается через session.upload_progress.enabled = Off и последующим перезапуском PHP.

2. Включить WAF — поможет ограниченно:
WAF разбирает запросы иначе, чем PHP, поэтому часть атак пройдёт мимо. Это способ выиграть время до патча, а не закрыть дыру.

3. Убрать непропатчиваемое из открытого доступа
Приложения на EOL-версиях PHP, которые фикс не получат, лучше увести с публичного интернета — за VPN или WAF.

Альтернативные варианты защиты на сайте Oppenet
www.opennet.ru/opennews/art.shtml?num=66516