Уведомление о безопасности aaPanel: обновления PHP и Node.js

21 октября 2026 года в PHP были исправлены уязвимости CVE-2026-109618 и CVE-2026-109619. Обе уязвимости имеют рейтинг CVSS v4.0 9.2 и могут допускать несанкционированное удаленное выполнение кода.
К числу затронутых сред относятся PHP-FPM, Apache mod_php, php-cgi, FrankenPHP и LiteSpeed. Наибольший риск существует для Apache mod_php
Версии PHP и наличие исправлений
Последние официальные релизы PHP, содержащие исправления, следующие:
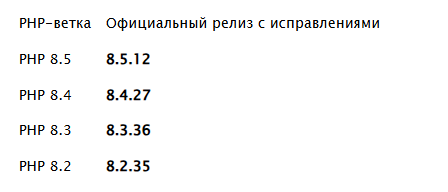
Для более старых веток, перечисленных ниже, команда PHP предоставила исходный код через GitHub без предоставления предварительно собранных пакетов. aaPanel занимается упаковкой этих исправленных сборок.
Это исправленные сборки, предоставленные aaPanel, и их не следует путать с новыми официальными релизами от разработчиков.
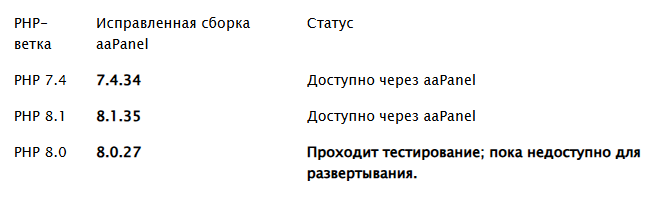
Доступность может варьироваться в зависимости от вашего магазина приложений aaPanel. Пожалуйста, обновите список приложений, чтобы проверить наличие обновлений.
Версии PHP младше 7.4
Компания aaPanel планирует завтра опубликовать обновленные рекомендации по настройке для версий PHP младше 7.4. Правила WAF также будут обновлены для блокировки подобных атак.
Эти изменения конфигурации и правила WAF являются мерами по смягчению последствий, а не заменой патчей безопасности. Пользователям более старых версий PHP следует перейти на поддерживаемую версию или уточнить наличие патчей у своего поставщика.
Как обновить PHP в aaPanel
- Создавайте резервные копии своих веб-сайтов, баз данных и конфигураций.
- Откройте App Store > Установлено.
- При необходимости нажмите «Обновить список приложений», чтобы обновить список доступных версий.
- При наличии обновлений обновите все используемые версии PHP до соответствующих исправленных версий или сборок, предоставляемых aaPanel.
- Перезапустите затронутые службы PHP и убедитесь, что ваши веб-сайты работают должным образом.
- Для пользователей PHP 8.0: исправленная сборка aaPanel всё ещё находится на стадии тестирования. Пожалуйста, следите за обновлениями на официальном форуме, чтобы узнать о статусе её выпуска.
Проблема с обновлением OpenLiteSpeed LSPHP
Из-за проблемы совместимости скрипта с OpenLiteSpeed, текущий скрипт aaPanel поддерживает установку LSPHP, но не его обновление.
На данный момент обновите существующие установки LSPHP с помощью системного менеджера пакетов.
CentOS / AlmaLinux / Rocky Linux
yum update 'lsphp*' -yDebian / Ubuntu
apt-get update
apt-get install --only-upgrade 'lsphp*' -y
После обновления перезапустите затронутые службы и убедитесь, что ваши веб-сайты работают корректно.
Временные меры по смягчению последствий
Приведенные ниже настройки касаются только конкретных путей атаки для уязвимости CVE-2026-109619. Они не устраняют обе уязвимости и не заменяют обновления безопасности.
В официальных рекомендациях PHP указано, что эти настройки позволяют блокировать подтвержденные пути атаки на сессии, а в PHP 8.5 — путь трассировки стека фатальной ошибки.
Для каждой затронутой версии PHP откройте «Настройки» > «Конфигурационный файл» (php.ini) и установите следующие параметры:
session.upload_progress.enabled = 0Для PHP 8.5 также установите:
fatal_error_backtraces = 0После сохранения изменений перезапустите все затронутые PHP-процессы.
Эти настройки должны вступить в силу до обработки запроса. Не полагайтесь на файлы ini_set()PHP-FPM .user.iniдля применения этих мер защиты.
Обновления безопасности Node.js
В Node.js исправлено 10 уязвимостей, в том числе четыре серьезные проблемы.
Обновите систему до одной из следующих исправленных версий:
- 22.23.4
- 24.22.1
- 26.12.1
Как обновить Node.js в aaPanel
- Откройте веб-сайт > Проект Node.js > Менеджер версий Node.js.
- Обновите список версий.
- Установите исправленную версию, подходящую для ваших проектов.
- Переключите каждый проект на обновленную версию Node.js.
- Перезапустите каждый проект и убедитесь, что он работает корректно.
Дальнейшие обновления
aaPanel продолжит отслеживать эти проблемы безопасности и предоставлять обновления по тестированию PHP 8.0, рекомендации по настройке для более старых версий PHP и изменениям правил WAF.
0 комментариев
Вставка изображения
Оставить комментарий