Рейтинг
0.00

Inferno Solutions Хостинг

11 читателей, 132 топика

Присоединяйтесь к закрытому альфа-тесту нового продукта


Мы создаем новое продуктовое решение is*hosting Workspaces. Платформу с 100+ самых популярных self-hosted приложений для работы и экспериментов.

Вы сможете установить любое из них в 1 клик на наших серверах.

Но нам нужна ваша помощь. Перед официальным запуском мы хотим получить обратную связь от реальных пользователей — от вас.

Если вы:
  • Используете наши сервисы больше года
  • Работаете с инструментами аналитики и хотите держать данные у себя
  • Запускаете автоматизации на своём сервере
  • AI-креатор, которому нужен быстрый доступ к инструментам
  • Строите техническую инфраструктуру: от баз данных до мониторинга
  • Просто хотите попробовать трендовые приложения в 1 клик
  • Устали настраивать всё вручную

Условия:
  • Вы получаете месяц закрытого доступа к is*hosting Workspaces
  • Изучаете приложения, пробуете, экспериментируете
  • Делитесь обратной связью: что работает, что нет, чего не хватает (заполните простую форму после теста)
Взаимная выгода:
  • Мы получаем реальный опыт от людей, которым доверяем, чтобы сделать продукт лучше
  • Вы получаете участие в создании нового продукта + бесплатный период с is*hosting Workspaces после запуска + секретный бонус
Сроки:
  • Приём заявок открыт, регистрация закроется в конце августа — начале сентября
  • Отбор и тестирование — в сентябре 2026
  • Количество мест ограничено
Если хотите присоединиться, заполните короткую форму и мы вам напишем docs.google.com/forms/d/e/1FAIpQLSeGbd-accDm1ZwAniw3fQkPnATV8gVpJo1O28FUJeXgfr_J1g/viewform?usp=dialog

IOTE 2025 Шэньчжэнь


ishosting.com/ru/


AI-роботы, GPU-фермы, на которых UE5 возможно пойдёт без статтеров, и кластеры плотнее, чем VPN-трафик в 2025.

Китай впечатляет своими темпами развития бытовых и промышленных AI-решений и инфраструктуры под них.

Что мы там делаем? Приехали побыть в будущем (тут +6 часов) и найти вендоров железа, которое готово к этому вот всему.

Обновление инфраструктуры в Нидерландах: AMD EPYC, 40G Private Network и Private Cloud под ключ


У нас отличные новости для тех, кто работает с высоконагруженными задачами, развивает AI-инфраструктуру, DevOps-платформы, запускает RPC-ноды или строит собственные облака. Мы обновили инфраструктуру в Нидерландах, Амстердам и теперь вы можете использовать мощные выделенные серверы на базе AMD EPYC и Ryzen, подключённые к новой сети с uplink до 100Gbit/s и частными 40Gbit/s-соединениями между серверами.

Что нового в Амстердаме?
  • Выделенные серверы с высокой производительностью: AMD EPYC и Ryzen — идеальны для MLOps, CI/CD, баз данных и прочих масштабируемых задач. Посмотреть конфигурации Конфигурации с процессорами AMD EPYC и RYZEN: NL4-(5,8,9,17), NL3-(18-22)
  • Частная сеть до 40Gbit/s: В Амстердаме запущена новая сетевая инфраструктура, которая позволяет создавать частные L2-сети между вашими серверами — с пропускной способностью до 40Gbit/s. Подходит для Ceph, Kubernetes, кластеров хранения, AI/ML, RPC-нод и HPC.
  • Uplink до 100Gbit/s: Публичная сеть высокой пропускной способности до 100Gbit/s. Это решение идеально для медиаплатформ, AdTech/RTB, гейминга и любой heavy I/O нагрузки.
  • Private Cloud за 30 минут: Сочетание нового железа и сетей позволяет нам разворачивать приватные OpenStack/Kubernetes облака — на выделенных серверах, без vendor lock-in и с полной изоляцией. Вы получаете predictability, скорость и контроль.
  • Кастомные конфигурации: Нужна специфическая архитектура? Мы поможем собрать индивидуальный кластер под ваш стек, включая GPU, кастомные маршруты, SR-IOV и любые особенности. Просто опишите задачу — остальное мы берём на себя.
  • Хотите обсудить кейс или собрать пилотный кластер? Ответьте на это письмо или создайте тикет в личном кабинете — наша инженерная команда предложит вариант под ваш проект.
  • Оставить заявку в отдел продаж

cp.inferno.name/cart.php?gid=42

С уважением,
Команда is*hosting

Чертовское безумие! Нам 13 лет и таких подарков вы еще не получали!


Нам 13 лет! Не пропустите нашу чертовски-щедрую акцию — она продлится недолго!

Сначала мы анонсируем последние апгрейды SSD тарифов, а затем перейдем к подаркам:

#1 Ультра быстрые SSD VPS во всех локациях.
Закончили обновление инфраструктуры. Скоростные SSD VPS теперь доступны для заказа во всех локациях.
Также мы запустили новую локацию SSD VPS в Швейцарии.

#2 В два раза мощнее!
Увеличили мощность всех SSD тарифов в ДВА раза!
И без того быстрые VPS стали еще быстрее, а стоимость не увеличилась.

#3 Ультра «Все включено»! Теперь и для SSD тарифов.
Переезжайте и наслаждайтесь. Мы берем обслуживание вашего VPS на себя.
Круглосуточный мониторинг, перенос сайтов, администрирование, решение проблем, резервное копирование — бесплатно.

Акция: IS*13
Традиционно раздаем равные бонусы, как существующим так и новым клиентам.
Таких подарков мы еще не делали, но для того, чтобы получить от акции максимум, придется поторопиться! Акция начинается сегодня и каждый день размер бонуса будет уменьшаться.
Размер выгоды зависит только от вас!

Только 26.09.2018 — 100% бонус
Любую сумму, которую вы внесете на баланс мы умножим в 2 (ДВА!) раза. Это магия, где $100 превращается в $200, а $2500 в $5000.

27.09.2018-29.09.2018 — 50% бонус
К любой сумме внесённой на баланс добавляем ровно ее половину. Меньше чем 100%, но тоже не плохо и очень выгодно.

30.09.2018-2.10.2018 — 30% бонус
К любой сумме внесённой на баланс + 30%

3.10.2018-5.10.2018 — 10% бонус
К любой сумме внесённой на баланс + 10%


Условия акции:
  • Бонус можно получить только один раз.
  • Максимальная сумма пополнения баланса — 2500$

Как получить бонус:
Нам будет особенно приятно, если вы расскажете, как мы можем стать еще лучше. Для нас это очень важно.

На что вы можете потратить эти легкие деньги?
На любые наши услуги. Как новые для вас, так и продление уже подключенных.

Почему стоит выбирать нас, даже если мы не проводим щедрые акции?
Помимо кропотливого подхода к выбору лучшего оборудования и профессиональных кадров, обслуживающих ваши проекты, мы всегда отличались максимальной клиентоориентированностью, добрым отношением к нашим клиентам и желанием идти на встречу. С нами вы и ваши проекты под надежной защитой. Мы готовы в любое время суток прийти вам на помощь в сложных для вас ситуациях.

Больше всего гордимся тем, что большая часть из наших почти 30 000 клиентов пришла к нам по рекомендациям своих друзей и остается с нами надолго!

А акция тем временем началась и нужно успеть!

Бешеные новогодние скидки от Inferno Solutions! Оцените масштаб нашего поздравления!

Что обычно желают на Новый год?
Тут мы не придумаем ничего нового, а просто заранее искренне присоединяемся ко всем теплым пожеланиям, которые скажут вам ваши самые близкие люди!

Что обычно дарят на Новый год?
Очень часто много ненужной ерунды. Даже сотовые провайдеры, торговые центры и десятки хостинговых компаний. Даже самые близкие люди.
Мы же хотим подарить вам что-то действительно нужное и стоящее.
То, чем вы будете пользоваться и наслаждаться. Наш подарок избавит вас от многих забот и сбережет вам драгоценные нервы, время и деньги.
Мы дарим вам лучшее что у нас есть — наши услуги, в создание которых вложены совесть, ум и душа (и очень-очень много денег в надежное оборудование и в труд квалифицированных специалистов).

Само-собой все на очень выгодных условиях!

Итак, нужен VPS?
Нужен хороший, надежный и шустрый VPS?
Успейте забрать любой из наших на очень выгодных условиях!
Чтобы получить скидку:
Оплачиваете 1 месяц — получайте 2 месяца в подарок!
Оплачивайте 3 месяца — получайте 3 месяца в подарок!
Оплачивайте 6 месяцев — получайте 4 месяца в подарок + ISP Manager Lite / DirectAdmin бесплатно!

Все просто и выгодно? Факт!
Акция действует с 31.12.2015 г. по 25.01.2016 г. Акция распространяется только на новых клиентов. ПРОМОКОД: NY_2016_VPS
Бонусные месяцы будут зачислены после активации услуги.

Нужен выделенный сервер?
Тот самый, который оправдает все ожидания и будет «летать»?
Закажите выделенный сервер в Нидерландах, Германии или
Читать дальше →

Теперь вы можете заказать VPS с бесплатной панелью управления VestaCP

Также напоминаю о нашей супер-акции, по которой вы до конца осени можете заплатить за VPS в Москве в 2 раза меньше и получить ресурсов в 2 раза больше!
Тариф с 1GB памяти, бесплатным администрированием и бесплатной панелью VestaCP обойдется вам всего в 10$/месяц,
а супер-мощный тариф с 4Gb памяти обойдется вам всего в 30$/месяц!

Наши бравые администраторы при необходимости быстро и качественно перенесут ваши сайты с другого хостинга не нарушив их работоспособность ни на минуту.

Экономьте вместе с Inferno Solutions!

В ядре Linux критическая уязвимость CVE-2026-98432 (CVSS 9.8)


Удалённый злоумышленник без учётных данных может уронить необновлённый сервер через любой открытый IPv4 TCP-порт. Red Hat предупреждает, что уязвимость может привести и к удалённому выполнению кода. Anthropic описала эксплойт, который получает root на серверах с листенером Multipath TCP (MPTCP).

Затронуты Linux-серверы с ядром 4.4 и новее, то есть практически все. У VPS на KVM собственное ядро, независимое от нашего хоста: обновлять его и перезагружаться нужно внутри VPS.
Не затронуты: RHEL 7, CentOS 7, CloudLinux 7 (не гибридный), Windows, FreeBSD и другие не-Linux системы.

Реальных атак на 2 ноября не зафиксировано, но исправление публично и доступно для анализа.

Что сделать:
  • Исправление вышло: Debian 12/13, RHEL 8/9/10, AlmaLinux 8, SLES 16.0, openSUSE Leap 16.0, SLES 15 SP4/SP5/SP6 LTSS, Proxmox VE. Сделайте бэкап, обновите ядро и перезагрузитесь. Новое ядро защищает только после перезагрузки
  • Исправление в тестировании или раскатывается: AlmaLinux 9/10, CloudLinux 7h/8/9/10, SLES 15 SP7. Примените временную защиту и обновитесь после выхода в стабильный репозиторий
  • Исправления пока нет: Ubuntu 26.10/26.04/24.04/22.04, Rocky Linux 8/9/10. Ubuntu 20.04/18.04/16.04: только через Ubuntu Pro / ESM, сроков нет. Debian 11 и старше: только платная LTS. CentOS 8 / Stream 8 и другие снятые с поддержки версии: исправления не будет, переходите на поддерживаемую версию. Примените временную защиту сейчас

Как обновить ядро:
Debian 12/13, Ubuntu (после выхода исправления), Proxmox VE:
sudo apt update && sudo apt full-upgrade
sudo reboot


RHEL 8/9/10, AlmaLinux, Rocky Linux, CloudLinux:
sudo dnf --refresh updateinfo info --cves CVE-2026-98432
sudo dnf update 'kernel*'
sudo reboot


openSUSE / SLES:
sudo zypper refresh && sudo zypper patch && sudo reboot


Временная защита:
Отбрасывайте входящие IPv4 TCP-пакеты с IP-опциями, обычный трафик их не использует. Правило опубликовал Red Hat (RHSB-2026-016), он советует сначала проверить его на вашем трафике. Создайте каталог:
sudo mkdir -p /etc/nftables.d

Сохраните правило в /etc/nftables.d/cve-2026-98432.nft:
table inet cve_2026_98432 {
    chain input {
        type filter hook input priority -310; policy accept;
        ip protocol tcp ip hdrlength > 5 counter drop
    }
}

Загрузите и проверьте:
sudo nft --check --file /etc/nftables.d/cve-2026-98432.nft
sudo nft --file /etc/nftables.d/cve-2026-98432.nft
sudo nft list table inet cve_2026_98432


Если сервер маршрутизирует трафик в Docker или LXC, замените хук на prerouting. Не применяйте фильтр в сетях с метками безопасности CIPSO / NetLabel
Чтобы правило сохранилось после перезагрузки, добавьте строку include "/etc/nftables.d/cve-2026-98432.nft" в /etc/nftables.conf (Debian/Ubuntu) или /etc/sysconfig/nftables.conf (семейство RHEL) и выполните sudo systemctl enable nftables
На системах только с iptables:
sudo iptables -t raw -I PREROUTING -p tcp -m u32 --u32 "0>>24&0x0F=6:15" -j DROP


Отключите Multipath TCP, если он не нужен:
sudo sysctl -w net.mptcp.enabled=0
echo 'net.mptcp.enabled = 0' | sudo tee /etc/sysctl.d/99-cve-2026-98432.conf


Затем перезапускайте сервисы, которые показывает эта команда, пока её вывод не станет пустым:
sudo ss -lnMp


Это сужает атаку, но не устраняет уязвимость: ошибка не специфична для MPTCP

Временная защита снижает риск, но не заменяет обновление ядра.

Бюллетень Red Hat: access.redhat.com/security/vulnerabilities/RHSB-2026-016
Статус исправления для Ubuntu: ubuntu.com/security/CVE-2026-98432
Нужна помощь? Напишите нам: ishosting.io/ru/support

Уведомление о нарушении защиты персональных данных


Уважаемый клиент
С сожалением сообщаем вам о нарушении конфиденциальности персональных данных, затронувшем сервис is*hosting (« is*hosting »), управляемый компанией Webrain OÜ. Неуполномоченное лицо получило доступ к части наших внутренних систем, включая данные, относящиеся к учетным записям клиентов, запросам в службу поддержки и системным журналам.

Нарушение может касаться:
  • (a) ваши персональные данные, в отношении которых Webrain OÜ является контроллером: данные учетной записи, контактная информация, содержание вашей переписки с нашей службой поддержки и соответствующие системные журналы;
  • (b) персональные данные, которые вы, как их контролер, храните или обрабатываете на серверах и в сервисах, которые мы вам предоставляем. Это относится в основном к корпоративным клиентам.

В соответствии с нашей Политикой конфиденциальности, данные, указанные в пункте (а), обрабатываются компанией Webrain OÜ. В соответствии с пунктом 7 наших Условий использования и Соглашения об обработке данных (« Соглашение об обработке данных »), вы являетесь контроллером данных, указанных в пункте (б), и Webrain OÜ обрабатывает их по вашим указаниям.

Что касается данных, указанных в пункте (а), то это сообщение является сообщением, упомянутым в статье 34 GDPR. Что касается данных, указанных в пункте (b), то это уведомление о нарушении, направленное контроллеру в соответствии со статьей 33(2) GDPR и пунктами 3.1 и 6 Соглашения об обработке данных.

Мы предоставляем информацию поэтапно по мере ее поступления. Расследование продолжается, и мы вышлем вам дополнение к этому уведомлению, как только получим дополнительные сведения, в том числе о том, были ли затронуты ваши серверы.

Что случилось?
28.09.2026 мы обнаружили подозрительную активность в наших внутренних системах. Первоначально было неясно, был ли получен доступ к каким-либо персональным данным. В качестве меры предосторожности мы сбросили пароли и ключи доступа и начали криминалистическое расследование. 05.10.2026 мы подтвердили, что персональные данные были затронуты.
  • Несанкционированный доступ начался 27.09.2026. Последняя попытка несанкционированного доступа была предпринята 04.10.2026 (по данным журналов нашего межсетевого экрана, она оказалась неудачной).
  • Клиент сообщил о несанкционированном доступе к своему серверу 04.10.2026. Мы расследуем, были ли использованы для этого данные доступа, полученные в ходе этого инцидента.
  • 4 октября 2026 года в качестве меры предосторожности мы сбросили пароли root на серверах клиентов.
  • Тип нарушения: нарушение конфиденциальности данных.

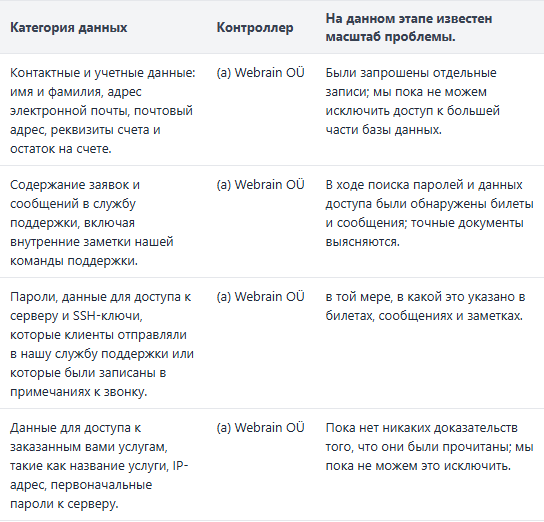
К каким данным мог быть получен доступ?
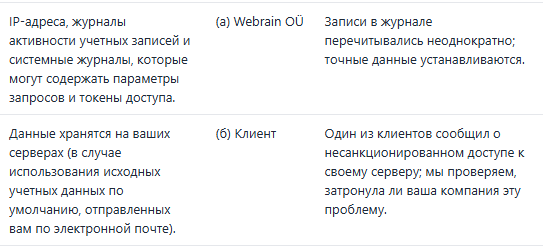
Для каждой категории мы указываем, кто является контроллером данных и что нам известно об объеме данных на данном этапе. (a) Webrain OÜ: данные учетной записи и общение с нашей службой поддержки. (b) Клиент: данные, хранящиеся или обрабатываемые на серверах клиента.

Важно: для пользователей, изменивших исходные учетные данные на своих серверах, риск утечки данных значительно ниже. Однако мы рекомендуем проверить журналы доступа к серверу, чтобы убедиться в отсутствии несанкционированного доступа до изменения учетных данных. Если подозрительный или несанкционированный доступ не обнаружен, риск компрометации данных считается минимальным.


Что осталось нетронутым, а что мы еще устанавливаем?
Следующие категории не были затронуты:
  • Полные данные платежной карты: мы их не храним, платежи обрабатываются нашими поставщиками платежных услуг;
  • Результаты верификации KYC (любые данные, включая документы, удостоверяющие личность, и видеозаписи);
  • Подробная история платежей, например, счета-фактуры.

Мы все еще находимся на этапе становления:
  • точное количество затронутых лиц и документов;
  • использовались ли полученные в ходе этого инцидента данные для доступа к серверам клиента, включая упомянутый выше сервер;
  • были ли изменены какие-либо остатки на счетах, заказы или платежные записи.
Насколько нам известно, данные, пострадавшие от утечки, до сих пор не были обнародованы.

Возможные последствия и что вы можете сделать: ваши данные (а)
Ниже мы описываем возможные последствия. Это не означает, что они уже произошли в вашем случае.
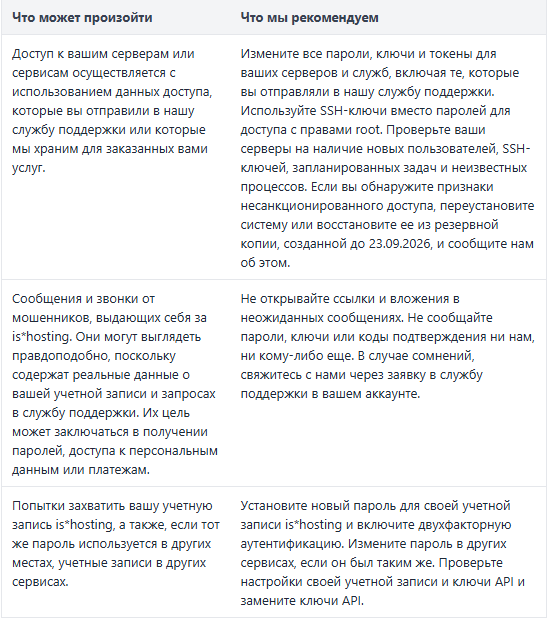

Если вы подозреваете несанкционированный доступ к вашему серверу или данным, пожалуйста, сохраните журналы и другие доказательства и сообщите нам об этом. Если вы подозреваете совершение преступления, вы можете сообщить об этом в полицию.

Для корпоративных клиентов: данные на ваших серверах (б)
Как оператор данных, хранящихся на ваших серверах, вы оцениваете риски и решаете, следует ли и как уведомлять ваш надзорный орган и субъектов данных. Мы не имеем доступа к содержимому ваших серверов и не можем определить, какие персональные данные вы обрабатываете на них и сколько человек затронуто. Если мы установим факт доступа к вашему серверу, мы отдельно уведомим вас и поделимся имеющейся у нас информацией.
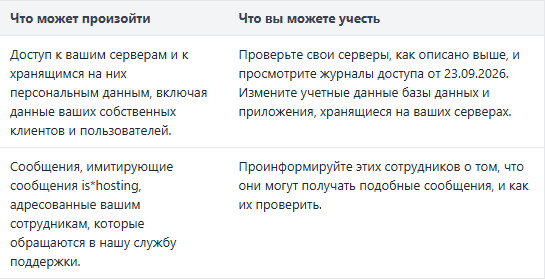

Срок в 72 часа для уведомления вашего надзорного органа отсчитывается с момента, когда вы узнали о нарушении. Согласно Руководству EDPB 9/2022, контролер, как правило, узнает о нарушении, когда обработчик уведомляет его. Мы рекомендуем зафиксировать дату и время получения этого сообщения в вашей документации о нарушении. На основании этого сообщения может быть подано первоначальное уведомление, которое впоследствии может быть дополнено (статья 33(4) GDPR). В соответствии с пунктом 3.1 Соглашения об обработке данных мы предоставим вам необходимую информацию и помощь.

Предпринятые нами действия
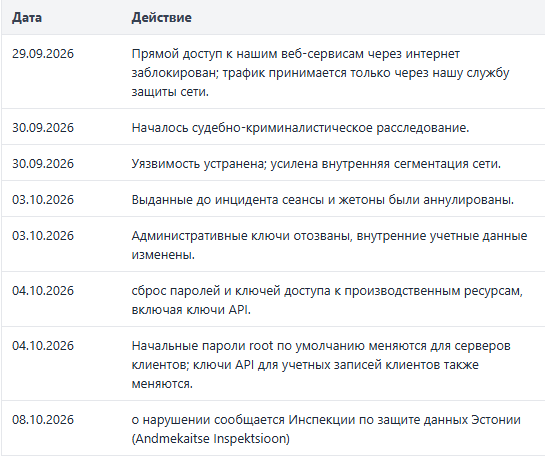

Что дальше?
  • По мере продвижения расследования мы вышлем вам дополнение к этому уведомлению.
  • Если мы установим, что к вашему серверу был осуществлен доступ, мы свяжемся с вами отдельно.
Как распознать наше сообщение?
Это сообщение не содержит вложений и не требует входа в систему. Мы не запрашиваем пароли, ключи, коды подтверждения или данные платежных карт. Мы отправляем сообщения по этому вопросу только с домена ishosting.com

Более подробная информация
По вопросам, касающимся инцидента, обращайтесь по следующим контактным данным:
  • Для связи по этому вопросу: report@ishosting.com
  • Webrain OÜ: адрес для корреспонденции Endla 4, 10142 Таллинн, Эстония
  • Поддержка: создайте заявку в своем аккаунте is*host.
Вы также имеете право подать жалобу в Инспекторат по защите данных Эстонии или в орган по защите данных в вашей стране.

Мы сожалеем о сложившейся ситуации.
Искренне Ваш,
Webrain OÜ (is*hosting)

Почему is*hosting спонсирует curl и OpenSSl


is*hosting спонсирует curl и OpenSSL — опенсорс, на котором держится наша инфраструктура и весь интернет. Объясняем, зачем хостингу платить за бесплатное.

Прогоните ldd почти на любом сетевом бинарнике на нашем сервере — и в выдаче окажутся libssl и libcrypto. Это OpenSSL.

Зайдите по SSH и скачайте файл — почти наверняка это curl или прилинкованный libcurl.

Мы предпочли заметить их тихий и иногда незаметный труд и вклад в работоспособность любого сервера. Поэтому теперь is*hosting — спонсор curl и OpenSSL в рамках инициативы Hosting for Good.

Зачем хостингу платить за то, что работает бесплатно?
Наша логика довольно прагматичная.

Мы сами используем этот код. Провижининг, мониторинг, наши API-эндпоинты — curl и OpenSSL уже давно в графе зависимостей.

Наши клиенты используют этот код. На каждом VPS стоят обе библиотеки. Пока они хорошо поддерживаются, серверы и клиенты по умолчанию в большей безопасности.

На этом коде держится интернет. Системы, с которыми общается ваш бизнес, включая платежные шлюзы, API, сайты, опираются на те же библиотеки.

Для нас это скорее обслуживание инфраструктуры, от которой мы все зависим.

При чем тут Hosting for Good?
Hosting for Good подкреплена идеей, что инфраструктура не должна быть барьером. Ни для стартапа, который поднимает первую ноду в новом регионе, ни для одиночного мейнтейнера, который держит критичную библиотеку на донатах и упорстве.

Open-source проекты под нами — это та же инфраструктура, которая держится в основном на недофинансированных добровольцах. Для хостинг-провайдеров это аренда, которую стоило платить с самого начала.

curl.se/sponsors.html


openssl.foundation/donate/our-supporters

is*hosting — спонсор Coolify


is*hosting — спонсор Coolify, open-source PaaS с 52k+ звезд на GitHub. Что дает селф-хостинг Coolify, сколько стоит, и какой сервер нужен на самом деле.

TL;DR
  • Coolify — open-source платформа, которая превращает один VPS в селф-хостед альтернативу Heroku, Vercel и Netlify с 280+ приложениями для деплоя в один клик.
  • Medium VPS ($21.24/мес.) комфортно тянет 4-6 сервисов: аналитику, мониторинг, базу данных и приложение с регулярными билдами.
  • У is*hosting есть предустановленный образ Coolify — выберите в конфигураторе Coolify Alpine Linux 3, и Coolify готов к работе сразу после заказа.
  • Селф-хостинг экономит деньги, если вы используете 3+ сервиса с платными тарифами. Заложите 5–10 часов на первоначальную настройку, затем 1–2 часа/мес. на обслуживание.
  • Вы владеете серверос и данными. Coolify берет на себя SSL и деплой; безопасность сервера, бэкапы и мониторинг — на вас.
  • Docker сделал упаковку приложений предсказуемой, теперь один и тот же образ работает одинаково везде.
Coolify превратил деплой Docker-приложений из недельного квеста в задачу на пару часов.

И нам это нравится.

Небольшая команда, которая платит за Notion, аналитику, CI/CD, мониторинг и транзакционную почту, легко набирает $200-500 в месяц за инструменты, которые могут жить на одном сервере. Если вас тоже разочаровали некоторые аспекты SaaS, мы считаем, что селф-хостинг стоит того как никогда.

Что такое селф-хостинг?
Селф-хостинг — это когда вы запускаете софт на своем сервере вместо того, чтобы платить SaaS-провайдеру за каждый аккаунт, каждый месяц, каждую фичу. Ставите open-source версию инструмента на VPS и он ваш.

Разработчики массово уходят с платформ вроде Heroku на селф-хостед стеки по мере роста цен и сворачивания бесплатных тарифов. Coolify — один из инструментов, который сделал эту миграцию практичной.

И что такое Coolify?
Coolify — open-source платформа для деплоя, которую вы ставите на свой сервер. Берет на себя Git-деплои, автоматические SSL-сертификаты через Let's Encrypt, провижн баз данных и установку в один клик для 280+ сервисов: Plausible, Uptime Kuma, Gitea, Supabase, Vaultwarden, Immich, n8n (вот готовый VPS с n8n) и длинный хвост другого open-source.

Проект создал Andras Bacsai. Финансируется из личных средств и спонсорских взносов, без участия венчурного капитала.

У Coolify 52k+ звезд на GitHub, активное сообщество в Discord и 280+ шаблонов приложений для деплоя в один клик. Масштаб имеет значение: баги находят быстрее, интеграции тестирует больше людей, и проект никуда не денется.

Что на нем можно запустить?
Coolify поддерживает 280+ сервисов в формате one-click деплоя. Большинство приложений на Docker Compose работают с минимальными правками.

Вот самые популярные категории (с примерами, которые разворачиваются в один клик):
  • Аналитика — Plausible, Umami. Privacy-friendly альтернативы Google Analytics.
  • Мониторинг и аптайм — Uptime Kuma, Grafana. Узнаете о проблемах раньше пользователей.
  • CI/CD и Git-хостинг — Gitea, Drone. Свой GitHub-подобный воркфлоу на своем железе.
  • Базы данных — PostgreSQL, MySQL, Redis, MongoDB. Coolify управляет ими с автоматическими бэкапами.
  • Автоматизация — n8n, Activepieces. Селф-хостед аналог Zapier без оплаты за каждый запуск.
  • Менеджер паролей — Vaultwarden. Легкий Bitwarden-совместимый сервер для команды.
  • Backend-as-a-Service — Supabase, Appwrite. Полноценные бэкенд-стеки, которые полностью принадлежат вам.
  • Медиа и файлы — Immich, Nextcloud. Бэкап фото или полноценный офисный пакет на ваших условиях.
  • Полный каталог на официальном сайте Coolify. Если ваш инструмент публикует Docker-образ, Coolify скорее всего его запустит.

Вот что вы получаете:
  • Open-source версия содержит все функции без ограничений. Так будет всегда.
  • Хостите сколько угодно сайтов на скольких угодно серверах.
  • Простой UI для управления серверами и приложениями.
  • Исходный код открыт, так что можете изучать, контрибьютить, влиять на развитие проекта.

Чего Coolify не сделает за вас
Coolify упрощает деплой, но не заменяет полноценную ops-команду. Несколько вещей, которые стоит знать заранее:
  • Coolify не отслеживает CPU, RAM и диск за вас. Разверните рядом Uptime Kuma или Grafana для мониторинга сервисов.
  • Здесь нет автоматического масштабирования. Если трафик превысит возможности сервера, нужно вручную поднять тариф VPS или добавить еще одну ноду.
  • Coolify может запланировать дампы баз данных, но полные бэкапы сервера — на вас. is*hosting включает бесплатные еженедельные бэкапы, к слову.

Почему мы его поддерживаем?
is*hosting продает VPS в 40+ странах. Каждому пользователю Coolify нужен сервер. Мы хотим, чтобы часть из них выбрала нас. Это бизнес-логика, и мы не будем делать вид, что это не так.

Но техническое совпадение наших VPS и требований для Coolify тоже настоящее. Нагрузки Coolify требуют полного root-доступа по SSH, KVM-виртуализации с выделенными ресурсами (не shared-хост), NVMe-хранилища (Docker-билды упираются в I/O), и выделенного IPv4 для Let's Encrypt и DNS.

У нас также есть предустановленный образ Coolify. При заказе VPS выберите Coolify Alpine Linux 3 в качестве ОС в конфигураторе — Coolify будет готов к работе сразу, без ручной установки.

Мы не самый дешевый вариант… Но мы предлагаем 40+ локаций VPS и железо, которое не троттлит CPU, когда билд создает пиковую нагрузку.

coolify.io