Рейтинг
0.00

TimeWeb Хостинг

3 читателя, 85 топиков

Обновления


29 января 2025, 15:46
Новый интерфейс тарифов выделенных серверов

Представляем новый и интуитивно понятный интерфейс тарифов выделенных серверов. Теперь отображаем конфиги в виде списка, как на других сервисах, что делает их сравнение простым и наглядным.
Также прикрутили фильтры, которые позволяют отсортировать серверы по цене и другим параметрам, например, по количеству ядер, типу диска и CPU.


27 января 2025, 18:44
Легкая миграция из ЛЮБОЙ почты в почту Клауда

Например, из Яндекса, VK, или любых других, в том числе ваших собственных. Вручную ничего копировать не нужно.
Достаточно: создать ящики в нашей панели или загрузить их список → указать реквизиты сервера, откуда делаем перенос → и письма автоматически перенесутся к нам.
Переносим по протоколу IMAP с сохранением исходной структуры папок и каталогов — вам не придется настраивать все с нуля. timeweb.cloud/docs/mail/migration

24 января 2025, 19:24
Изменение условий в части автоматических продлений отдельных услуг


24 января 2025, 17:32
Кнопка для отключения доступа по SSH через пароль

В чем суть релиза — раньше для отключения доступа к серверу по паролю необходимо было самостоятельно вносить изменения в файл /etc/ssh/sshd_config. Теперь же достаточно переключить соответствующую кнопку на этапе его создания.
Вместо пароля будет использоваться SSH-ключ, что делает работу с сервером более безопасной — ниже вероятность взлома учетки, больше удобства без ввода пароля при каждом коннекте.
После отключения авторизации по паролю его все еще можно будет использовать, например, для входа через VNC.

18 января 2025, 18:51
Продолжаем развивать сетевые диски

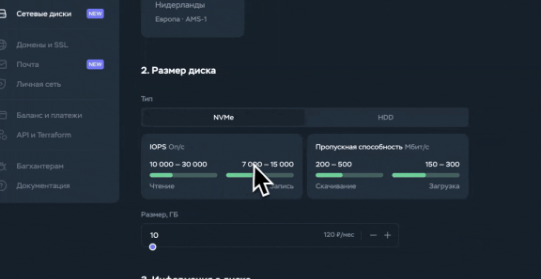
Добавили виджет визуализации параметров сетевых дисков. Теперь можно увидеть, сколько операций чтения и записи выполняется в секунду, и какая пропускная способность у разных типов дисков — NVMe и HDD. Обязательно зацените.


17 января 2025, 15:16
High CPU в Москве

Молния. В Москве появились тарифы High CPU — на мощном железе и с гигабитным каналом
Высокочастотные серверы дают хорошее время отклика для 1С и Битрикс24, баз данных интернет-магазинов и других систем, требовательных к быстродействию.
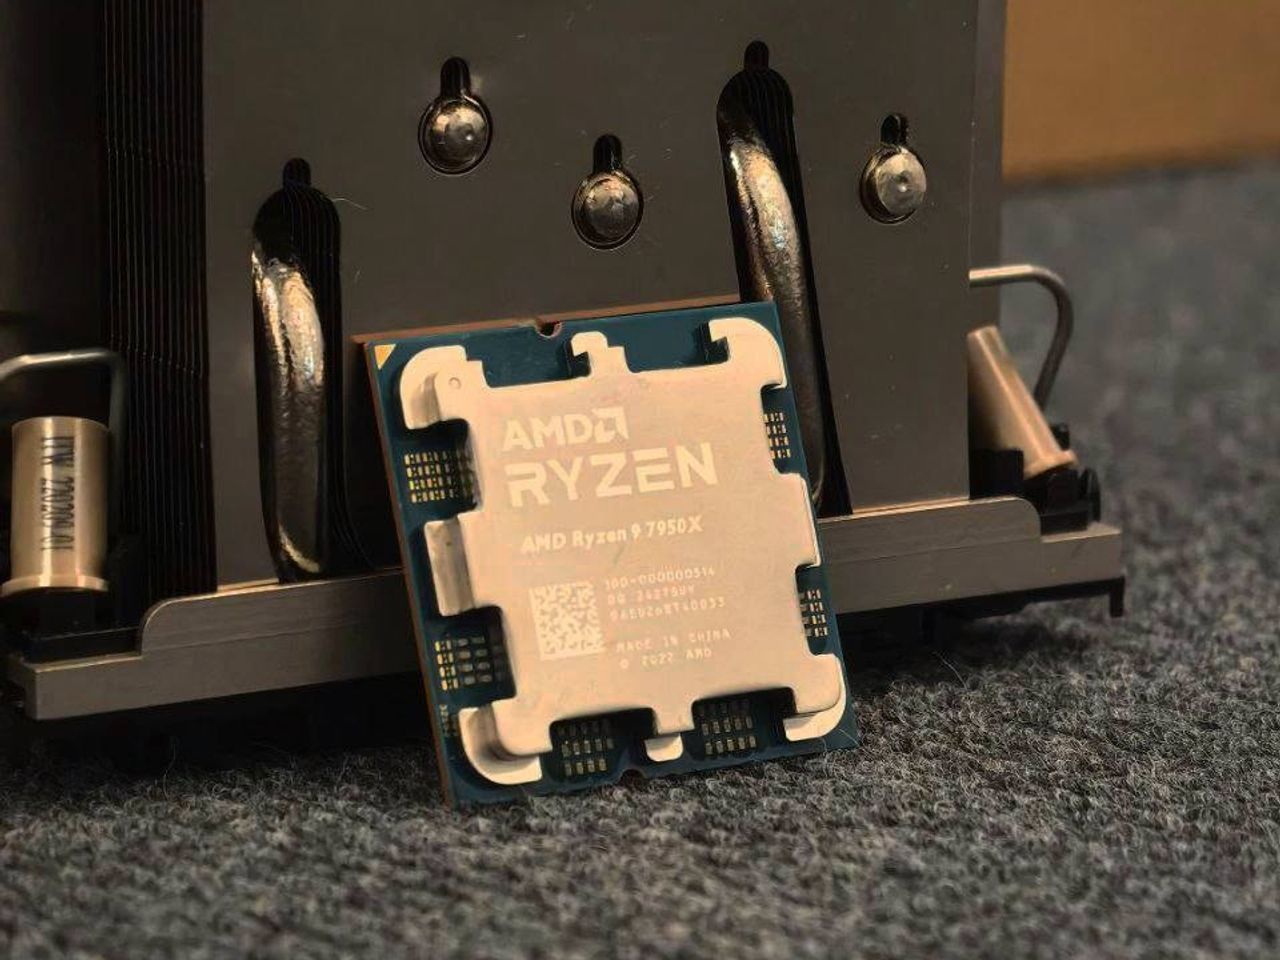
Внутри процессоры AMD Ryzen 9 7950X, работающие в режиме Turbo Core на частоте до 5.5 ГГц.

16 января 2025, 15:57
Traefik в дополнениях Kubernetes

Traefik — это Ingress-контроллер и прокси-сервер, который автоматически маршрутизирует запросы к приложениям на основе конфига в Kubernetes, а также поддерживает балансировку нагрузки и SSL-терминацию.

11 января 2025, 16:37
Выделенные серверы с мгновенной установкой


https://timeweb.cloud

Timeweb вошёл в TOP-10 регистраторов доменов в зоне .RU

Немногие знают, что с начала 2018 года мы стали полноценно вести деятельность в качестве регистратора доменов в зонах .RU/.РФ.

Раньше мы, как и многие хостинг-провайдеры, регистрировали домены в статусе реселлера одного из крупных регистраторов. Плюсы есть, но и минусы очевидны: многие процедуры требовали ручных изменений со стороны специалиста поддержки в кабинете регистратора.

В один момент мы поняли, что с улучшением сервиса не можем оставить и этот момент в стороне. Мы считаем, что работа с доменами должна быть такой же удобной, как и работа с сайтами на хостинге.


Отдельно можно сказать, что толчком к решению стать регистратором послужило повышение цен на регистрацию доменов .RU/.РФ летом 2017 года.

Нам важно было сохранить цены для клиентов на регистрацию доменов на низком уровне без резких повышений. Можем сказать с уверенностью, что этого удалось добиться: стоимость регистрации .RU/.РФ всего 179 рублей.

При этом у нас получилось сохранить адекватную стоимость продления, сейчас она составляет всего 299 рублей/год.

Запуск самостоятельного регистратора
В конце 2017 года мы завершили многочисленные внутренние тесты и убедились, что в момент открытия регистрации доменов в зоне .RU/.РФ для клиентов не возникнет непредвиденных ситуаций и проблем.

В самом начале 2018 года, после окончания новогодних каникул мы переключили регистрацию новых доменов на систему регистратора Timeweb. С этого момента мы фактически начали свою деятельность в новой роли — регистратора доменных имен.

Кто мы сейчас
Спустя год мы вошли в топ-10 регистраторов страны по доменам .RU. При этом являемся одним из лидеров рынка хостинга.

Мы смогли дать клиентам важные инструменты для управления своим доменом. Смена контактных данных администратора домена и NS-серверов сейчас происходит удобно, из Панели управления аккаунтом.


Куда мы движемся
Наши планы амбициозны: в следующем году мы планируем войти в ТОП-5 регистраторов по зонам .RU/.РФ. Мы продолжим наращивать клиентскую базу, а также постараемся сохранить конкурентную стоимость регистрации и продления доменов.

Что получат наши текущие и будущие клиенты: быстрый и недорогой перенос домена к нам. Вы платите только комиссию, которая взимается за оформление процедуры Координационным центром национального домена сети Интернет — на текущий момент это всего 144 рубля.

Какие преимущества получили клиенты?
Являясь регистратором, мы можем держать цены для клиентов на невысоком уровне, поскольку теперь отсутствует «посредник» между нами и Реестром доменных имён.

Поэтому стоимость регистрации, продления и переноса доменов к нам — небольшая.

Стала ли проще процедура переноса домена с другого хостинга в Timeweb?
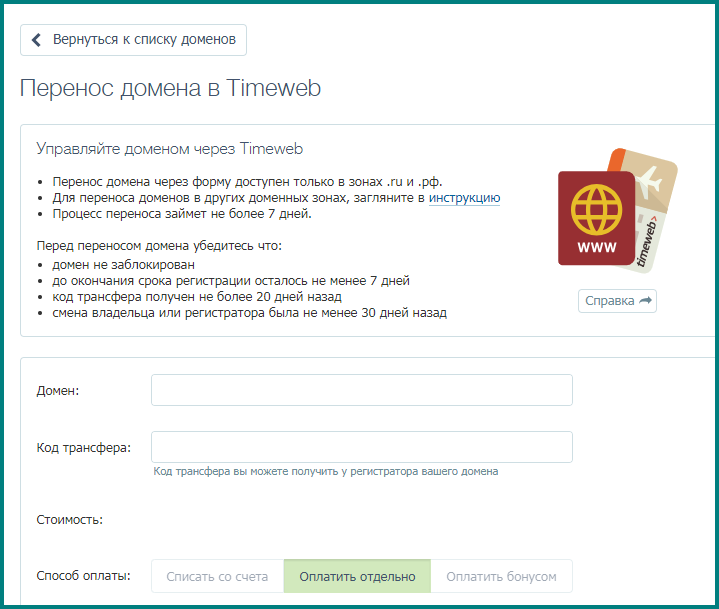
Конечно. Нужно всего лишь узнать код авторизации у своего текущего регистратора. Для этого потребуется поискать его самостоятельно в личном кабинете текущего хостинг-провайдера или регистратора, либо обратиться в их поддержку.

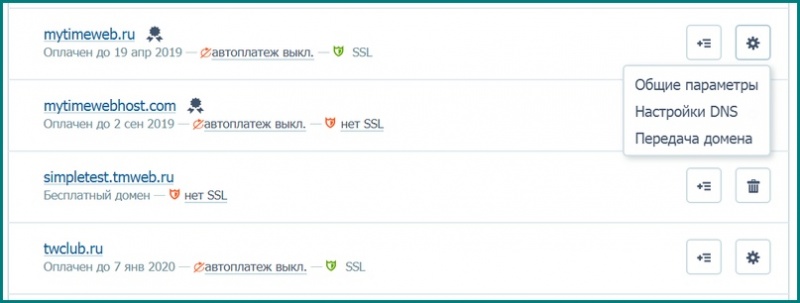
После того, как получите код — зайдите в раздел «Домены и поддомены», выберите «Перенос домена» и введите код.

После нажатия на кнопку «Перенести» и оплаты (сейчас перенос стоит 144 руб., но можно воспользоваться и бонусом, который добавляется на аккаунт виртуального хостинга при оплате за год) для домена будет заказан трансфер, о завершении которого мы проинформируем по e-mail.


Если вы хотите управлять доменами и хостингом из одной панели Timeweb, но сомневаетесь, как правильно это сделать — просто напишите или позвоните нам и мы ответим на все вопросы о процедуре переноса и подскажем, как действовать.

В случае, если вы готовы приобрести более 100 доменов, мы готовы предложить для вас специальную цену намного ниже рыночной (99 рублей) с адекватной ценой продления. Запросы отправляйте на почту: 2domains@timeweb.ru

Как мы выстрелили себе в ногу и пытались разобраться, из чего именно

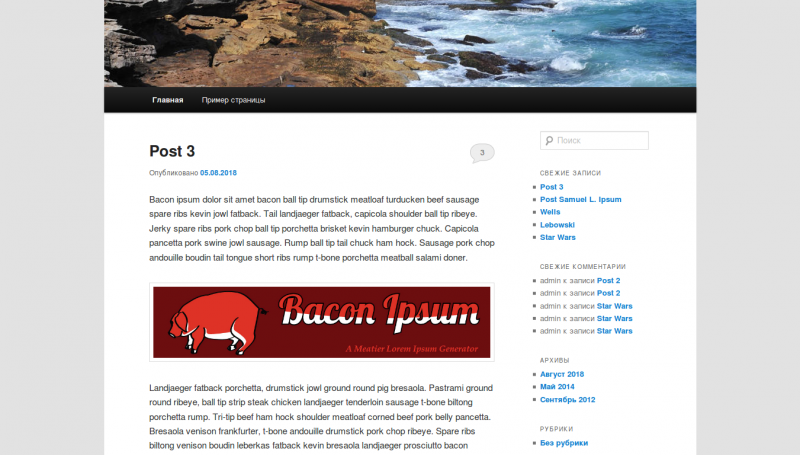
В нашей компании есть метрика, созданная для предотвращения больших факапов на виртуальном хостинге. На каждом сервере виртуального хостинга расположен тестовый сайт на WordPress, к которому периодически идут обращения.

Так выглядит тестовый сайт на каждом сервере виртуального хостинга

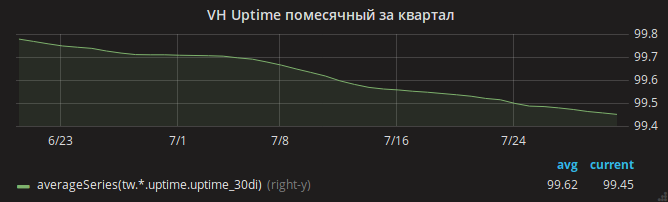
Замеряется скорость и успешность ответа сайта. Любой сотрудник компании может посмотреть на общую статистику и увидеть, насколько хорошо идут у компании дела. Может увидеть процент успешных ответов тестового сайта по всему хостингу или по конкретному серверу. Не обязательно быть сотрудником компании – в панели управления клиенты тоже видят статистику по серверу, где размещён их аккаунт.

Мы назвали эту метрику uptime (процентное отношение успешных ответов от тестового сайта ко всем запросам к тестовому сайту). Не очень удачное название, легко перепутать с uptime-который-общее-время-после-последней-перезагрузки-сервера.

Лето прошло, и график uptime медленно ушёл вниз.


Администраторы сразу же определили причину – нехватка оперативной памяти. В логах легко было увидеть случаи OOM, когда на сервере кончалась память и ядро убивало nginx.

Руководитель отдела Андрей рукой мастера разбивает одну задачу на несколько и распараллеливает их на разных администраторов. Один идёт анализировать настройки Apache – возможно, настройки не оптимальные и при большой посещаемости Apache использует всю память? Другой анализирует потребление памяти mysqld – вдруг остались какие-либо устаревшие настройки с тех времён, когда виртуальный хостинг использовал ОС Gentoo? Третий смотрит на недавние изменения настроек nginx.

Один за другим администраторы возвращаются с результатами. Каждому удалось уменьшить потребление памяти в выделенной ему области. В случае nginx, например, был обнаружен включённый, но не используемый mod_security. OOM тем временем всё также часты.

Наконец, удаётся заметить, что потребление памяти ядром (в частности, SUnreclaim) страшно большое на некоторых серверах. Ни в выводе ps, ни в htop этот параметр не виден, поэтому мы не заметили его сразу! Пример сервера с адским SUnreclaim:
root@vh28.timeweb.ru:~# grep SU /proc/meminfo
SUnreclaim: 25842956 kB
24 гигабайта оперативной памяти отдано ядру, и ядро тратит их неизвестно на что!

Администратор (назовём его Гавриил) бросается в бой. Пересобирает ядро с опциями KMEMLEAK для поиска утечек.
Для включения KMEMLEAK достаточно указать опции, указанные ниже, и загрузить ядро с параметром kmemleak=on.
CONFIG_HAVE_DEBUG_KMEMLEAK=y
CONFIG_DEBUG_KMEMLEAK=y
CONFIG_DEBUG_KMEMLEAK_DEFAULT_OFF=y
CONFIG_DEBUG_KMEMLEAK_EARLY_LOG_SIZE=10000

KMEMLEAK пишет (в /sys/kernel/debug/kmemleak) такие строки:
unreferenced object 0xffff88013a028228 (size 8):
  comm "apache2", pid 23254, jiffies 4346187846 (age 1436.284s)
  hex dump (first 8 bytes):
    00 00 00 00 00 00 00 00                          ........
  backtrace:
    [<ffffffff818570c8>] kmemleak_alloc+0x28/0x50
    [<ffffffff811d450a>] kmem_cache_alloc_trace+0xca/0x1d0
    [<ffffffff8136dcc3>] apparmor_file_alloc_security+0x23/0x40
    [<ffffffff81332d63>] security_file_alloc+0x33/0x50
    [<ffffffff811f8013>] get_empty_filp+0x93/0x1c0
    [<ffffffff811f815b>] alloc_file+0x1b/0xa0
    [<ffffffff81728361>] sock_alloc_file+0x91/0x120
    [<ffffffff8172b52e>] SyS_socket+0x7e/0xc0
    [<ffffffff81003854>] do_syscall_64+0x54/0xc0
    [<ffffffff818618ab>] return_from_SYSCALL_64+0x0/0x6a
    [<ffffffffffffffff>] 0xffffffffffffffff
unreferenced object 0xffff880d67030280 (size 624):
  comm "hrrb", pid 23713, jiffies 4346190262 (age 1426.620s)
  hex dump (first 32 bytes):
    01 00 00 00 03 00 ff ff 00 00 00 00 00 00 00 00  ................
    00 e7 1a 06 10 88 ff ff 00 81 76 6e 00 88 ff ff  ..........vn....
  backtrace:
    [<ffffffff818570c8>] kmemleak_alloc+0x28/0x50
    [<ffffffff811d4337>] kmem_cache_alloc+0xc7/0x1d0
    [<ffffffff8172a25d>] sock_alloc_inode+0x1d/0xc0
    [<ffffffff8121082d>] alloc_inode+0x1d/0x90
    [<ffffffff81212b01>] new_inode_pseudo+0x11/0x60
    [<ffffffff8172952a>] sock_alloc+0x1a/0x80
    [<ffffffff81729aef>] __sock_create+0x7f/0x220
    [<ffffffff8172b502>] SyS_socket+0x52/0xc0
    [<ffffffff81003854>] do_syscall_64+0x54/0xc0
    [<ffffffff818618ab>] return_from_SYSCALL_64+0x0/0x6a
    [<ffffffffffffffff>] 0xffffffffffffffff


Гавриил не раскрыл нам всех своих тайн и не рассказал, как он из вышеуказанных строк выяснил точную причину утечки памяти. Скорее всего, он использовал команду addr2line /usr/lib/debug/lib/modules/`uname -r`/vmlinux ffffffff81722361 для поиска точной строки. Или просто открыл файл net/socket.c и смотрел на него, пока файлу стало неуютно.

Проблема оказалась в патче на файл net/socket.c, который много лет назад был добавлен в наш репозиторий. Цель его в том, чтобы запретить клиентам использовать системный вызов bind(), это простая защита от запуска прокси-серверов клиентами. Патч свою цель выполнял, но не очищал после себя память.
Возможно, появились новые модные вредоносы на PHP, которые пробовали запустить в цикле прокси-сервер – что и привело к сотням тысяч заблокированных вызовов bind() и потерянным гигабайтам оперативной памяти.

Дальше было просто – Гавриил поправил патч и пересобрал ядро. Добавил мониторинг значения SUnreclaim на всех серверах под ОС Linux. Инженеры предупредили клиентов и перезагрузили хостинг в новое ядро.
OOM исчезли.

Но проблема с доступностью сайтов осталась
На всех серверах тестовый сайт несколько раз в день переставал отвечать.

Здесь автор начал бы рвать волосы на разных частях тела. Но Гавриил сохранял спокойствие и включил запись трафика на части хостинговых серверов.

В дампе трафика было видно, что чаще всего запрос к тестовому сайту падает после внезапного получения пакета TCP RST. Другими словами, запрос до сервера доходил, но соединение в итоге разрывалось со стороны nginx.
Дальше ещё интереснее! Запущенная Гавриилом утилита strace показывает, что демон nginx не отправляет этот пакет. Как такое может быть, ведь только nginx слушает 80-й порт?
Причиной оказалась совокупность нескольких факторов:
  • в настройках nginx указана опция reuseport (включающая опцию сокета SO_REUSEPORT), позволяющая разным процессам принимать соединения на одинаковом адресе и порту
  • в (на тот момент, самой новой) версии nginx 1.13.0 есть баг, из-за которого при запуске теста конфигурации nginx через nginx -t и использовании опции SO_REUSEPORT этот тестовый процесс nginx действительно начинал слушать 80-й порт и перехватывать запросы реальных клиентов. И при завершении процесса теста конфигурации клиенты получали Connection reset by peer
  • наконец, в мониторинге заббикса был настроен мониторинг корректности конфигурации nginx на всех серверах с установленным nginx: команда nginx -t вызывалась на них раз в минуту.
Только после обновления nginx можно было выдохнуть спокойно. График uptime сайтов пошёл вверх.

Какая мораль у всей этой истории? Сохраняйте оптимизм и избегайте использования самостоятельно собранных ядер.

timeweb.com/ru/

Обновления


https://timeweb.cloud

30 сентября 2026 Выбрать свой сертификат для домена
Когда вы добавляете домен в приложение, мы сами выпускаем на него бесплатный сертификат Let's Encrypt и автоматически продлеваем. Теперь вместо него можно поставить свой или любой другой.
1. Нужен сертификат от конкретного центра — загружаете свой сертификат и приватный ключ, текстом или файлами .crt и .key.
2. Уже куплен сертификат для приложения — выбираете нужный в настройках.
Выбираете нужное приложение → «Настройки» → «SSL-сертификаты» → «Настроить». Подробнее → в доке.
При установке:
— Смена сертификата вызывает повторный деплой.
— Свой сертификат продлевается вручную — не забудьте загрузить новый до окончания срока.

25 сентября 2026 Чит-коды для Kubernetes
Кластер может только запускать поды, а вот логи, трафик, бэкапы и деплой приходится настраивать вручную.
Хорошо, что есть аддоны, которые все это автоматизируют:
1. Envoy Gateway — принимать внешний трафик. Принимает запросы и раскидывает по сервисам: HTTP, HTTPS, gRPC, TCP и UDP, маршрутизация по доменам, путям и правилам Gateway API.
2. ArgoCD — деплоить без рук. Следит за вашим Git-репозиторием и подтягивает изменения в кластер сам. Откат к прошлой версии в пару кликов.
3. CSI-driver — подключить хранилище. Сетевые диски становятся постоянными томами: создаются из манифестов и расширяются без пересоздания.
4. DBaaS Operator — завести базу данных. MySQL, PostgreSQL или Valkey (Redis) создаются прямо из кластера.
5. Velero — бэкапить. Бэкапит ресурсы и тома, восстанавливает после сбоев и переносит приложения между кластерами.

24 сентября 2026 Скрипты для точных расчетов в ваших агентах
AI-модели могут ошибаться в итоговых числах — сумма по тарифу, процент или дата получаются неточными. Каждый неверный ответ = повторный запрос и трата лишних токенов.
Поэтому добавили скрипты в навыках агента. Загружаете скрипт с расчетами, агент запускает его и выдает точный результат с первого раза.
Как это работает:
1. Вы прикладываете к навыку скрипт на Python или JavaScript и пишете описание: что он делает и какие данные ему нужны.
2. Агент по описанию сам понимает, когда нужен скрипт.
3. Данные из переписки агент передает скрипту и запускает его в песочнице — изолированной одноразовой среде. Скрипт получает только эти данные, переписка и файлы чата до него не доходят.
4. Скрипт выдает точный результат, агент показывает его в чате.
Нет готового скрипта? Если задаче нужны точные вычисления, агент напишет и выполнит код сам.
Найти можно в разделе «ИИ-сервисы» → «Навыки» → в форме навыка выберите «Загрузить скрипт». Запуски бесплатны — списываются только токены модели.

23 сентября 2026 Обновили каталог AI Gateway
Видели, сколько моделей вышло за последние недели? Разбираем, что появилось в AI Gateway и под какие задачи.
1. Jev от TypeSafe AI — первая модель класса System One. Ответ приходит в том виде, в котором вы запросили: вариант из списка, оценка по шкале или вероятность. Его можно сразу подставить в условие или записать в базу, без обработки. Подойдет для автоматизации, поддержки, модерации и скоринга.
От 6 ₽ за 1 млн токенов — только за входящие, ответы модели бесплатные.
2. Claude Opus 5.5 — нашумевший флагман от Anthropic. Окно 1 млн токенов, ответ до 128 тыс. В один запрос поместится целый проект с кодом или несколько сотен страниц документов.
От 540 ₽ за 1 млн токенов.
3. GPT-6 Sol — для сложных повторяющихся задач: писать функции, ревьюить код, анализировать данные.
От 270 ₽ за 1 млн токенов.
4. GPT-6 Luna — чтобы справляться с простыми задачами качественнее: саммари, извлечение данных, короткие ответы.
От 14 ₽ за 1 млн токенов.

22 сентября 2026 Почта, которую узнают из тысячи
Добавили брендирование корпоративной почты — теперь ее веб-интерфейс можно оформить под дизайн вашей компании.
Что настраивается:
1. Вход с вашего домена. Подключаете поддомен mail.вашдомен.ru или mail.вашдомен.com — и команда открывает почту по адресу компании.
2. Логотип и фавикон. Свой логотип для светлой и темной темы, иконка и заголовок вкладки — в браузере почта выглядит как внутренний сервис.
3. Только нужные разделы. Тумблерами скрываете все, что сотрудникам не нужно.
Как найти: раздел «Почта» → нужный домен → «Настроить домен» → вкладка «Брендирование». Оформление увидят те, кто заходит через ваш поддомен.

21 сентября 2026 Автоопределение параметров в App Platform
Больше не придется вспоминать команду сборки, искать точку входа и сверять версию окружения. Подключаете репозиторий — панель сама определяет:
— Язык, фреймворк и версию окружения
— Команды сборки и запуска
— Системные зависимости
— Директорию сборки и точку входа
— Путь проверки состояния
За вами остается только выбор региона и конфигурации сервера.
Что дает автонастройка:
1. Меньше упавших первых сборок. Раньше их роняли опечатки в команде запуска и неверный путь до директории — теперь эти поля заполняются автоматически.
2. Более гибкая настройка. Автоопределение можно отменить, а любой параметр поменять вручную.
3. Поддержка монорепозиториев. Если внутри репозитория лежит несколько проектов, панель определит их все и даст выбрать нужный.

17 сентября 2026 IP-адреса и сетевые диски переехали в проекты
Теперь их можно распределять как остальные сервисы. Проще будет наводить порядок:
В структуре. Серверы, базы, IP и диски одного проекта собраны вместе. Не нужно вспоминать, к какому окружению относится адрес из общего списка.
В правах доступа. У каждого участника перед глазами только адреса его проектов — чужие IP не видны и защищены от удаления.
Куда и что попадает:
1. Существующие IP и диски уже разложены автоматически: привязанные — по проектам своих сервисов, свободные — в общем проекте.
2. Привязанные IP и диски всегда находятся в проекте своего сервиса. Переносите сервис через «Конфигурация» → «Проект» → «Изменить»
3. У непривязанных проект меняется прямо в карточке: например, для IP в разделе «Управление сетями» → «Публичные IP» → нужный адрес → «Параметры»

16 сентября 2026 Настраиваем S3-доступы так, как нужно проекту
Добавили редактор политик для пользователей S3. Теперь в панели можно как выдать готовую роль, так и настроить собственную политику — редактируете ее в интерфейсе или загружаете готовый JSON.
Когда пригодится:
1. Открыть разработчику только чтение логов — без возможности изменить или удалить данные.
2. Выдать клиенту доступ к нужной папке в бакете — остальные объекты останутся недоступны.
3. Разрешить скрипту бэкапов запись без права удаления — старые копии останутся целы.
Права можно задать как для новых пользователей при создании, так и для уже существующих в S3 → «Пользователи». Еще политика доступна в настройках конкретного бакета.

15 сентября 2026 В копилку обновлений PostgreSQL
Добавили восемь расширений, которые закрывают типовые задачи вашего проекта средствами самой базы:
Настроить поиск
1. fuzzystrmatch — помогает находить похожие по написанию строки, в том числе с опечатками.
2. unaccent — игнорирует диакритические знаки в буквах при поиске.
Для работы с гео
3. earthdistance — считает расстояние между двумя точками по координатам.
4. cube — нужен для работы earthdistance, а еще ищет похожие записи сразу по нескольким числовым параметрам.
Упростить структуры данных
5. ltree — упорядочивает данные с уровнями вложенности: раздел, подраздел, элемент.
6. hstore — хранит пары «ключ — значение» в одном поле, даже если набор ключей отличается у разных записей.
7. intarray — ускоряет работу с массивами целых чисел: добавляет свои операции и индексы для быстрого поиска.
Увеличить производительность
8. pg_prewarm — позволяет заранее загрузить нужные данные в кеш и снизить просадку производительности после перезапуска.
Как включить: выберите нужный кластер → «Конфигурация» → «Расширения» → «Изменить». Все доступные расширения описаны в документации.
timeweb.cloud/docs/dbaas/postgresql/extensions

11 сентября 2026 Доставка обновлений для Kubernetes
Рассказываем, какие изменения появились в настройках вашего кластера за неделю.
1. Выкатили новые версии
v1.36.3 → v1.36.4
v1.35.7 → v1.35.8
v1.34.10 → v1.34.11
2. Добавили аддон Kyverno — он проверяет все, что попадает в кластер
Kyverno — движок политик. Он сверяет ресурсы с заданными правилами и не пустит в кластер то, что их нарушает. Политики описываются в YAML и работают автоматически, без ручных вебхуков.
Например, под без лимитов ресурсов может съесть ноду и уронить соседние сервисы. С Kyverno задаете правило Require Limits and Requests — и кластер отклонит такой манифест. Не хотите блокировать деплои — правило Add Default Resources подставит дефолтные значения.
По тому же принципу можно:
— Запретить образы из недоверенных реестров
— Заблокировать запуск контейнеров от root
— Требовать обязательные лейблы у всех ресурсов
Включается как обычный аддон в настройках кластера.
timeweb.cloud/my/kubernetes/create-cluster

10 сентября 2026 22 → 187 сборок выделенных серверов в Москве
Расширили линейку выделенных серверов в Москве с 22 до 187 конфигураций. Теперь подобрать сервер под нужную задачу можно еще точнее.
— Ходовые Intel Xeon E3, E5 и E-серии, Intel Core i7 и i9, AMD Ryzen 9 на DDR5. Под сайты, приложения, dev-стенды и 1С, где важна высокая частота ядер.
— Двухсокетные Intel Xeon Scalable Silver. Под виртуализацию, средние базы и все, где нужно много памяти и потоков.
— Мощные двух- и четырехсокетные Intel Xeon Gold 6230R, 6240 и 6330. Под тяжелые базы, большую аналитику и крупные проекты.

9 сентября 2026 Сайты в S3 теперь доступны на вашем домене
Технический адрес имя_бакета.website.twcstorage.ru больше не единственный вариант. В S3 появилась возможность разместить статический сайт и открыть его на собственном домене — например, blog.example.ru или docs.example.ru.
Работает так: вы собрали лендинг или портфолио — загружаете файлы в бакет, привязываете свой домен и отправляете ссылку в соцсети.
Что это дает:
1. Сайт работает на вашем домене, а не на техническом.
2. Не нужен отдельный веб-сервер, то есть обходитесь без аренды и настройки.
3. Контент раздается через CDN, и сайт грузится быстрее.
Как подключить: в настройках бакета выберите «Веб-сайт» → «Привязать собственный домен» → «Создать CDN-ресурс» → добавьте свой домен.
Подробнее о настройке → в доке

3 сентября 2026 TLS без секретов
Добавили в маркетплейс дополнений для Kubernetes аддон cert-manager CSI Driver — он выдает TLS-сертификаты подам напрямую, без Certificate и Secret.
Классическая схема с Secret имеет слабое место: секреты лежат в etcd и доступны любому с правами на namespace. CSI Driver убирает посредника:
1. У каждого пода своя пара ключей — приватный ключ генерируется прямо на ноде и не передается по сети.
2. Ключ удаляется вместе с подом — не остается зависших секретов, которые нужно чистить
3. Сертификаты обновляются автоматически — без ручных перевыпусков и просроченных TLS
Пригодится, когда сервисы внутри кластера подтверждают подлинность друг друга по сертификатам. После настройки каждый под автоматически получает свой сертификат и приватный ключ при запуске.
Как установить: откройте кластер → Дополнения → cert-manager CSI Driver. Понадобится cert-manager — он тоже есть в маркетплейсе.
timeweb.cloud/my/apps

Прекращаем поддержку OVN-сетей


Мы окончательно отключаем старые OVN-сети в Санкт-Петербурге.
Чтобы ваши проекты работали быстрее и стабильнее, 18 сентября будем производить переносы на новые BGP-сети.

165 новых сборок выделенных серверов


165 новых конфигураций выделенных серверов
Добавили новые конфигурации выделенных серверов — все в московской локации. Теперь можно еще точнее подобрать ресурсы под задачу, без необходимости брать с запасом.
timeweb.cloud/my/dedicated/create

Машина под ваши задачи
  • Инференс в продакшене — LLM работает круглосуточно, а соседи не отнимают ресурсы.
  • Дообучение под свой домен — LoRA или файнтюн на своих данных, машина занята только вашей задачей.
  • Весь контур рядом — датасеты, препроцессинг, векторная база и API-слой на одной машине, а не в разных сервисах.
  • Работа с чувствительными данными — сервер соответствует 152-ФЗ УЗ-1, данные под защитой.

Запустить сервер
timeweb.cloud/r/hostsuki

Обновления


https://timeweb.cloud

31 августа 2026 AI-агенты тоже идут учиться
К 1 сентября добавили агентам навыки — отдельные инструкции под конкретные задачи.
Раньше все инструкции были в одном системном промпте. Больше задач → длиннее промпт → дороже каждое обращение к модели. Теперь инструкции раскладываются по навыкам, а это значит:
Экономия токенов. В запрос уходит только компактный индекс навыка, полная инструкция добавляется под задачу.
Порядок в логике. Один навык = одна задача, которую проще править, тестировать и понимать.
Переиспользование. Написали навык один раз — подключаете его любому агенту, не копируя текст между промптами.
Как начать применять:
1. Выберите повторяющуюся задачу: оформление ответов, работа с возражениями или сбор данных.
2. Создайте навык: название, условия применения и сама инструкция.
3. Подключите его к одному или нескольким агентам — дальше агент сам подтянет инструкцию, если запрос подойдет под условие.
Каждое изменение навыка сохраняется отдельной версией, между ними можно переключаться.
timeweb.cloud/my/cloud-ai/skills

26 августа 2026 Воркер-группа растет вместе с кластером
Раньше, когда кончались ресурсы в кластере, приходилось создавать новую воркер-группу и переносить нагрузку на нее. Теперь все гораздо проще: добавили возможность увеличить текущую группу без пересоздания.
1. Проект вырос и поды уперлись в лимиты CPU и памяти → повышаете тариф воркер-группы, кластер остается прежним.
2. Нужна более гибкая настройка → переходите с тарифа на конфигуратор и собираете ресурсы под задачу.
Учтите, что апгрейд доступен только внутри вашей тарифной линейки. При изменении конфигурации воркер-ноды перезагружаются по очереди, чтобы не останавливать кластер.
timeweb.cloud/my/kubernetes

25 августа 2026 Кончается лето, но не токены
Запускаем неделю акций на AI Gateway — через него вы работаете с популярными моделями (Claude, DeepSeek, Qwen, Gemini, GPT, Grok и др.) по одному ключу и одному API.
Выгода для каждого своя:
1. Тем, кто еще не пробовал — скидка 10% на все токены. Переход занимает пару минут: меняете адрес API на наш и вставляете новый ключ.
Действует с 25 по 31 августа, до 23:59 мск.
2. Активным пользователям — за расходы в августе действует скидка на весь сентябрь. Потратили от 5 000 ₽ → 10%, от 50 000 ₽ → 15%. Скидка включится автоматически 1 сентября.
Считается по всем тратам на AI Gateway с 1 по 31 августа.
Обе скидки действуют на весь парк — 69 моделей от 9 провайдеров, включая локальные на серверах в России. Полные условия акции — по ссылке.
timeweb.cloud/my/cloud-ai/gateway

24 августа 2026 Готовность к агентам — 99%
Когда вы просите Cursor или Claude что-то развернуть на Timeweb Cloud, агент идет в нашу документацию. Таких визитов уже треть от всех обращений к доке — посчитал наш руководитель разработки Миша Шпаков в статье.
Вывод простой: понятные инструкции нужны и агентам. Доработали их и получили 99 из 100 в AFDocs.
Вот как это повлияло на ваши запросы к доке:
1. В сотни раз меньше токенов — добавили llms.txt и llms-full.txt. С чистыми текстовыми версиями доки на страницу теперь уходит около 1 100 токенов вместо 295 000.
2. Задачи доходят до конца — подняли рейт-лимиты, чтобы частые запросы проходили без блокировок, а страницы быстро загружались из кэша.
3. Агент читает то же, что и вы — для этого выровняли разметку HTML- и MD-версий. Теперь никаких расхождений или устаревших данных.
timeweb.cloud/docs

21 августа 2026 Пройти идентификацию через ЕСИА за пару минут
Мы уже рассказывали, зачем нужно подтверждение данных владельца домена через Госуслуги — с 1 сентября без этого нельзя будет зарегистрировать, продлить и передать домены .ru,.рф и .su.
Теперь пройти идентификацию можно в панели, в разделе «Домены и SSL». Пока она доступна только для физлиц, юрлица смогут подтвердить данные после 1 сентября.
1. Зайдите в «Домены и SSL» → «Администраторы»
2. Нажмите «Подтвердить данные» → «Я — администратор»
3. Авторизуйтесь в Госуслугах
Если данные совпали, появится отметка о подтверждении. Если нет — мы свяжемся с вами для уточнения. Более подробно разобрали в документации.
timeweb.cloud/docs/domains/esia-identification
Если у вас домен .SU
Для доменов .su идентификация проходит через Руцентр, нашего партнера.
После 1 сентября при регистрации или продлении домена на емейл администратора придет письмо с инструкцией от Руцентра.

20 августа 2026 > открыть доступ к веб-серверу
Этот запрос мы встретили в «Идеях» трижды (раз, два, три) — и теперь настройки веб-сервера можно менять прямо в приложении.
Страницы стали грузиться медленно — включаете сжатие и кэширующие заголовки. Или пользователи загружают файлы по 500 МБ — ставите лимит на размер запроса.
Что можно настраивать:
1. Редиректы — указывайте, куда перенаправлять пользователей со старых страниц на новые. Например, с www.site.cоm на sitе.cоm.
2. HTTP-заголовки — для Cache-Control, CORS и заголовков безопасности. Можно добавлять, менять и удалять.
3. Сжатие — поддерживаются gzip или zstd, чтобы отдавать страницы быстрее.
4. Параметр SPA — что увидит пользователь по несуществующему адресу: главную страницу (стандарт для SPA) или вашу страницу 404.
5. Лимиты для бэкенда — чтобы защититься от тяжелых запросов и зависших соединений. Задаются максимальный размер тела запроса и таймаут ожидания заголовков ответа.
Пошаговый гайд по каждому параметру → в доке.
timeweb.cloud/docs/apps/reverse-proxy

18 августа 2026 MCP-сервер, который не тратит лишние токены
Пересобрали Timeweb Cloud MCP и выложили описание новой версии на GitHub.
С MCP-сервером агент сразу видит ваши ресурсы и может ими управлять: создавать, менять и настраивать. Раньше все инструкции при подключении уходили в контекст и тратили слишком много токенов. Сейчас вместо полного набора действий — три команды:
1. search_tools — найти нужную операцию по описанию задачи
2. get_tool_definition — получить ее параметры
3. execute_tool — выполнить операцию с этими параметрами
Итог: агент не держит в памяти весь каталог действий, а ищет нужное под конкретную задачу. Контекст остается компактным, токены не сгорают впустую — а список доступных действий стал больше.
Работает с Cursor, Claude Code, Codex и любым агентом с поддержкой удаленных MCP-серверов. Из настройки только API-токен и адрес сервера в конфиге ассистента. Готовые инструкции есть в доке.
timeweb.cloud/my/cloud-ai/agents/create

13 августа 2026 Новинки для ваших AI-агентов
За неделю выкатили сразу несколько релизов — собрали все в один пост. Суть у всех одна: агенты забирают на себя больше задач в ваших проектах.
Теперь можно:
1. Делиться с агентом файлами в Telegram
Отправляете файл в чат вместе с запросом — агент сделает сводку по CSV с данными или найдет ошибку на скриншоте с логами.
Особенно удобно для тех, кто уже настроил ИИ-помощников в чатах поддержки.
2. Управлять облаком через команды
Выложили репозиторий со скиллами (инструкциями) для работы с Timeweb Cloud MCP. С ними агент получит готовые сценарии, например, как поднять сервер или настроить DNS. Меньше ошибок и лишних действий.
В Claude Code скиллы ставятся как плагин в две команды, в Cursor, Codex и OpenCode — через npx skills.
3. Передавать агенту файлы через API
Добавили Files API — отдельный механизм для работы с файлами в API агентов. Он снял прежние ограничения по формату и размеру, и вы можете принимать любые файлы от своих пользователей.
Схема простая: пользователь вашего сервиса прикрепил файл в чате → сервис передал его агенту через API → агент ответил с учетом содержимого.
А еще выкатим новые локальные модели с низкой стоимостью — подробности скоро.

12 августа 2026 Одно приложение хорошо, а два — лучше
Сделали то, что вы часто просили в идеях (раз, два, три). Теперь в App Platform копию приложения можно создать также, как копию облачного сервера.
Пригодится, когда:
1. Пользователи в другом регионе — разворачиваете копию ближе к ним и снижаете задержки.
2. Подбираете конфигурацию — поднимаете клон на других ресурсах и сравниваете с оригинальным приложением
3. Нужен резерв — переводите трафик на копию в другой локации
Копия делается в два шага: выбираете нужное приложение → жмете на значок справа от него. Все настройки подтягиваются с родительского приложения, а вы меняете только то, что нужно:
— Ветку и коммит
— Локацию
— Конфигурацию
— Название, комментарий и проект
— Приватную сеть

11 августа 2026 Эволюция ченжлога на сайте
Многие из вас предлагают идеи по развитию продуктов и следят за обновлениями. Чтобы отслеживать релизы было проще, даже если пропустили дайджест, мы переделали старый ченжлог в «Журнал обновлений». В нем записана вся история релизов, изменений и исправлений багов с лета 2024 года.
Что появилось:
1. Блок «Запланировано» — что сейчас в работе и выйдет в ближайшее время. Прежде чем нести фичу в «Идеи», стоит заглянуть туда.
2. Поиск — если нужно узнать, добавили ли нужные AI-модели или новую ОС в маркетплейсе.
3. Теги — показывают, к каким сервисам относится релиз.
4. Фильтр — по месяцам и сервисам, работает и вместе: например, все обновления S3 за июль.
А если следить за релизами удобнее в Телеграме, обновления дублируются в нашем канале.

10 августа 2026 Ctrl+Z для баз данных
Классическая ситуация — наводите порядок в панели и случайно удаляете нужный кластер. Или перепутали прод с тестовым и выполнили команду удаления не в том окне.
Чтобы избежать потери данных (а еще кучи времени и нервов) — запустили функцию отмены удаления базы данных. С ней удаленный кластер можно бесплатно восстановить в течение 72 часов со всеми данными, резервными копиями и конфигурацией.
Как подключить: настройки кластера → Бэкапы → Отмена удаления. Для новых кластеров — сразу при создании.
Стоимость — 200 ₽ в месяц, а разовое восстановление без подключенной защиты — 2000 ₽
Условия и порядок восстановления собрали в документации.
timeweb.cloud/docs/dbaas/dbaas-manage/deletion-protection

5 августа 2026 Все нужное в одном месте
Сервисов у нас много, а новые продолжают появляться. Чтобы не тратить драгоценные клики, сделали «Избранное».
В него можно закрепить любой раздел или отдельный сервис — наводите курсор на нужный пункт и отмечаете звездочкой.
Заодно обновили настройки доступа для тех, кто работает в панели не один:
Доступ к «Новостям и идеям» — основной аккаунт может открыть их дополнительному пользователю: только чтение или полный доступ.
Уведомления по тикетам — у дополнительного пользователя появится доступ к поддержке, письма по тикетам будут приходить и ему.

4 августа 2026 Почти 7000 приложений на App Platform
Как бы ни росло количество ваших фронтенд- и бэкенд-приложений, главное — предсказуемая сборка и понятная картина после деплоя.
С этим помогают три инструмента:
1. Стенды для проверки релизов
Копия приложения, чтобы протестировать изменения: поднимаете стенд, кидаете ссылку команде, собираете правки и только потом выкатываете в прод. Подробнее о настройке стендов → в доке.
2. AI-помощник в логах деплоя
Если деплой упал, во вкладке «Деплой» остается полный лог — AI-помощник его разберет и выдаст отчет с причинами и подсказками.
Где смотреть: откройте проблемный коммит на вкладке «Деплой» → подсказка появится в панели справа.
3. Графики нагрузки
Процессор, память, диск и сетевой трафик на одном экране помогают мониторить приложение после деплоя. На дашборде сразу можно увидеть, уперлось ли приложение в лимиты конфигурации или это разовый пик.

4 августа 2026 Режим стримера
Теперь можно спокойно снимать скринкасты, стримить работу в панели или шарить экран на демо-звонке. Нам, кстати, тоже стало заметно проще записывать для вас инструкции. Все потому, что в панели появился режим стримера.
Включаете — и панель сама блюрит конфиденциальные данные:
— Публичные IP-адреса
— Баланс
— Личные данные: ФИО, телефон, email
— Домены и почтовые ящики
Пока переключатель в меню профиля в правом верхнем углу. Позже переедет в настройки персонализации.

Обновления


https://timeweb.cloud

31 июля 2026 Новые правила для владельцев доменов .ru,.рф и .su
Ситуация: с 1 сентября у всех регистраторов доменов .ru.рф и .su должна быть кнопка идентификации владельца, которая подтягивает данные через ЕСИА.
Видим, что вы переживаете, а где же эта кнопка у нас. Актуальный статус одной строкой — кнопка есть, но скрыта.
Мы ждем финальный ОК от профильной организации — обещают в ближайшие недели. Кнопка появится в панели сразу после подтверждения.
Сложность вот в чем:
1. Компании, которые подключали ЕСИА по своей инициативе еще до принятия 569-ФЗ, делали это по упрощенной процедуре.
2. Сейчас процедура не упрощенная. Нужно не просто нарисовать кнопку и подключить через API, но и обеспечить много чего еще. Например, согласовать все этапы с регулятором и докупить оборудование.
Добавим контекст — С 1 сентября 2026 владельцы доменов .ru.рф и .su, должны будут проходить официальную идентификацию через ЕСИА. Проще говоря, подтверждать свою личность через Госуслуги. Этого требует новый ФЗ №149.
Без подтверждения станет невозможно регистрировать новые домены, продлевать старые, передавать на них права, менять NS-серверы и регистратора.
Вы можете не ждать кнопку, если ваши регистрационные данные совпадают с Госуслугами. Если нет — вам нужно самостоятельно их актуализировать. Кнопка лишь сверит эти данные и, если они не совпадают, вернет ошибку.
Единственное, что вы можете сделать, это продлить или зарегистрировать домен до 1 сентября 2026 года. Однако когда срок подойдет к концу вам все-равно потребуется пройти идентификацию.

30 июля 2026 Вернули регу в СПб
Можно успеть, пока снова не разобрали. Заказать облачный сервер.
Kubernetes, Managed Databases, S3 и App Platform в этой локации тоже в строю.

29 июля 2026 Запросы к российским API без ошибок TLS
Многие российские сервисы работают на сертификатах Минцифры (Russian Trusted CA). Только у приложений их по умолчанию нет, а если их не добавить — соединение обрывается с ошибкой проверки.
Теперь в App Platform можно включить поддержку сертификатов Минцифры — сразу при создании приложения или в настройках уже существующего.
Что дают сертификаты:
1. Приложение обращается к российским API без ошибок TLS
2. Не нужно дописывать установку сертификатов в сборку и следить за ней при обновлениях
3. Проверка сертификатов остается включенной, а соединение защищено
— В бэкенд-приложениях сертификаты автоматически попадают в доверенное хранилище.
— В Docker-приложениях их нужно включить в список доверенных самостоятельно. Пошаговая инструкция есть в документации.

22 июля 2026 Пак обновлений в AI Gateway разблокирован
Но сначала о другом. На днях опубликуем на Хабре исследование о том, сколько запросов к нашей доке приходит от AI-агентов. Спойлер: много!
А теперь о двух важных релизах в AI Gateway:
1. Новые модели OpenAI: речь и изображения
Добавили модели для синтеза и распознавания речи — GPT-4o mini TTS, GPT-4o mini Transcribe и GPT-4o Transcribe, а для генерации изображений — GPT Images 2.0.
Голосовые интерфейсы, транскрибация звонков, картинки для продукта — теперь доступны без отдельных интеграций через AI Gateway.
2. Модели в контуре российской инфраструктуры
Для проектов, которым важно соблюдать 152-ФЗ: добавили модели, которые работают в РФ — без трансграничной передачи данных. В панели они собраны под фильтром «Локальные».
В списке: Qwen 3 235B Instruct, Qwen 3 Coder 480B A35B, DeepSeek R1 Distill Qwen 32B, Kimi K2 Instruct, Kimi K2.6, GLM 4.6 357B, GPT OSS 120B.
Пока эти модели доступны в AI Gateway — в AI-агентах появятся немного позже.

21 июля 2026 Меняем архитектуру взаимодействия сервисов
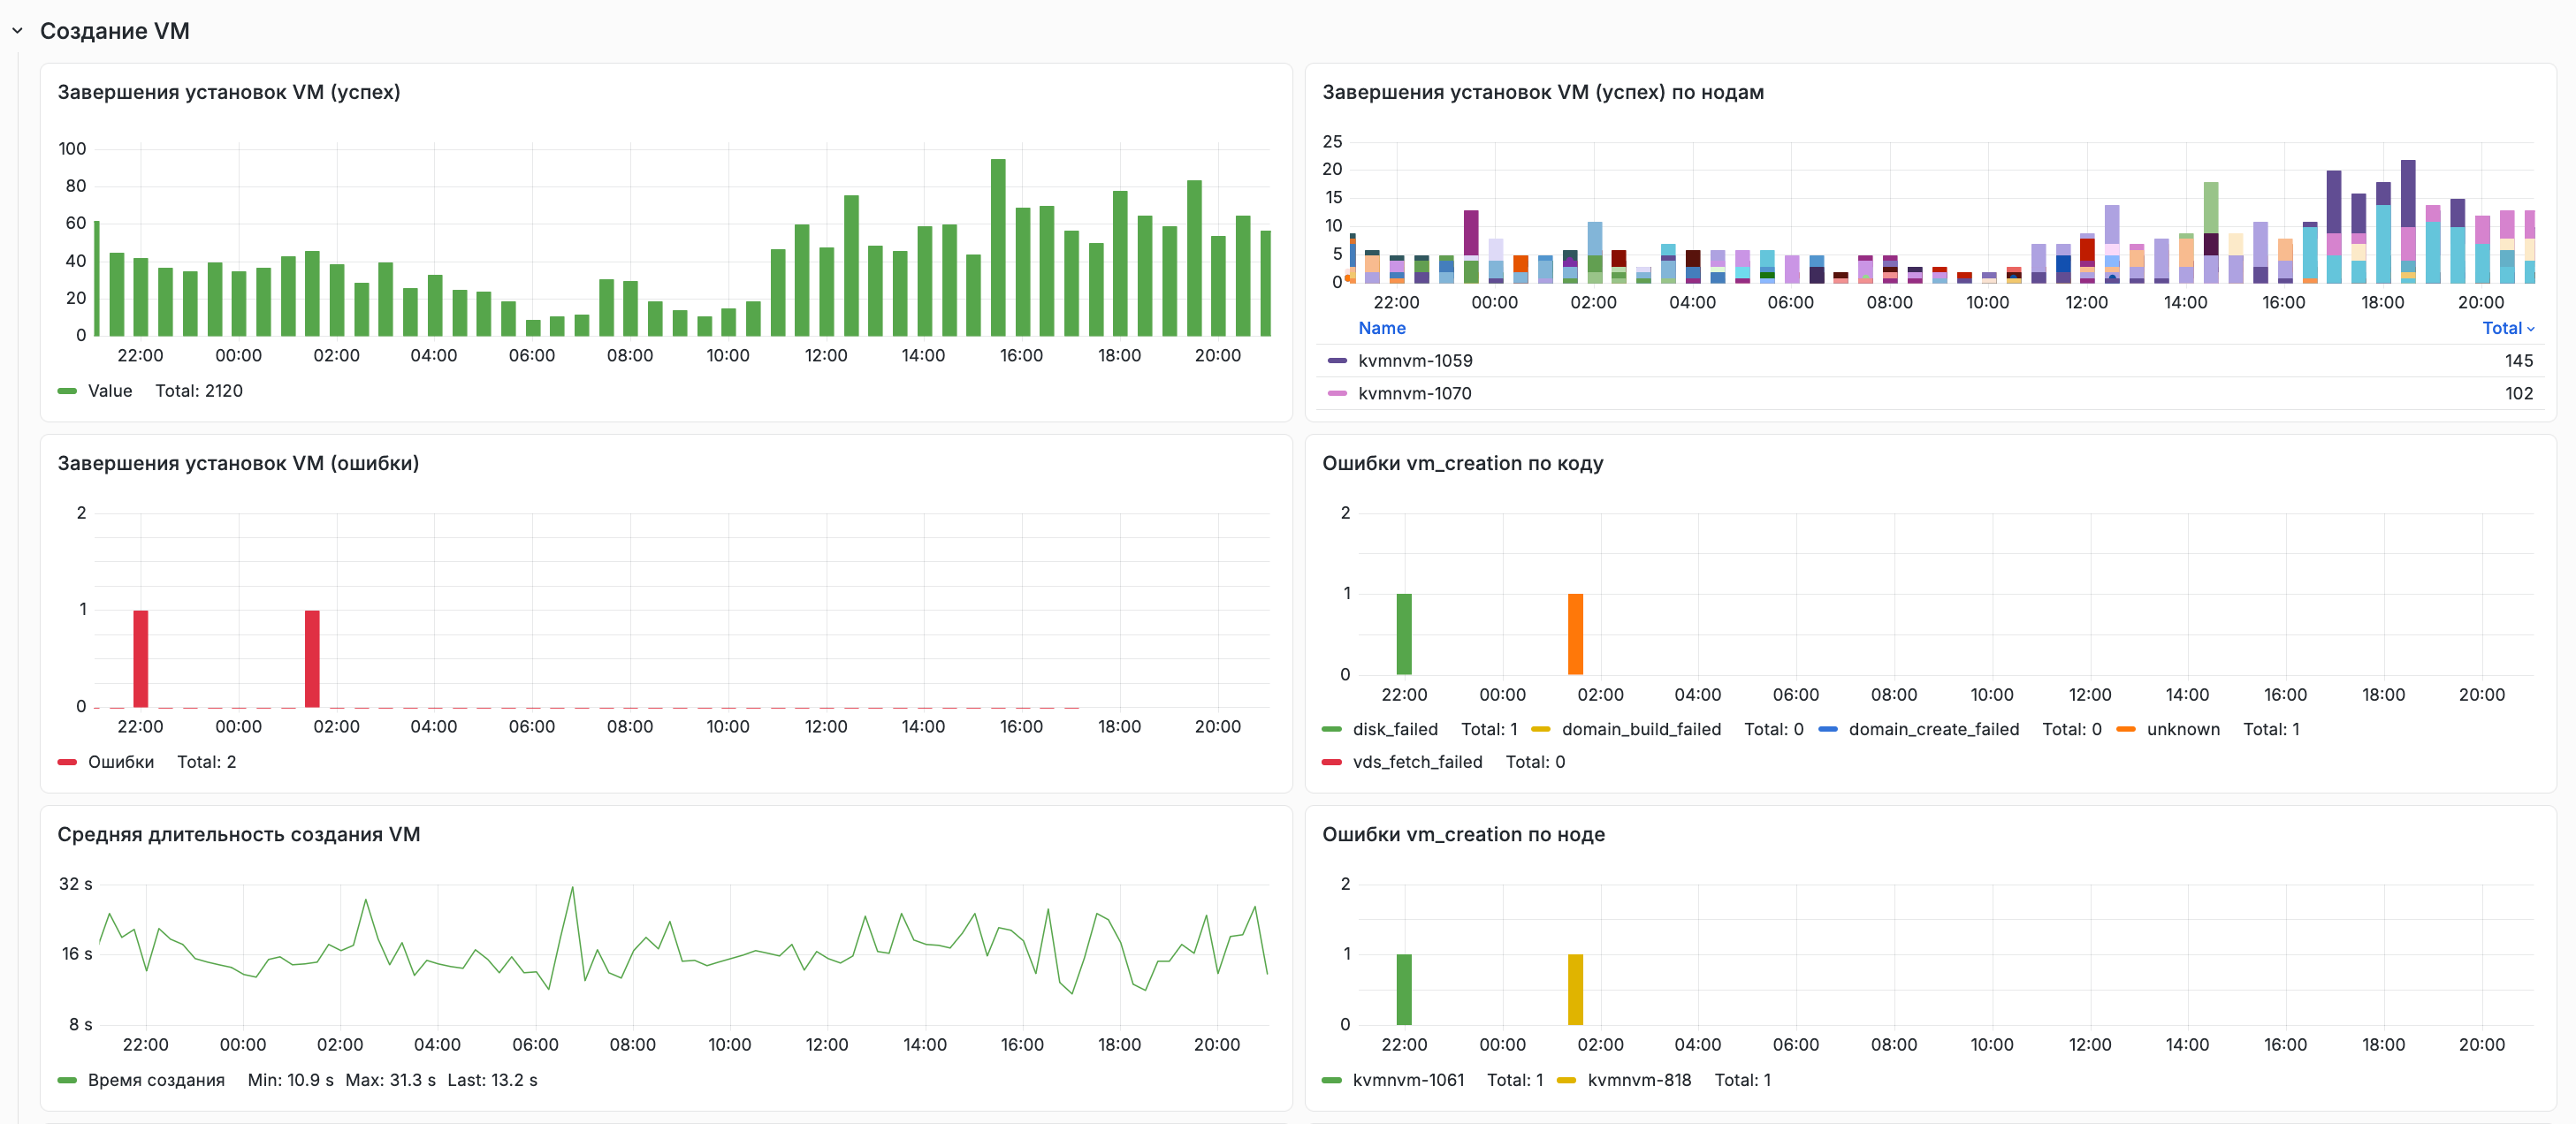
Начнем с самого заметного: стандартный облачный сервер теперь создается в среднем за 30 секунд — от клика на кнопку до готовой машины.
За этим стоит смена архитектуры. На каждом гипервизоре теперь работает свой агент: центральное API ставит задачу → агент выполняет ее на месте и сразу отчитывается.
Цепочка каждой операции стала проще, а независимые процессы идут параллельно, а не по очереди.
И эта схема прозрачная: каждый шаг создания сервера виден на графиках. Если что-то начинает замедляться или сбоить, мы сразу замечаем это по данным — и чиним точечно, а не ищем по всей цепочке.
Что дальше. Переводим на новую схему остальное: управляемые базы данных, серверы с Windows, установку из образов.
Это часть инфраструктурных работ, о которых рассказываем в последних постах: меньше ручных операций, больше автоматики и метрик.

17 июля 2026 Обновленный интерфейс доменов в App Platform
Последние недели разбирали техдолг, чтобы сервисы работали быстрее и предсказуемее. Большая часть работ незаметна снаружи, но одно обновление вы увидите сразу — в доменах App Platform.
Домены — очень чувствительный узел: ошибка в привязке, и приложение не откроется у ваших пользователей. Раньше редактировать их приходилось на отдельной странице, в отрыве от остальных настроек приложения.
Теперь сценарий другой: открываете вкладку «Домены» в настройках приложения → выбираете уже добавленный домен или вводите внешний → «Сохранить» → готово, приложение доступно по домену.
Подробнее о привязке timeweb.cloud/docs/apps/upravlenie-apps-v-paneli#privyazka-domena
1. Домен уже занят другим сервисом? Предупредим об этом заранее — и после сохранения сами перепривяжем его на нужное приложение.
2. Добавляете внешний домен? Подскажем нужный IP прямо в окне — вам останется добавить A-запись у своего регистратора.

16 июля 2026 Ваш агент может в разы больше, чем вы думаете
Агент, конечно, может подсказать вам команду, но выполнять ее все равно придется руками. С MCP-сервером иначе: подключаете один раз — и агент действует самостоятельно.
Самое приятное: интеграцию под каждый инструмент писать не нужно. Достаточно взять из галереи:
1. Для разработки — Context7. Попросите обновить зависимости под Next.js 14 → агент возьмет доку 14-й версии, а не из 12-й, которую запомнил при обучении.
2. Для инфраструктуры — Timeweb Cloud MCP. Даете команду развернуть сервер, проверить статус кластера или посмотреть баланс → агент запросит разрешение и выполнит все необходимые действия.
3. Для бизнес-задач — Яндекс Поиск, amoCRM, Контур.Фокус, Bitrix24 и VK Реклама → агент сам найдет нужное в сети, обновит CRM или подтянет статистику кампаний.
А если нужного сервиса нет — любой удаленный MCP-сервер подключается вручную. Например, Google Drive для ответов с опорой на документы с диска или MySQL для запросов к базе прямо из диалога. Подробнее о подключении → в документации

15 июля 2026 Набрали 1165 баллов в новом рейтинге CNews
Сегодня даже стартапу легко доступны те же управляемые сервисы, что и крупным компаниям: Kubernetes, хранилище S3, и базы данных с бэкапами. Если раньше было четкое разделение: «облако для больших» и «облако для маленьких», то теперь это просто инструмент. И главные требования к нему — легко встраиваться в процессы и быть удобным для команды.
Как раз это и учитывал CNews в своем первом рейтинге облаков для малого и среднего бизнеса — и мы заняли в нем первое место.
Максимум баллов набрали в четырех направлениях:
1. Стек управляемых сервисов — за функциональность баз данных, Kubernetes и S3
2. Панель управления — потому что все под рукой с интерактивными дашбордами и сквозным поиском по инфраструктуре
3. AI-агенты — за выбор инструментов для бизнеса: OpenAI-совместимый API, подключение MCP-серверов и множество моделей
4. Цены — одни из самых доступных на рынке
Кажется, рынок наконец определился, что небольшим командам нужно от облака: управляемые сервисы, готовые AI-решения и комплексная поддержка для бизнеса.

14 июля 2026 Подборка под ваш кластер
Kubernetes и так мощный оркестратор, а с нужными аддонами дорастает до полноценной продакшен-среды. На основе статистики ваших установок собрали пять задач, которые можно закрыть аддонами:
1. Envoy Gateway — принимать весь трафик через одну точку входа
Разводит входящие запросы по сервисам — не нужно выдавать каждому отдельный внешний IP. Заодно балансирует нагрузку.
2. cert-manager — продлевать SSL-сертификаты автоматически
Сам выпускает и продлевает сертификаты — посетители не увидят предупреждение о небезопасном соединении.
3. CSI Driver — не терять данные при перезапуске подов
Подключает подам постоянные диски. В первую очередь будет полезно базам данных.
4. kube-prometheus-stack — видеть все, что происходит с кластером
Собирает метрики по всему кластеру и выводит их на готовые дашборды. Если что-то идет не так — прилетает алерт.
5. ArgoCD — деплоить прямо из Git
Синхронизирует кластер с репозиторием. Меняете манифест и кластер сам приходит к нужному состоянию.
А вместе они закрывают весь цикл работы кластера: принять трафик → защитить его → сохранить данные → следить за состоянием → доставлять обновления.

13 июля 2026 Продолжаем усиливать инфраструктуру
1. Перенастроили политики libvirt
Раньше при высокой нагрузке очереди забивались и libvirt дольше расставлял задачи по приоритетам. Отсюда вытекали проблемы — установка отменяется или зависает.
Мы протестировали новые настройки, после чего раскатали на ноды во всех регионах. Теперь действия из панели отрабатывают гораздо быстрее и без проблем.
2. Перевели AI-агентов на High Availability
Теперь у нас два геораспределенных кластера: один находится в Германии, второй в США. Все важные сервисы реплицируются внутри одного региона и дублируются в другой.
3. Свежие дистрибутивы на основе Debian перешли на нативное получение IPv6 по DHCP
Тут логика простая — серверы с публичным IPv6, но без IPv4, теперь грузятся быстрее.

10 июля 2026 Расширили выбор моделей в AI-агентах
Добавили новинки, которые уже ждут вас в панели:
1. GPT 5.6 — Sol, Terra и Luna. Для широкого круга задач: от текста и кода до цепочки рассуждений.
2. Grok 4.5. Для работы с актуальным контекстом.
3. Qwen 3.7 Max, 3.7 Plus и 3.6 Plus. Max — под самые тяжелые задачи, Plus — баланс скорости и качества ответов.
Заодно подключили нового провайдера — Z.ai с линейкой GLM: 5.2, 4.7 и 4.7 FlashX. Это открытые модели, заточенные под код и агентные сценарии.
Это еще не все. Модели, которые раньше делились на thinking и non-thinking, объединили в одну — режим размышлений можно включить прямо в плейграунде.

9 июля 2026 Самое интересное об S3 — в одном видео
Рассказываем про то, что вообще умеет S3 и под какие задачи его берут:
1. Раздача статики через CDN. Файлы находятся в S3, а CDN раздает их пользователям из ближайшей точки.
2. Обмен файлами по временным ссылкам. S3 выдает временный доступ к файлу без настройки прав.
3. Медиа для каталогов. Фото товаров размещаются в S3, не занимают место на сервере и не нагружают приложение.
4. Резервное копирование. Бэкапы лежат вне основного сервера — вне основного сервера и не зависят от его состояния.
Что из этого пригодится именно вашему проекту, рассказал в видеообзоре наш продакт-менеджер Сергей Плеханов. А еще — почему файлы невозможно потерять, и за счет чего S3 помогает экономить.
Смотрите на удобной площадке: ютуб, вк, рутуб.
www.youtube.com/watch?v=OKJILZMVewk
vkvideo.ru/video-28839208_456239650
rutube.ru/video/bb6e8b5999272876454e15e8b0bd97c3/

8 июля 2026 Обновления в объектном менеджере S3
Недавно посчитали, что в нашем S3 лежит уже 2,7 млрд ваших объектов, и их становится только больше. Все они защищены тройной репликацией, поэтому остаются доступны даже при отказе отдельных узлов.
Помимо доступности развиваем и сам объектный менеджер — вот что добавили недавно:
1. Возможность предпросмотра
74 новых формата — видео, текстовые файлы, таблицы, документы и презентации доступны для просмотра прямо в объектном менеджере без скачивания.
Полный список поддерживаемых форматов.
2. Роль «Чтение и запись»
Добавили по вашим запросам. С этой ролью сотрудник, сервис или приложение работает только с объектами — читает, загружает, изменяет и удаляет. Настройки бакета и управление хранилищем остаются закрыты, так что задеть конфигурацию не получится. Остальные роли и уровни доступа собрали в доке.
timeweb.cloud/docs/s3-storage/manage-storage/additional-users#urovni-dostupa

7 июля 2026 Апдейты от наших инженеров
Расскажем об инфраструктурных работах в трех направлениях.
1. Масштабируем сервис сетевых дисков
Сервис отвечает за операции вокруг сетевых дисков: создание, монтирование, подключение. Запросов к нему становится больше, и особенно это заметно на пиках — диск может создаваться или монтироваться не сразу.
Переработали архитектуру сервиса и сделали ее распределенной. Сервис масштабируется горизонтально, мощность растет вслед за нагрузкой — прежнее ограничение по скорости снято.
2. Изолируем проблемные ноды в очереди
Как только нода перестает отвечать, сразу откладываем приходящие на нее задачи. Ускорили этот процесс, чтобы нода изолировалась быстрее и не тянула за собой остальные — очередь не застревает, а живые ноды работают как обычно.
Немного технических деталей: мы регулярно проверяем доступность нод через libvirt. Если нода несколько раз подряд не отвечает, помечаем ее как недоступную → задачи к ней откладываются, пока связь не восстановится
3. Ускоряем создание бэкапов
Обновляем парк хранилищ в Москве на более производительное оборудование и заодно приводим все хранилища к единой конфигурации. За счет этого бэкапы создаются быстрее.
На весь парк уйдет около двух месяцев. Данные реплицируются на время работ, так что обновление не затронет ваши проекты.
И это, конечно, не все. Часть обновлений еще обкатываем — поделимся ими, когда сами убедимся, что все работает стабильно.

7 июля 2026 Jivo в AI-агентах
Более 270 000 компаний в России используют этот онлайн-чат. Теперь к нему можно подключить AI-агента — он сам ответит на типовые вопросы клиентов.
Клиент пишет в Jivo-чат → AI-агент сразу отвечает по базе знаний → администратор видит все ответы и в реальном времени может подхватить диалог или поправить бота. Без отдельных окон и переключений между вкладками.
Пошаговая настройка → timeweb.cloud/docs/ai-agents/manage-agents/jivo
Что чат с агентом дает вашему проекту:
1. Поддержка 24/7 — агент отвечает мгновенно ночью, в выходные и в пики обращений.
2. Меньше нагрузки на операторов — команда будет подключаться только к сложным запросам, а типовые вопросы агент возьмет на себя.
3. Ни один диалог не потеряется — когда агент не справляется, он сам передает обращение оператору со свободным доступом к чату.

6 июля 2026 Туда, где охлаждение умеет резервироваться
Нашей новой локацией для зоны ams-1 станет ЦОД NorthC
Прямо сейчас совместно с инженерами площадки мы экстренно расширяем мощности по питанию под объемы наших стоек. На саму миграцию закладываем месяц. Подробности — скоро.

3 июля 2026 Цифры, о которых неприятно говорить
Много вопросов по поводу DDoS. На эту тему у нас много материалов, которыми мы периодически делимся. Сейчас картина следующая:
  • В этот сезон мы сталкиваемся с новой атакой широким конусом на 80 000 IP-адресов одновременно, что делает обнаружение заметно более проблематичным. В отдельных случаях, мы говорим о ~2 000 pps на отдельный хост, что очень не просто отличить от фонового трафика.
  • Атаки по-прежнему идут преимущественно на L3/4 уровни UDP-флудом, в то время как объем паразитного трафика вырос до ~150 млн пакетов в секунду.
  • Волны атак в пике достигают 3 Тбит/с — это беспрецедентный для РФ объем, который становится новой реальностью в 2026 году.
Видим вопросы о том, что мы с этим делаем. Тут правильнее дать слово Максиму Яковлеву, это наш CTO:
Мы давно сотрудничаем с крупнейшим российским провайдером в области информационной безопасности StormWall, пользуемся их решениями. У нас есть ряд внутренних детекторов аномалий, которые при обнаружении нехарактерных для сети пиков, переводят ее за систему очистки StormWall.
На сегодняшний день, по сочетанию факторов, мы считаем этот подход наиболее эффективным, как в разрезе техники, так и экономики. Это позволяет снизить влияние на инфраструктуру, при этом не делая трафик заградительно дорогим для всех.
Когда мы публикуем сообщение в алерт, это означает, что начинает работать массовая фильтрация.
На текущий момент фильтрация защищает эффективно, но при этом может задевать легитимный трафик, который попадает под паттерн атаки. В этом случае идеально работает только индивидуальное включение защиты с подбором под конкретный трафик. Это может быть решение на стороне клиента или через нас — через донастройку StormWall или подключение DDoS-Guard, по запросу или напрямую из панели управления.

1 июля 2026 Про инцидент в зоне ams-1
1. Инфраструктура в зоне ams-1 полностью восстановлена — с сегодняшнего дня всем клиентам подключен нулевой биллинг до 5 июля включительно, инфраструктура будет полностью бесплатной.
2. Мы инициировали процедуру переезда в другой ЦОД. Под наши объемы в 65 000 виртуальных машин есть хороший вариант с нужной емкостью по стойкам, но в них нужно нарастить мощности по питанию → для этого совместно с ЦОД будем проводить срочные работы по расширению в ближайшие 2 недели. Также прорабатываем вариант аренды второго ЦОДа в локации, чтобы можно было организовать полноценное резервирование. Реалистичный срок срочного переезда учитывая объемы и регион — месяц.
3. Для этой локации будет организовано бесплатное бэкапирование в другой регион.

Обновления


https://timeweb.cloud

30 июня 2026 Про перегретый дата-центр
В мае мы рассказывали, как перевезли инфраструктуру в зоне ams-1 из закрывающегося ЦОДа в новый.
Сценарий, где новый дата-центр с полноценной системой охлаждения и резервирования, выходит из строя, потому что чиллеры вышли из строя, было сложно себе представить. Но он произошел.
В дополнение к этому цепочка подрядчиков, отвечающих за обслуживание охлаждающего оборудования со стороны ЦОДа ведет себя в лучших традициях анекдотов. Медленно, малоэффективно и абсолютно без какой-либо конкретики по срокам. Вот что нам ответили буквально час назад.
Попытки запустить отказавший чиллер не увенчались успехом. Сейчас ЦОД организовал срочную поставку новых силовых кабелей (вероятно для подключения внешнего чиллера к сети ДЦ) — обещают завтра до 12-14 мск. Параллельно ЦОД привлекает дополнительного профильного специалиста для углубленной диагностики и восстановления узла системы охлаждения, но он будет там завтра утром.
Это не соответствует ни нашим ожиданиям, ни нашим стандартам качества и обслуживания.
Мы запустили процесс по поиску нового ЦОДа и дальнейшей миграции оборудования. Но честно — процесс это не быстрый, бюрократичный и требует предварительного согласования многих технических деталей. Особенно учитывая локацию и текущие реалии.
Писать в саппорт с вопросами по срокам не особо целесообразно, так как мы сами ждем информацию.
Как есть.

24 июня 2026 Обновили ядро Linux на всех Ryzen-серверах в Москве

В копилку стабильности — и с конкретным обновлением под капотом.
Во время работы с высокопроизводительными серверами на Ryzen 7950X нашли причину редких зависаний нод. На старом ядре Ubuntu 22.04 эти процессоры могли работать нестабильно.
Это могло обернуться внезапной недоступностью виртуальных машин, хотя с самими проектами все было в порядке.
Чтобы устранить проблему, обновили ОС и ядро на всех Ryzen-серверах в московской локации.
Переезд выполнили поэтапно: сначала подняли резервные серверы, перенесли на них проекты и только потом приступили к обновлению основных хостов. Поэтому пользователи не столкнулись с простоем.
Теперь гипервизоры работают на новом ядре, а риски возможных зависаний нод осталась в прошлом.
Если вам нужны мощные серверы в Москве, есть еще одна новость — расширили парк Ryzen 7950X, чтобы было больше доступных конфигураций под ваши проекты.

19 июня 2026 AI-агенты в связке с Cline, Codex и OpenCode
Наших AI-агентов и AI Gateway можно использовать прямо в инструментах разработки.
Подключаете один раз → и дальше задаете вопросы по проекту, редактируете код и запускаете команды в терминале — прямо в рабочем окне.
Как это устроено: среда обращается к модели через OpenAI-совместимый API по вашему ключу. Используете наши модели и инфраструктуру, а интерфейс — привычный редактор или окно чата.
Подключение сводится к трем полям в настройках расширения:
  • 1. Тип провайдера — OpenAI Compatible
  • 2. Базовый URL агента или AI Gateway
  • 3. И, наконец, ваш API-ключ.
Дальше можно отправлять запросы модели прямо из кода. Если используете AI Gateway, в настройках доступны и параметры генерации — размер контекста, лимит токенов, температура.
Подробнее о каждой среде в доке → Cline, Codex и OpenCode.

18 июня 2026 История USmall — хайлоад изнутри
6+ млн товаров, 130 ритейлеров и до 70 млн запросов во время распродаж. Мигрировали USmall в наше облако и записали видеокейс о том, как устроена инфраструктура такого проекта.
Из любопытного:
  • 1. 130 площадок — 130 изолированных контуров. На каждую свой репозиторий и Docker-образ. Релизы независимы, все изменения изолированы.
  • 2. Свой механизм иерархических подов. В основе паттерн одноразовых подов — каждый выполняет один цикл и завершается. Поверх него команда построила иерархию, где родительский под запускает дочерние. Так обходят ограничение Python по пропускной способности одного воркера и обрабатывают задачи параллельно.
  • 3. Выделенный сервер под оркестратор. Когда Airflow потребовалась отдельная конфигурация, под него собрали сервер на двух 32-ядерных процессорах и перенесли без простоя.
  • 4. AI прямо в Kubernetes-кластере. В тестовом режиме крутится нейросеть, которая ускоряет подключение новых магазинов.
Все это команда ведет сама — новые ноды добавляет за пару минут через панель, без отдельных DevOps-инженеров. А инфраструктура у нас вышла на 35% дешевле прежнего провайдера — при том же объеме.
В видео Станислав, руководитель Python-разработки USmall, рассказывает про архитектуру и почему выбрали наше облако.
Смотреть видеокейс на ютубе, рутубе и в вк.
Или читать подробный разбор на сайте → timeweb.cloud/success-story/usmall

17 июня 2026 IPv6 в базах данных
Теперь облачной базе данных можно выдать бесплатный публичный IPv6-адрес.
Полезно, если:
1. Уже раскатали IPv6 в своей инфраструктуре и не хотите держать IPv4 только ради базы
2. Масштабируете проект и постепенно уходите от дефицитных IPv4-адресов
3. Строите cloud-native или корпоративную инфраструктуру, где важна поддержка IPv6.
Подключается в пару кликов: при создании новой базы или в настройках существующей «Сеть» → «Публичный IPv6-адрес». Если переключателя IPv6 у базы нет — значит, на вашей сети он пока недоступен.
При защищенном TLS-подключении адрес автоматически привяжется к техническому домену базы. Остальные детали в документации → timeweb.cloud/docs/public-ip/ipv6-adresa
Фича появилась не случайно — ее давно просили в разделе идей (тут и тут), теперь она в проде.
Привязать айпишник к базе

16 июня 2026 Получили награду от Иннополиса
Посетили закрытую встречу резидентов и партнеров Иннополиса с участием руководства Татарстана. Обсудили совместные планы и получили неожиданную, но приятную статуэтку (на фото).
Напомним, что осенью прошлого года наш офис переехал в Казань, где мы участвуем в развитии ИТ-среды и выстраиваем сотрудничество с Университетом Иннополис.
Рады, что коллеги отметили нашу динамику. А ведь времени прошло всего ничего.
Вдохновляет

16 июня 2026 Изменение цен на выделенные серверы
С 1 июля 2026 года цены на выделенные серверы в Москве и Санкт-Петербурге вырастут на 12%.
Причина: рост цен на стойки и серверы со стороны поставщиков.
Цена на выделенные серверы в других локациях, серверы с GPU, расширение канала и доп IP-адреса остаются без изменений.
Рекомендуем заблаговременно внести на баланс сумму, достаточную для оплаты серверов по новым тарифам.

11 июня 2026 Хранилище S3-бакетов и сетевых дисков в Петербурге перевалило за 6 петабайт

В прошлых новостях про инфраструктуру рассказали, как облако устроено изнутри. Сегодня спускаемся уровнем ниже — в кластер, где физически лежат ваши бакеты и сетевые диски. Повод подходящий — после ввода двух новых нод общая емкость кластера превысила 6 петабайт.
Две трети этого объема занимают запасные копии, и так задумано. Все объекты реплицируются трижды — на разных серверах и в разных стойках.
Зачем столько копий? Диски — расходник и ломаются без расписания: бывают месяцы без единой замены, а в прошлом поменяли сразу три из 436 накопителей кластера.
Каждая замена проходит незаметно для ваших проектов: вышел из строя диск → кластер за пару часов восстанавливает копии на соседних нодах, и данные все это время можно читать и записывать.
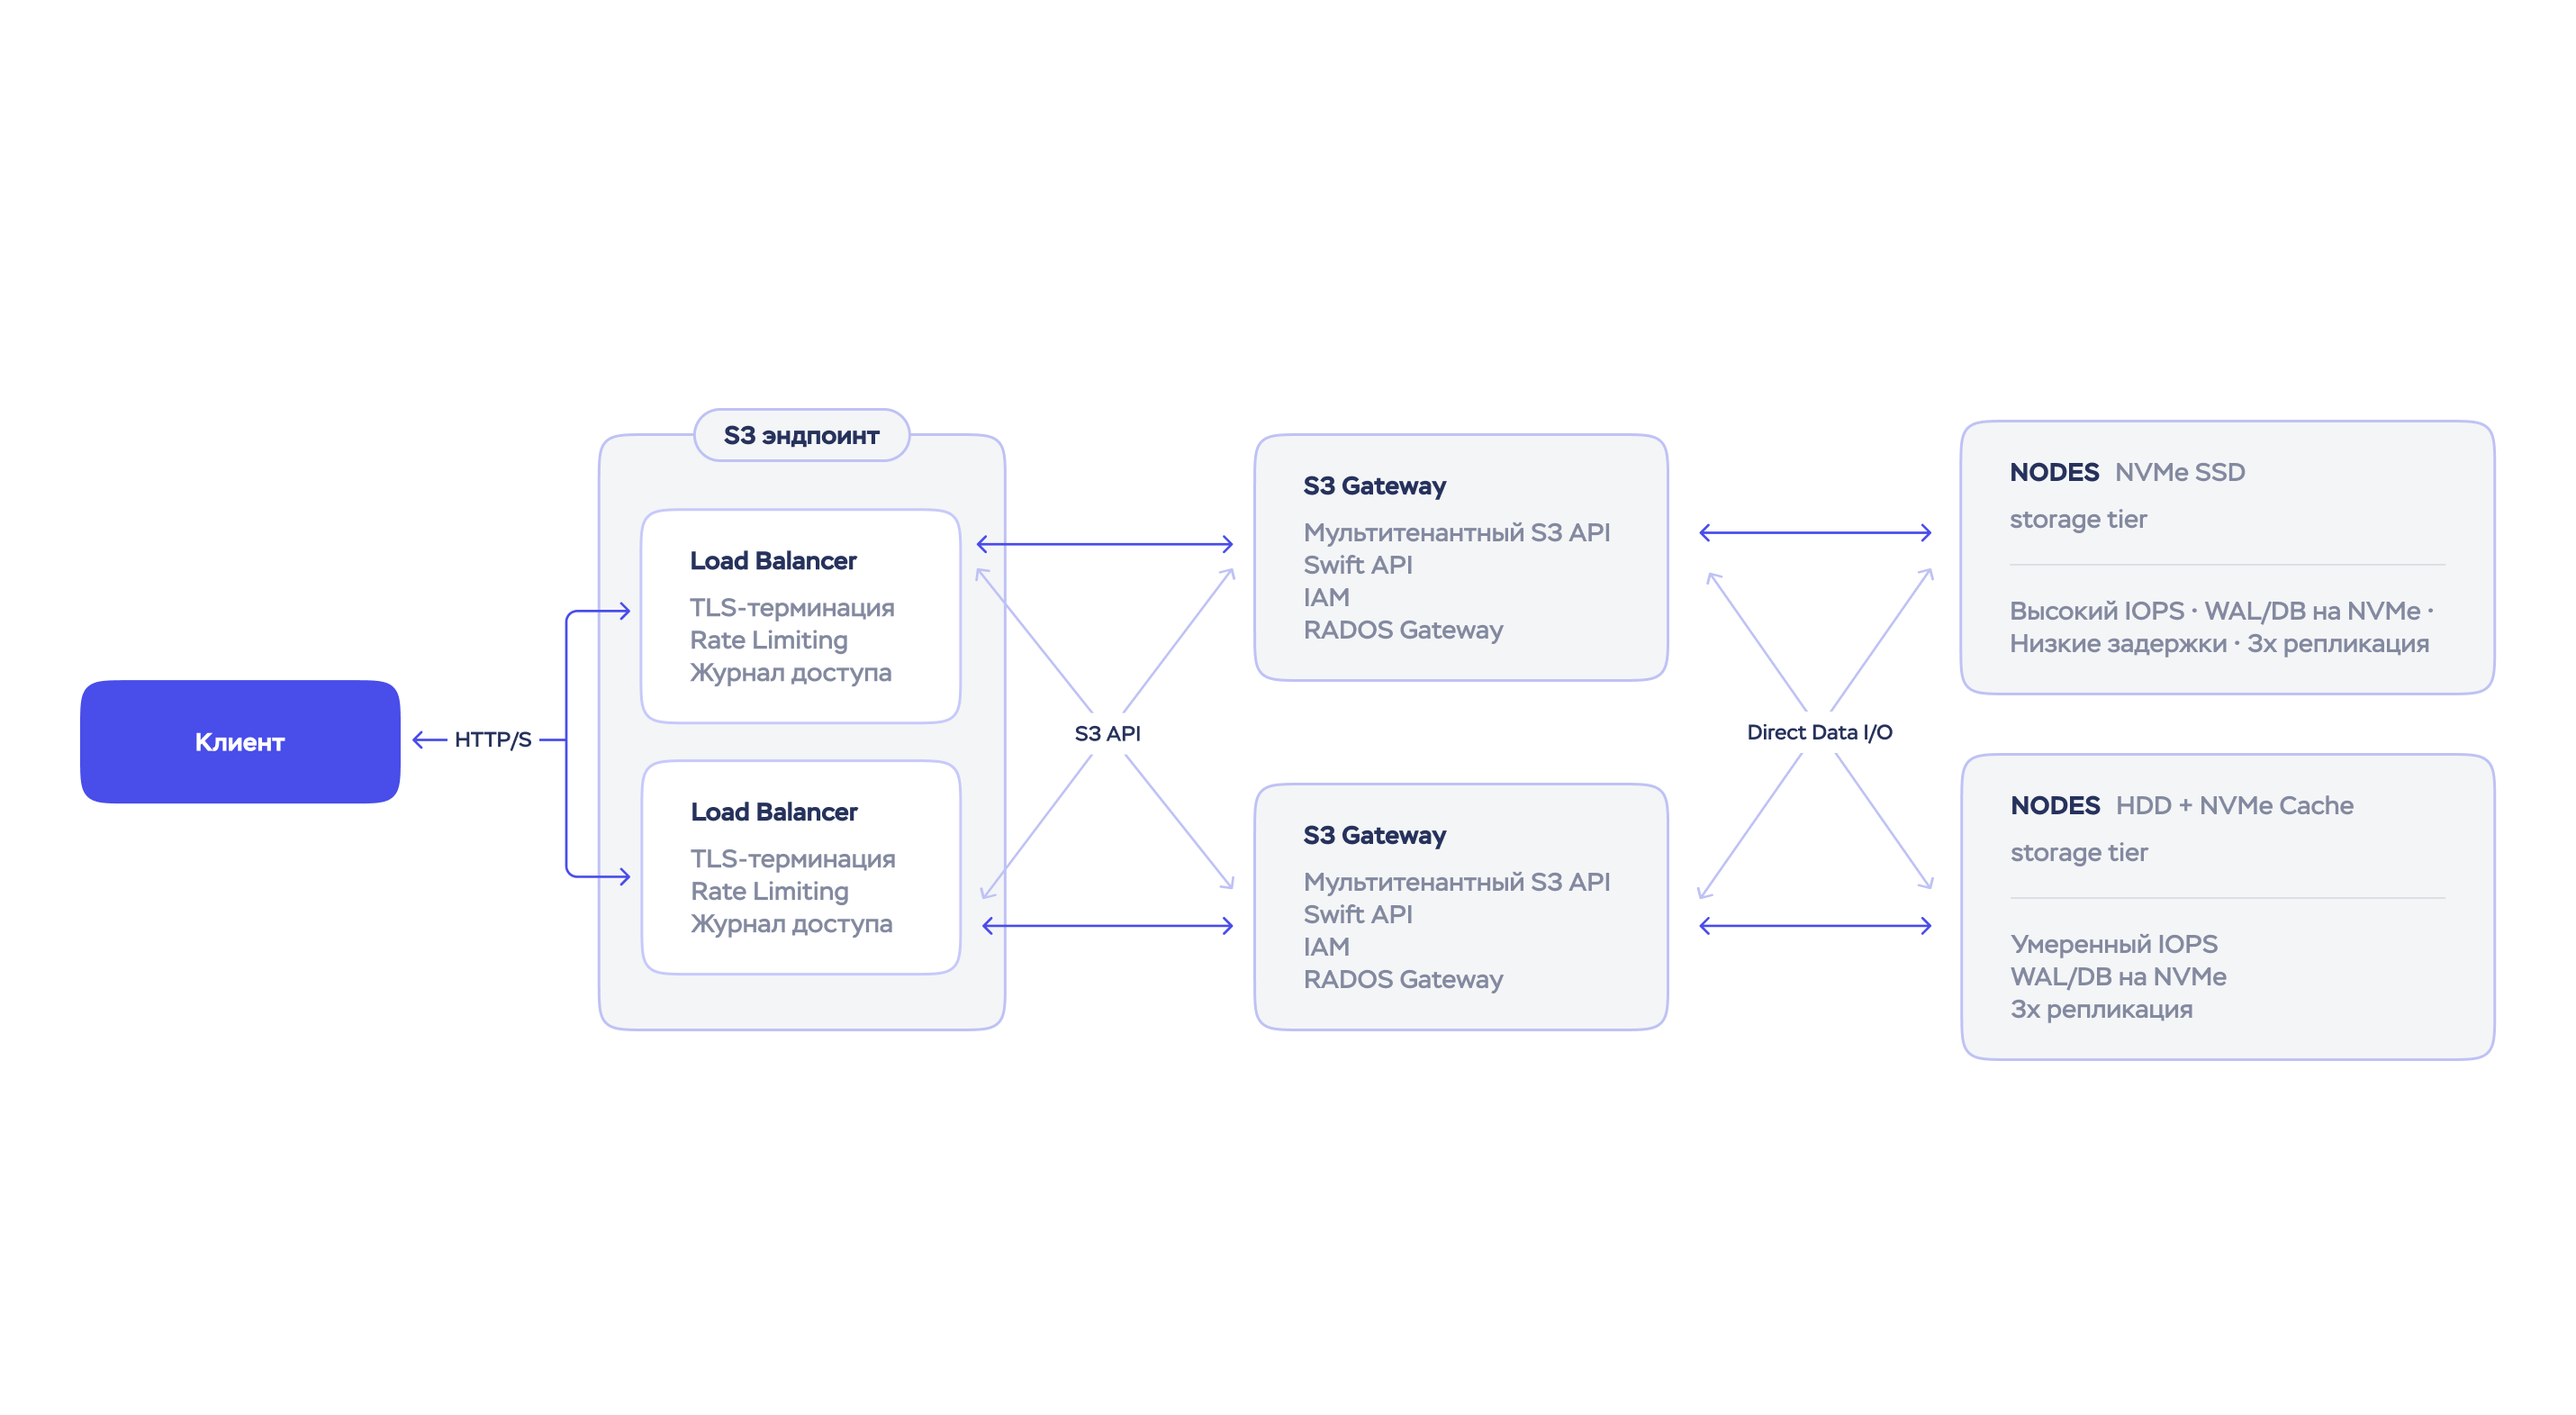
Что под капотом. Ceph-кластер из 27 серверов с двумя тирами: быстрые NVMe-ноды — под активные данные, емкие HDD — под архивы и объекты, к которым обращаются редко. Между уровнями данные распределяются автоматически.
Кластер растет быстро. В феврале 2024 года в нем было три ноды и 70 терабайт под данные клиентов, сейчас — 27 нод и 2 петабайта. В 30 раз больше за два с половиной года.
Недавно добавили еще две ноды — одну в горячий тир, одну в холодный, ввели без окон обслуживания, данные перераспределились фоном.
6 петабайт — не предел. Про новые отметки расскажем в следующих постах.

10 июня 2026 Запустили мониторинг сервисов
Теперь можно отслеживать стабильность работы сайтов, серверов и приложений, размещенных в нашей инфраструктуре или на сторонних платформах.
Если что-то пойдет не так, вы сразу получите уведомление на почту, в Телеграм или Макс. О восстановлении — тоже.
Что можно мониторить:
Сайты и веб-приложения. Интернет-магазин упал ночью — узнаете сразу, а не утром по потерянным заказам.
Доступность серверов. Сервер перестал отвечать на запросы — среагируете до того, как это заметят остальные.
TCP-порты сервисов — базы данных, почта, API. База перестала отвечать — увидите до того, как приложение начнет спамить юзеров ошибками.
SSL-сертификаты. Продлите сертификат заранее — пока пользователи не заметили в браузере предупреждение о небезопасном соединении.
Проверки идут из нескольких регионов — без ложных алертов из-за временных сетевых сбоев.
Бонусом: история инцидентов по каждому сервису, дашборд с аптаймом, настройка интервала и таймаута, пауза без потери настроек. Подробнее в документации → timeweb.cloud/docs/monitoring
Стоимость — 30 ₽ в месяц за сервис, списания почасовые.
Подключить мониторинг → timeweb.cloud/my/monitoring

8 июня 2026 Последние инфраструктурные изменения
Атака на DNS, отказ диска, плановые работы на хосте — раньше это могло влиять на работу ваших проектов. С ростом числа клиентов и нагрузок прежние архитектурные решения перестали справляться.
Перестроили инфраструктуру по трем направлениям так, чтобы такие ситуации проходили для вас незаметно — или с минимальным эффектом.
1. Защитили исходящие запросы ваших серверов
Приложения регулярно обращаются к внешним сервисам по доменным именам — платежным шлюзам, API, базам, репозиториям. Каждый запрос проходит через наши DNS-резолверы. При мощной атаке на них запросы могли подвисать или не доходить — приложения теряли связь с внешним миром, даже когда серверы работали штатно.
Развернули резолверы по схеме anycast: запрос уходит на ближайший доступный узел → нагрузка распределяется между всеми. Атака на один узел не выводит DNS из строя — остальные продолжают отвечать, и приложения работают стабильно.
2. Отвязали данные от конкретного хоста
Внедряем сетевое хранилище NVMe-oF вместо локальных дисков. Начали с Москвы, постепенно раскатываем дальше.
На практике: если у конкретной ноды отказывает железо, сервер быстрее перезапускается на исправном оборудовании. Не нужно ждать, пока починят именно эту ноду, или разворачиваться из бэкапа.
3. Сделали миграцию виртуальных машин универсальной
С ростом числа клиентских конфигураций уперлись в корнер-кейсы — на некоторых миграция могла подвисать или требовать остановки сервера. Теперь переносим серверы быстро и без даунтайма в любом конфиге. Обычно в трех сценариях:
Плановые работы на железе: на время обслуживания хоста мигрируем машины на другой.
Балансировка: если хост перегружен, переносим часть виртуалок на свободный.
Проблемное железо: если нода ведет себя нестабильно, сразу запускаем миграцию до реальных сбоев.
Главная идея — закладывать запас прочности, чтобы инфраструктура справлялась и с текущим ростом, и с нештатными ситуациями.
P.S. Инженеры уже пишут статью на Хабр про факапы и победы в росте инфраструктуры. Пишите в комментариях, что хотите там увидеть — разберем.

3 июня 2026 Поручить работу с сервисами своему AI-агенту
Чтобы поднять сервер, базу и бакет под новый проект — можно просто создать AI-агента в связке с Timeweb Cloud MCP. Пишете агенту, что нужно, он запрашивает подтверждение и после вашего разрешения берется за работу.
Причем наш MCP можно подключить и к стороннему агенту — например, Cursor, Claude или своему боту. Подробнее про подключение → в доке.
Из последних апдейтов — открыли для MCP почти весь публичный API. Доступны все методы, кроме удаления, добавим их позже.
Что вы можете поручить агенту в связке с Timeweb Cloud MCP:
Запустить инфраструктуру с нуля
Создай сервер на Ubuntu 24.04 с 4 ГБ RAM в Москве для тестов
Мониторить работу
Покажи список серверов и их статус, а еще оцени состояние кластера
Собрать контур под проект
Создай балансировщик и добавь в него 2 сервера, а потом настрой приватную сеть между ними
Запустить AI-агента с поддержкой MCP → timeweb.cloud/my/cloud-ai/tools

2 июня 2026 Под капотом управляемых сервисов
Вместе с инфраструктурой и сетью продолжаем менять то, что напрямую влияет на стабильность. Сегодня подробнее про управляемые сервисы — базы данных, кластеры Kubernetes, балансировщики и др.
Главное — перестроили процесс развертывания сервисов.
Теперь задачи разделены: cloud-init поднимает сервис при создании, а фоновая служба агента на инстансах DBaaS обслуживает его дальше.
Что это значит для вас — сервисы в среднем создаются на 3 минуты быстрее. А за счет сокращения задержки между запросом из панели и его выполнением агент оперативнее применяет изменения.
Параллельно:
1. Пересобрали образы ОС под сервисы. Вместо универсального образа у баз данных, Kubernetes и других сервисов теперь свой минимальный образ только с нужными зависимостями. За счет этого сервис создается быстрее и не зависит от состояния внешних репозиториев.
2. Подняли все версии PostgreSQL до последних минорных. Обновили линейки 17.x, 16.x, 15.x — чтобы у вас был доступ к стабильным версиям с закрытыми уязвимостями.
3. Усилили безопасность управляемых баз. Перенесли сетевую изоляцию на уровень гипервизора виртуальной машины и пересмотрели список доступных расширений PostgreSQL.

Хранилище S3-бакетов и сетевых дисков в Петербурге перевалило за 6 петабайт


В прошлых новостях про инфраструктуру рассказали, как облако устроено изнутри. Сегодня спускаемся уровнем ниже — в кластер, где физически лежат ваши бакеты и сетевые диски. Повод подходящий — после ввода двух новых нод общая емкость кластера превысила 6 петабайт.

Две трети этого объема занимают запасные копии, и так задумано. Все объекты реплицируются трижды — на разных серверах и в разных стойках.

Зачем столько копий? Диски — расходник и ломаются без расписания: бывают месяцы без единой замены, а в прошлом поменяли сразу три из 436 накопителей кластера.

Каждая замена проходит незаметно для ваших проектов: вышел из строя диск → кластер за пару часов восстанавливает копии на соседних нодах, и данные все это время можно читать и записывать.

Что под капотом. Ceph-кластер из 27 серверов с двумя тирами: быстрые NVMe-ноды — под активные данные, емкие HDD — под архивы и объекты, к которым обращаются редко. Между уровнями данные распределяются автоматически.

Кластер растет быстро. В феврале 2024 года в нем было три ноды и 70 терабайт под данные клиентов, сейчас — 27 нод и 2 петабайта. В 30 раз больше за два с половиной года.

Недавно добавили еще две ноды — одну в горячий тир, одну в холодный, ввели без окон обслуживания, данные перераспределились фоном.

6 петабайт — не предел. Про новые отметки расскажем в следующих постах.

https://timeweb.cloud