22.10.2026 | Версия 1.11.87


Улучшения и исправления
Обновлен PHP для устранения критических уязвимостей.

Устранены уязвимости удаленного выполнения кода CVE-2026-109618. CVE-2026-109619PHP обновлен до следующих исправленных версий:
  • PHP 7.4.33
  • PHP 8.2.35
  • PHP 8.3.36
  • PHP 8.4.27
  • PHP 8.5.12
Другие версии PHP не были обновлены в рамках этого релиза. Их использование крайне не рекомендуется; перейдите на одну из исправленных версий, перечисленных выше.

fastpanel.direct

Предупреждение о критической уязвимости в PHP


КРИТИЧЕСКОЕ ПРЕДУПРЕЖДЕНИЕ: БЕЗ ПРИНЯТИЯ МЕР ВАШ СЕРВЕР И РАЗМЕЩЁННЫЕ ДАННЫЕ БУДУТ СКОМПРОМЕТИРОВАНЫ.

Сообщаем о выявлении критических уязвимостей в интерпретаторе PHP — CVE‑2026‑109618 и CVE‑2026‑109619.

Уязвимости CVE‑2026‑109618 и CVE‑2026‑109619 относятся к классу RCE (удалённое выполнение кода) — это означает, что злоумышленник при наличии уязвимой версии PHP и сетевого доступа к серверу получает полный контроль над системой в автоматическом режиме. В текущих условиях отсутствие исправлений равнозначно открытой двери для атаки: инциденты фиксируются массово, инструменты для эксплуатации уже находятся в открытом доступе, а время между обнаружением уязвимости и взломом исчисляется минутами. Игнорировать угрозу или откладывать действия нельзя — риск компрометации является не гипотетическим, а практически гарантированным.

Оценка опасности по CVSS 4.0 составляет 9,2 балла из 10. Уязвимости затрагивают версии PHP начиная с 5.4.0.

Поскольку ваши серверы находятся под вашим полным администрированием (с root‑доступом), ответственность за устранение уязвимостей лежит на стороне клиента.

Настоятельно рекомендуем в приоритетном порядке проверить используемые версии программного обеспечения и принять меры по устранению выявленных уязвимостей.

Если оперативное обновление PHP до версии с исправлениями на данный момент невозможно, просим реализовать следующие меры защиты:
  • Ограничьте доступ из интернета к веб‑приложениям, использующим потенциально уязвимую версию PHP, если это допустимо режимом работы вашей информационной системы;
  • Если ограничить внешний доступ нельзя, обеспечьте фильтрацию входящих запросов с помощью межсетевого экрана веб‑приложений (WAF) или иных доступных средств защиты;
  • Ограничьте доступ к административным интерфейсам веб‑приложений и серверов: разрешите подключение только с доверенных IP‑адресов либо через защищённый VPN;
  • Отключите неиспользуемые компоненты и способы запуска PHP при условии, что это не нарушит штатную работу информационной системы;
  • Ограничьте права учётной записи, от имени которой выполняется PHP: исключите возможность записи и изменения файлов и конфигурации за пределами каталогов, необходимых для работы приложения;
  • Усильте контроль журналов веб‑сервера, PHP и операционной системы. Регулярно проверяйте появление подозрительных дочерних процессов, неизвестных файлов, несанкционированных изменений конфигурации и необычных исходящих сетевых соединений;
  • При выявлении признаков компрометации: изолируйте сервер, сохраните журналы и иные данные для расследования, проверьте учётные записи и настройки доступа, устраните последствия несанкционированного вмешательства;
  • Если функция отслеживания прогресса загрузки файлов не используется в вашей информационной системе, отключите её. Для этого в фактически используемом файле php.ini установите параметр:
  • session.upload_progress.enabled = Off

Просим отнестись к ситуации с максимальной серьёзностью: уязвимости позволяют злоумышленникам осуществлять удалённое выполнение кода и могут привести к компрометации серверов и размещённых данных.

— С уважением,
команда Русоникс
help@rusonyx.ru
www.rusonyx.ru

Критические уязвимости PHP: требуется срочное обновление


21 октября разработчики PHP выпустили исправления для CVE-2026-109618 и CVE-2026-109619. Уязвимости могут позволить удалённо выполнить код на сервере без аутентификации.

Предупреждение касается установок PHP, которые обрабатывают веб-запросы: PHP-FPM, Apache с mod_php, php-cgi, FrankenPHP и LiteSpeed.

Наибольшим разработчики считают риск для mod_php: продемонстрирована атака, срабатывающая ещё до запуска кода сайта. Использование PHP-FPM не означает, что обновление можно пропустить.

Версии с исправлениями:
  • PHP 8.5 — 8.5.12
  • PHP 8.4 — 8.4.27
  • PHP 8.3 — 8.3.36
  • PHP 8.2 — 8.2.35

Если PHP установлен из репозитория дистрибутива, проверьте его бюллетень безопасности: исправление может быть перенесено в пакет с новым номером сборки, без смены базовой версии PHP.

Что сделать администратору:
  • Сохранить актуальную резервную копию файлов и баз данных.
  • Установить исправленные пакеты PHP или обновить образы контейнеров.
  • Перезапустить обработчики PHP, чтобы не осталось процессов со старым кодом. Для mod_php — Apache; для контейнеров — пересоздать их на обновлённом образе.
  • Проверить, что сайт использует исправленную сборку, и протестировать его работу.

Временные изменения настроек не заменяют обновление. Для PHP 8.1 и более старых веток уточните наличие исправлений у поставщика или переходите на поддерживаемую версию.
www.php.net/archive/2026.php

Важное уведомление: обновите PHP на вашем сервере


Уважаемый клиент Интернет Хостинг Центра!

В PHP обнаружены две критические уязвимости безопасности, которые могут представлять угрозу для серверов и размещенных на них сайтов.

Настоятельно рекомендуем проверить установленную версию PHP и как можно скорее установить актуальные обновления безопасности.

Что необходимо сделать:
  • Проверьте версию PHP. Для этого можно использовать команду php -v в терминале сервера. Если у вас установлено несколько версий PHP, необходимо проверить каждую из них, включая версии, используемые сайтами.
  • Установите актуальные обновления безопасности для используемых версий PHP из официальных репозиториев или других доверенных источников.
  • Проверьте работу сайтов и приложений после обновления.
  • Обратите внимание: на VPS и выделенных серверах с самостоятельным администрированием установка обновлений PHP выполняется владельцем сервера.

Официальная информация об обновлениях доступна на сайте PHP: www.php.net

Не откладывайте обновление. Своевременная установка исправлений поможет защитить ваши сайты и серверы от известных угроз.

При возникновении вопросов свяжитесь с нами.

С уважением, администрация Интернет Хостинг Центра.
ihc.ru
Telegram: @ihc_ru и @IHC_Support_Bot
VK: vk.com/ihcru

Критические уязвимости PHP (CVE-2026-109618, CVE-2026-109619)


Национальный координационный центр / ЦМУ ССОП (Роскомнадзор) уведомил о критических уязвимостях в интерпретаторе PHP — CVE-2026-109618 и CVE-2026-109619 (CVSS 9.2, удалённое выполнение кода). Уязвимы практически все версии PHP, начиная с 5.4.

Если на вашем сервере/VPS используется PHP, необходимо в кратчайший срок:
  • 1. Обновить PHP до исправленной версии: 8.5.12, 8.4.27, 8.3.36 или 8.2.35 (либо пакет дистрибутива с исправлением). Версии 8.1 и старше больше не поддерживаются — требуется переход на 8.2+.
  • 2. Если обновить сразу невозможно — временно установить в php.ini (для PHP-FPM/Apache) параметр:
  • session.upload_progress.enabled = Off
  • и перезапустить PHP-FPM/веб-сервер.
  • 3. Ограничить доступ к административным панелям (Bitrix, WordPress, phpMyAdmin и т.п.) доверенными IP-адресами.
  • 4. Проверить сервер на признаки взлома: неизвестные .php-файлы, подозрительные процессы и исходящие соединения.

Важно: взломанные ресурсы, используемые для атак, могут быть заблокированы ЦМУ ССОП на уровне сети.

Если сервер обслуживается нашими специалистами или вам нужна помощь с обновлением — ответьте на это письмо.

С уважением, FirstVDS

Уязвимости в PHP. Для устаревших версий выпущены сборки с исправлениями


Ранее мы сообщали в письме о двух критических уязвимостях в ядре PHP — CVE-2026-109618 и CVE-2026-109619.

Также ранее выпустили патчи к актуальным версиям PHP: 8.2.35-1781
  • 8.3.36-1781
  • 8.4.27-1781
  • 8.5.12-1781

Сообщаем, что, кроме этого, выпустили сборки, которые исправляют уязвимости в устаревших версиях PHP:
  • 5.4.45-1794
  • 5.5.38-1794
  • 5.6.40-1786
  • 7.0.33-1786
  • 7.1.33-1786
  • 7.2.34-1786
  • 7.3.33-1786
  • 7.4.33-1782
  • 8.0.30-1782
  • 8.1.34-1782

Выпустили «нативные» PHP с поддержкой модуля лимитирования для Alma 9/10:
  • 8.0.30-8.el9.alma.1.857351
  • 8.3.36-1.el10.857351

Через панель ispmanager
  • Для установки обновленных версий PHP через панель, выполните следующие шаги:
  • Перейдите в раздел Конфигурация ПО
  • Выберите пункт Обновить
  • Выберите пункт Обновить список доступного ПО, а затем пункт Обновить ПО
  • Нажмите Обновить
  • Дождитесь окончания обновления и перейдите в раздел Службы
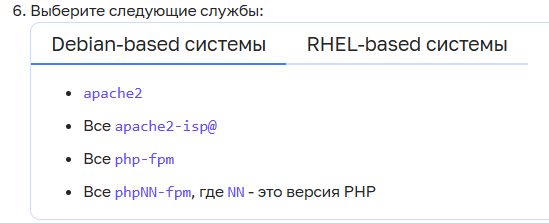
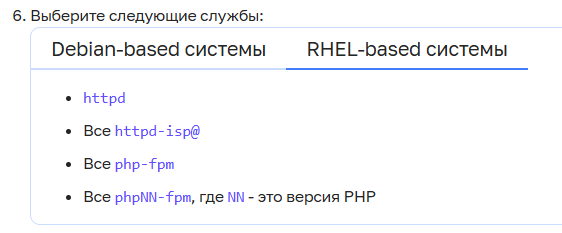
Выберите следующие службы:


  • Перезапустите службы, нажав на Перезапустить службу в меню над списком.
Фактические версии PHP и их значение в панели могут отличаться сразу после обновления — чтобы устранить несоответствие, перезагрузите сервер или перезапустите панель:
/usr/local/mgr5/sbin/mgrctl -m ispmgr -R

Вручную через пакетный менеджер
Обновить PHP можно вручную через системный пакетный менеджер:
Debian-based системы
Обновите все пакеты isp-php, выполнив команды:
apt update
apt install --only-upgrade $(dpkg-query -W -f='${Package}\n' 'isp-php*' php 2>/dev/null)

Перезапустите службы Apache и PHP-FPM, выполнив команды:
systemctl restart apache2 'apache2-isp@*' 
systemctl restart 'php*fpm*'


RHEL-based системы
Обновите все пакеты isp-php, выполнив команды:
dnf clean metadata
dnf update 'isp-php*' php

Перезапустите службы Apache и PHP-FPM, выполнив команды:
systemctl restart httpd 'httpd-isp@*'
systemctl restart 'php*fpm*'

Важно! Критические уязвимости PHP: обновите версию на сервере


В ядре интерпретатора PHP обнаружены две критические уязвимости (9,2/10 баллов по CVSS 4.0) с идентификаторами CVE-2026-109618 и CVE-2026-109619. Общее название — PHP2Shell.

Эксплуатация уязвимости может привести к удаленному выполнению произвольного кода (RCE), несанкционированному доступу к информации, нарушению функционирования системы, а также использованию вашего сервера в проведении компьютерных атак.

Уязвимостям подвержены все версии PHP, ниже 8.2.35, 8.3.36, 8.4.27, 8.5.12. В том числе сайты, приложения и популярные CMS на базе PHP, среди которых — WordPress, Drupal, OpenCart, 1С-Битрикс, а также фреймворки вроде Laravel. Уязвим сам интерпретатор PHP, поэтому обновление любого из перечисленных приложений проблему не решает.

Появилась информация о первых попытках эксплуатации уязвимости. Эксплойт показан в действии на веб-серверах с WordPress, MediaWiki, phpBB, Magento, Joomla, Laravel, Symfony, Drupal и WHMCS.

Разработчики PHP опубликовали параметры конфигурации, которые снижают риски отдельных сценариев эксплуатации. Однако обновление — единственное решение для закрытия уязвимости.
www.php.net/archive/2026.php#2026-10-21-5

Что нужно сделать
1. Обновите версию PHP. Уязвимость устранена в сборках 8.2.35, 8.3.36, 8.4.27, 8.5.12. Дефекты не могут быть устранены средствами прикладного кода — исправление возможно только путем обновления PHP на сервере. Компенсирующие меры помогают только от некоторых векторов атак.
2. Перезапустите сервисы: PHP-FPM или веб-сервер, обработчики очередей и Apache с mod_php, чтобы в памяти не остался старый код.
3. Проверьте установленную версию с помощью команд php -v и php-fpm-<ВЕРСИЯ> -v.
4. Проверьте систему на признаки взлома. После обновления убедитесь в отсутствии посторонних файлов, изучите журналы событий и, при необходимости, смените пароли, ключи и токены.

Если предпринять необходимые меры невозможно, то изолируйте сервер и ограничьте к нему доступ из интернета.

Команда Selectel.

Важная информация для клиентов: обновление PHP в связи с критическими уязвимостями безопасности CVE-2026-109618 и CVE-2026-109619


Как вы, вероятно, уже слышали из СМИ, в PHP были обнаружены две критические уязвимости. Разработчики PHP выпустили обновления безопасности для устранения этих проблем. Данные обновления призваны предотвратить выполнение злоумышленниками вредоносного кода в затронутых системах при определенных условиях.

Поскольку вы используете выделенный сервер и/или облачный сервер, вы самостоятельно несете ответственность за установку обновлений безопасности. Если вы используете PHP, мы настоятельно рекомендуем как можно скорее установить доступные обновления безопасности на соответствующие системы: www.php.net/archive/2026.php#2026-10-21-5

Кроме того, внимательно следите за своими системами на предмет подозрительной активности и возможных признаков атаки.

Дополнительную информацию и актуальные сведения можно найти на нашем сайте о состоянии сервисов: status.hetzner.com/incident/f4144d55-38c3-48d1-8664-7a3429355cd7

Благодарим вас за сотрудничество.
С уважением,
Hetzner Online

Уязвимость в PHP от 21.10.2026


Разработчики PHP сообщили о двух критических уязвимостях с уровнем опасности 9,2 из 10. Они представляют серьёзную угрозу для сайтов и сервисов, использующих PHP, вне зависимости от используемого хостинг-провайдера.

Официальное раскрытие разработчиками PHP подробностей и выпуск исправлений запланированы на 21 октября, 17:00 по московскому времени.

Виртуальный хостинг и выделенные серверы под нашим администрированием
Безопасность ваших сайтов — наш приоритет. Поэтому мы уже сейчас принимаем превентивные меры, опираясь на доступную информацию об уязвимостях.

В частности:
  • Ограничиваем работу механизма upload_progress в PHP.
  • Планируем временно ограничить обработку POST-запросов типа multipart/form-data, которые обычно используются для загрузки файлов на сервер.
Эти меры направлены на снижение риска эксплуатации уязвимостей, однако до публикации официальных подробностей мы не можем гарантировать, что они полностью исключают угрозу.

Дополнительно рекомендуем вам:
Проверьте версию PHP, которую используют ваши сайты.
Если у вас используется PHP ниже 8.2, рекомендуем по возможности перейти на PHP 8.2 или новее, предварительно проверив совместимость сайта.
Дело в том, что официальные исправления будут выпущены только для поддерживаемых версий PHP — начиная с 8.2. Пока мы не можем гарантировать возможность обновления более старых версий или назвать сроки появления решения для них.

Наши рекомендации для владельцев облачных серверов
Если вы самостоятельно администрируете облачный сервер (VPS/VDS), рекомендуем дополнительно принять следующие меры безопасности:
  • Обновите PHP до версии 8.2 или новее, предварительно убедившись в совместимости ваших сайтов и приложений.
  • Временно ограничьте потенциально уязвимые механизмы PHP. Рекомендуем отключить session.upload_progress и по возможности ограничить обработку POST-запросов типа multipart/form-data, используемых для загрузки файлов. Перед применением ограничений учитывайте, что они могут повлиять на работу форм и других функций ваших сайтов.
  • Установите официальные исправления безопасности сразу после их выхода. Следите за обновлениями PHP и своевременно применяйте патчи для используемой версии.
Обратите внимание, что перечисленные ограничения являются временными мерами снижения риска и не гарантируют полной защиты от уязвимостей. Полноценное устранение угрозы потребует установки официальных исправлений.

Как эти ограничения могут повлиять на сайты
Временно могут возникать проблемы с загрузкой файлов через сайты, работой отдельных форм и другими функциями, использующими соответствующие механизмы PHP.

Ограничения распространяются на виртуальный хостинг Beget и выделенные серверы под нашим администрированием.

Все ограничения носят временный характер. После выхода официальных исправлений мы в приоритетном порядке обновим поддерживаемые версии PHP и снимем ограничения, когда это станет безопасно.

Временные ограничения доступа к панелям управления облачными базами данных
В качестве дополнительной меры безопасности мы временно закрыли доступ к портам 80 и 443 для облачных баз данных. В связи с этим веб-интерфейсы управления базами данных Adminer (PostgreSQL) и phpMyAdmin (MySQL) будут временно недоступны.

Ограничение носит превентивный характер и будет снято после устранения угрозы безопасности.

Как обновить версию PHP
1. Виртуальный хостинг

  • Авторизуйтесь в панели управления Beget.
  • Перейдите в раздел «Сайты» → «Управление сайтами».
  • Найдите нужный домен и нажмите на значок шестерёнки справа от него.
  • В открывшихся настройках выберите версию PHP 8.2 или новее.
  • Примените изменения и дождитесь обновления. Обычно это занимает до 10 минут.
  • Проверьте работу сайта, включая формы, плагины и основные функции.
  • Если у вас несколько сайтов, проверьте версию PHP для каждого домена и поддомена отдельно.

Подробная инструкция: Как обновить PHP на виртуальном хостинге Beget.
beget.com/ru/news/2026/php-8-5-chto-novogo

2. Облачные серверы (VPS/VDS)
На облачных серверах Beget способ обновления PHP зависит от установленного программного обеспечения и панели управления.

Если используется ispmanager:
  • Авторизуйтесь в панели управления ispmanager вашего сервера.
  • Перейдите в раздел «Сайты».
  • Выберите нужный сайт и нажмите «Изменить параметры сайта».
  • В настройках PHP выберите версию 8.2 или новее. Если нужная версия отсутствует, предварительно установите её через инструменты управления PHP в ispmanager.
  • Сохраните изменения и проверьте работу сайта.

Если используется FASTPANEL:
  • Авторизуйтесь в панели FASTPANEL.
  • Перейдите в раздел «Настройки» → «Приложения» и установите нужную версию PHP, если она ещё не установлена.
  • Откройте карточку нужного сайта и перейдите в его настройки.
  • Выберите новую версию PHP и сохраните изменения.
  • Проверьте корректность работы сайта.

Если сервер настроен самостоятельно, без панели управления:
Обновление PHP выполняется через операционную систему сервера или используемую систему контейнеризации. Перед обновлением рекомендуем создать резервную копию, проверить совместимость приложения и уточнить порядок обновления для вашей конфигурации.

Обратите внимание: Владельцы проектов на VPS несут самостоятельную ответственность за обновление PHP.

Важно для всех услуг: переход на PHP 8.2 или новее сам по себе не гарантирует устранение уязвимости. Необходимо также установить официальное исправление безопасности после его выхода. Если ваш сайт несовместим с новой версией PHP, рекомендуем обратиться к разработчику сайта или CMS для адаптации.

Что будет дальше
Мы внимательно следим за ситуацией и готовимся к оперативной установке обновлений сразу после их публикации.

Наша первоочередная задача — обеспечить безопасность ваших сайтов и как можно скорее восстановить полноценную работу всех функций.

Подробнее об уязвимости: habr.com/ru/news/1097016/

Спасибо за понимание!

Уведомление о безопасности aaPanel: обновления PHP и Node.js


21 октября 2026 года в PHP были исправлены уязвимости CVE-2026-109618 и CVE-2026-109619. Обе уязвимости имеют рейтинг CVSS v4.0 9.2 и могут допускать несанкционированное удаленное выполнение кода.

К числу затронутых сред относятся PHP-FPM, Apache mod_php, php-cgi, FrankenPHP и LiteSpeed. Наибольший риск существует для Apache mod_php

Версии PHP и наличие исправлений
Последние официальные релизы PHP, содержащие исправления, следующие:
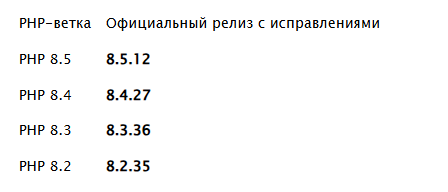
Для более старых веток, перечисленных ниже, команда PHP предоставила исходный код через GitHub без предоставления предварительно собранных пакетов. aaPanel занимается упаковкой этих исправленных сборок.

Это исправленные сборки, предоставленные aaPanel, и их не следует путать с новыми официальными релизами от разработчиков.
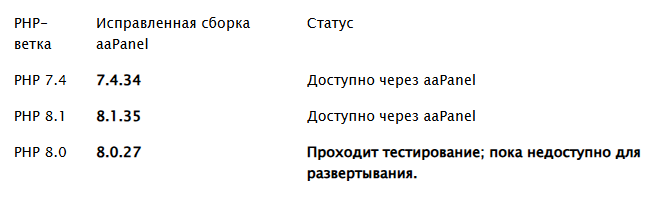
Доступность может варьироваться в зависимости от вашего магазина приложений aaPanel. Пожалуйста, обновите список приложений, чтобы проверить наличие обновлений.

Версии PHP младше 7.4
Компания aaPanel планирует завтра опубликовать обновленные рекомендации по настройке для версий PHP младше 7.4. Правила WAF также будут обновлены для блокировки подобных атак.

Эти изменения конфигурации и правила WAF являются мерами по смягчению последствий, а не заменой патчей безопасности. Пользователям более старых версий PHP следует перейти на поддерживаемую версию или уточнить наличие патчей у своего поставщика.

Как обновить PHP в aaPanel
  • Создавайте резервные копии своих веб-сайтов, баз данных и конфигураций.
  • Откройте App Store > Установлено.
  • При необходимости нажмите «Обновить список приложений», чтобы обновить список доступных версий.
  • При наличии обновлений обновите все используемые версии PHP до соответствующих исправленных версий или сборок, предоставляемых aaPanel.
  • Перезапустите затронутые службы PHP и убедитесь, что ваши веб-сайты работают должным образом.
  • Для пользователей PHP 8.0: исправленная сборка aaPanel всё ещё находится на стадии тестирования. Пожалуйста, следите за обновлениями на официальном форуме, чтобы узнать о статусе её выпуска.

Проблема с обновлением OpenLiteSpeed ​​LSPHP
Из-за проблемы совместимости скрипта с OpenLiteSpeed, текущий скрипт aaPanel поддерживает установку LSPHP, но не его обновление.

На данный момент обновите существующие установки LSPHP с помощью системного менеджера пакетов.
CentOS / AlmaLinux / Rocky Linux
yum update 'lsphp*' -y

Debian / Ubuntu
apt-get update
apt-get install --only-upgrade 'lsphp*' -y

После обновления перезапустите затронутые службы и убедитесь, что ваши веб-сайты работают корректно.

Временные меры по смягчению последствий
Приведенные ниже настройки касаются только конкретных путей атаки для уязвимости CVE-2026-109619. Они не устраняют обе уязвимости и не заменяют обновления безопасности.

В официальных рекомендациях PHP указано, что эти настройки позволяют блокировать подтвержденные пути атаки на сессии, а в PHP 8.5 — путь трассировки стека фатальной ошибки.

Для каждой затронутой версии PHP откройте «Настройки» > «Конфигурационный файл» (php.ini) и установите следующие параметры:
session.upload_progress.enabled = 0

Для PHP 8.5 также установите:
fatal_error_backtraces = 0

После сохранения изменений перезапустите все затронутые PHP-процессы.
Эти настройки должны вступить в силу до обработки запроса. Не полагайтесь на файлы ini_set()PHP-FPM .user.iniдля применения этих мер защиты.

Обновления безопасности Node.js
В Node.js исправлено 10 уязвимостей, в том числе четыре серьезные проблемы.

Обновите систему до одной из следующих исправленных версий:
  • 22.23.4
  • 24.22.1
  • 26.12.1

Как обновить Node.js в aaPanel
  • Откройте веб-сайт > Проект Node.js > Менеджер версий Node.js.
  • Обновите список версий.
  • Установите исправленную версию, подходящую для ваших проектов.
  • Переключите каждый проект на обновленную версию Node.js.
  • Перезапустите каждый проект и убедитесь, что он работает корректно.
Установка новой версии Node.js сама по себе не обновляет существующие проекты. Каждый проект необходимо переключить на новую версию и перезапустить.

Дальнейшие обновления
aaPanel продолжит отслеживать эти проблемы безопасности и предоставлять обновления по тестированию PHP 8.0, рекомендации по настройке для более старых версий PHP и изменениям правил WAF.