В инциденте с VMmanager 6 закрытые контуры заказчиков не пострадали, он затронул отдельных хостинг-провайдеров


Платформа серверной виртуализации VMmanager 6, развернутая в инфраструктурах корпоративных и государственных заказчиков, инцидентом не затронута. По текущим данным, инцидент затронул только виртуализацию некоторых публичных хостинг-провайдеров. Платформу разрабатывает компания ISPsystem (АО «Экзософт»), она входит в «Группу Астра».

Что это значит
Мы продаем VMmanager двумя способами. Первый – напрямую заказчикам, которые разворачивают продукт в своем изолированном IT-контуре (on-premise). Этих заказчиков инцидент не затронул.

Второй – через публичных хостинг-провайдеров. С помощью VMmanager пользователи их сервиса могут управлять виртуальными серверами, которые сдаются в аренду. Инцидент произошел в этом сегменте.

Что уже сделали
ISPsystem выпустила оперативные обновления VMmanager 6 и продолжает усиление защиты платформы. Мы на связи с провайдерами: большую часть уязвимостей уже устранили и помогаем многим заказчикам в части обеспечения работоспособности сервисов. Техническая поддержка работает в усиленном режиме и помогает с конкретными инсталляциями.

Мы не называем пострадавших заказчиков, чтобы не создавать дополнительных рисков для их инфраструктуры.

Как это повлияет на бизнес
На другие решения Группы данный инцидент не повлиял, их работоспособность сохраняется в полном объеме. На объем бизнеса, которых затронул инцидент, приходится порядка 1% выручки группы. По текущим данным, инцидент не окажет значительного влияния финансовую стабильность бизнеса «Группы Астра».

Новости


19 октября 2026 — Важно: попытка несанкционированного доступа к панели VMmanager 6
17 октября была зафиксирована попытка проникновения в инфраструктуру всех хостинг-провайдеров через уязвимость в панели управления виртуальными серверами VMmanager 6. Сейчас мы выясняем, насколько серьёзной была эта попытка и могли ли злоумышленники получить доступ к данным.

Что мы уже сделали для защиты:
  • отключили внешний доступ к панели управления, чтобы атаку нельзя было повторить тем же способом;
  • заблокировали в нашей сети адрес сервера, с которого шла атака;
  • разработчики выпустили временный патч и готовят окончательное исправление. Пока оно не готово, доступ к панели останется закрытым — так безопаснее.
В чём главный риск:
Если злоумышленникам удалось войти, под угрозой могут быть данные, которые хранились на ваших виртуальных серверах: пароли, ключи доступа, токены, настройки, история команд, файлы и криптокошельки.
Что рекомендуем сделать вам:
Порядок выполнения не важен, но важно выполнить все пункты.
1. Проверьте, не заходил ли кто-то посторонний.
Посмотрите журналы входов в сервер и в сервисы, чьи ключи или пароли хранились на нём. Особое внимание — на входы с незнакомых IP-адресов после 17 октября.
2. Проверьте признаки постороннего доступа.
Если есть подозрение, что злоумышленник мог войти до смены паролей, проверьте:
  • файл ~/.ssh/authorized_keys — нет ли там лишних SSH-ключей;
  • список пользователей — не появились ли новые;
  • задания в cron и службы в systemd — не добавлено ли что-то подозрительное.
3. Смените все пароли и ключи.
Это касается всего, где использовались доступы, сохранённые на сервере:
  • пароли root и обычных пользователей;
  • SSH-ключи, API-ключи и токены;
  • доступы к базам данных, панелям управления сайтами, почте, облачным сервисам;
  • настройки CI/CD, платёжных систем и т.п.
4. Обязательно отзовите старые ключи.
Недостаточно просто создать новые ключи — старые нужно деактивировать в облачных консолях, GitHub/GitLab, у платёжных провайдеров и в других сервисах.
5. Если у вас есть криптокошельки.
Переведите средства на новые кошельки. Лучше создать их на другом устройстве, которое точно не было связано с сервером.

18 октября 2026 — Временная приостановка работы VMmanager
В панели управления VMmanager обнаружена ещё одна уязвимость. При этом признаков её эксплуатации в нашей инфраструктуре не выявлено.
В целях безопасности мы временно приостановили работу VMmanager до выхода соответствующего исправления (патча).
О восстановлении работы панели сообщим дополнительно.
Благодарим за понимание!

15 октября 2026 — Работа VMmanager восстановлена
Исправление выявленной ранее уязвимости VMmanager выпущено. Необходимые меры безопасности приняты, работа панели управления полностью восстановлена.
Напоминаем, что признаков эксплуатации уязвимости в нашей инфраструктуре не выявлено.
Благодарим за терпение и понимание!

14 октября 2026 — Временная приостановка работы VMmanager
В панели управления VMmanager обнаружена уязвимость. При этом признаков её эксплуатации в нашей инфраструктуре не выявлено.
В целях безопасности мы временно приостановили работу VMmanager до выхода соответствующего исправления (патча).
О восстановлении работы панели сообщим дополнительно.
Благодарим за понимание!

https://eurobyte.ru

Инцидент, затрагивающий персональные данные


Уважаемый клиент
Злоумышленники получили доступ к части нашей хостинговой инфраструктуры через уязвимость в программном обеспечении сторонних разработчиков. Мы не обнаружили доказательств того, что ваши данные были прочитаны или скопированы, но не можем исключить такую ​​возможность, поэтому уведомляем вас сейчас, чтобы помочь вам оценить риск и решить, следует ли сообщить об этом надзорному органу или вашим клиентам. Мы рекомендуем регулярно менять пароли, ключи и другие секретные данные, хранящиеся на ваших серверах.

Gcore выступает в качестве вашего обработчика или субподрядчика контента на ваших серверах, а вы являетесь контроллером (или обработчиком). Это уведомление отправляется без неоправданной задержки в соответствии с разделом 6.1 нашего Соглашения об обработке данных и содержит информацию, требуемую ст. 33(3) GDPR. Если вы являетесь обработчиком, пожалуйста, перешлите его соответствующим контроллерам без промедления.

Что случилось
Что нам известно

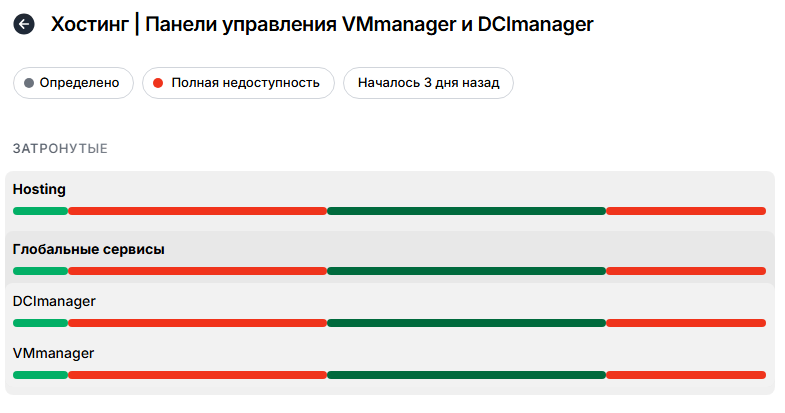
18.10.2026 в 14:44 CEST мы обнаружили несанкционированный доступ к нашим панелям управления VMmanager и DCImanager. Злоумышленники использовали уязвимость в стороннем программном обеспечении виртуализации и получили доступ к серверам (гипервизорам), на которых работают виртуальные машины клиентов. Это подтверждено в некоторых наших хостинг-центрах. В других центрах признаков этого нет.

Чего мы не знаем.
У нас нет доказательств того, что данные на ваших виртуальных дисках были прочитаны, скопированы или отправлены, но мы не можем исключить такую ​​возможность: вредоносное программное обеспечение на гипервизоре может прочитать диск виртуальной машины, не оставив следов. По этой причине мы рассматриваем этот инцидент как потенциальную утечку персональных данных.

То, чего мы не видели.
Мы не обнаружили никаких изменений или удалений данных.

Что не затронуто.
Данные учетных записей Gcore и другие данные, которые мы обрабатываем как контролеры, не затронуты. Системы выставления счетов и платежей, а также выделенные серверы не демонстрируют признаков компрометации, и у нас нет информации о том, что другие продукты Gcore затронуты.

Какие субъекты данных и какие данные задействованы?
Это зависит от того, что вы запускаете на своих серверах (например, данные ваших клиентов, сотрудников или конечных пользователей). Мы не можем достоверно оценить количество субъектов данных или записей, о которых идет речь; лучше всего это сделать вам самостоятельно.

Что это может означать для вас
Если бы ваши диски были прочитаны, злоумышленник мог бы получить ключи, файлы конфигурации, токены доступа и другие секреты, доступ к кошелькам, сохраненные данные браузера и другие файлы. Возможные последствия включают раскрытие личных и конфиденциальных деловых данных, а также повышенный риск фишинга, мошенничества, неправомерного использования личных данных и захвата учетных записей для вас и ваших субъектов данных.

Поскольку мы не можем ни подтвердить, ни исключить факт прочтения данных, мы рекомендуем при оценке риска исходить из наихудшего сценария.

Что мы сделали
  • Путь атаки остановлен. Мы отключили панели управления VMmanager и DCImanager и изолировали затронутые системы.
  • Изменены права доступа. Мы сменили все ключи и пароли, чтобы исключить любой доступ злоумышленников.
  • Удалены инструменты злоумышленников. Мы отключили все обнаруженные нами сервисы и программное обеспечение злоумышленников.
  • Заблокирована передача данных. Серверы изолированы от интернета, поэтому файлы с них не могут быть отправлены.
  • Уязвимость устранена. Мы установили все исправления и, по рекомендации поставщика, удалили пакеты, использованные в атаке. Мы не наблюдаем дальнейшей активности злоумышленников и считаем, что у них больше нет доступа.
  • Ведется расследование. Мы работаем с поставщиком, чтобы оценить полный масштаб и последствия инцидента. Мы уведомим пострадавших клиентов, если подтвердится дополнительная соответствующая информация.

Что это значит для вашего сервиса?
Существующие виртуальные машины продолжают работать в обычном режиме. Пока панели управления не будут восстановлены, вы не сможете создавать, останавливать или управлять виртуальными машинами через них. Мы восстанавливаем их поэтапно; в некоторых местах это может занять до недели.

Что мы просим вас сделать
  • Изменить пароли и SSH-ключи, а также API-ключи, токены и другие секреты, хранящиеся на затронутых виртуальных машинах или используемые с них. Это включает доступ к облаку, репозиториям кода и CI, конфигурации VPN и ключи кошелька.
  • Проверьте журналы доступа на наличие необычной активности.
  • По возможности включите многофакторную аутентификацию.
  • Оцените, обязаны ли вы уведомить надзорный орган (например, в течение 72 часов с момента обнаружения в соответствии с GDPR; вы можете считаться осведомленными с момента получения этого уведомления) или затронутых лиц в соответствии с применимым к вам законодательством.
  • При необходимости зафиксируйте инцидент во внутреннем реестре нарушений.

Контакты
Уполномоченный по защите данных: MGSI Sarl, 52a Route du Vin, L-5495 Wintrange, Люксембург, Privacy@gcore.com
По любым другим вопросам, пожалуйста, пишите на support@gcore.com

Дальнейшие обновления информации об инциденте и восстановлении будут опубликованы на странице состояния Gcore.
status.gcore.com/ru/cmvf63o6901ib1mqee09u5t6r


С наилучшими пожеланиями,
Команда Gcore

Важные меры безопасности для VMmanager 6


Мы подтверждаем информацию об инциденте, который действительно связан с уязвимостью, сценарий эксплуатации которой относится к одной из сборок продукта VMmanager, работающей в открытом информационном контуре.

Что сделано на данный момент?
​После обнаружения инцидента предпринимаются необходимые меры по устранению причин и последствий атаки, расследование продолжается. При необходимости, техническая поддержка помогает с конкретными инсталляциями.

Какие рекомендации актуальны на данный момент?
Для всех инсталляций в обязательном порядке на период инцидента необходимо:
  • На межсетевом экране в инфраструктуре закрыть доступы к платформе и узлам виртуализации для всех, кроме доверенных администраторов и технической поддержки ISPsystem, как на входящие, так и на исходящие соединения
  • Разрешить SSH-доступ к узлам и платформе управления только с доверенных адресов, а также оперативно сменить все пароли

Команда продолжает анализ происходящего и будет сообщать о новых рекомендациях по мере их появления. При появлении актуальной информации, она отобразится во всех версиях продукта, к которым она применима.

Новости


15 октября 2026 Инцидент в VMmanager, и почему ваши серверы в безопасности
Вы, возможно, уже слышали о массовых взломах хостинг-провайдеров через уязвимости в платформе VMmanager.
Сразу к главному: ваши виртуальные серверы никак не пострадали. Все VPS работали в штатном режиме, а наш аудит не выявил никаких следов доступа к нашим узлам и вашим виртуальным серверам.

Что произошло
Это была не целенаправленная атака на Senko Digital — по той же схеме были атакованы как минимум десятки хостинг-провайдеров, использующих платформу VMmanager.
  • 12 октября злоумышленник через цепочку уязвимостей в панели создал два API-ключа с правами администратора. Последнее использование этих ключей было замечено 13 октября в 00:20 UTC. По имеющимся у нас данным и результатам аудита, после этого злоумышленник больше не выполнял никаких операций с помощью этих ключей.
  • 14 октября мы обнаружили их во время плановой проверки безопасности, немедленно отозвали и закрыли публичный доступ к панели. Это произошло за 3 дня до того, как у других провайдеров начались поздние этапы атаки: бэкдоры, сбор данных с дисков VM и выгрузка баз данных. До нас эти этапы попросту не дошли.
Какие меры были приняты
  • заменили управляющий SSH-ключ на всех узлах и сбросили все пароли и учётные данные платформы
  • провели полный аудит инфраструктуры: узлы, сервер панели, база данных — всё чисто
  • развернули новую установку VMmanager на отдельном сервере, изолированном от интернета
В рамках проведённого аудита факта дампов (выгрузки) базы данных, чтения записей в базе данных с данными пользователей, чтения и/или выгрузки содержимого виртуальных серверов, компрометации узлов и виртуальных машин не установлено.
Прямой доступ к VMmanager останется закрытым. Базовые операции с серверами доступны через личный кабинет и нашу техническую поддержку, а в ближайшие дни мы запускаем новый личный кабинет собственной разработки в открытое бета-тестирование.
Что рекомендуем сделать вам
Следов компрометации ваших данных не найдено, но на всякий случай рекомендуем сменить пароли на серверах (особенно если вы используете изначальный root-пароль из письма), перейти на SSH-ключи с отключённым входом по паролю и обновить ключи, токены, пароли и прочие учётные данные, которые хранятся на ваших серверах.

6 сентября 2026 Большой шаг вперёд — сеть 10 Gbps уже в Финляндии!
Серверы переехали в нашу собственную стойку.
Мы завершили технические работы: серверы в Финляндии переехали в нашу стойку и теперь напрямую подключены к нашему сетевому оборудованию.
Теперь у каждого узла в Финляндии есть свой выделенный аплинк в 10 Gbps. Это даёт нам возможность предоставить более стабильную сеть, низкую задержку и расширенный канал для всех клиентов на локации

27 августа 2026 Тарифы BUDGET уже в Финляндии!
Линейка BUDGET VPS появилась в новой локации — Хельсинки, Финляндия. От 2,29 € в месяц, с низким пингом для Северной Европы и всё теми же скидками за длительную аренду.

17 августа 2026 Senko Digital теперь официальный LIR — встречайте новые услуги!
Мы стали членом RIPE NCC (LIR): теперь мы предлагаем регистрацию и спонсорство ASN, спонсорство IPv6 PI и legacy-ресурсов, аренду префиксов IPv6 PA от /48 до /40 и BGP-сессии через нашу сеть в Германии.

16 августа 2026 Летняя распродажа в разгаре — скидка 15% на все VPS и игровые серверы
Самая жаркая акция лета: скидка 15% на все тарифы виртуальных серверов и игрового хостинга при помесячной оплате — для новых и существующих услуг, без ограничений по количеству применений. Предложение действует до конца 31 августа.

11 июня 2026 Более 500 доменных зон — теперь по ещё более выгодным ценам
Теперь в нашем ассортименте доступно более 500 доменных зон (TLD) по ещё более выгодным ценам, с большими скидками на первый год для .com, .org, .xyz и многих других. А также новые SSL-сертификаты (DV) от €13.99/год.

31 мая 2026 Обновлённые скидки на длительную аренду VPS
Мы пересмотрели условия длительной аренды VPS: скидка 5% за 3 месяца, 10% за 6 месяцев и 15% за 12 месяцев. Применяется автоматически, без промокодов, теперь и для линейки BUDGET.

8 марта 2026 Поздравляем с Международным женским днём!
Поздравляем с 8 Марта! В честь этого дня дарим скидку 15% на все тарифы виртуальных серверов — на покупку и продление при помесячной оплате, неограниченное количество раз до конца 9 марта (UTC+0).

14 февраля 2026 День святого Валентина — скидка 14% на все виртуальные серверы
В этот день святого Валентина дарим скидку 14% на все тарифы виртуальных серверов — доступна на покупку и продление серверов при помесячной оплате, неограниченное количество раз до конца дня (UTC+0).

13 февраля 2026 Новые Storage VPS в Германии — максимум диска за минимум цены
Серверы работают на базе надёжного RAID10-массива под управлением ZFS, обеспечивая высокую отказоустойчивость и целостность данных. Для системного раздела у ВМ также используется дополнительное NVMe-хранилище в RAID1, что гарантирует быструю работу ОС и программ работающих на ВМ.
К каждому серверу предоставляется скорость сети до 300 Мбит/с (Fair Use), KVM-виртуализация, выделенный IPv4 и /64 IPv6 подсеть.

18 января 2026 Запуск новой статус-страницы
Представляем нашу новую публичную статус-страницу с мониторингом в реальном времени, историей инцидентов и подпиской на уведомления через электронную почту, Slack и Teams.

1 января 2026 Продление новогодней скидки
Скидка 15% на все тарифы VPS продлена до 5 января 2026 года. Действует на новые заказы и продления, промокод не требуется.

31 декабря 2025 Тарифы NL-EPYC снова в наличии
Тарифы NL-EPYC снова доступны на нашей площадке в Нидерландах. Действует ограниченная по времени скидка 15% на покупку и продление VPS с помесячной оплатой.

24 декабря 2025 С наступающим Рождеством и Новым годом!
Подводим итоги невероятного года — более 20 000 клиентов, 10 000 активных серверов, новая инфраструктура — и дарим праздничную скидку 15% на все тарифы VPS.

24 декабря 2025 Режим работы поддержки в праздники
График работы поддержки в праздничный период, включая расписание с 25 декабря по 2 января и обработку критических запросов в рамках SLA.

17 декабря 2025 Тарифы DE-PROMO снова в наличии
Тарифы DE-PROMO снова доступны в Германии с улучшенной инфраструктурой, повышенной скоростью сети и ограниченным количеством серверов.

4 декабря 2025 Встречайте нашу новую локацию в Нидерландах!
Представляем к вашему вниманию нашу новую площадку виртуальных серверов в дата-центре Equinix, городе Амстердам, Нидерланды.
Виртуальные серверы поставляются процессорами EPYC 9004 series с тактовой частотой до 4.6 ГГц, скоростью 1 Гбит на каждую VPS* и отказоустойчивым RAID10 хранилищем на базе сверхскоростных U.2 NVMe накопителей — отличное сочетание стабильности, скорости и отказоустойчивого железа.

27 октября 2025 Четыре года Senko Digital
Ровно четыре года назад двое лучших друзей с большими идеями и ещё большими мечтами решились сделать громадный шаг вперёд — создать что-то воистину своё, без каких-либо инвесторов и офисов — только удалёнка, только хардкор, с бессонными ночами напролёт (а иначе стартапа и быть не может) и общей целью — построить собственную хостинг-компанию, которая и правда будет выделяться среди остальных.
Один случайный звонок в Discord в 2 часа ночи превратился из случайности в полноценную компанию — и мы правда польщены тем, насколько далеко мы смогли продвинуться.
От пары арендованных серверов у Hetzner мы постепенно смогли вырасти во что-то куда большее. Со временем мы запустили ещё больше новых тарифных линеек, построили собственную инфраструктуру, расширились в совершенно новую локацию в Финляндии, и обслужили тысячи клиентов, которые поверили в нас так же, как и мы в то, что создаём — без вас мы бы не справились.
Мы всегда ценили вашу обратную связь — будь она хорошая или плохая, это никак не имеет значения — главное, чтобы она была честной и искренней, ведь именно это и помогает нам становиться лучше, и следить за тем, чтобы всё работало должным образом.
И разумеется, в такой сфере бизнеса никак не обойтись без нюансов — всегда будут ночи, наполненные фрустрацией, бесконечными дебагами и фиксами ошибок, и всеми остальными человеко-созданными ужасами, которые способен понять только лишь настоящий гик. Но каждый наш шаг вперёд, каждый новый клиент, который доверился нам, вместе делали это всё и в правду стоящим для нас опытом.

13 сентября 2025 Эврика! Встречайте наши новые тарифы в Финляндии
Новые тарифы VPS в Финляндии на базе AMD EPYC 9004 series и Ryzen 9 7950X3D. Низкая задержка для Северной и Восточной Европы, цены от 2.55 €/мес.

28 августа 2025 Debian 13 уже доступен на Senko Digital
Debian 13 (Trixie) теперь доступен для установки на все VPS и выделенные серверы. В комплекте ядро Linux 6.12 и APT 3.0.

22 мая 2025 Бэкап хранилище — новая опция для VPS
Объявляем запуск нашей новой услуги — хранилище бэкапов. Хранилище построено на базе серверных HDD с RAIDZ2 массивом, что обеспечивает максимальную сохранность ваших данных — даже если сгорит весь дата-центр.

1 мая 2025 Промо-тарифы снова в наличии!
Ограниченная серия промо-тарифов снова в продаже — VPS всего за 1 €/мес. Отлично подойдёт для VPN, небольших сайтов и лёгких проектов.

1 мая 2025 С международным днём труда!
Поздравляем с Международным днём труда — в честь всех, кто создаёт, строит и двигает мир вперёд.

28 апреля 2025 Ограниченное предложение: серверы на i9-9900K всего за 1 €!
Новые бюджетные тарифы на i9-9900K от 1 €/мес. — идеальный выбор для VPN, чат-ботов, личных сайтов и небольших проектов.

4 апреля 2025 Не устраивает текущий хостинг?
Переходите на Senko Digital от другого провайдера и получите скидку 30% на любой тариф VPS в течение первых трёх месяцев.

20 марта 2025 Революция производительности: AMD EPYC 9454P уже во Франкфурте!
Новые тарифы на AMD EPYC 9454P во Франкфурте с DDR5 ECC памятью, NVMe-хранилищем и мгновенной активацией. Цены от 2.10 €/мес. со скидкой 20% на старте продаж.

19 февраля 2025 Скидки при предоплате услуг
Экономьте до 10% на VPS-хостинге с новыми скидками за предоплату — 5% при оплате за 6 месяцев и 10% при оплате за год.

13 января 2025 Мощные VPS на Ryzen 9 5950X
Новые тарифы VPS на базе AMD Ryzen 9 5950X вместо i9-9900K. Существующие клиенты перенесены без доплаты. Цены от 2.15 €/мес.

10 января 2025 Выделенные серверы в Германии
Выделенные серверы теперь доступны в Фалькенштайне, Германия. Возможность заказа с GPU, бесплатная защита от DDoS и оперативная поддержка.

2 января 2025 Посуточная аренда серверов
Все тарифы VPS теперь доступны для посуточной аренды от 0.2 €/сутки — отличное решение для краткосрочных задач без переплаты за целый месяц.

27 декабря 2024 Новые операционные системы
Новые ОС для VPS: CentOS 8/9 Stream, FreeBSD 12/13, Oracle Linux 8/9 и Rocky Linux 8/9. Также поддерживается установка с пользовательских ISO-образов.

24 декабря 2024 Начало работы с VPS сервером
Понятное руководство по настройке и защите вашего нового VPS — от первого подключения до основ безопасности.

15 декабря 2024 С Новым 2025 годом!
С Новым 2025 годом от Senko Digital! Скидка 20% на новые заказы и 10% на продление — до 2 января.

4 декабря 2024 Мощные серверы в Германии на базе Intel i9-9900K
Новые тарифы на Intel i9-9900K в Германии с частотой 5.0 ГГц, NVMe-хранилищем, скоростью сети до 500 Мбит/с и мгновенной активацией за 120 секунд.

29 октября 2024 Хэллоуин — время страшных скидок
Хэллоуин-акция: скидка 15% на новые VPS и игровые серверы, а также 10% на продление. Действует до 2 ноября.

15 сентября 2024 Обновление на игровом хостинге
Обновления игрового хостинга: отображение количества игроков, авторизация через Discord, улучшенная производительность Garry's Mod и усиленная защита от DDoS.

15 сентября 2024 Запуск реферальной программы
Присоединяйтесь к нашей реферальной программе — получайте 5% с каждой покупки приведённых клиентов с возможностью мгновенного вывода средств.

10 сентября 2024 Запуск вики
Наша база знаний уже работает — узнайте, как создать игровой сервер, изучите панель управления и настройте интеграцию с Discord-ботом.

9 сентября 2024 Запуск личного кабинета
Новый личный кабинет для управления серверами, заказа услуг и оплаты картами Visa, MasterCard и криптовалютами.

22 апреля 2024 Новая локация — Финляндия
Новая локация в Финляндии с серверами на Intel i9-9900K с частотой 5.0 ГГц, DDR4 ECC памятью и NVMe-хранилищем. Тарифы от 3.50 € с активацией за 15 минут.

29 февраля 2024 Discord OAuth в панели управления
Входите в панель управления через Discord — привяжите аккаунт в настройках профиля для более удобной авторизации.

15 января 2024 Изменились условия бэкап хранилища
Обновлённые условия бэкап хранилища: каждый игровой сервер теперь включает 50 ГБ бесплатного хранилища. Дополнительное место — 1.50 € за 50 ГБ.

31 декабря 2023 С наступающим 2024 годом!
С Новым 2024 годом! Праздничная скидка 20.24% на все новые заказы — действует до 5 января.

2 декабря 2023 Перерасчёт цен на хостинг
Цены на хостинг обновлены в связи с улучшением экономической ситуации. Ознакомьтесь с актуальными тарифами на игровые и виртуальные серверы.

23 ноября 2023 Новая версия сайта
Представляем новый сайт Senko Digital — в планах статус-страница, база знаний и полностью автоматизированный личный кабинет.

senko.digital/ru/auth/register
senko.digital

Об инциденте, связанном с уязвимостью в одной из сборок VMmanager 6


Компания ISPsystem — разработчик платформы серверной виртуализации VMmanager — подтверждает информацию об инциденте, связанном с уязвимостью в одной из сборок VMmanager 6, и сообщает о принимаемых мерах.

Нам известно об инциденте, связанном с уязвимостью в одной из сборок VMmanager. Мы проводим проверку и находимся в постоянном контакте с заказчиками.

Поскольку речь идёт о безопасности конкретных инфраструктур и заказчиков, эксплуатирующих платформу в открытом информационном контуре, мы не раскрываем перечень и количество затронутых операторов, а также детали того, как мог быть получен доступ. Это стандартная практика: раскрытие таких деталей до завершения обновлений у всех заказчиков создаёт дополнительные риски.
Все необходимые меры по устранению причин и последствий атаки принимаются, проверка продолжается. Техническая поддержка работает в усиленном режиме и помогает с конкретными инсталляциями.

Для всех инсталляций в обязательном порядке на период инцидента необходимо:
  • На межсетевом экране в инфраструктуре закрыть доступы к платформе и узлам виртуализации для всех, кроме доверенных администраторов и технической поддержки ISPsystem, как на входящие, так и на исходящие соединения.
  • Разрешить SSH-доступ к узлам и платформе управления только с доверенных адресов.
Мы продолжаем анализировать инцидент и будем сообщать о новых рекомендациях по мере их появления. При появлении актуальной информации, мы отразим её во всех версиях, к которым она применима.

Мы остаёмся на связи со всеми заказчиками и призываем пользователей при малейшем подозрении обращаться в техническую поддержку вендора.

Работа вендора над устранением уязвимости всё еще продолжается


1. Работа вендора над устранением уязвимости всё еще продолжается.

2. Доступ к панели виртуализации для клиентов пока останется закрытым, и, скорее всего, надолго. Основные функции управления серверами мы переносим в личный кабинет, работа уже идёт. Не исключаем, что в дальнейшем так и оставим: всё управление будет в личном кабинете.

3. Параллельно отдел эксплуатации пересматривает политики безопасности внутренней инфраструктуры с учётом новых угроз и готовит доработки внутренней сети и систем обслуживания серверов.

4. Заказ виртуальных серверов доступен. Обработка и выдача серверов пока может занимать больше времени, чем обычно.

5. Поддержка работает в обычном режиме, создавать обращения снова можно. Если нагрузка резко вырастет, мы можем на время приостановить приём новых обращений, чтобы быстрее ответить на уже поступившие. В это время общие вопросы по инциденту можно задать в нашем Telegram-чате. Вопросы по конкретным услугам решаем только через обращения.

https://firstvds.ru

Заказ VPS и выделенных серверов снова доступен


Ранее мы временно приостановили приём новых заказов VPS и выделенных серверов, а также ограничили доступ к панели управления виртуальными серверами в связи с проведением срочных работ по обновлению системы безопасности.

Сейчас заказ VPS и выделенных серверов снова доступен в штатном режиме.
Оплата услуг работает без ограничений. Действующие серверы продолжают работать.

Что пока остаётся недоступным?
Работы по восстановлению доступа к панели управления виртуальными серверами продолжаются совместно с вендором.

При этом в личном кабинете Cloud4box доступны основные операции:
  • Перезагрузка виртуального сервера.
  • Смена пароля.

Как выполнить остальные операции?
Переустановку операционной системы, восстановление сервера и другие операции, ранее доступные через панель управления, можно запросить через службу поддержки.
О сроках возобновления доступа к панели сообщим дополнительно.
Приносим извинения за временные неудобства и благодарим за понимание.

cloud4box.com

Проверка систем безопасности VMmanager 6: следов уязвимостей не обнаружено


Уважаемые клиенты!
В связи с фиксацией инцидентов безопасности на серверных платформах управления виртуализацией, наша служба технической поддержки совместно со специалистами техподдержки производителя ПО провела внеплановый комплексный аудит инфраструктуры хостинга.

Проверка осуществлялась в строгом соответствии с официальным чек-листом безопасности для платформы VMmanager 6. Мы выполнили детальный анализ мастер-серверов и вычислительных узлов на наличие скрытых вредоносных файлов, бэкдоров и несанкционированных системных служб.
Сообщаем, что по результатам проверки официального чек-листа следов взлома, уязвимостей или посторонней активности на наших серверах не обнаружено. Ваша инфраструктура и данные находятся в полной безопасности, платформа работает стабильно и в штатном режиме.

Тем не менее, для обеспечения максимального уровня защиты и минимизации рисков в будущем, мы настоятельно рекомендуем вам провести превентивные меры безопасности:
  • Обновите пароли: Смените root-пароли на ваших виртуальных машинах и учетные записи в панелях управления на более сложные.
  • Проверьте права доступа: Убедитесь, что к вашим проектам имеют доступ только актуальные сотрудники. Удалите старые или неиспользуемые учетные записи.
  • Настройте двухфакторную аутентификацию (2FA): Включите двухэтапную проверку для аккаунтов везде, где это поддерживается.
  • Контролируйте SSH-ключи: Проверьте список разрешенных SSH-ключей в файлах authorized_keys на ваших серверах на предмет наличия незнакомых записей.
Мы продолжаем непрерывный мониторинг состояния сети и платформ управления. Благодарим вас за доверие и выбор нашей компании.

С уважением,
Служба технической поддержки и безопасности

https://billing.elenahost.ru

Панель управления временно отключена


Здравствуйте!
Просим внимательно прочитать это письмо.
В панели управления серверами VMmanager, которую мы используем cloudpanel.pro обнаружена уязвимость в системе безопасности. Ее допустили разработчики панели.
Мы сразу приняли все необходимые меры. Панель управления отключена до тех пор, пока наша команда безопасности не завершит анализ.
Ваши серверы
  • Виртуальные серверы не затронуты и работают как обычно.
  • Отключение панели на их работу не влияет.
Что рекомендуем сделать
Для дополнительной защиты настоятельно просим:
  • 1. Сделать полную резервную копию всех важных данных в отдельное хранилище, например на другой сервер или на ваш компьютер.
  • 2. Сменить пароли и SSH-ключи доступа к серверу.
Так мы вместе обеспечим максимальную безопасность ваших данных.

Мы продолжаем анализ ситуации и будем держать вас в курсе.
Если остались вопросы, создайте тикет в личном кабинете.
Спасибо за понимание!

Команда SpaceCore
Техническая поддержка

Control Panel Temporarily Disabled
Hello
Please read this message carefully. It contains important information.
A security vulnerability has been discovered in VMmanager, the server control panel we use cloudpanel.pro The vulnerability was introduced by the panel's developers.
We took immediate action to protect your services. The control panel has been taken offline until our security team completes its analysis.
Your servers
  • Your virtual servers have not been affected and continue to run normally.
  • Taking the panel offline does not affect their operation.
What we recommend
As an additional precaution, we strongly recommend that you:
  • 1. Make a full backup of all important data and store it separately, for example on another server or on your local computer.
  • 2. Change your server passwords and SSH keys.
These steps will help keep your data as secure as possible.

We are continuing our investigation and will keep you informed.
If you have any questions, create a ticket in your account.
Thank you for your understanding.

SpaceCore Team
Technical Support