
qrator.net
Поиск
Новости
13 октября 2026
DDoS, боты и BGP-инциденты в 3 квартале 2026 года: статистика и тренды
curator.pro/library/blog/ddos-boty-i-bgp-incidenty-v-3-kvartale-2026-goda-statistika-i-trendy/
15 июля 2026
DDoS, боты и BGP-инциденты во 2 квартале 2026 года: статистика и тренды
curator.pro/library/blog/ddos-boty-i-bgp-incidenty-vo-2-kvartale-2026-goda-statistika-i-trendy/
21 апреля 2026
DDoS, боты и BGP-инциденты в 1 квартале 2026 года: статистика и тренды
curator.pro/library/blog/ddos-boty-i-bgp-incidenty-v-1-kvartale-2026-goda-statistika-i-trendy/#preobladaiushhie-vektory-ddos-atak-v-1-kv-2026-goda
14 января 2026
DDoS, боты и BGP-инциденты в 2025 году: статистика и тренды
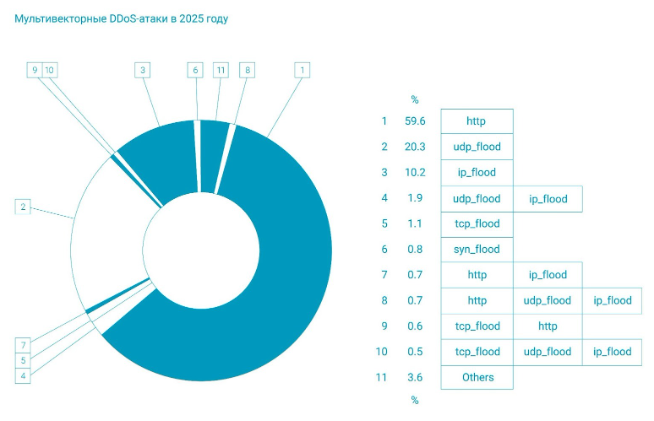
curator.pro/library/blog/ddos-boty-i-bgp-incidenty-v-2025-godu-statistika-i-trendy/
05 декабря 2025
Исследование устойчивости национальных сегментов Интернета в 2024 году
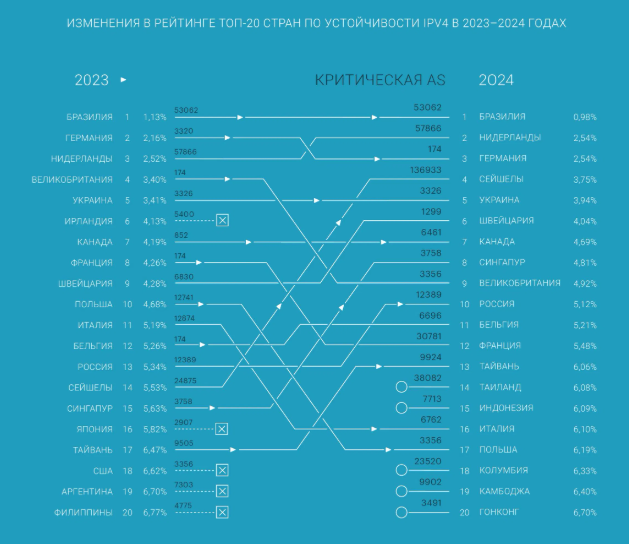
curator.pro/library/blog/resilience-of-national-internet-segments-in-2024/
17 октября 2025
DDoS, боты и BGP-инциденты в 3 квартале 2025 года: статистика и тренды
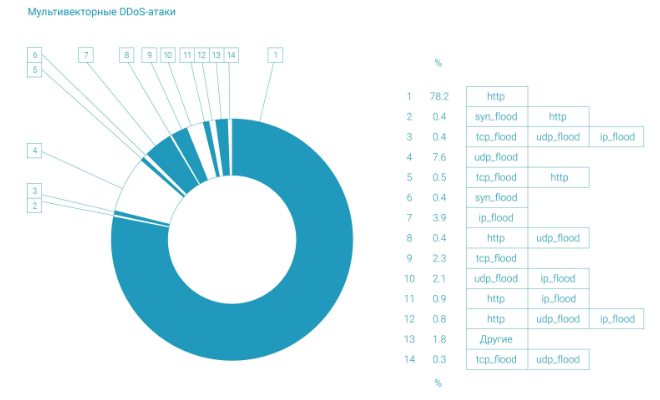
curator.pro/library/blog/ddos-boty-i-bgp-incidenty-v-3-kvartale-2025-goda-s/
10 июля 2025
DDoS, боты и BGP-инциденты во 2 квартале 2025 года: статистика и тренды
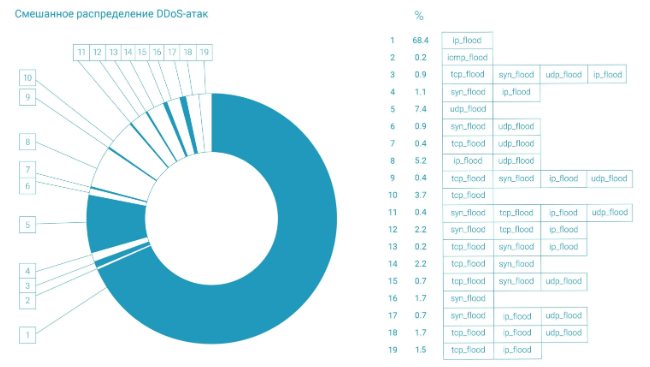
curator.pro/library/blog/ddos-boty-i-bgp-incidenty-vo-2-kvartale-2025-goda/
21 апреля 2025
DDoS-атаки, боты и BGP-инциденты в 1 квартале 2025 года: статистика и тренды
curator.pro/library/blog/ddos-ataki-boty-i-bgp-incidenty-v-1-kvartale-2025/
Новости
26 мая 2026 Компания Qrator Labs представляет поддержку единого входа (SSO) для централизованного управления доступом
Компания Qrator Labs добавила поддержку единого входа (SSO) в свою панель управления, что позволяет клиентам интегрировать платформу с существующими корпоративными системами управления идентификацией и доступом (IAM).
Реализация поддерживает федерацию идентификации через OAuth 2.0 и OpenID Connect (OIDC), позволяя организациям аутентифицировать пользователей через внешних поставщиков идентификации вместо управления отдельными учетными данными внутри самой платформы. Поддерживаемые поставщики включают Keycloak, Okta, Microsoft Entra ID, Google Workspace и другие решения, совместимые с этими стандартами.
Благодаря включенной функции единого входа (SSO) организации могут использовать существующую инфраструктуру аутентификации для управления доступом к панели управления Qrator Labs без создания отдельных учетных записей пользователей. Платформа также поддерживает сопоставление внешних групп пользователей с внутренними группами панели управления, что позволяет администраторам централизованно управлять разрешениями пользователей с помощью существующих процессов управления идентификацией и доступом (IAM).
24 марта 2026 Компания Qrator Labs успешно отразила DDoS-атаку мощностью более 2 Тбит/с, направленную на кипрскую платформу для онлайн-игр, на фоне всплеска подобных инцидентов в регионе
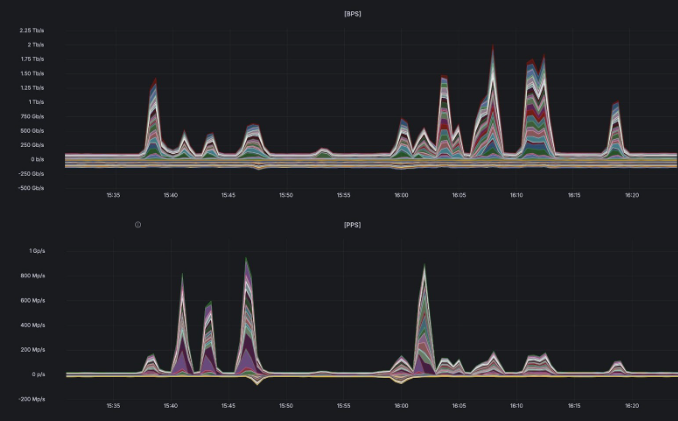
В то время как комиссар по связи подтверждает недавнюю волну DDoS-атак, затронувших организации на Кипре в середине марта, компания Qrator Labs отразила масштабный UDP-флуд, направленный на кипрскую платформу для онлайн-игр. Пиковая нагрузка атаки превысила 2 Тбит/с, и, что необычно для такого типа атак, интенсивный трафик сохранялся более 40 минут.
В общей сложности во время инцидента было зафиксировано 11 всплесков трафика, четыре из которых превысили 1 Тбит/с, что указывает на устойчивый и многоэтапный характер атаки, а не на единичный кратковременный всплеск. Атака также выделялась по скорости передачи пакетов, достигнув почти 1 миллиарда пакетов в секунду в пиковый период.
26 ноября 2025 Компания Qrator Labs вошла в число претендентов на звание лидера в области защиты веб-приложений и API в рамках программы KuppingerCole Leadership Compass 2025
Компания Qrator Labs, глобальный поставщик решений в области сетевой безопасности и фильтрации трафика, сегодня объявила о том, что она была признана «претендентом» в недавно опубликованном отчете KuppingerCole Leadership Compass: Web Application and API Protection (WAAP) 2025. В отчете оценивались возможности 12 международных поставщиков в области защиты веб-приложений и API от современных угроз.
KuppingerCole Analysts AG — независимая европейская исследовательская и консультационная фирма, основанная в 2004 году в Германии, специализирующаяся на кибербезопасности, управлении идентификацией и цифровых рисках. Ее программа Leadership Compass представляет собой серию сравнительных исследовательских отчетов, оценивающих поставщиков технологий в конкретных сегментах кибербезопасности, анализируя функциональность продуктов, инновации и присутствие на рынке.
В отчете «Leadership Compass for Web Application and API Protection 2025» представлен обзор рынка WAAP и содержится информация, помогающая организациям определить решения, наилучшим образом отвечающие их потребностям. В нем рассматриваются интегрированные возможности обеспечения безопасности и соответствия требованиям, предназначенные для защиты облачных приложений на протяжении всего жизненного цикла разработки и производства, а также оценивается, насколько эффективно каждый поставщик позволяет организациям отслеживать, оценивать и управлять рисками для своих веб-приложений и API.
Включение Qrator Labs в раздел «Претенденты» отражает прочную технологическую основу компании и ее растущую роль на глобальном рынке WAAP. В отчете KuppingerCole выделяет ряд сильных сторон Qrator Labs, включая глубокую экспертизу в области защиты от DDoS-атак, надежные фундаментальные основы WAAP, эффективное использование ИИ для улучшения управления ботами и операционную надежность, поддерживаемую развитой глобальной инфраструктурой. Аналитики также подчеркивают сильные позиции компании на региональных рынках и хорошо развитую партнерскую экосистему.
24 апреля 2025 geevo и Qrator Labs сотрудничают в области кибербезопасности
Соглашение о сотрудничестве между Qrator Labs и geevo охватывает широкий спектр решений и возможностей, доступных теперь как существующим, так и новым клиентам. Это новое сотрудничество позволит еще больше расширить возможности в области кибербезопасности, предоставляемые всем потенциальным клиентам через geevo и Qrator Labs, при этом geevo® будет представлять интересы Qrator Labs на Кипре, в Греции и на Мальте.
18 апреля 2025 Компания Qrator Labs предотвратила крупнейшую DDoS-атаку 2025 года, потенциально связанную с историческим рекордом НХЛ
3 апреля Qrator Labs зафиксировала самую мощную DDoS-атаку в 2025 году. Атака, направленная на организацию в сегменте онлайн-ставок, достигла пиковой скорости в 965 Гбит/с — чуть меньше 1 Тбит/с.
Время инцидента убедительно указывает на связь с исторической вехой в НХЛ: 3 апреля Александр Овечкин из «Вашингтон Кэпиталз» забил свой 892-й гол, 5 апреля сравнялся с давним рекордом Уэйна Гретцки (894 гола), а 6 апреля превзошел его, забив свой 895-й гол. Эксперты Qrator Labs считают, что значимость этого события, вероятно, спровоцировала DDoS-атаку.
Рассматриваемый инцидент длился приблизительно 90 минут и развивался волнообразно. Он начался в 11:15 с интенсивностью 67 Гбит/с, резко возрос до 217 Гбит/с к 11:23, достиг пика в 965 Гбит/с в 11:36 и снизился до 549 Гбит/с к 12:41, после чего вскоре завершился.
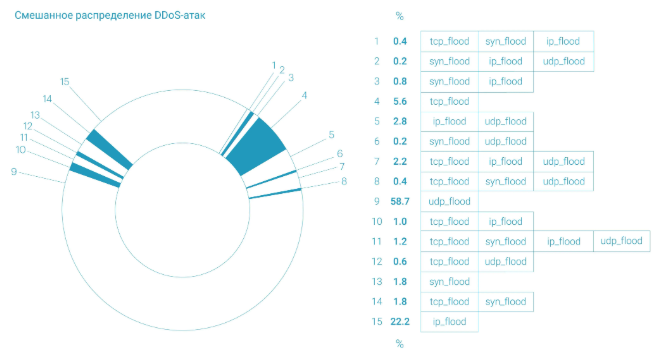
Это была многовекторная DDoS-атака, пиковая интенсивность которой достигала 965 Гбит/с для UDP-флуда, 229 Гбит/с для SYN-флуда, 214 Гбит/с для IP-флуда и 169 Гбит/с для TCP-флуда.
Ранее Qrator Labs уже отмечала аналогичные всплески DDoS-атак на индустрию онлайн-ставок во время крупных спортивных событий. В частности, значительное увеличение объема атак было зафиксировано во время Чемпионата Европы по футболу 2024 года.
15 октября 2024 Ожидается, что в связи с новой европейской директивой кипрские компании усилят свою кибербезопасность
Кипрские предприятия усиливают меры кибербезопасности в связи с вступлением в силу Директивы ЕС NIS 2 (Сетевая и информационная безопасность) во всех 27 европейских государствах 18 октября 2024 года. Новая директива направлена на повышение киберустойчивости в более широком спектре отраслей, вводя более строгие требования к управлению рисками и ускорение процесса отчетности об инцидентах в условиях роста числа кибератак по всему миру.
Директива NIS 2 обновляет первоначальное законодательство 2016 года, которое было сосредоточено на защите критической инфраструктуры, такой как энергетический, медицинский и финансовый секторы. Однако сфера действия NIS 2 расширяется, охватывая больше отраслей, и обеспечивает соблюдение гармонизированных стандартов кибербезопасности по всему ЕС. Директива вводит более жесткие санкции за несоблюдение требований и делает акцент на безопасности цепочек поставок и улучшенном обмене информацией между государствами-членами ЕС.
Эта директива появляется в нужное время, поскольку число кибер-инцидентов в мире растет. Кипр не является исключением, отмечает Андрей Лескин, технический директор Qrator Labs, ведущего поставщика услуг по смягчению последствий кибератак. Почти половина местных компаний подверглась кибератакам в 2023 году, при этом половина фирм понесла убытки в среднем в размере 27 000 евро. Среди наиболее распространенных типов атак — DDoS-атаки, которые часто нацелены на финансовые, электронные коммерческие, IT- и телекоммуникационные компании и очень распространены на Кипре. Согласно последнему отчету Qrator Labs, именно эти компании столкнулись с наибольшим количеством DDoS-атак уровня L3-L4 (сетевое затопление) во втором квартале 2024 года.
В связи с ростом угроз компания недавно стала членом крупнейшей некоммерческой IT-ассоциации «The TechIsland» на Кипре, которая стремится превратить страну в центр технологий и инноваций. Qrator Labs теперь является активным членом ассоциации, что означает высокую вовлеченность в ее деятельность и планы по оказанию помощи местным предприятиям в повышении их устойчивости к киберугрозам и соблюдении нового европейского законодательства.
qrator.net
Инцидент 8 октября: причины сбоя и план изменений
8 октября 2026 года в инфраструктуре Curator произошел сбой, который привел к полной недоступности всей сети фильтрации и защищаемых ресурсов клиентов. Инцидент продолжался 38 минут — с 15:32 до 16:10 UTC+3.
Причиной сбоя стало некорректное правило межсетевого экранирования, примененное во время релиза CControl. Из-за автоматической синхронизации конфигурации правило было применено на всех узлах, что в конечном итоге привело к недоступности всей сети фильтрации.
В этом посте подробно разберем, как развивался инцидент, почему изменение одного правила межсетевого экранирования привело к таким серьезным последствиям и что мы меняем в инфраструктуре и внутренних процессах, чтобы предотвратить повторение подобных сбоев.
Архитектура сети фильтрации Curator
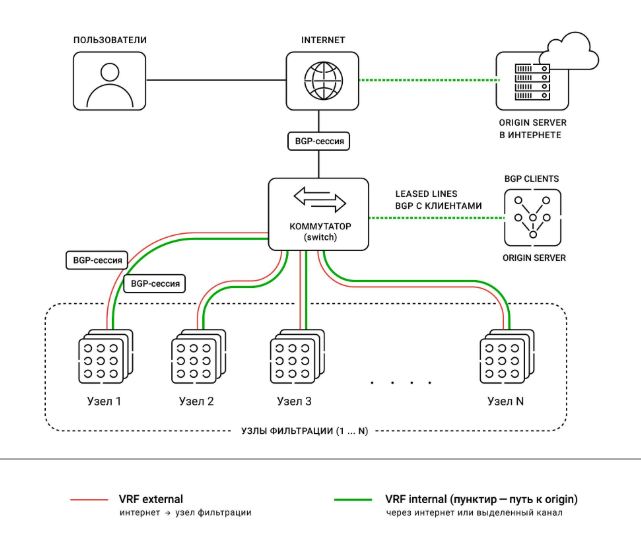
Чтобы корневые причины инцидента были более понятны, сперва нам придется поговорить о нескольких важных особенностях архитектуры сети фильтрации Curator. Каждая из наших площадок состоит из нескольких узлов фильтрации, которые через высокопроизводительный коммутатор подключены к вышестоящим операторам.
Каждый узел подключен к коммутатору и взаимодействует с ним через два логически разделенных контекста маршрутизации — VRF external и VRF internal. В каждом из них устанавливается отдельная BGP-сессия для обмена маршрутной информацией.
Неочищенный трафик через VRF external направляется с коммутатора на узел фильтрации, где проходит обработку. После фильтрации очищенный трафик через VRF internal возвращается на коммутатор, откуда направляется дальше к получателю. Такое разделение позволяет изолировать маршрутизацию входящего и прошедшего фильтрацию трафика, обеспечивая его последовательное прохождение через систему защиты.
Коммутатор, в свою очередь, поддерживает BGP-сессии с вышестоящим оператором и клиентами, подключенными по BGP.
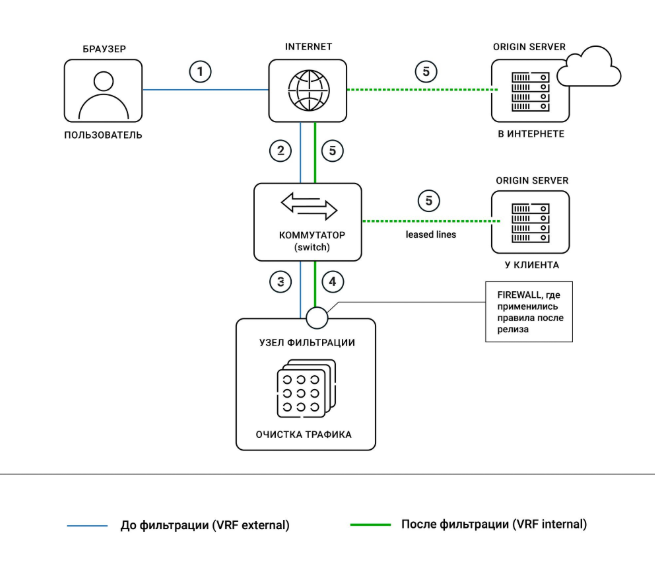
Также каждый узел и коммутатор подключены к OOB-маршрутизатору, через который осуществляется независимый доступ к сети управления.
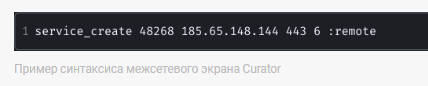
На каждом узле работает межсетевой экран внутренней разработки Curator, обеспечивающий обработку сетевого трафика непосредственно на уровне ядра Linux и использующий собственный синтаксис правил. Этот firewall оптимизирован для обработки экстремально больших объемов сетевого трафика, что необходимо для эффективной работы сети фильтрации.
Также на каждом узле работает watchdog — система проверки активности, которая для оценки состояния узла в том числе отслеживает обмен маршрутной информацией через BGP-сессии между узлом и коммутатором.
Наконец, для централизованного управления конфигурацией в сети Curator используется система распространения конфигурации СControl. Она позволяет быстро и согласованно применять изменения на всех узлах распределенной сети фильтрации. Через эту систему распространяются как пользовательские настройки, например параметры защиты отдельных ресурсов, так и инфраструктурные настройки Curator.
Механика инцидента
8 октября в 15:22 UTC+3 во время очередного релиза СControl — системы централизованного управления и распространения конфигураций — в конфигурацию межсетевого экранирования попало некорректное запрещающее правило.
На тот момент релизы СControl выполнялись в рамках стандартной процедуры и не требовали выделенного окна обслуживания. Архитектура системы предусматривала автоматическую синхронизацию конфигураций между всеми узлами фильтрации.
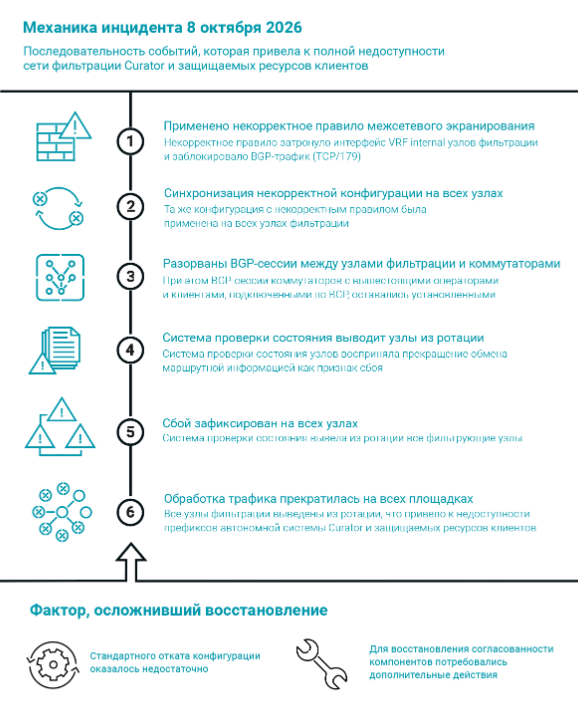
В 15:30 это правило начало распространяться на узлы фильтрации через систему распространения конфигураций. В результате ошибочное правило затронуло интерфейс узлов фильтрации, через который трафик от узла фильтрации поступает к коммутатору (VRF internal), и заблокировало BGP (TCP/179), что привело к разрыву BGP-сессий между узлами фильтрации и коммутаторами.
При этом BGP-сессии между коммутаторами и вышестоящими операторами, а также клиентами, подключенными по BGP, оставались установленными.
Разрыв одной из BGP-сессий на узле фильтрации был воспринят системой проверки активности как признак сбоя, из-за чего узел автоматически выводился из ротации. Поскольку конфигурация была применена одновременно на всех узлах, этот сценарий повторился на всех фильтрующих узлах.
В результате в 15:32 UTC+3 из ротации были выведены все узлы фильтрации, что привело к полному прекращению обслуживания трафика на всех фильтрующих площадках и недоступности префиксов, анонсируемых через автономную систему Curator.
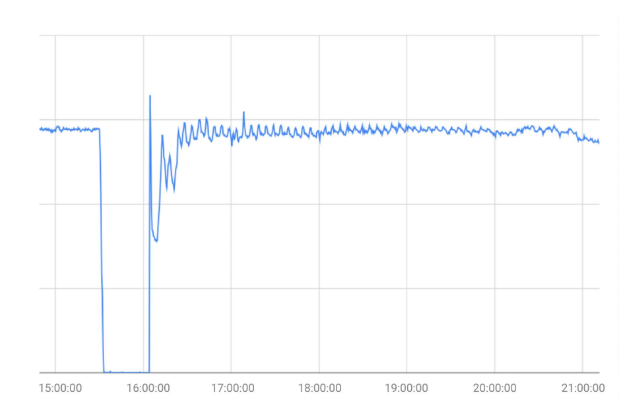
Восстановление работы
После определения причины сбоя мы приступили к откату изменений. Обычно восстановление предыдущей конфигурации занимает не более 3–5 минут. Однако в данном случае особенности состояния системы распространения конфигурации после релиза потребовали дополнительных действий для восстановления согласованности компонентов.
В результате вместо стандартного быстрого отката нам потребовалось выполнить последовательную процедуру восстановления, после которой стало возможным вернуть предыдущие правила межсетевого экранирования. Общее время восстановления составило около 38 минут.
Хронология инцидента
- 15:22 — выполнение очередного релиза CControl.
- 15:30 — синхронизация конфигурации на узлах фильтрации.
- 15:31 — прекращение обработки маршрутной информации, полученной через BGP-сессии с клиентами, подключенными по BGP.
- 15:32 — прекращение передачи маршрутной информации в сторону вышестоящих операторов.
- 15:40 — откат изменений, внесенных релизом.
- 16:02 — восстановление анонсов в сторону вышестоящих операторов связи и доступности ресурсов клиентов, подключенных через публичный интернет.
- 16:10 — восстановление доступности ресурсов клиентов, подключенных через BGP.
- 16:10 — полное восстановление работы сети фильтрации Curator.
Действия Curator по предотвращению повторения инцидента
Мы приносим извинения всем клиентам, которых затронул сбой 8 октября. Мы понимаем, насколько критична доступность защищаемых нами ресурсов, и работаем над тем, чтобы предотвратить повторение подобных инцидентов.
По итогам инцидента мы определили ряд необходимых изменений в архитектуре отдельных компонентов инфраструктуры и процедурах внесения изменений, которые могут повлиять на работу сети фильтрации.
В первую очередь мы планируем архитектурно разделить управление инфраструктурными компонентами и управление конфигурациями сети фильтрации. Это позволит снизить зависимость между системами, обеспечивающими работоспособность инфраструктуры, и компонентами, непосредственно участвующими в обслуживании клиентского трафика.
Мы пересмотрим процесс подготовки и проверки изменений, затрагивающих критически важные компоненты сетевой инфраструктуры. Особое внимание будет уделено изменениям, способным повлиять на работу протоколов маршрутизации и доступность узлов фильтрации.
Для таких изменений будут предусмотрены дополнительные этапы технической проверки и отдельная процедура внедрения, учитывающая потенциальное влияние на работоспособность всей сети.
Непосредственной причиной сбоя 8 октября стала человеческая ошибка, однако наша задача — выстроить инфраструктуру и процессы таким образом, чтобы единичная ошибка не могла привести к подобным последствиям. Именно на это направлены перечисленные выше изменения.
Qrator Labs теперь Curator!

Qrator Labs полностью завершила процесс ребрендинга, ставшего заключительной частью оптимизации глобальной структуры группы Qrator Labs в новых условиях ведения бизнеса.
В результате мы изменили название и торговую марку на Curator, обновили фирменный стиль и представили новый корпоративный сайт.
Итак, что нового появилось у Curator:
Наш сайт и личный кабинет теперь доступны на новом домене — curator.pro Со старого сайта настроен автоматический редирект для вашего удобства.
У нас появился Telegram-канал. Подписывайтесь, чтобы быть в курсе новостей нашей компании и последних событий в сфере сетевой безопасности. t.me/curatorpro
Что осталось неизменным:
Качество услуг. Кроме смены внешнего облика, в нашей работе ничего не поменялось: все процессы, качество наших услуг и взаимодействие с клиентами и партнерами остается таким же, к каким привыкли клиенты Qrator Labs.
Портфель решений Curator не претерпел изменений. Мы все так же обеспечиваем защиту от сетевых атак и бесперебойное функционирование интернет-ресурсов клиентов в режиме 365/24/7.
Наши продукты:
- Curator.AntiDDoS – собственная геораспределенная сеть непрерывной доступности и защиты от DDoS атак;
- Curator.WAF – комплексная защита от попыток взлома самых высоконагруженных веб-приложений;
- Curator.AntiBot – интеллектуальная защита от автоматизированных атак ботов для веб-сайтов, мобильных приложений и API;
- Curator.CDN – сеть доставки контента;
- Curator.SecureDNS – отказоустойчивый DNS.
Евгений Наградов стал победителем в направлении «Машинное обучение» на Yandex Cup 2024
3 декабря 2024 года в Ташкенте прошла презентация работ и церемония награждения победителей международного чемпионата по программированию Yandex Cup 2024. В одном из треков, посвященных «Машинному обучению», а именно «Self-driving cars», победу одержал Евгений Наградов, Архитектор отдела исследований и разработок (RnD) компании Curator.
Его победа — это не только личное достижение, но и свидетельство высокого уровня экспертизы команды Curator. Поздравляем Евгения с заслуженной победой!
Посмотреть трансляцию и выступление Евгения можно по ссылке: www.youtube.com/live/lXpCTEhn1To?t=4937s
Встречайте новый Curator

Рады сообщить вам о том, что наша компания провела ребрендинг. Ранее мы были известны как Qrator Labs, а теперь наш бренд — Curator.
Хотим подчеркнуть, что в нашей работе ничего не изменилось — все процессы и сотрудничество с вами продолжаются в обычном режиме. Под новым брендом и с новыми силами мы по-прежнему заботимся о безопасности и доступности ваших интернет-ресурсов.
Также сообщаем, что с ноября наш сайт и личный кабинет станут доступны на новом домене — curator.pro. Для вашего удобства мы настроим автоматический редирект со старого сайта, поэтому переход на новый домен пройдет для вас совершенно незаметно. Интерфейс кабинета останется прежним, за исключением обновленного логотипа.
В ближайшее время мы обязательно расскажем вам о том, какие обновления появились в наших продуктах. Спасибо, что вы с нами.
С уважением,
Команда Curator
г. Москва, 1-й Магистральный тупик, дом 5А, блок D, офис 304

qrator.ru => curator.pro
qrator.net
Архив 2024
9 апреля 2024 г. 21:23
Как защитить ваш сайт от парсинга AI
14 февраля 2024 г. 14:21
2023 DDoS атаки: обзор и статистика
7 мая 2024 г. 10:51
Fast Flux: мощное оружие преступников в обходе защитных систем
20 мая 2024 г. 13:16
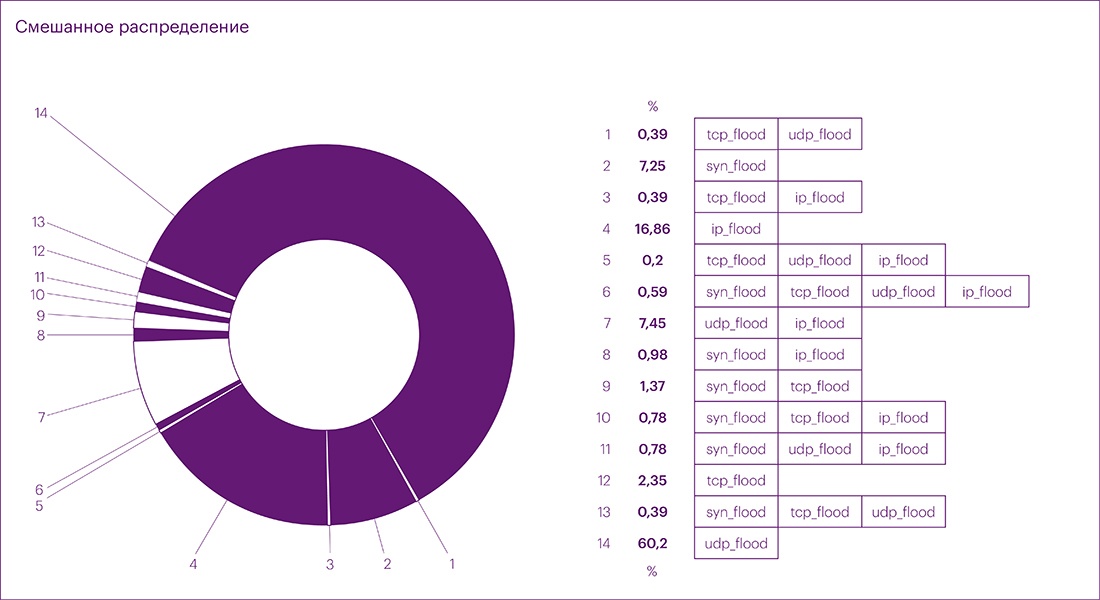
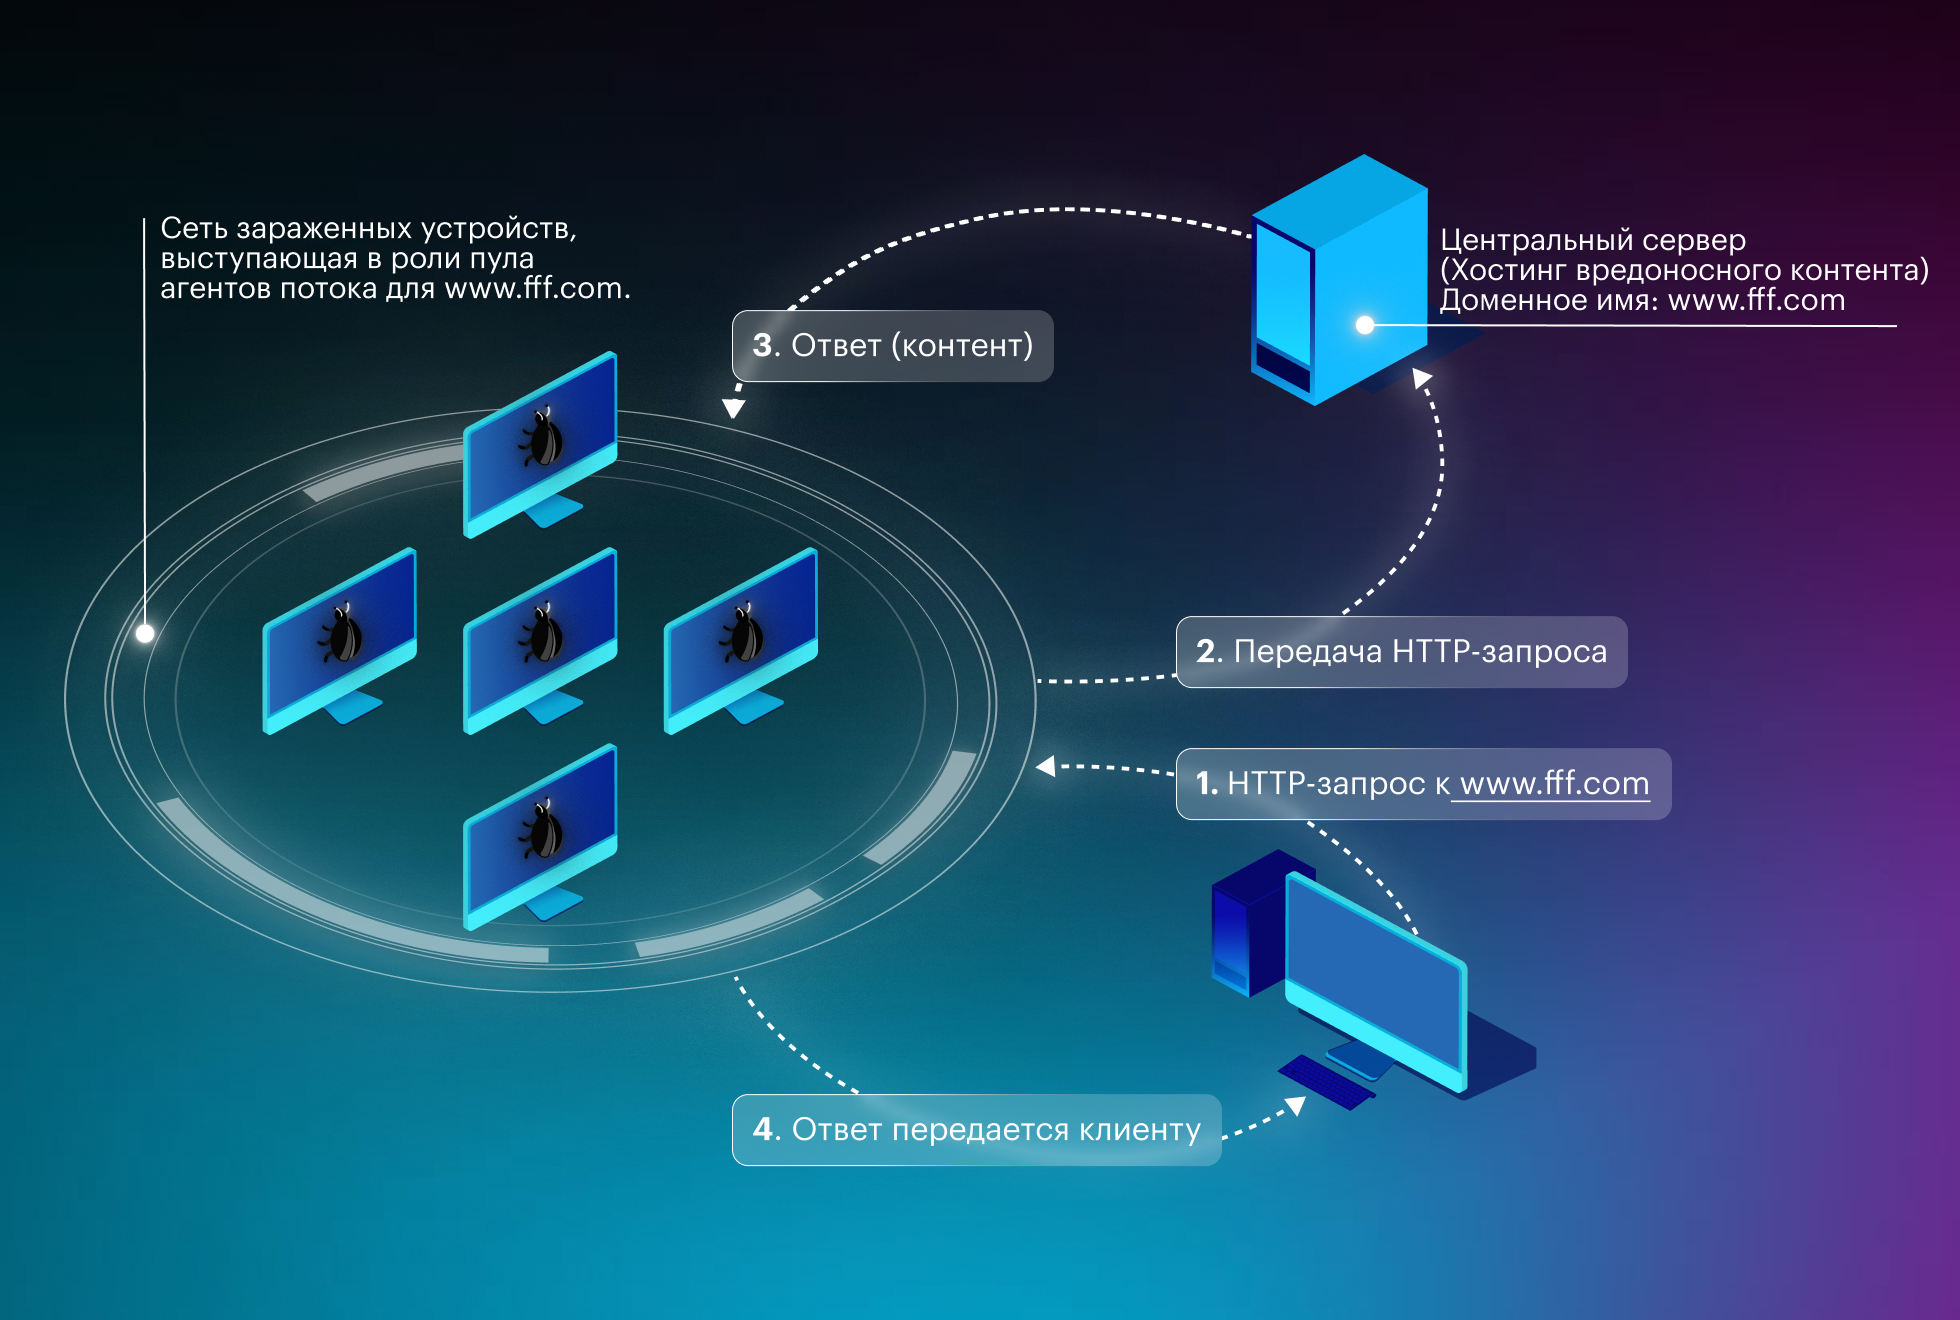
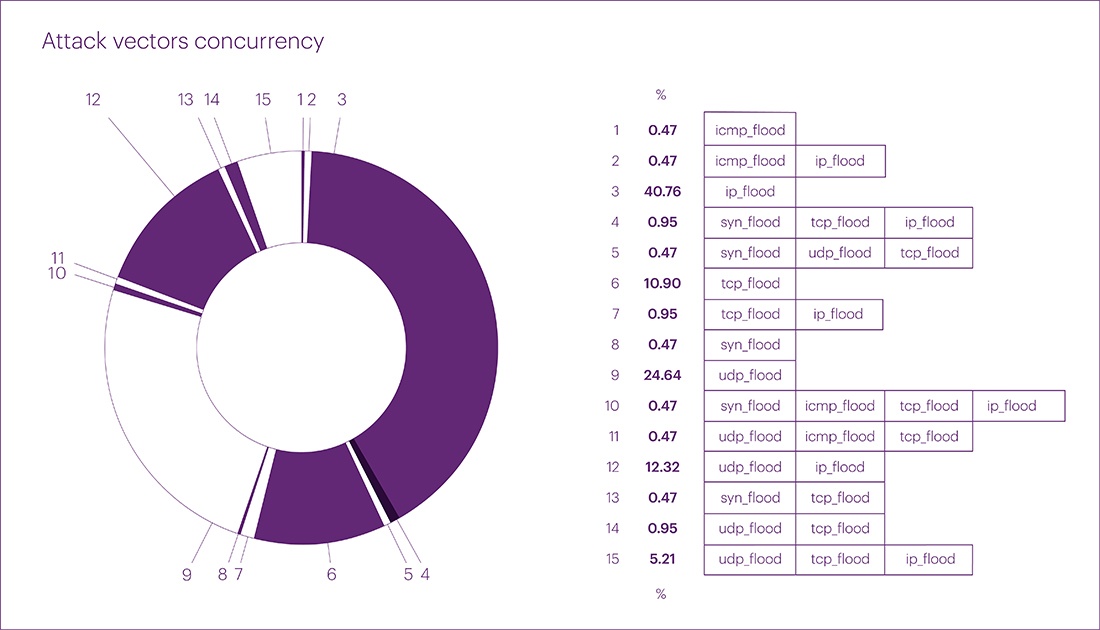
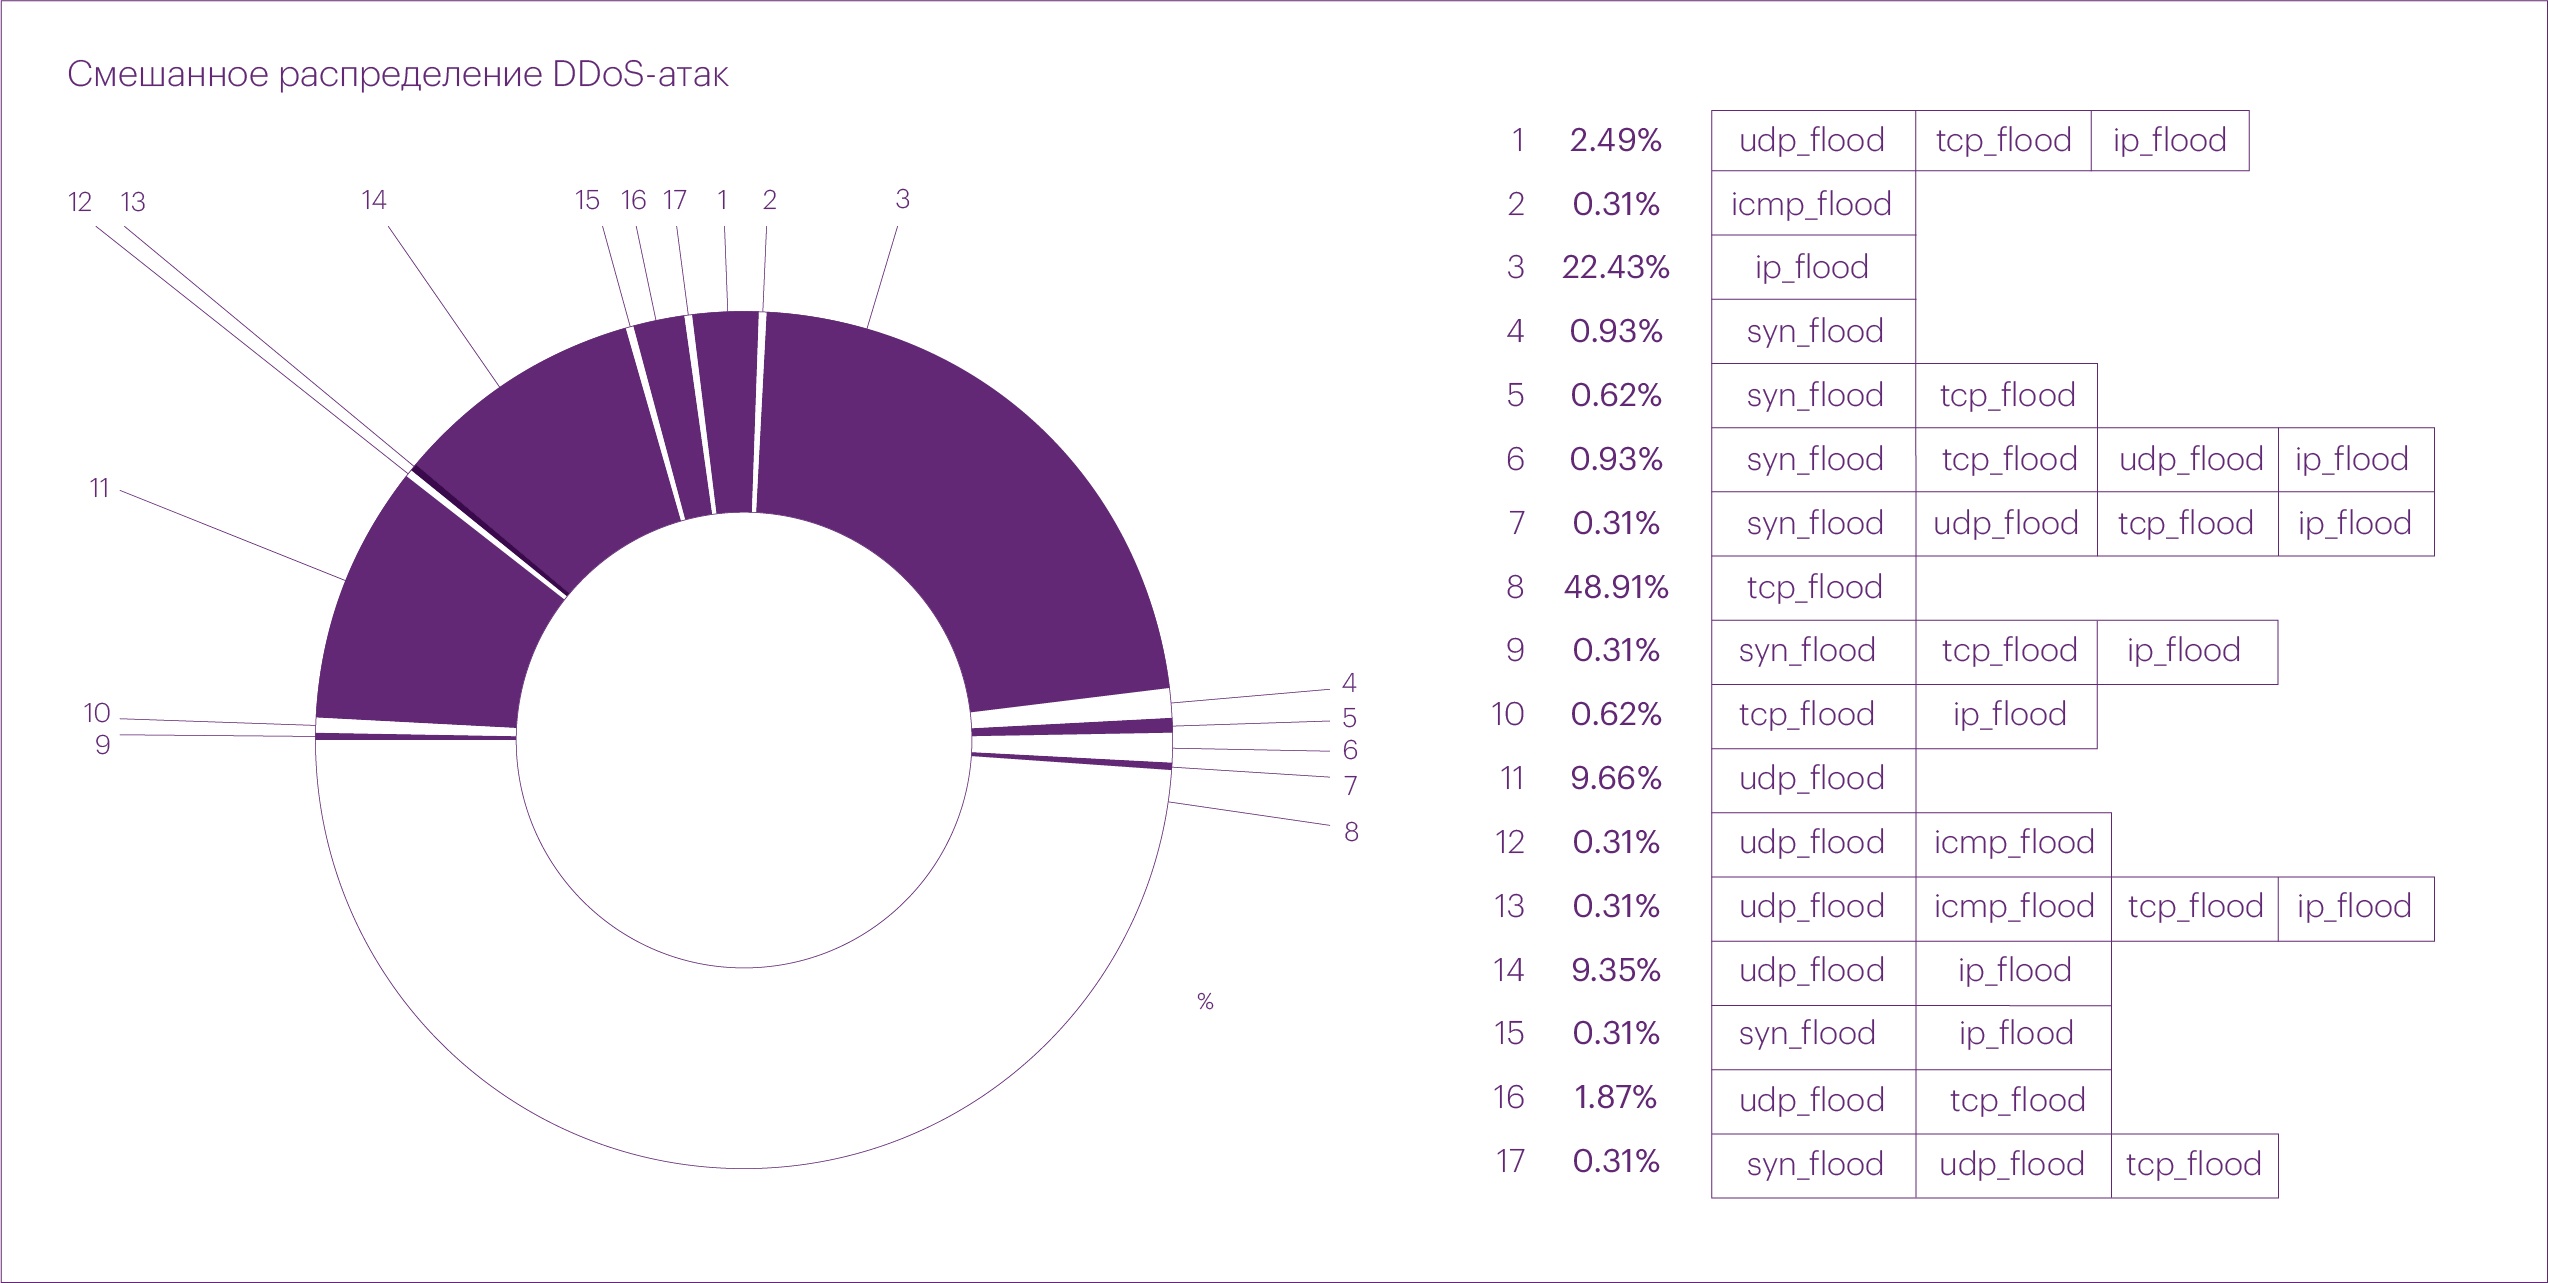
Обзор DDoS атак по векторам в абсолютных и смешанных значениях
10 июня 2024 г. 14:17
4 стратегии защиты от уязвимости HTTP/2 Rapid Reset (CVE-2023-44487)
20 августа 2024 г. 8:33
L4 и L7 DDoS-атаки: в чем разница
22 августа 2024 г. 12:09
DDoS-атаки, боты и BGP-инциденты за второй квартал 2024 года: статистика и тренды
4 сентября 2024 г. 14:12
Анатомия июльских атак на финтех-индустрию
23 октября 2024 г. 9:43
DDoS-атаки, боты и BGP-инциденты в 3 квартале 2024 года: статистика и тренды

Qrator Labs расширяет сеть: запущен новый центр очистки трафика в Москве
October 16, 2024
Qrator Labs активно масштабирует свою сеть, повышая ее производительность, чтобы дать возможность клиентам более эффективно противостоять нарастающей угрозе DDoS-атак.
Запуск новой точки фильтрации – часть стратегического плана экспансии компании на российском рынке.
Новая площадка фильтрации, функционирующая по BGP-anycast, дополняет облачное решение, расширяя инфраструктуру компании, повышая ее производительность и отказоустойчивость: поскольку все узлы сети Qrator Labs работают независимо друг от друга, в случае выхода из строя одного из них трафик защищаемого сайта будет автоматически перемаршрутизирован на другой ближайший узел фильтрации.
За счет ввода в эксплуатацию пятого центра очистки трафика в Москве сеть Qrator Labs обеспечивает максимально низкие задержки для клиентов по всей России, выдерживая экстремальные нагрузки DDoS-атак. Общая пропускная способность распределенной инфраструктуры Qrator Labs — более 4 Тб/с.
Открыв центр очистки трафика в IXcellerate Moscow South, Qrator Labs стала частью развитой экосистемы дата-центра, объединяющей северный и южный кампусы, с доступом к более 50 операторам связи и нескольким IX-платформам.
Мы много инвестируем в развитие собственной инфраструктуры, чтобы поддерживать максимально высокий уровень защиты клиентов на фоне постоянного роста активности злоумышленников. Размещение серверов в кампусе IXcellerate поможет нам обеспечить высокую сервисную доступность и надежность инфраструктуры на уровне мировых стандартов и позволит нейтрализовывать атаки на ресурсы наших клиентов без перебоев в работе сети и остановки работы серверов. Сегодня любой бизнес нуждается в надежной защите своей инфраструктуры, и мы уверены, что усиление нашей сети позволит многим бизнесам оставаться на шаг впереди злоумышленников и свести к нулю даже минимальные перебои в работе ресурсовотмечает Дмитрий Ткачев, генеральный директор Qrator Labs
Парсинг AI: как защитить ваш веб-сайт
ИИ-парсинг сегодня находится на пике популярности. Однако неоднозначность широкого использования ИИ отчетливо проявляется на примере таких инструментов, как GPTBot от OpenAI. Несмотря на их большие преимущества, важно помнить о значительных рисках: без должного контроля AI-боты могут перегружать трафик на веб-сайтах, потребляя значительные ресурсы и потенциально приводя к неправомерному использованию данных. К примеру, в III квартале 2023 года GPTBot генерировал до 90% трафика на веб-сайтах ряда интернет-магазинов.

Несмотря на отсутствие комплексного нормативного контроля в сфере ИИ, существуют эффективные стратегии снижения рисков:
Лучшие превентивные меры
- Установите Rate Limiting. Установление лимита на количество запросов из одного источника является ключевым шагом. Ограничение скорости действует как основная защита, предотвращая перегрузку и обеспечивая только легитимный доступ к вашим данным.
- Применяйте выборочные IP-блокировки. Внедряйте выборочные блокировки IP-адресов с известной историей вредоносной активности. Использование черных списков от авторитетных источников помогает бороться с вредоносной активностью, не блокируя при этом легитимных пользователей.
- Не применяйте массовые блокировки IP-адресов. Массовые блокировки без точечного контроля могут случайно ограничить доступ реальным пользователям, что, в свою очередь, может негативно сказаться на удобстве для пользователей и нанести вред репутации вашего сайта.
- Будьте осторожны при использовании сервисов веб-защиты. Следите, чтобы они не увеличивали время ожидания для пользователей. Крайне важно найти оптимальное соотношение между уровнем безопасности и удобством использования. Излишняя зависимость от таких сервисов может привести к недовольству пользователей и негативно сказаться на юзабилити вашего сайта.
Грамотно сконфигурированный файл robots.txt file содержит инструкции для добросовестных краулеров о том, какие страницы или разделы вашего сайта не должны быть доступны. Несмотря на то, что этот файл не является панацеей, он играет важную роль в комплексной стратегии управления ботами.
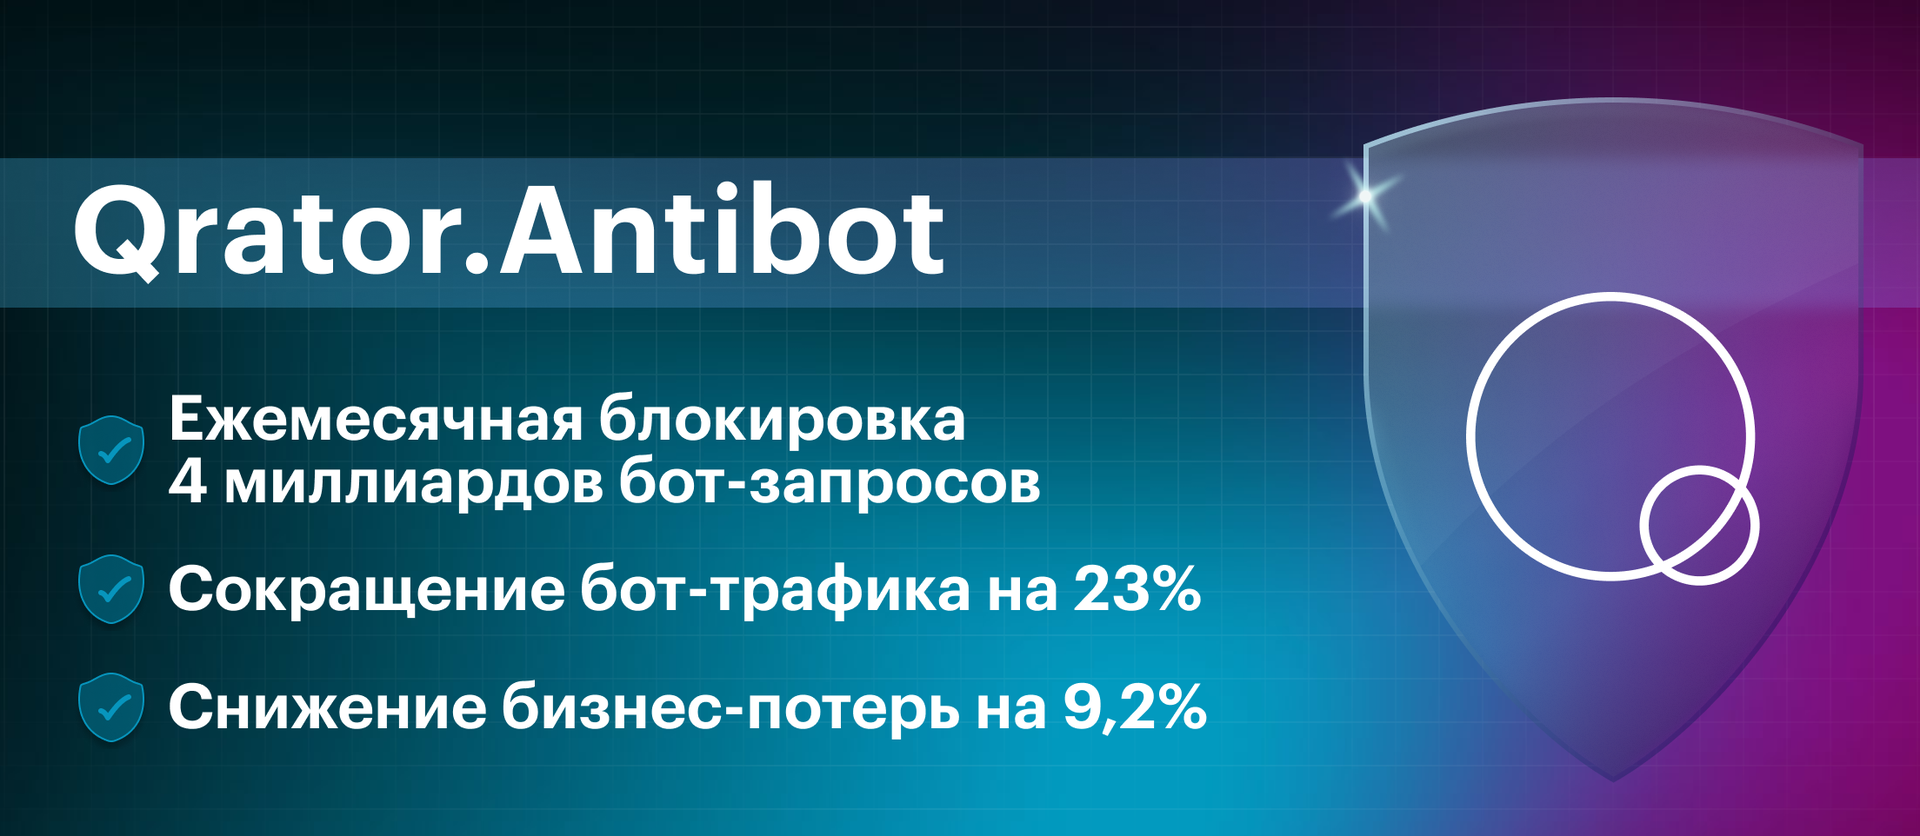
Благодаря нашему инновационному решению Qrator.Antibot мы смогли заблокировать более 4 миллиардов запросов ботов ежемесячно, что привело к снижению трафика ботов на 23% и значительному сокращению средних потерь бизнеса на 9,2%. Столь впечатляющие результаты — прямое подтверждение нашего профессионального подхода к вопросам киберзащиты.
Защита сайта от AI-парсеров не только обеспечивает безопасность данных, но и гарантирует доступность ресурсов для любых пользователей, независимо от их местоположения.
qrator.ru
Отчет о надежности интернет-сегмента за 2023 год
Национальное исследование надежности сегмента Интернета объясняет, как выход из строя одной автономной системы (AS) может повлиять на глобальную связь в пострадавшем регионе, особенно если в нем участвует доминирующий интернет-провайдер (ISP) в этой стране. Подключение к Интернету на сетевом уровне определяется взаимодействием между автономными системами. По мере увеличения количества альтернативных маршрутов между AS растет отказоустойчивость и стабильность Интернета в этой стране.
Глобальная связность любой автономной системы (АС), будь то международный гигант с миллионами потребителей услуг или небольшой региональный интернет-провайдер, зависит от количества и качества ее путей к провайдерам первого уровня. Уровень 1 относится к крупным транснациональным, часто трансконтинентальным операторам, которые обеспечивают глобальную связь между континентами и странами. Эти операторы находятся на вершине иерархии провайдеров и, следовательно, не платят друг другу за услуги IP-транзита. Однако внутри этого «элитного клуба» нет никаких обязательств поддерживать взаимные связи друг с другом. Только рынок может мотивировать такие компании к установлению взаимосвязей. Достаточно ли этого стимула? Мы рассмотрим этот вопрос ниже, в разделе, посвященном подключению IPv6.
Для многих интернет-провайдеров на всех «уровнях» потеря соединения даже с одним узлом уровня 1, скорее всего, сделает их недоступными из некоторых частей мира.
Методология измерения надежности Интернета
Рассматривая случай, когда AS испытывает деградацию сети, мы хотим ответить на следующий вопрос: «Сколько AS в одном регионе потеряют связь с операторами уровня 1 и вместе с этим свою глобальную доступность?»
На протяжении многих лет мы моделировали такую ситуацию, поскольку на заре проектирования BGP и междоменной маршрутизации его создатели предполагали, что каждая нетранзитная AS будет иметь как минимум двух вышестоящих провайдеров, чтобы гарантировать отказоустойчивость в случае выхода из строя одного из них.
Однако текущая реальность иная: более 41% интернет-провайдеров имеют соединения только с одним провайдером IPv4. С подключением IPv6 ситуация еще хуже – более 54%. Случались ли когда-нибудь сбои у транзитных интернет-провайдеров? Ответ – да, и это происходит все чаще. Более уместным будет вопрос: «При каких условиях у конкретного интернет-провайдера может возникнуть серьезное ухудшение качества обслуживания, которое мы бы назвали сбоем?» Если такие проблемы кажутся маловероятными, возможно, стоит рассмотреть закон Мерфи: «Все, что может пойти не так, пойдет не так».
Для моделирования такого сценария мы применяем одну и ту же модель восьмой год подряд. Для оценки надежности AS были предприняты следующие шаги:
- Для каждой AS в мире мы проверяем все альтернативные пути к операторам уровня 1 с помощью модели отношений AS, ядра Qrator.Radar;
- Используя базу данных Maxmind GeoIP, мы сопоставили страны с каждым IP-адресом каждой AS;
- Каждой AS и каждой стране присутствия мы присваиваем вес, равный доле адресного пространства этой AS, рекламируемой в этой стране;
- Каждой стране мы присваиваем вес, равный сумме весов стран всех AS, присутствующих в ней;
- После этого мы анализируем потенциальное влияние сбоя на другие AS, а также на соответствующие страны;
- В конце концов, для каждой страны мы определяем АС с наибольшим/наибольшим влиянием на другие АС в своем регионе.
Надежность IPv4
Общая тенденция стабильности IPv4
Год за годом мы наблюдаем положительную глобальную тенденцию к повышению надежности и общей доступности. Нынешний 2023 год не является исключением.
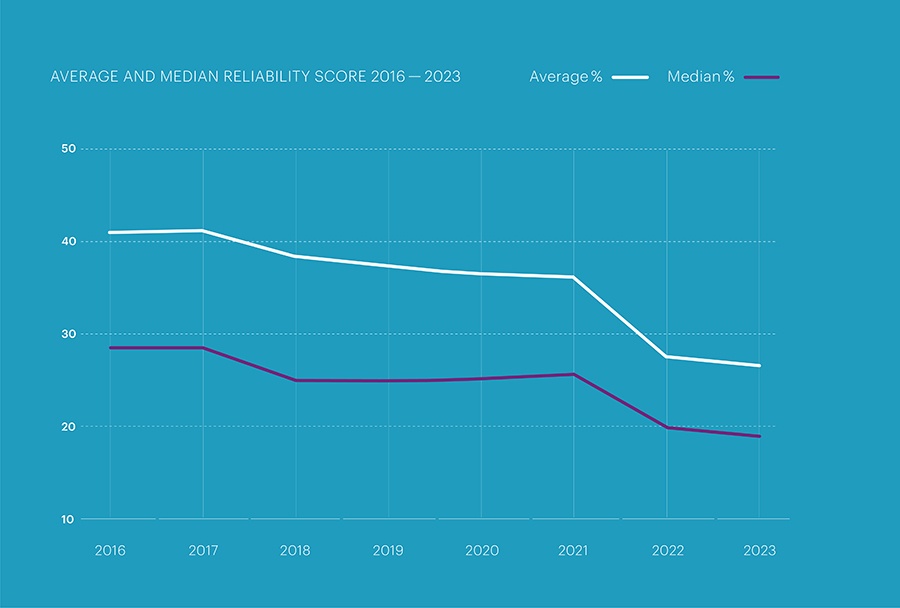
Для иллюстрации этого тезиса мы подсчитали средние и медианные значения стабильности IPv4 для всех стран за всю историю отчетности (последние 8 лет).
Мы показываем как средние, так и медианные значения, чтобы сгладить ситуации резкого снижения стабильности в странах с небольшим количеством локальных АС, что усиливает зависимость наших метрик от каждой из них. Такое представление надежности также необходимо для компенсации случаев, когда 100% монополия АС внутри страны существенно влияет на оценку общей средней стабильности во всем мире.
Можно заметить, что в мире продолжает демонстрироваться тенденция повышения отказоустойчивости: средний показатель надежности улучшился с 26,7% в 2022 году до 25,7% в 2023 году.
Рейтинг IPv4
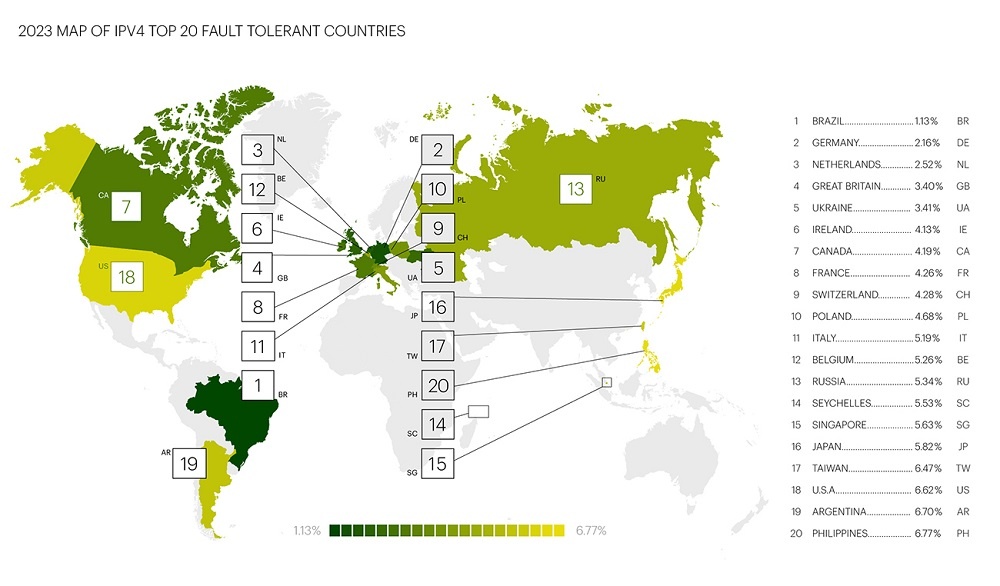
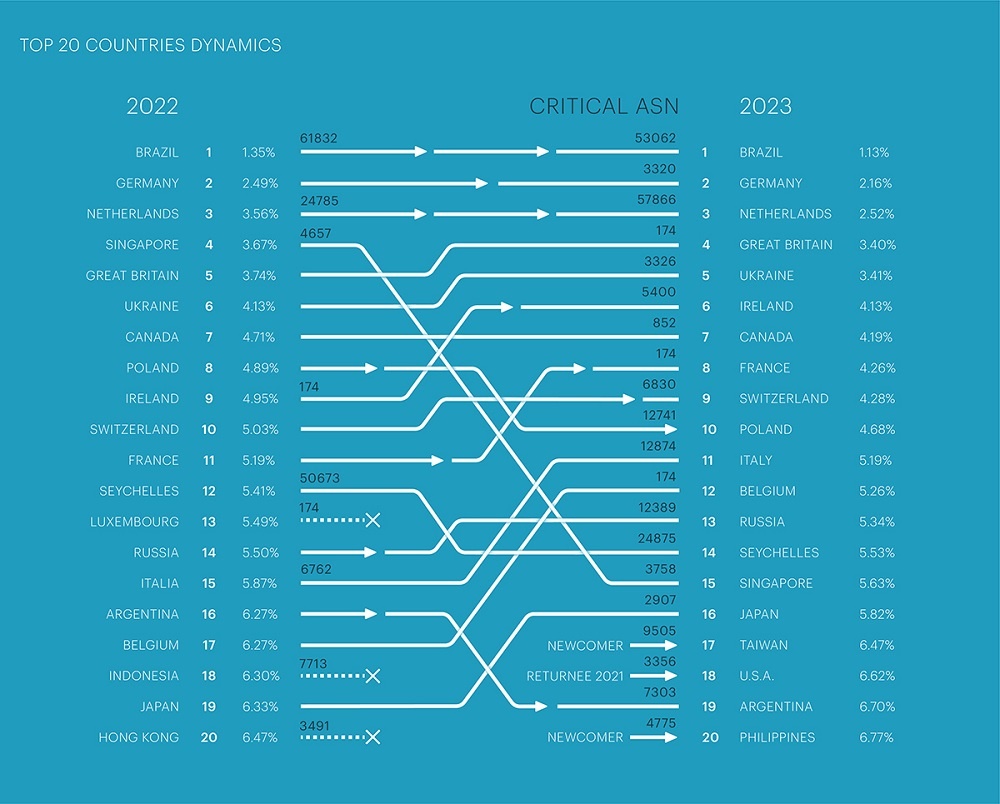
Ниже приведен список Топ-20 стран по надежности с учетом выхода из строя одной автономной системы. На практике это означает, что в стране хорошее подключение к Интернету, а процент отражает долю автономных систем, которые потеряют глобальное подключение в случае отказа наиболее значимого интернет-провайдера.
Таблица 1. Рейтинг надежности IPv4
Основные моменты:
- Сингапур опустился на 11 позиций, опустившись с 4-го на 15-е место с заменой критической AS со StarHub (AS4657) на SingNet (AS3758).
- Тайвань вернулся в Топ-20 Рейтинга надежности IPv4 на 17 месте (в 2021 году занимал 20 место).
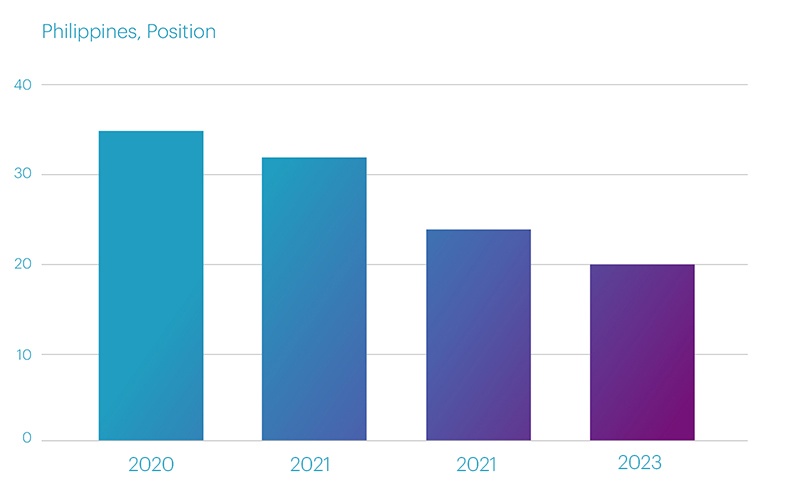
- После 7-летнего отсутствия Филиппины вновь вошли в Рейтинг на 20-й позиции, находясь на 24-м месте в 2022 году.
- США вновь вошли в рейтинг, переместившись с 28-го на 18-е место.
- Люксембург покинул рейтинг, опустившись с 16-го на 39-е место, а его критический AS изменился с AS174 на AS6661.
- Индонезия потеряла четыре позиции с 17-го места и покинула рейтинг.
Примечательным наблюдением 2023 года является резкое снижение рейтинга Люксембурга, который не только покинул топ-20, но и опустился на 39-е место. Критическая AS изменилась с международного оператора первого уровня Cogent (AS174) на местную Post Group Luxembourg (AS6661), которая, в свою очередь, имеет значительное количество местных клиентов. В 2023 году несколько клиентов Post Group Luxembourg отказались от всех других провайдеров, сделав эту AS единственным провайдером и, таким образом, став полностью зависимыми от ее политики маршрутизации. Следовательно, критичность отключения Post Group Luxembourg для страны существенно возросла, а из-за небольших размеров государства это событие привело к колоссальному снижению его отказоустойчивости в Интернете.
В Сингапуре, потерявшем в 2023 году 11 позиций, также произошла смена Автономной системы (АС) со StarHub (AS4657) на SingNet (AS3758), имеющую более высокий уровень критичности. Чем выше уровень критичности, тем больше автономных систем (и в целом конечных пользователей, имеющих доступ к Интернету) останутся без подключения в случае выхода из строя данного интернет-провайдера, и тем ниже будет позиция его страны в общем рейтинге.
Скорее всего, повышенная критичность SingNet связана с тем, что несколько Автономных Систем покинули StarHub и сделали SingNet единственным провайдером, а его выход из строя грозит им полной потерей связи.
С другой стороны, глядя на крупнейших провайдеров Сингапура, следует отметить общенациональный сбой в работе австралийской дочерней компании SingTel (AS7473) — Optus (AS7474) — в ноябре 2023 года. По нашим данным, Optus является четвертой AS в стране по количеству локальных клиентов, и пользователи AS этих клиентов испытывали проблемы с интернет-сервисами почти 14 часов. Кроме того, с точки зрения BGP, у Optus нет поставщиков резервного копирования, а есть только один вышестоящий интернет-провайдер — SingTel.
Среди новичков 2023 года выделяются Филиппины, стабильно улучшающие свои позиции на протяжении последних 4 лет и теперь, наконец, вошедшие в Топ-20 Рейтинга.
Надежность IPv6
принятие IPv6
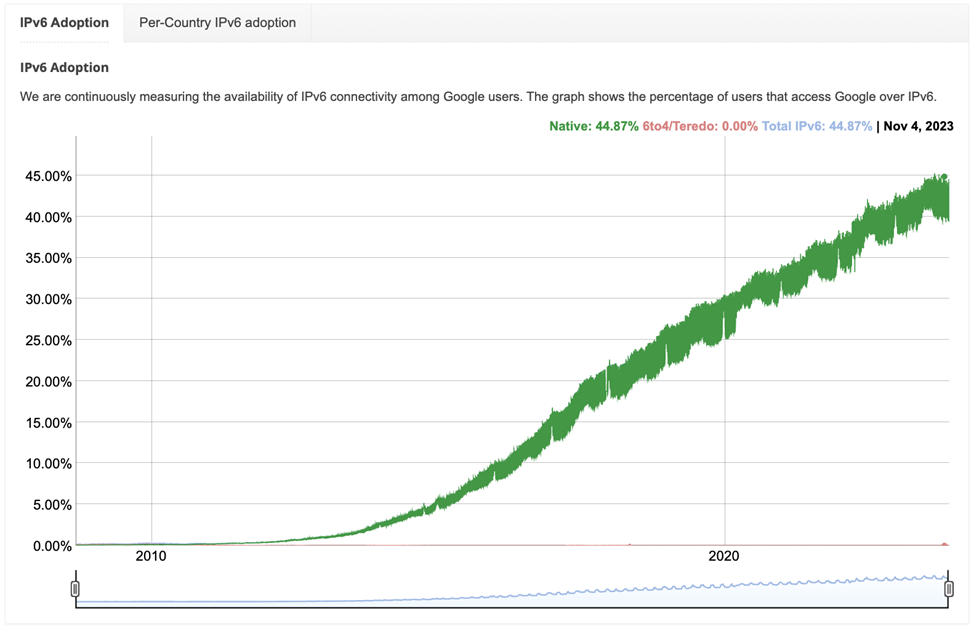
Общеизвестно, что, несмотря на схожие названия протоколов IPv4 и IPv6, их реализация существенно различается. Относительная новизна и существенные различия в работе этих двух протоколов, безусловно, замедляют темпы внедрения маршрутизации IPv6 в Интернете. Это подтверждает статистика использования IPv6 от Google, которая показывает, что распространение этого протокола во всем мире растёт, но не экспоненциально, как это характерно для многих интернет-технологий, а линейно (на графике показан процент всех сессий, использующих IPv6 для подключения к Google). серверы). Однако за 8 лет публикации нашего отчета этот показатель вырос с 10 до 44,87% в 2023 году.
Частичное подключение в IPv6
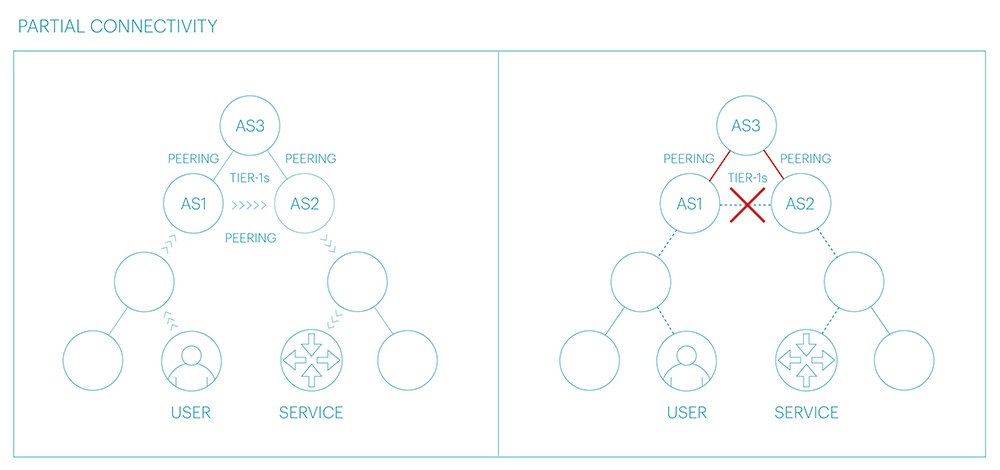
Одним из интересных явлений в IPv6 является частичное подключение к интернет-провайдеру. Попробуем объяснить, что представляет собой эта метрика. Для этого рассмотрим связи между основными операторами Tier-1, изобразив Ядро Интернета в виде графа:
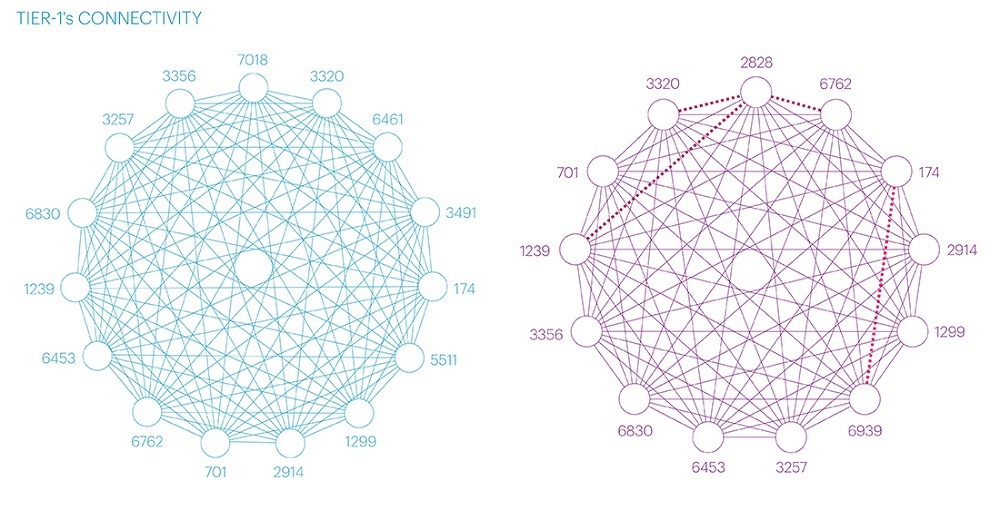
Подключение IPv4 Tier-1 (слева) и подключение IPv6 Tier-1 (справа)
Пунктирная линия на графике IPv6 отражает отсутствие связей между основными провайдерами первого уровня.
В то время как в IPv4 все операторы уровня 1 имеют одноранговые отношения друг с другом, в IPv6 отсутствует связь между несколькими основными операторами, такими как:
- между Hurricane Electric (AS 6939) и Cogent (AS 174),
- между 2828 (XO Communications, объединенная Verizon) и 3320 (DTAG),
- между 2828 (XO Communications) и 1239 (Спринт),
- между 2828 (XO Communications) и 6762 (Sparkle, он же Telecom Italia).
Однако в этом году связь ненадолго появилась, дав некоторую надежду на восстановление отношений между компаниями, конкурировавшими годами.
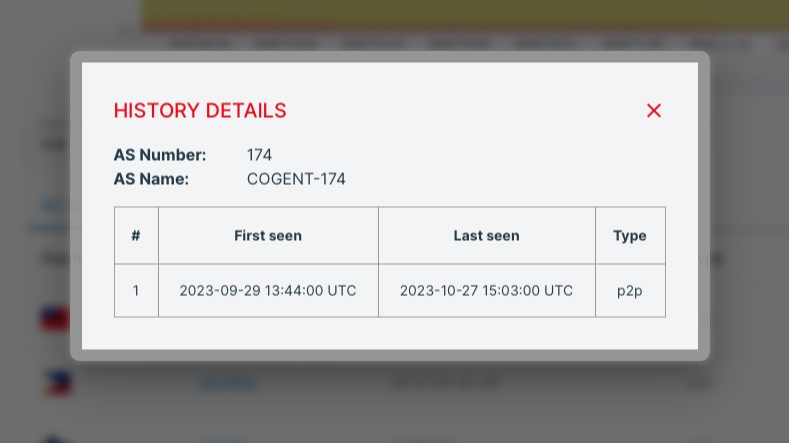
Также появились некоторые колебания подключений Verizon в 2023 году:
- 2828 США — 3320 Германия — связь наблюдалась в 2019 году, но в том же году исчезла,
- 2828 США — 1239 США — ссылка мерцала и пропадала в мае 2022 года,
- 2828 США — 6762 Италия — ссылка периодически появляется.
Невозможно пройти через цепочку более двух операторов первого уровня или транзитного оператора нижнего уровня, поскольку в этом случае будет нарушен принцип маршрутизации Valley-Free и возникнут утечки маршрутов.
Принцип Valley-Free — это широко распространенное правило маршрутизации, согласно которому префиксы, полученные рассматриваемой AS от провайдера или пира, могут передаваться только клиентам.
Отсутствие маршрутов от AS в регионе хотя бы до одного из крупных операторов Tier-1 приводит к явлению частичной связности. Это может привести к недоступности любимых сервисов для конечных пользователей.
Мы добавили информацию о частичной связности всех AS в каждой стране в рейтинг надежности IPv6, представленный ниже.
Таблица 2. Оценка стабильности IPv6
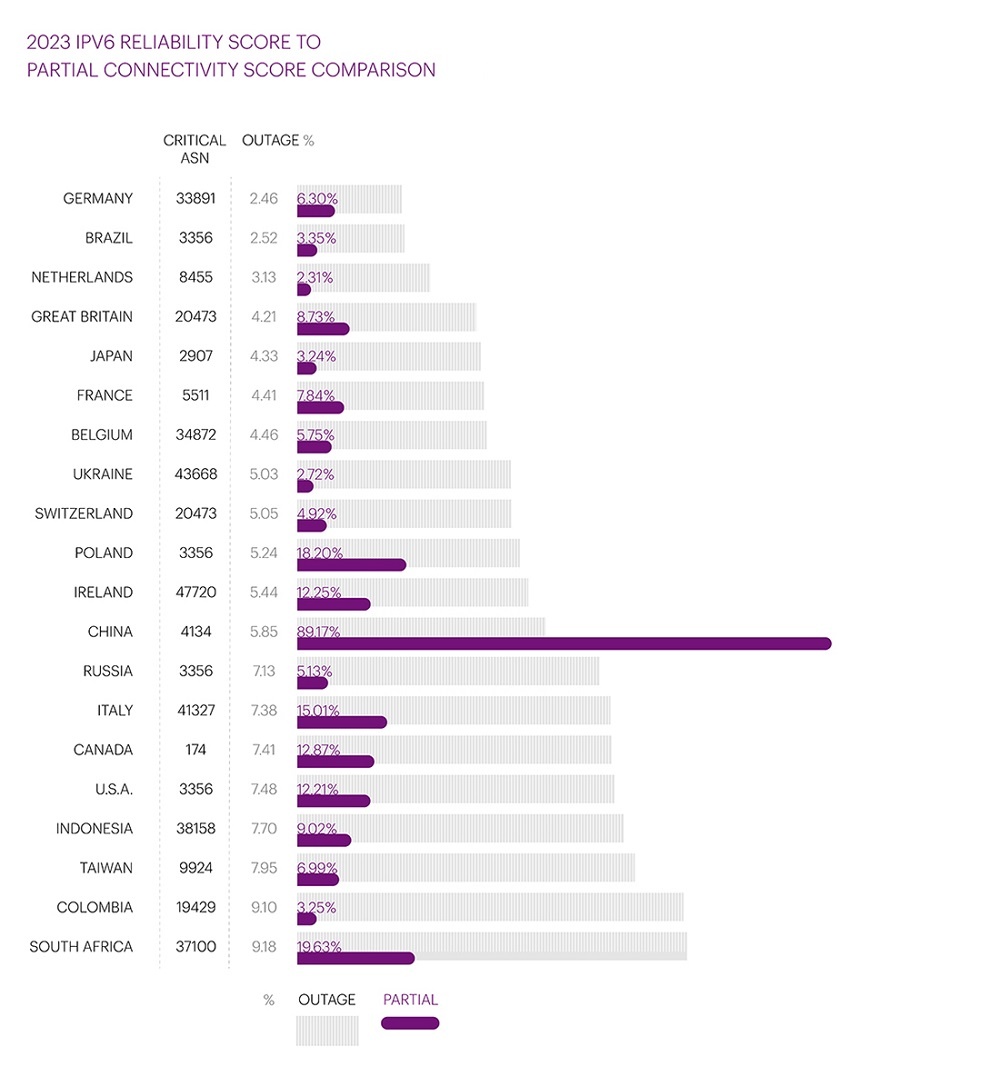
Основные моменты:
- Топ-2 остается неизменным второй год подряд: Бразилия и Германия сохраняют лидирующие позиции.
- Нидерланды поднялись на 5 позиций, обеспечив себе третье место и подтолкнув Англию на 4-е место.
- Япония, отсутствующая в топ-20 с 2021 года, вошла в рейтинг на 5-й позиции.
- Китай занял 12-е место после двухлетнего отсутствия в топ-20.
- Индонезия потеряла 13 позиций, резко опустившись с 4-го на 17-е место.
Китай вновь появился в рейтинге после попадания в топ-20 в 2021 году. В стране наблюдается парадокс: с одной стороны, процент отказов при отключении China Telecom (AS4134) очень низкий (5,85%), но с другой С другой стороны, наблюдается поразительная частичная недоступность (почти 90%).
Высокая частичная недоступность в Китае обусловлена большим количеством автономных систем, анонсировавших префиксы, принадлежащие Китайской образовательной и исследовательской сети CERNET (AS4538). Эти объявления были сделаны из обычно неиспользуемых, но выделенных APNIC автономных систем, что привело к большому количеству перехватов BGP, как упоминалось в отчете за третий квартал 2023 года в разделе инцидентов BGP.
Что касается наших показателей глобального подключения, стоит отметить, что распространение этих объявлений в сторону операторов первого уровня заканчивается в двух ключевых AS: Hurricane Electric (AS6939) и Hong Kong Internet Exchange (AS4635).
В случае с Hong Kong IX это подразумевает региональную связность ввиду особенностей распределения трафика через IX и не влияет на глобальную связность. В случае Hurricane Electric (AS6939) глобальное подключение не будет достигнуто, поскольку, как упоминалось выше, между AS6939 и AS174 нет пирингового канала. Это означает, что, согласно нашему показателю, большое количество AS, анонсировавших китайские префиксы CERNET, имели частичную доступность. Более того, при кратковременном соединении AS6939 и AS174 появилась глобальная связь, и многие частично доступные AS стали глобально доступными через AS6939, что сделало AS6939 критически важным для страны (с критичностью 88%).
Важно отметить, что появление большого количества редко используемых AS может внести шум в значения наших показателей для Китая, но это не отражает реальной ситуации. Мы лишь отражаем факт отсутствия глобальной связности для этих редко используемых AS. Это явление вряд ли затронет обычных пользователей.
Резкое падение рейтинга Индонезии можно объяснить тем, что ее автономная система Cyberindo Aditama (AS38158) в 2023 году начала активно отбивать клиентов, в том числе местных, что сделало ее более важной для региона автономной системой, сместив прошлогоднего лидера. PT Mora Telematika Индонезия (AS23947).
Практически ежегодная смена лидеров свидетельствует о динамичности развития IPv6. В отличие от IPv4, средняя стабильность и частичная связь для IPv6 не улучшаются. Однако рейтинг Топ-20 свидетельствует об улучшении среднего показателя простоев — с 7,06% в 2022 году до 5,34% в 2023 году.
Интернет-провайдеры только с одним восходящим потоком (штуковые сети) и их надежность
Уже несколько лет подряд мы наблюдаем тот факт, что значительная часть критичных AS из нашего рейтинга состоит из Автономных Систем с большим количеством Stub AS (Stub Autonomous Systems), которые по сути представляют собой сети только с одним вышестоящим провайдером и не являются транзитными. провайдеры для кого угодно.
Ниже приведены таблицы, в которых критические AS из стран нашего рейтинга одновременно выступают в качестве основных «хабов» для тупиковых сетей.
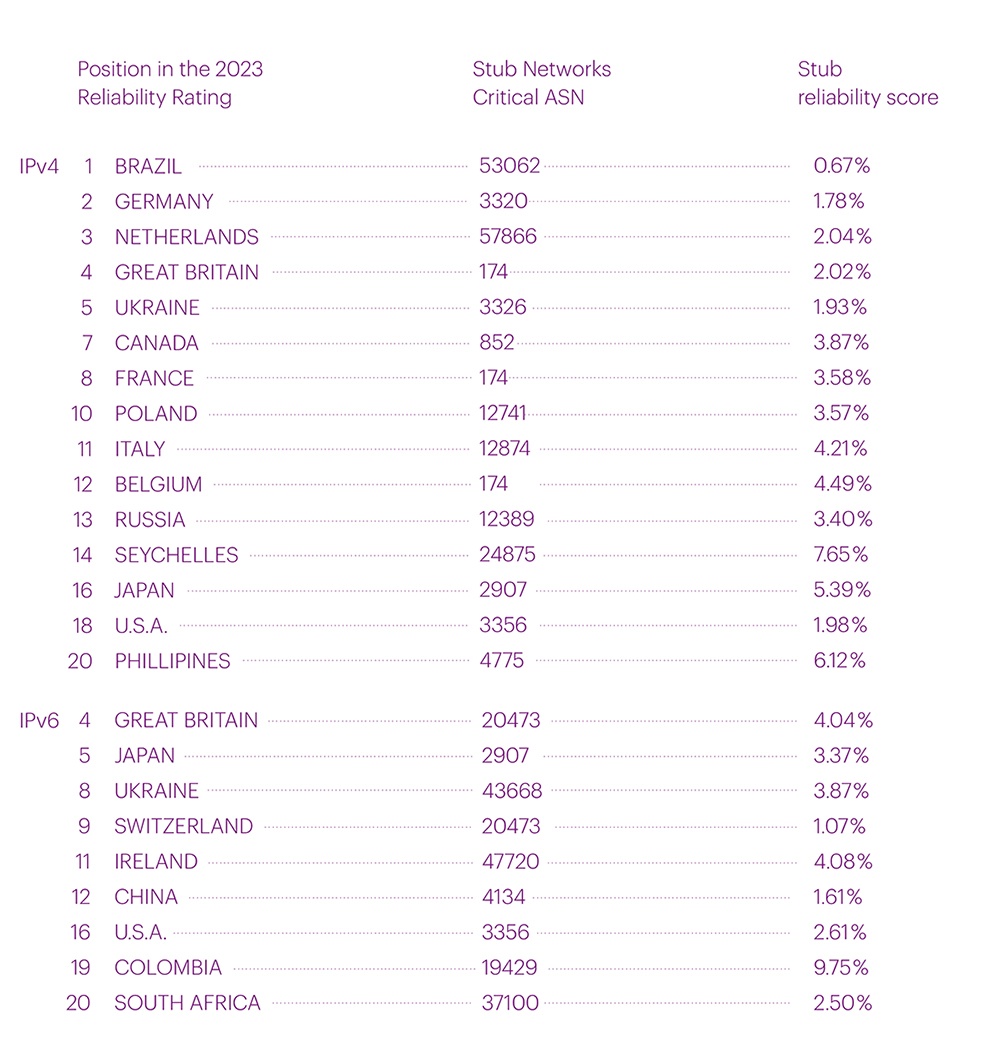
Этими характеристиками обладают 75% нашего рейтинга адресного пространства IPv4, тогда как для IPv6 их меньше половины.
Обновления сайта Qrator.Radar
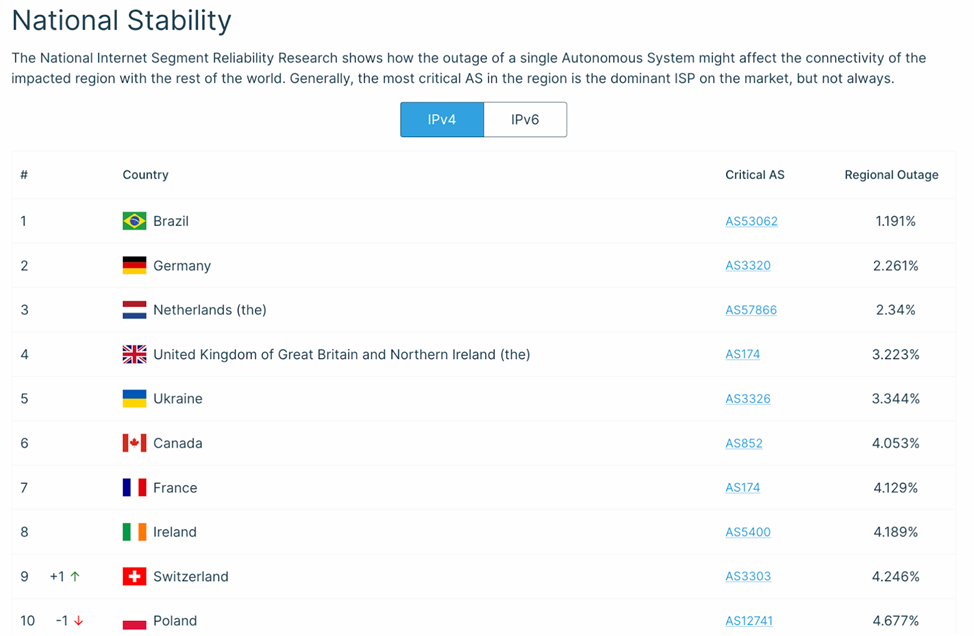
Ежегодно на сайте Qrator.Radar добавляется новый функционал. В этом году мы добились значительного улучшения, предоставив национальные рейтинги стабильности с ежемесячными обновлениями, чтобы вы могли в любое удобное время получить доступ к последним данным на нашем веб-сайте.
Ключевые результаты
- Надежность IPv4 продолжает улучшаться из года в год, демонстрируя рост с 26,7% в 2022 году до 25,72% в 2023 году.
- Глобальное внедрение IPv6 продолжает линейно расти; однако частичное подключение в IPv6 остается постоянным и не демонстрирует устойчивого роста.
- Филиппины демонстрируют последовательное повышение общей стабильности IPv4.
- Практически ежегодная смена лидеров IPv6 свидетельствует о динамичном развитии IPv6.
- Высокий уровень частичного подключения IPv6 в Китае связан с локальным объявлением префиксов CERNET от имени недостаточно используемых азиатских AS.
Если у вас возникнут какие-либо вопросы, пишите нам на radar@qrator.net