+146.76
Рейтинг
alice2k
Виталий Никсенкин
Новости

18.10.2026
Работы по обновлению софта завершены.
Все системы работают штатно. Рекомендуем также регулярно обновлять ПО и скрипты сайтов.
Самое важное — сайты. Очень много инцидентов.
17.10.2026
В ближайшее время решим проблему с обратными DNS записями.
Делаем плановое обновление ПО и ядра Linux на серверах виртуализации в целях безопасности.
После обновления сервера проходят физическую перезагрузку. VDS также перезагружаются. Недоступность обычно от 4 до 10 минут.
Перезагрузка необходима.
Просим отнестись с пониманием.
15.10.2026
Если использовали наши DNS сервера для доменов, а именно ns1.ihordns.net и ns2.ihordns.net, то в их работе наблюдается проблема на стороне регистратора домена NameCheap. Мы связались с регистратором для ее решения, но они неторопливые. Мы прилагаем усилия чтобы решить проблему быстрее и восстановить работу домена.
Решение следующее в моменте: обновить DNS сервера у вашего доменов на
- ns1.ihor-dns.net
- ns2.ihor-dns.net
Это пока оперативный путь решения.
Просим отнестись с пониманием.
Доступ в ру биллинг работает как и прежде по адресу: billing.ihor-hosting.ru
с DNS продолжаем разбираться, ожидаем ответа.
Мы рекомендуем сменить доступы на своих услугах
Затронуло локации нашего проекта
- Кемерово
- Москва Селектел
- Питер Селектел
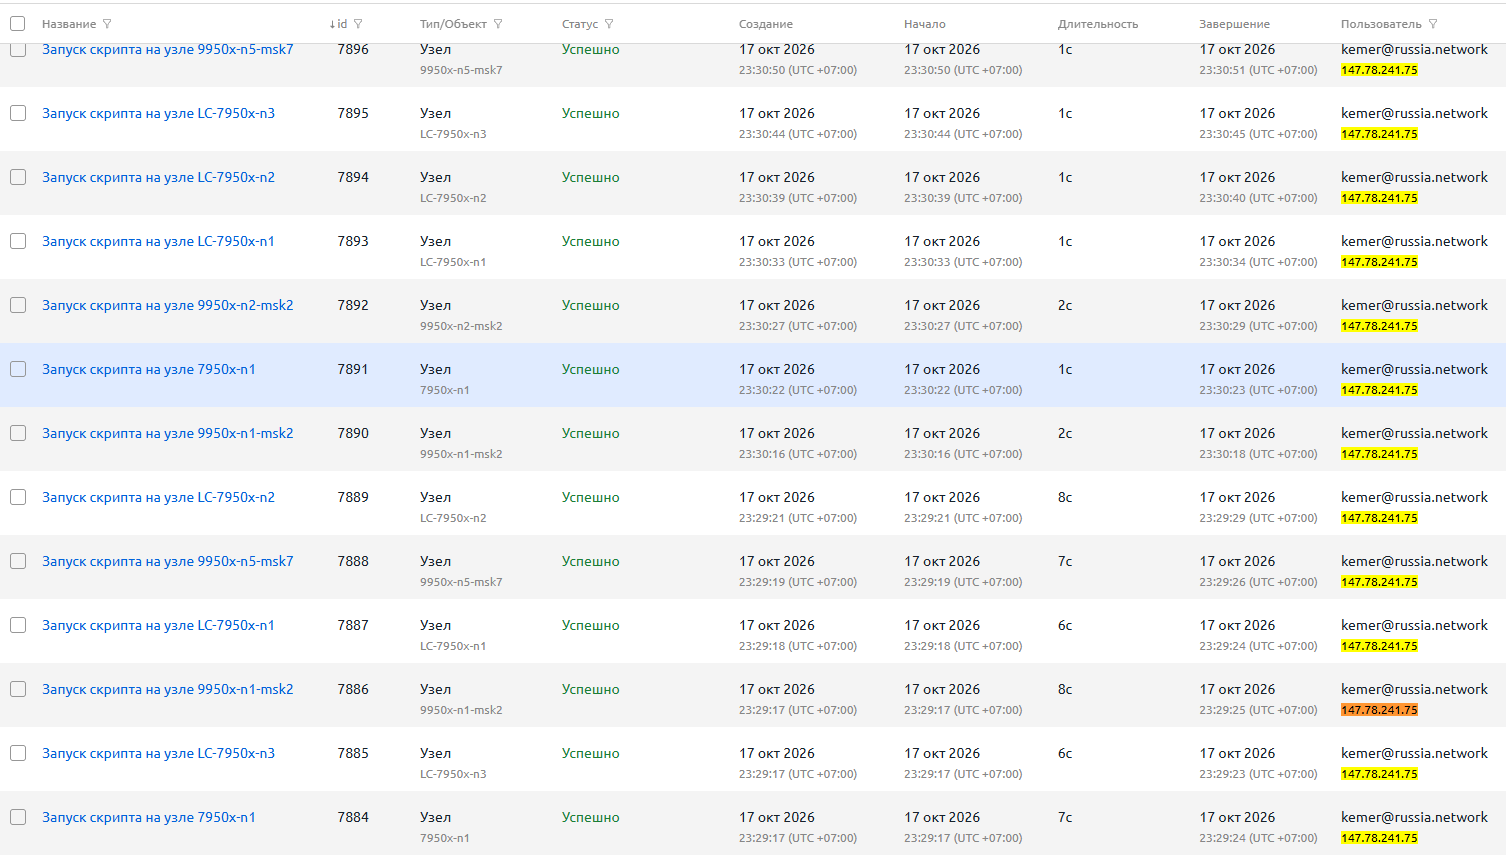
Доказательств прямо жесткой компрометации у меня нет, лично я считаю 17-18 октября это уже работа школоты. Но у меня много доказательств полного слития всех данных от более ранних дат октября с множества панелей/хостингов.
Поэтому рассылка лишней не будет. Проект Yacolo затронуло несколько панелей именно 18 октября.
- Мы рекомендуем сменить все свои пароли и ключи ваших проектов
- Так же поменять пароль своей VM
- И поменять пароль своего аккаунта VMmanager (кнопка перейти в биллинге, потом зайти в профиль, можно еще 2FA включить)
Хорошо описано что нужно менять в этом топике.
update 21/10/2026
заражение узлов в этих локациях все же подтверждено
подозрительная нагрузка есть
но нет не одного вредоносного файла которые должны были быть после взлома как в множестве других случаев от 11 окт
поэтому доказательств утечки все равно нет
но будем считать что нужно менять абсолютно все пароли в этих ВДС-ках из этих локаций
Инцидент безопасности — срочно смените доступы
Мы обнаружили, что 17 октября злоумышленники получили доступ к части клиентских серверов через уязвимость в ПО виртуализации, которое используется в нашей инфраструктуре.
Что произошло
17 октября в период с 12:27 по 22:34 по московскому времени на сервере могли быть прочитаны файлы. Судя по тому, что мы видим, злоумышленников интересовали в первую очередь доступы и секреты:
- SSH-ключи и authorized_keys, файлы паролей (shadow, .pgpass, .netrc, .htpasswd, .git-credentials), хранилища KeePass и GPG;
- доступы к облакам и DevOps: AWS, Google Cloud, Azure, OpenStack, kubeconfig, Docker, Terraform, токены GitHub, GitLab, npm;
- конфиги приложений и БД: .env, docker-compose.yml, application.yml, web.config, строки подключения к PostgreSQL, MySQL, MongoDB, Redis;
- криптокошельки, seed-фразы, ключи валидаторов, API-ключи бирж;
- API-ключи OpenAI и Anthropic;
- сохранённые пароли и cookies браузеров, история команд (bash, zsh, mysql, psql, redis, python);
- пароли резервных копий (Restic, Borg).
Список не точный, исходите из того, что скомпрометировано всё, что на нём находилось: любые файлы, пароли, ключи, токены, конфиги, базы данных и резервные копии.
Что мы уже сделали
Сразу после обнаружения мы отключили внешний доступ к системе управления виртуализацией, через которую была проведена атака. Вендор выпустил промежуточный патч. Полностью уязвимость пока не устранена, вендор работает над окончательным исправлением, мы на связи с ним. До его выхода доступ к системе останется отключённым.
Что нужно сделать вам — прямо сейчас
- 1. Если на сервере были криптокошельки, seed-фразы или ключи бирж — в первую очередь переведите средства на новый кошелёк, созданный не на этом сервере, и отзовите ключи бирж.
- 2. Считайте все секреты на сервере скомпрометированными. Смените пароли, перевыпустите SSH-ключи, проверьте authorized_keys на чужие ключи.
- 3. Отзовите и перевыпустите токены облаков, CI/CD, репозиториев и API-ключи, включая ИИ-сервисы.
- 4. Смените пароли к базам данных и сервисам из конфигов. Не забудьте про пароли, которые могли остаться в истории команд.
- 5. Смените пароли резервных копий и проверьте, что сами копии не тронуты.
- 6. Посмотрите логи облаков, репозиториев и бирж на подозрительные действия.
Про персональные данные
Если на сервере хранились персональные данные ваших пользователей, вы как оператор можете быть обязаны уведомить Роскомнадзор в течение 24 часов с момента, как узнали об инциденте.
Время обработки запросов может быть увеличено
Мы на связи через систему тикетов в личном кабинете, однако время обработки запросов может быть увеличено.
Нам очень жаль, что так вышло. Делаем всё, чтобы разобраться и не допустить повторения.
FirstVDS
Важно: Обновление безопасности DCImanager 6
Мы выпустили обновление безопасности для DCImanager 6. Оно закрывает уязвимость и повышает надёжность работы платформы.
Просим обновить продукт до актуальной версии. Рекомендуем установить обновление в ближайшее время
После установки рекомендуем проверить систему на наличие подозрительной активности. Если у вас есть вопросы или нужна помощь, обратитесь в техническую поддержку.
Важно: Обновление безопасности VMmanager 6
Сообщаем, что выпущено обновление безопасности VMmanager 6. Его следует установить, чтобы удалить злоумышленника из инфраструктуры, если он получил доступ ранее: фикс убирает закрепление, оставленное атакующим, и закрывает вектор, через который был получен доступ.
Просим установить обновление в ближайшее время. Дополнительно, на период пока угроза остается активной, рекомендуем ограничить доступ к платформе по белым спискам.
После установки рекомендуем проверить систему на наличие подозрительной активности. Если у вас есть вопросы или нужна помощь, обратитесь в техническую поддержку
Срочное техническое обслуживание всех основных маршрутизаторов
В настоящее время мы проводим срочное техническое обслуживание всех наших основных маршрутизаторов. Обслуживание проводится поочередно. В ходе этих работ снижается общая избыточность сети. Мы не ожидаем перебоев в работе, но вы можете заметить увеличение задержки.
Это техническое обслуживание обеспечивает долгосрочную безопасность и стабильность нашей инфраструктуры. Благодарим вас за понимание и терпение.
Мы прокачали мониторинг — смотрите, что получилось
Следить за состоянием сайта должно быть просто. Поэтому мы обновили мониторинг и сделали его удобнее: собрали важные показатели в одном месте, упростили навигацию и добавили выгрузку отчетов по инцидентам.
Стало проще:
- оценивать состояние сайтов,
- замечать сбои и проблемные зоны,
- переходить от общего обзора к деталям,
- выгружать данные для отчетности и анализа.
firstvds.ru/services/site-monitoring
Информационное сообщение

На ЦОД VK в Ленинградской области совершена атака БПЛА. Сервисы VK доступны пользователям в обычном режиме.
Как обеспечить сохранность данных: храните бэкапы на разных площадках

Сегодня резервное копирование — это основа непрерывности бизнеса. И гарантом того, что будет обеспечена максимальная сохранность и доступность данных остается правило «3-2-1». Это значит, что как минимум одна резервная копия должна храниться на независимой площадке.
Мы разделяем этот подход и рекомендуем клиентам дублировать критически важные данные во внешний контур — например, на собственную локальную площадку или инфраструктуру другого провайдера. Это гарантирует максимальную сохранность и доступность данных, но требует действий от вас.
Внутренние механизмы Selectel защищают ваши проекты от локальных аппаратных сбоев, а создание внешней копии сделает хранение данных надежнее.
Подробнее о том, как организовать резервное копирование в Selectel, вы найдете в документации.
docs.selectel.ru/security-guide/backups/
Команда Selectel